
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CertCrunchy — Nur ein albernes Recon-Tool, das Daten aus SSL-Zertifikaten verwendet, um potenzielle Hostnamen zu finden. | Kitploit
Tools/GitHubGitHub/joda32/certcrunchy
OSINT (Open-Source-Intelligence)AufklärungDNS- und Subdomain-EnumerationInformationsbeschaffung
GitHubjoda32/certcrunchy

CertCrunchy

Nur ein albernes Recon-Tool, das Daten aus SSL-Zertifikaten verwendet, um potenzielle Hostnamen zu finden.

Repository anzeigen
291343vor 5 MonatenVon Kitploit geprüft
Teilen
 _____           _   _____                       _
/  __ \         | | /  __ \                     | |
| /  \/ ___ _ __| |_| /  \/_ __ _   _ _ __   ___| |__  _   _
| |    / _ \ '__| __| |   | '__| | | | '_ \ / __| '_ \| | | |
| \__/\  __/ |  | |_| \__/\ |  | |_| | | | | (__| | | | |_| |
 \____/\___|_|   \__|\____/_|   \__,_|_| |_|\___|_| |_|\__, |
                                                        __/ |
                                                       |___/

Nur ein albernes Recon-Tool, das Daten aus SSL-Zertifikaten nutzt, um potenzielle Hostnamen zu finden.

Was zum?

Es ist nur ein albernes Python-Skript, das entweder SSL-Zertifikatsdaten aus Online-Quellen abruft, derzeit https://crt.sh/, https://certdb.com/, https://sslmate.com/certspotter/ und https://censys.io, oder bei Angabe eines IP-Bereichs versucht es, Host-Informationen aus SSL-Zertifikaten zu extrahieren. Wenn Sie Censys.io verwenden möchten, müssen Sie sich für einen API-Schlüssel registrieren.
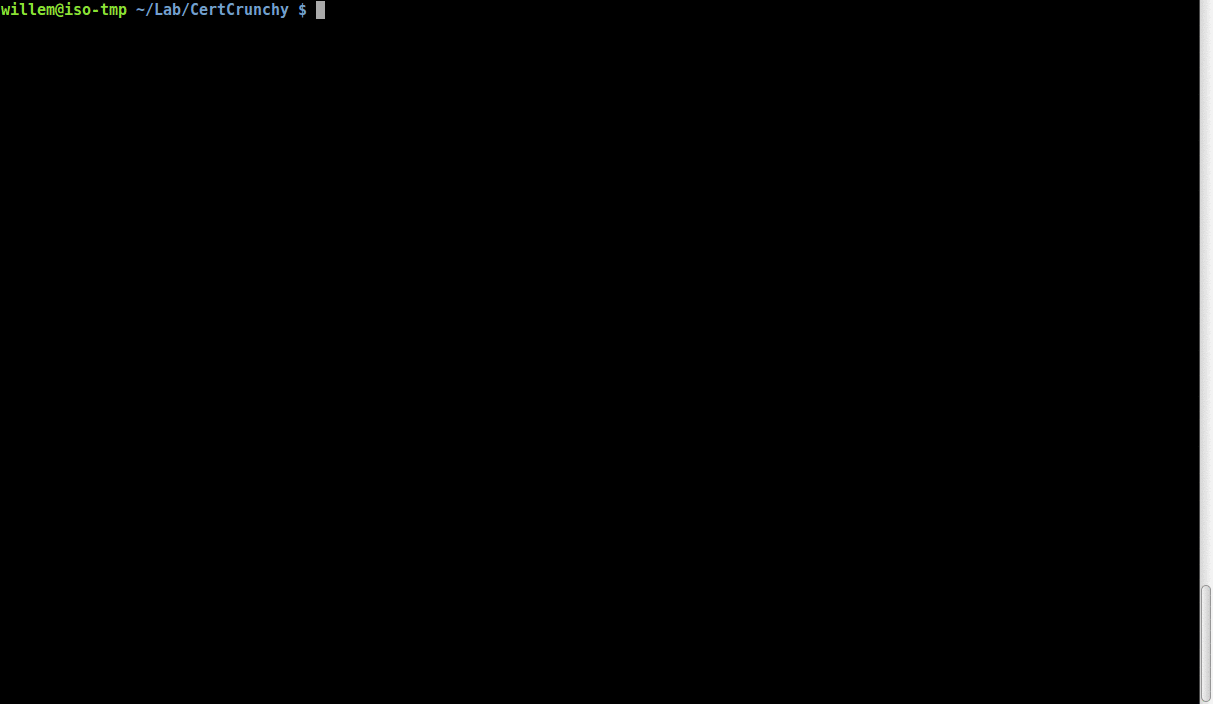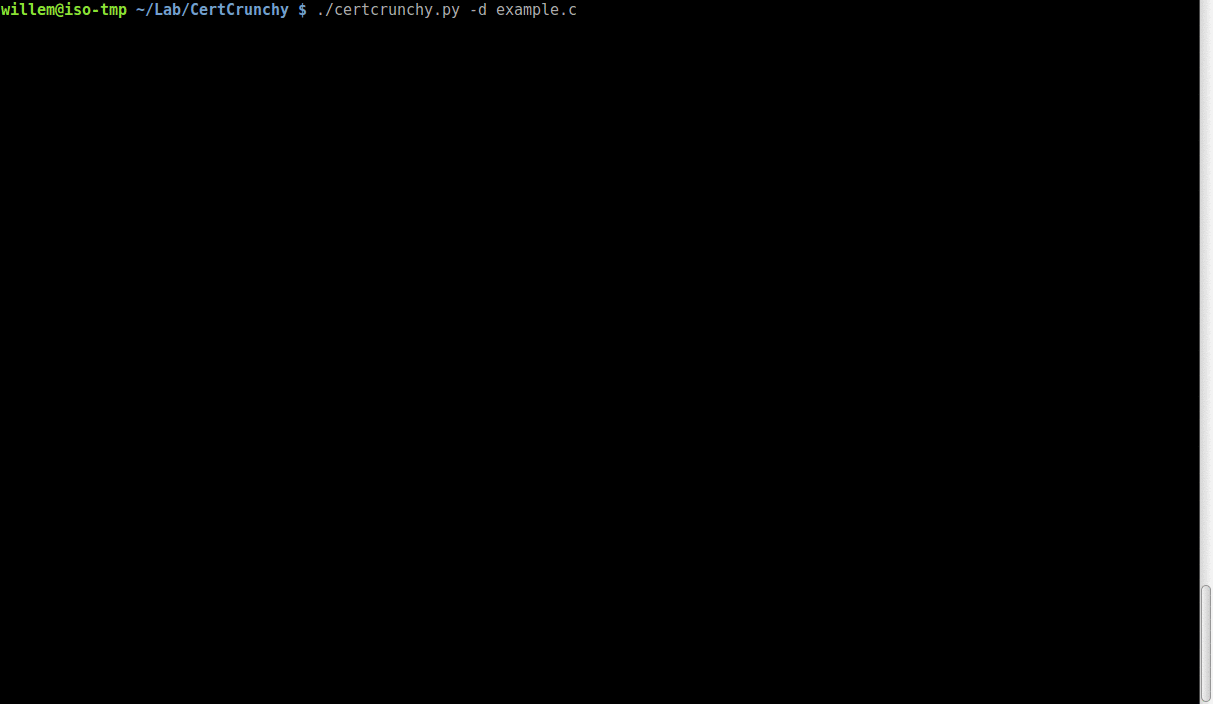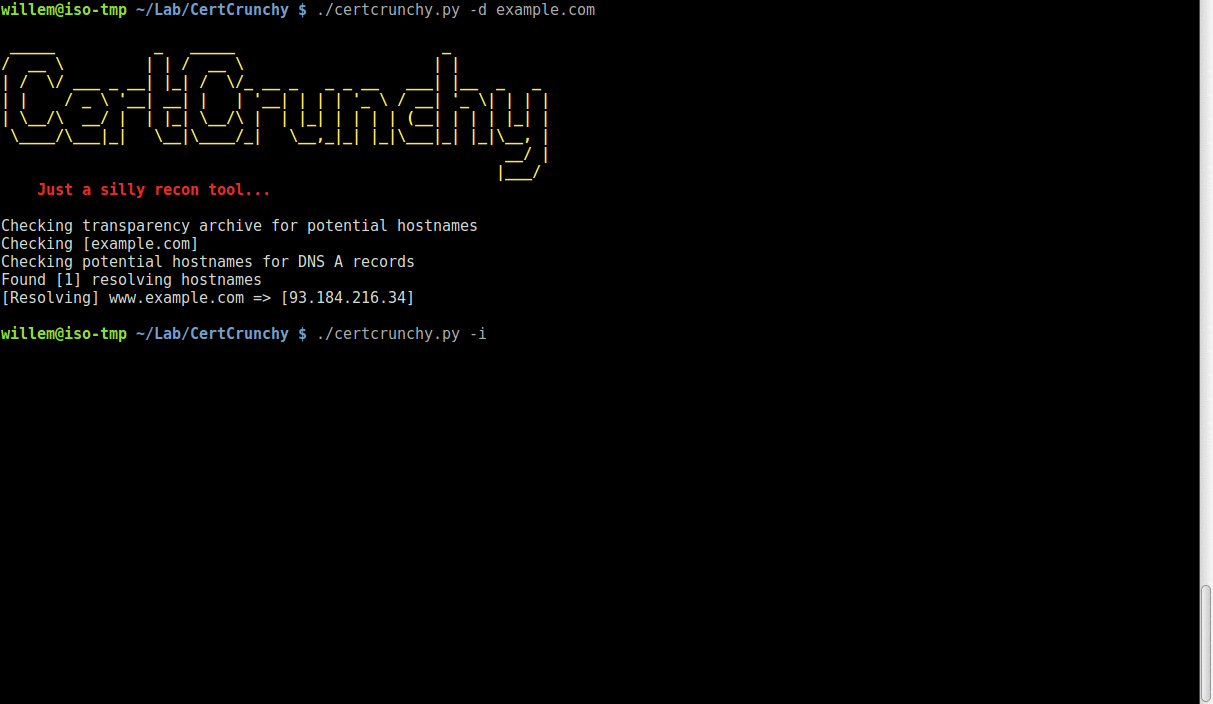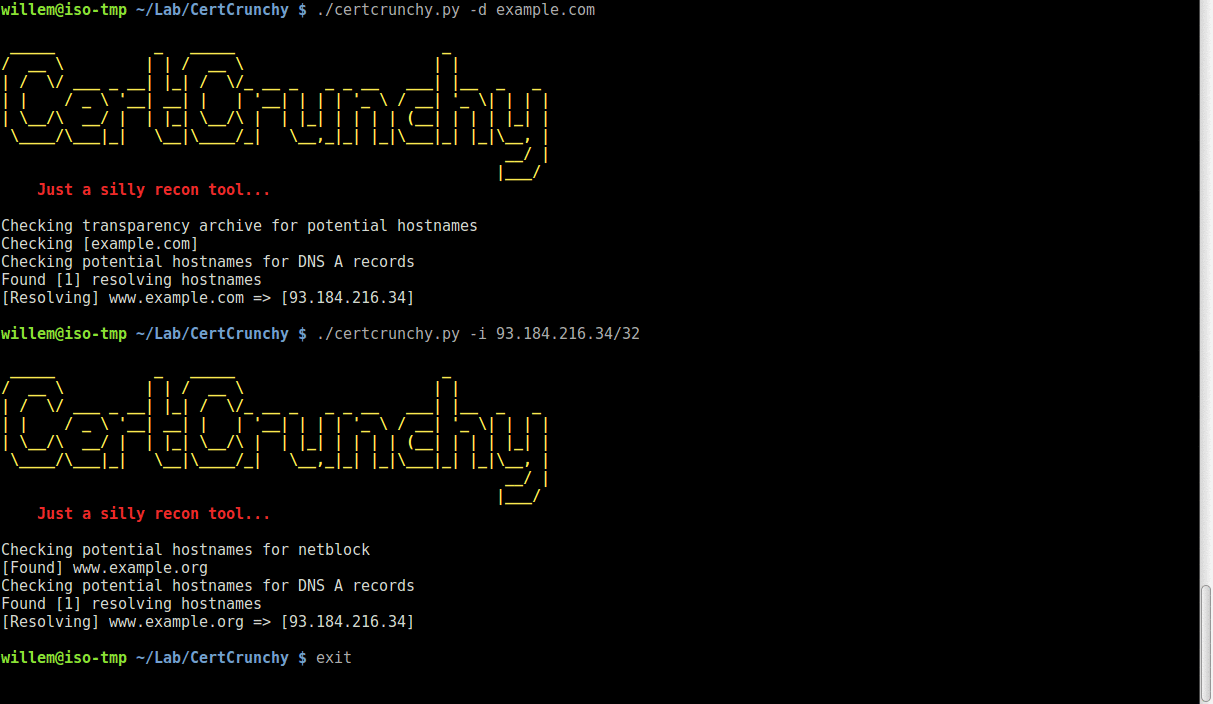
Demo

gif

Installation

git clone https://github.com/joda32/CertCrunchy.git
cd CertCrunchy
sudo pip3 install -r requirements.txt

Wie benutzt man es?

Sehr einfach -d, um Hostnamen für eine bestimmte Domain zu erhalten

-D, um Hostnamen für eine Liste von Domains zu erhalten (einfach in eine zeilengetrennte Textdatei packen)

-i, um Zertifikate von Hosts in einem Netzblock / IP-Bereich abzurufen und zu parsen (z. B. 192.168.0.0/24)

-T, die Anzahl der Threads, beschleunigt die Arbeit, aber übertreibe es nicht

-O, um das Timeout für HTTP-API-Anfragen in Sekunden festzulegen (Standard ist 3 Sekunden)

-o, Ausgabedateiname

-f, Ausgabeformat csv oder json, csv ist der Standard

für den Rest arbeite ich noch daran :)

API-Schlüssel und Konfigurationen

Alle API-Schlüssel werden in der Datei api_keys.py gespeichert. Nachfolgend finden Sie eine Liste der unterstützten APIs, die API-Schlüssel erfordern.

  1. Censys.oi https://censys.io

  2. VirusTotal https://www.virustotal.com/en/documentation/public-api/

  3. PassiveTotal https://community.riskiq.com/registration

Aufgaben:

  1. Bessere Dokumentation
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    311
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    303

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





