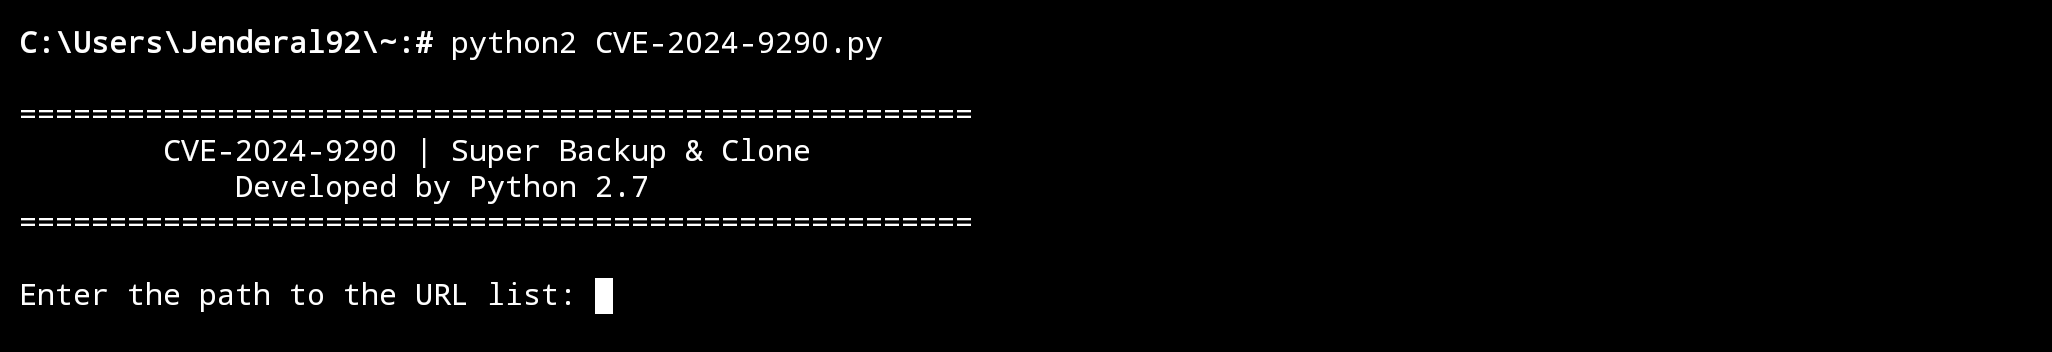
 jenderal92/cve-2024-9290
Das Tool zielt auf WordPress-Websites ab, die das Super Backup & Clone Plugin verwenden und anfällig für beliebigen Dateiupload sind.

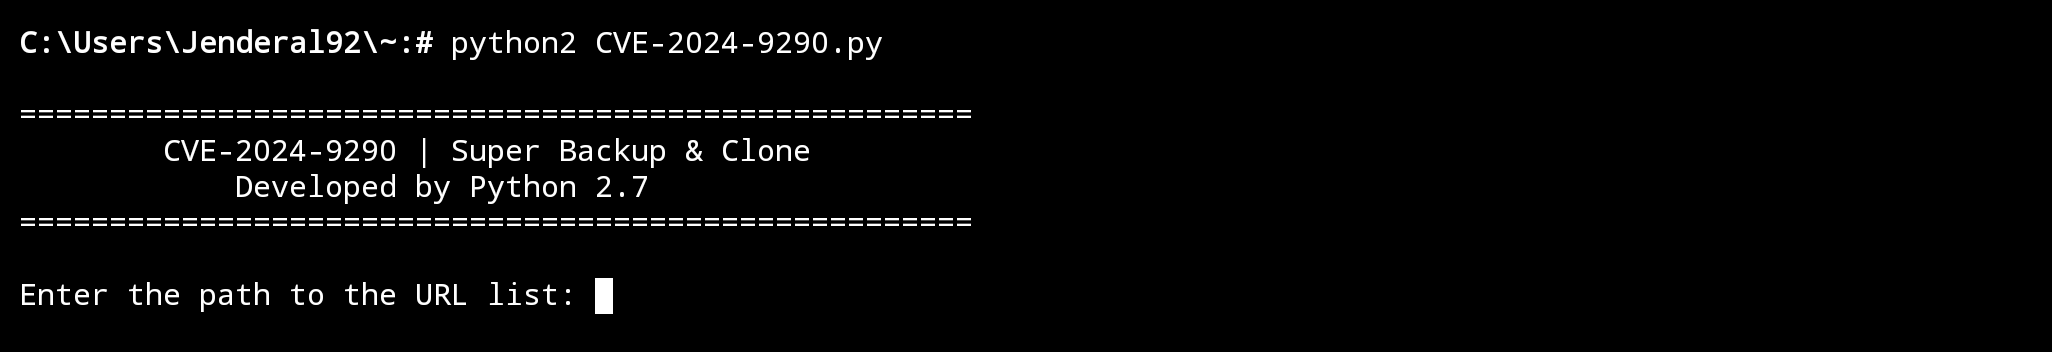
Das Tool zielt auf WordPress-Websites ab, die das Super Backup & Clone-Plugin verwenden und anfällig für beliebige Datei-Uploads sind. Es versucht, eine bösartige Shell in das Verzeichnis /wp-content/uploads/isnapshots/ hochzuladen. Nach dem Upload validiert das Tool die Existenz der Shell und protokolliert erfolgreiche Uploads in einer shells.txt-Datei.
shells.txt zum einfachen Nachschlagen.requests installiert ist:
pip install requests
python CVE-2024-9290.py
shells.txt.Haftungsausschluss:
Ich habe den Haftungsausschluss auf dem Deckblatt von Jenderal92 geschrieben. Sie können ihn HIER !!! überprüfen.
Entdecken Sie die meistgenutzten Tools unserer Community.
Noch keine Beliebtheitsdaten.
