Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
IronPE — Rust-basierter manueller Windows-PE-Lader, der x86/x64-Executables aus dem Speicher abbildet und ausführt und dabei das interne Laderverhalten und die PE-Struktur für Bildungsforschung demonstriert. | Kitploit
Tools/GitHubGitHub/iss4cf0ng/ironpe
SpeicherforensikExploitationReverse EngineeringShellcodeBinäranalyseLernen & BildungPayload-EntwicklungBinary-Exploitation
GitHubiss4cf0ng/ironpe

IronPE

Rust-basierter manueller Windows-PE-Lader, der x86/x64-Executables aus dem Speicher abbildet und ausführt und dabei das interne Laderverhalten und die PE-Struktur für Bildungsforschung demonstriert.

1241943vor 8 MonatenVon Kitploit geprüft
Teilen
Repository anzeigen
Webseite

IronPE - Minimaler manueller Windows-PE-Lader in Rust.

Rust-PE-Lader / Implementierung manuellen Mappings

status language license Release

IronPE ist ein minimaler manueller Windows-PE-Lader, der in Rust für sowohl x86- als auch x64-PE-Dateien geschrieben wurde.

Dieses Projekt ist eine Rust-Neuimplementierung meines vorherigen Projekts dotNetPELoader, das einen manuellen PE-Lader in C# implementierte.

Das Ziel von IronPE ist es zu erkunden, wie Windows Portable Executables intern lädt, und zu demonstrieren, wie dieser Prozess in Rust implementiert werden kann.


Waaaahhhhhhh!

Wenn Sie dieses Projekt nützlich oder informativ finden, würde ich mich über einen ⭐ freuen!

Haftungsausschluss

Dieses Projekt ist ausschließlich für Bildungs- und Forschungszwecke bestimmt.

Es wurde entwickelt, um zu verstehen:

  • Windows-PE-Interna
  • Manuelle Ladetechniken
  • Konzepte des Reverse Engineering

Funktionen

  • Manuelles PE-Laden
  • Abschnittszuordnung
  • Basisverschiebungen
  • Importauflösung
  • PE aus dem Speicher ausführen
  • x86- und x64-PE-Unterstützung

Hintergrund

Dieses Projekt wurde von meiner vorherigen Implementierung inspiriert:

  • dotNetPELoader (C#)

In diesem Projekt habe ich einen PE-Lader mit .NET und WinAPI implementiert.
IronPE schreibt dasselbe Konzept in Rust neu, das eine bessere Speichersicherheit bietet und gleichzeitig den Zugriff auf die Windows-API auf niedriger Ebene ermöglicht.

Der Zweck dieses Projekts ist lehrreich, um besser zu verstehen:

  • PE-Dateistruktur
  • Verhalten des Windows-Laders
  • Manuelle PE-Mapping-Techniken

Funktionsweise

IronPE führt die folgenden Schritte aus, um eine PE-Datei aus dem Speicher auszuführen:

  1. PE-Datei in den Speicher einlesen
  2. PE-Header parsen
  3. Speicher mit VirtualAlloc reservieren
  4. PE-Header und Abschnitte kopieren
  5. Basisverschiebungen anwenden
  6. Importe mit LoadLibrary und GetProcAddress auflösen
  7. Ausführung an den Original Entry Point (OEP) übergeben

Dieser Prozess ahmt das Verhalten des Windows-PE-Laders nach.

Eine x64-PE kann nicht von einem x86-Lader geladen werden und umgekehrt.

Build

Anforderungen:

  • Rust (cargo, rustc)
  • Windows

Projekt bauen:

cd IronPE
build.bat

Verwendung

IronPE.exe --coffee
IronPE.exe --x86 <x86_pe_file>
IronPE.exe --x64 <x64_pe_file>

Beispiel:

IronPE.exe --x86 Win32\mimikatz.exe
IronPE.exe --x64 x64\mimikatz.exe
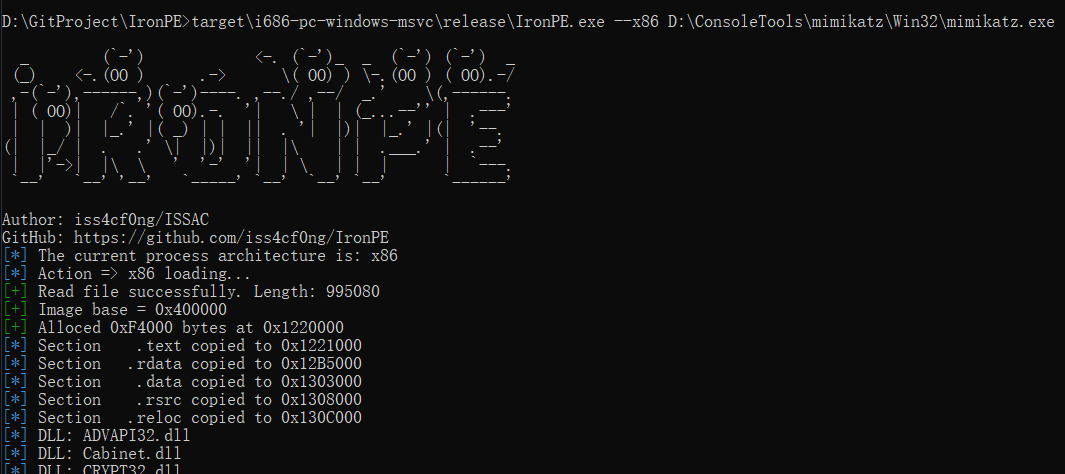
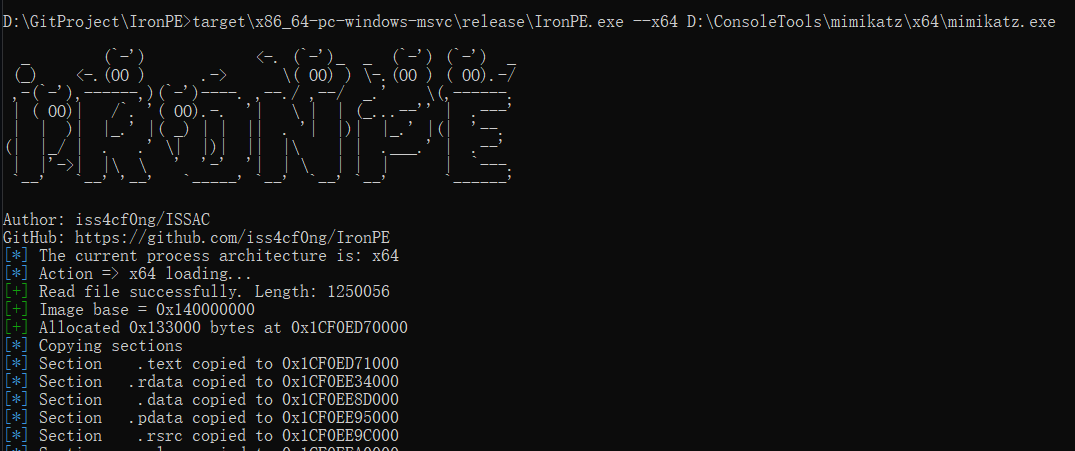
Demo (mimikatz ausführen)

x86


x64


Nicht übereinstimmender Lader und PE-Architektur (Fehler)

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →