
 infobyte/faraday-cli
Faradays Befehlszeilenschnittstelle

Nutze Faraday direkt aus deinem bevorzugten Terminal
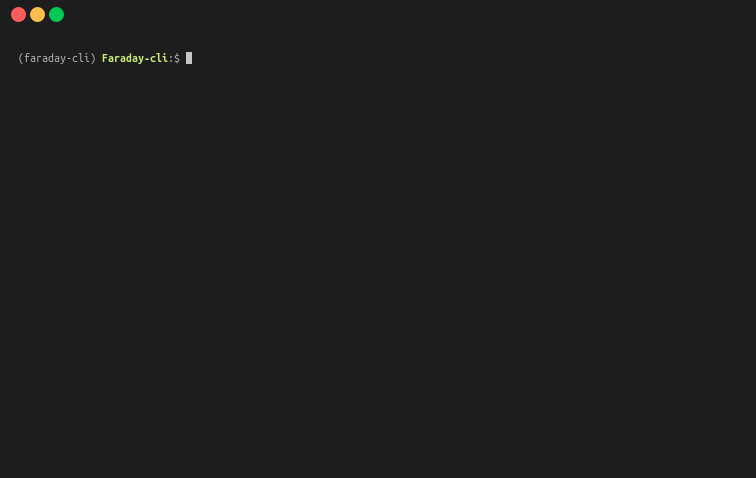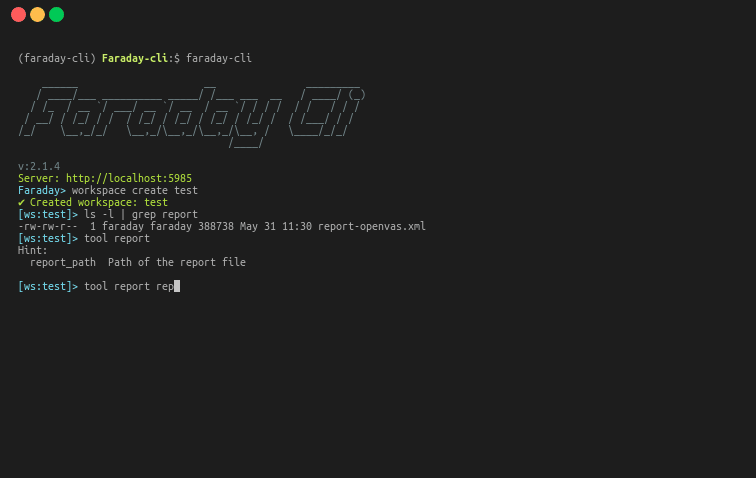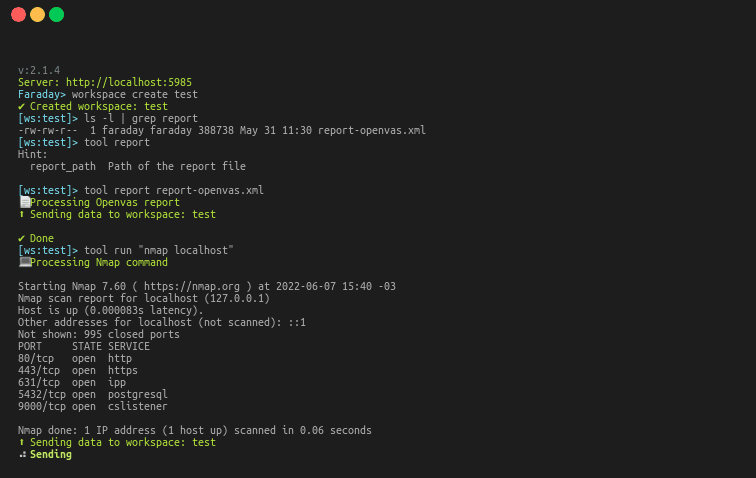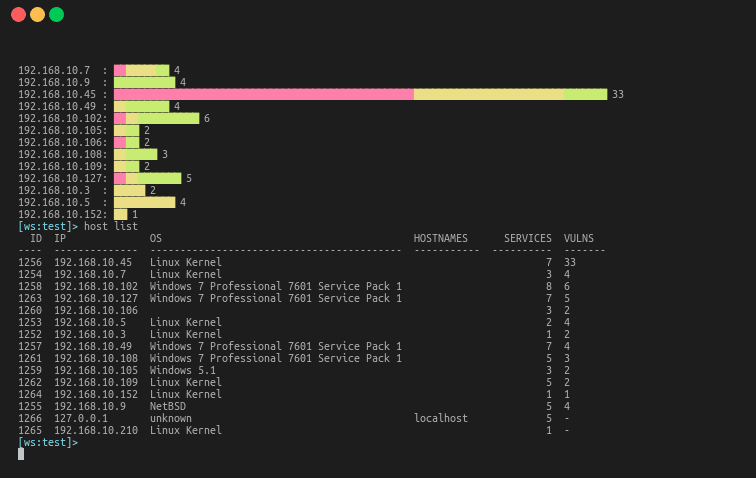
faraday-cli ist der offizielle Client, der die Automatisierung deiner Sicherheits-Workflows erleichtert.
Vor der Installation empfehlen wir, eine virtuelle Python-Umgebung zu erstellen und zu aktivieren, um zu vermeiden, dass deine System-Python-Pakete beeinträchtigt werden. Zum Beispiel:
python3 -m venv .venv
source .venv/bin/activate
Du kannst auch virtualenv verwenden, wenn du das bevorzugst. Sobald die virtuelle Umgebung aktiv ist, führe die untenstehenden Installationsbefehle aus.
pip install faraday-cli
git clone https://github.com/infobyte/faraday-cli.git
cd faraday-cli
pip install .
Weitere Informationen finden Sie in unserer Dokumentation
Authentifizierung für farday-cli konfigurieren
$ faraday-cli auth
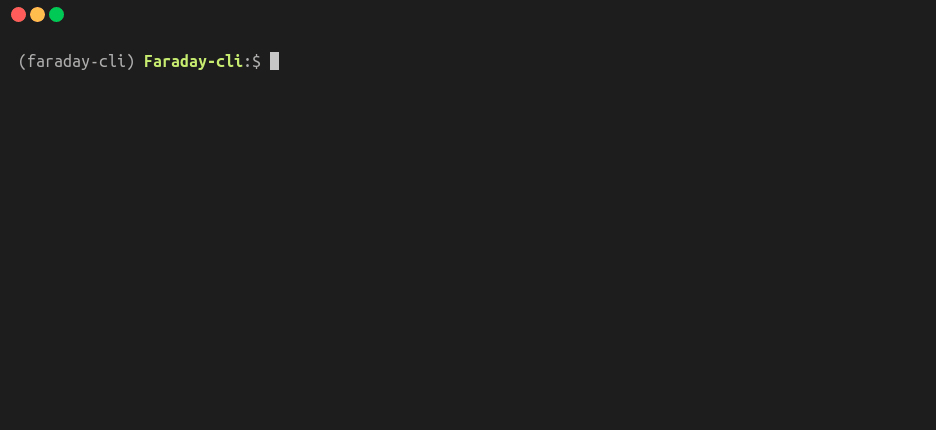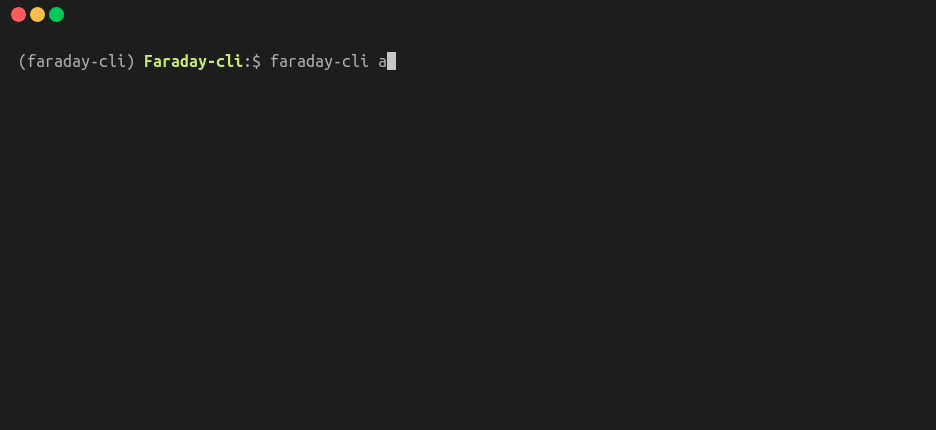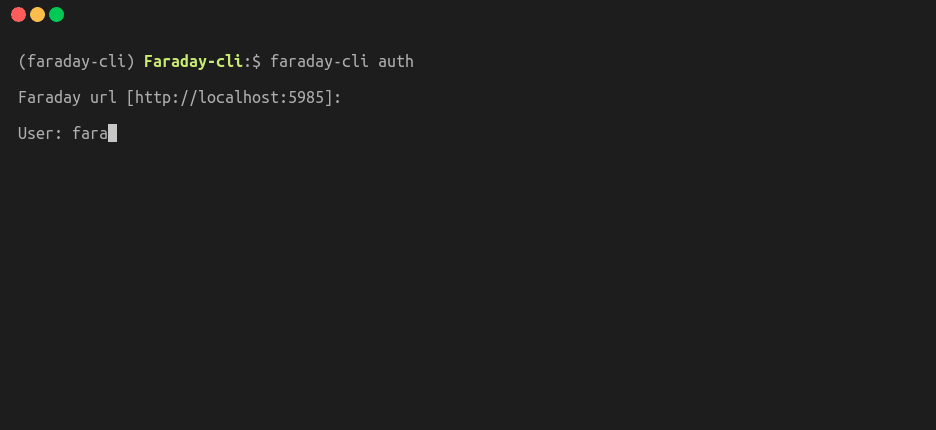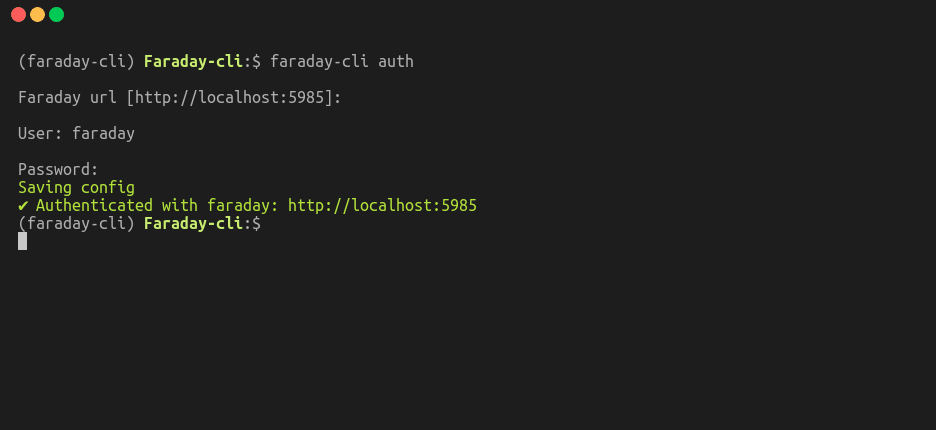
Wenn Sie einen Workspace erstellen, wird er standardmäßig als aktiv ausgewählt, es sei denn, Sie verwenden das Flag "-d"
$ faraday-cli workspace create some_name
✔ Created workspace: some_name
$ faraday-cli workspace select some_name
✔ Selected workspace: some_name
$ faraday-cli list_ws
NAME         HOSTS    SERVICES    VULNS  ACTIVE    PUBLIC    READONLY
---------  -------  ----------  -------  --------  --------  ----------
some_name       14          13       39  True      False     False
$ faraday-cli host list
  ID  IP           OS       HOSTNAMES          SERVICES  VULNS
----  -----------  -------  ---------------  ----------  -------
 574  127.0.0.1    unknown                            1  3
 566  127.0.0.10   unknown                            1  3
 569  127.0.0.11   unknown                            1  3
 568  127.0.0.12   unknown                            1  3
 570  127.0.0.13   unknown                            1  3
 576  127.0.0.2    unknown                            1  3
 565  127.0.0.3    unknown                            1  3
 572  127.0.0.4    unknown                            1  3
 573  127.0.0.5    unknown                            1  3
 567  127.0.0.6    unknown                            1  3
 571  127.0.0.7    unknown                            1  3
 564  127.0.0.8    unknown                            1  3
 575  127.0.0.9    unknown                            1  3
 590  58.76.184.4  unknown  www.googlec.com           0  -
$ faraday-cli host get 574

$ faraday-cli host get 574
Host:
  ID  IP         OS       HOSTNAMES    OWNER    OWNED      VULNS
----  ---------  -------  -----------  -------  -------  -------
 574  127.0.0.1  unknown               faraday  False          3

Services:
  ID  NAME    DESCRIPTION    PROTOCOL      PORT  VERSION    STATUS      VULNS
----  ------  -------------  ----------  ------  ---------  --------  -------
2638  ssh                    tcp             22  unknown    open            2

Vulnerabilities:
   ID  NAME                                      SEVERITY    STATUS    CONFIRMED    TOOL
-----  ----------------------------------------  ----------  --------  -----------  -------
13509  SSH Weak Encryption Algorithms Supported  MED         opened    False        Openvas
13510  SSH Weak MAC Algorithms Supported         LOW         opened    False        Openvas
13511  TCP timestamps                            LOW         opened    False        Openvas
$ faraday-cli host create -d \''[{"ip": "stan.local", "description": "some server"}]'\'
Oder leite es weiter per Pipe
$ echo '[{"ip": "1.1.1.5", "description": "some text"}]' | faraday-cli host create --stdin
Das Escapen der einfachen Anführungszeichen (\') ist nur erforderlich, wenn es als Befehl verwendet wird. In der Shell oder bei der Verwendung von Pipes ist es nicht notwendig
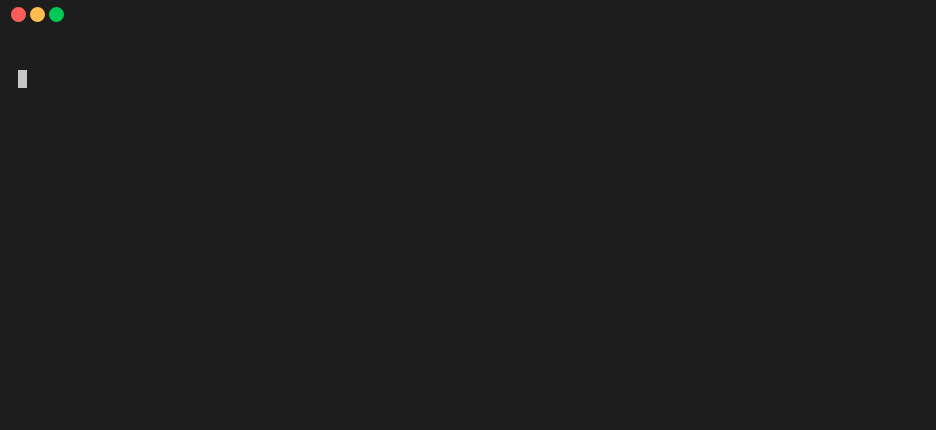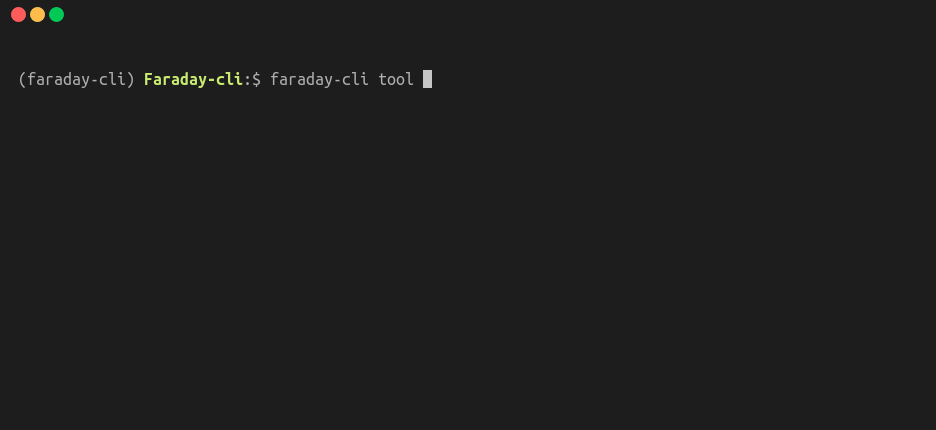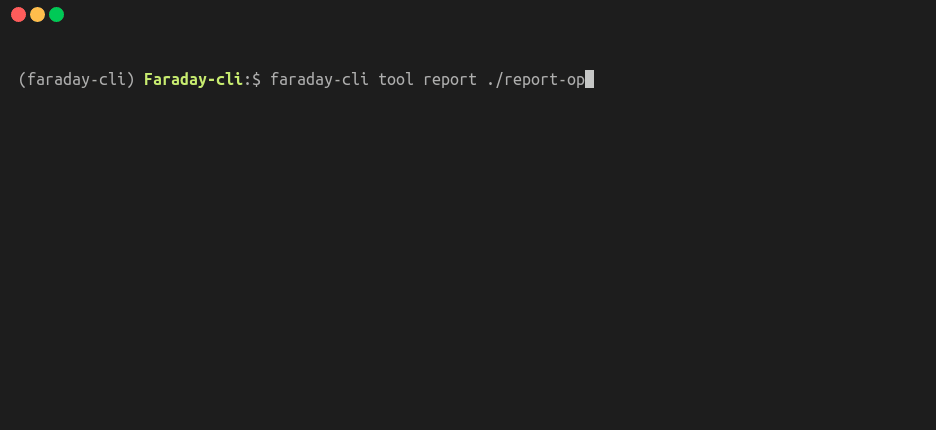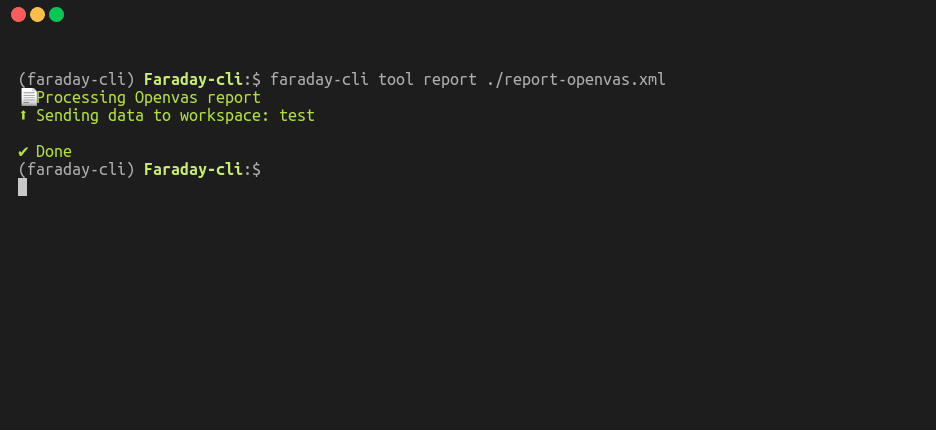
$ faraday-cli tool report "/path/to/report.xml"
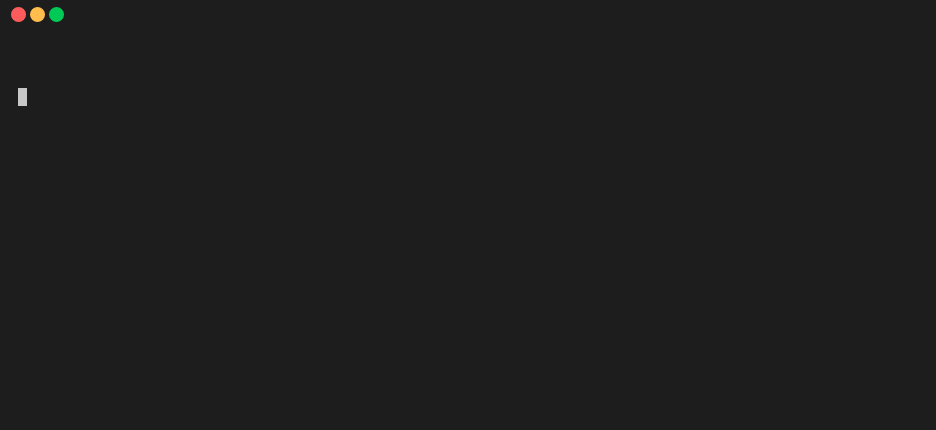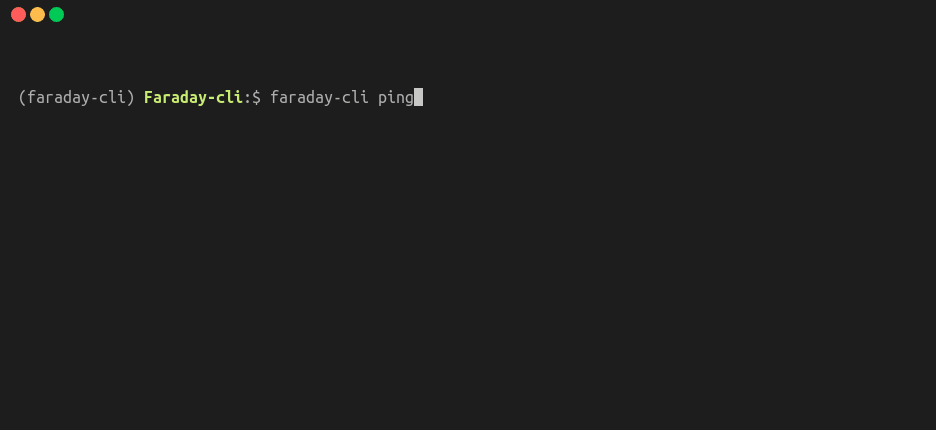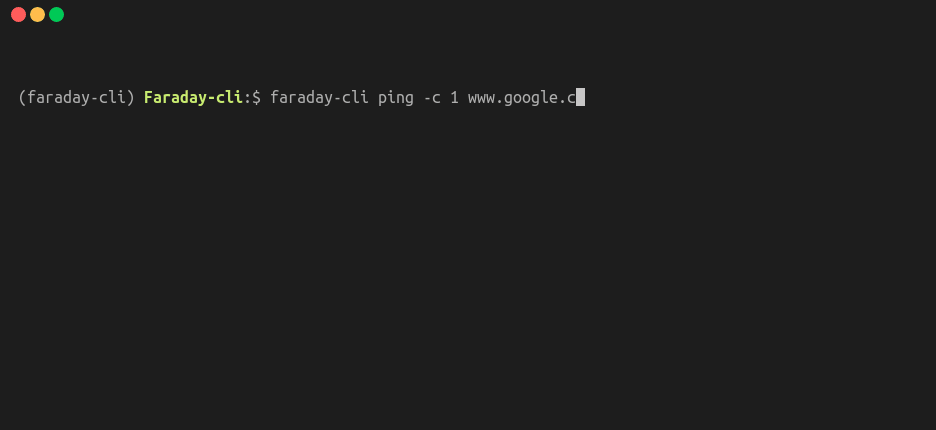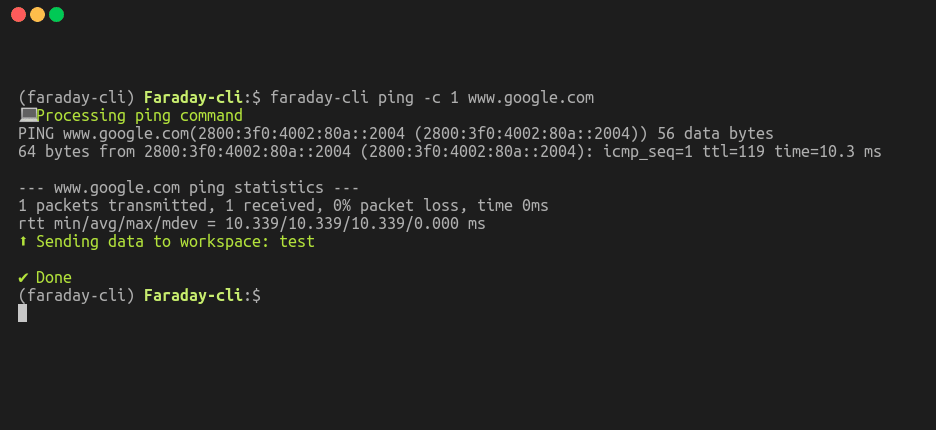
$ faraday-cli ping -c 1 www.google.com
Lokale Faraday Agents (Dispatcher-Runner). Erreichbar als agent, agents,
runner oder runners (alle gleichwertig).
$ faraday-cli agent list
  id  name      active    status    executors
----  --------  --------  --------  -----------
   8  internal  True      online    nmap
$ faraday-cli agent run -a 1 -e nmap -p \''{"target": "www.google.com"}'\'
Run executor: internal/nmap [{'successful': True}]
Cloud-Agenten sind serverseitige Sicherheits-Scanner (die v3/cloud_agents-API),
die sich von den oben genannten lokalen Runnern unterscheiden. FaradAI ist ein solcher Scanner, mit einem eigenen
Befehl und Top-Level-Shortcuts.
# Quick FaradAI pentest (standard tier — 20 rounds)
$ faraday-cli pentest --target https://example.com

# Deeper audit (80 rounds), and watch it until it finishes
$ faraday-cli pentest --target https://example.com --advanced --watch

# Triage the existing findings of a workspace
$ faraday-cli triage -w my_workspace --severities critical,high --reproduce
Jeden Cloud-Agent generisch auflisten und ausführen:
$ faraday-cli scanners list
  ID  NAME            SLUG            CATEGORY   LAST_RUN
----  --------------  --------------  ---------  ----------
   2  FaradAI         faradai         pentest    -
   4  FaradAI Triage  faradai-triage  triage     -

$ faraday-cli scanners run --agent faradai -w my_workspace \
    --param TARGET=https://example.com --param ROUNDS=20
Kein Faraday-Server verbunden?
pentest/triagegreifen auf die FaradAI-scan SaaS zurück und führen dich bei der ersten Verwendung durch die Erstellung eines Kontos. Siehe die FaradAI-Dokumentation für die Registrierung und Details zu--standalone.
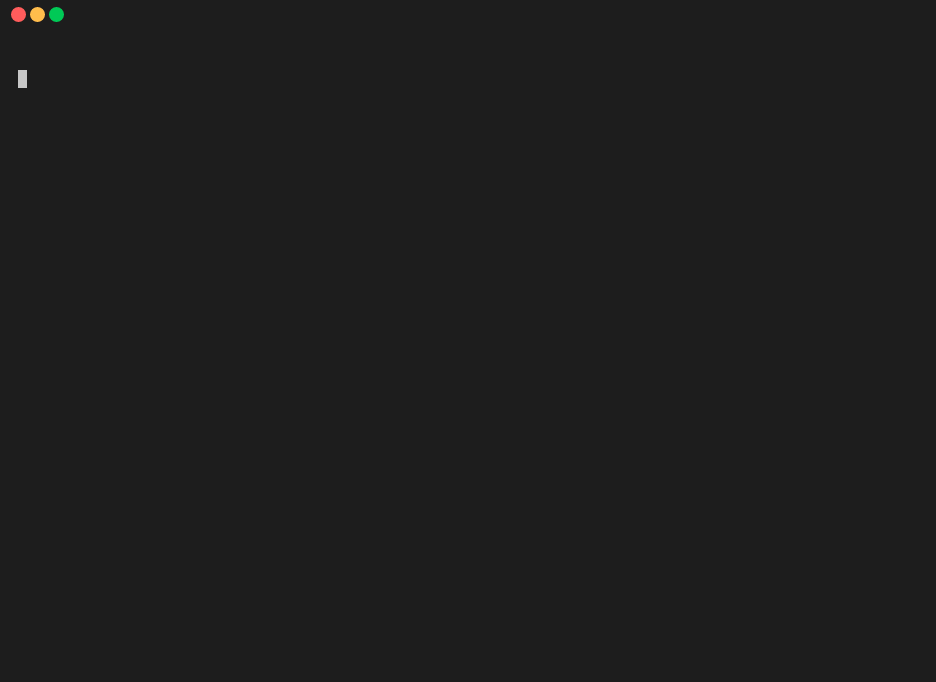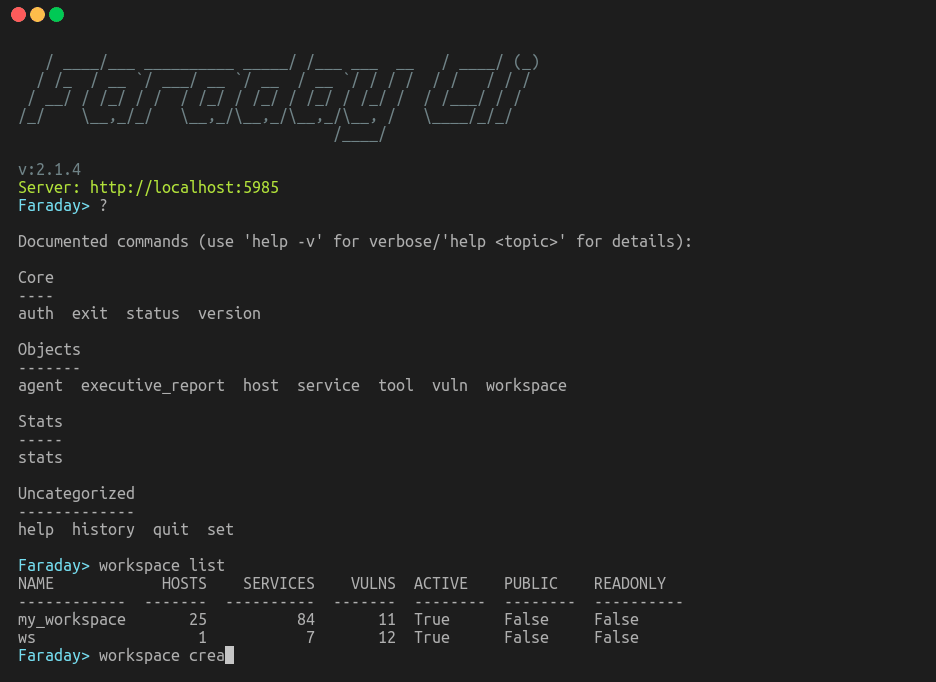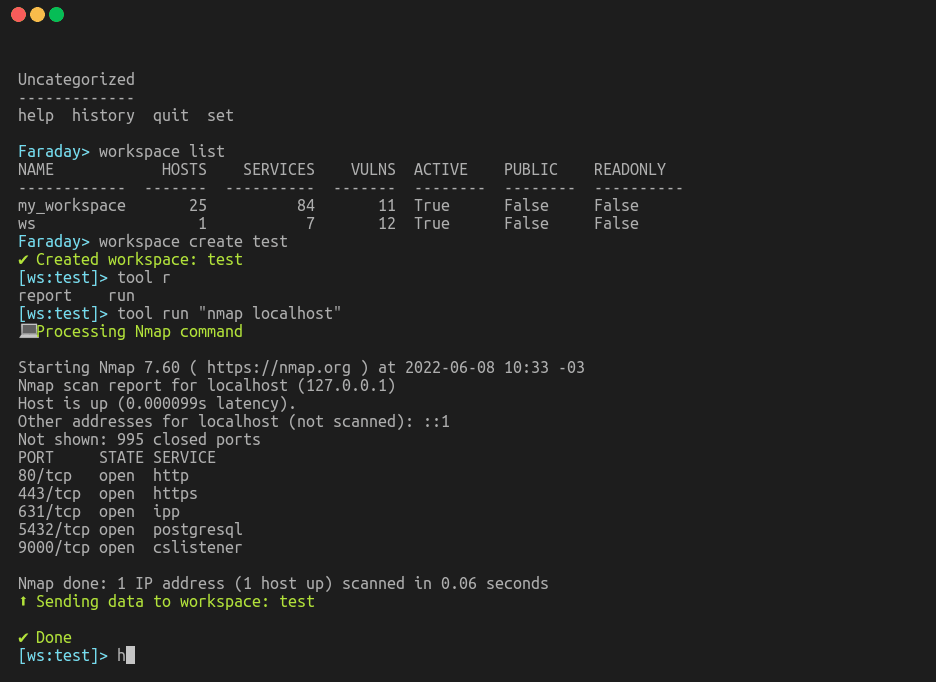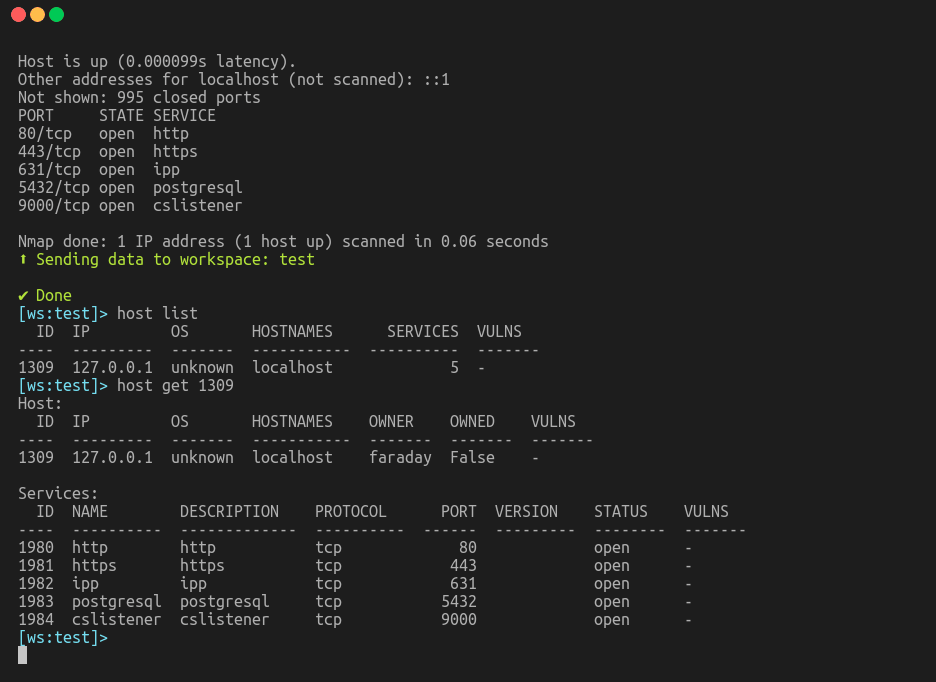
Faraday-cli kann wie eine Shell verwendet werden und bietet alle dieselben Befehle, die du auch als CLI hast
Führe zum Beispiel nmap für alle Hosts in faraday aus, die auf Port 443 lauschen, und importiere die Ergebnisse zurück nach faraday
$ faraday-cli host list --port 443 -ip | nmap -iL - -oX /tmp/nmap.xml && faraday-cli process_report /tmp/nmap.xml
Verwenden Sie ein Tool wie assetfinder, um eine Domain-Suche durchzuführen, scannen Sie diese mit nmap und senden Sie die Ergebnisse an faraday
$ assetfinder -subs-only example.com| sort | uniq |awk 'BEGIN { ORS = ""; print " {\"target\":\""}
{ printf "%s%s", separator, $1, $2
separator = ","}END { print "\"}" }' | faraday-cli  agent run  -a 1 -e nmap --stdin






