
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
SharpML — Toolkit zur Jagd nach Netzwerkfreigabe-Passwörtern mit maschinellem Lernen | Kitploit

Tools/GitHubGitHub/hunniccyber/sharpml
PasswortangriffeDatenexfiltrationInformationsbeschaffungMaschinelles Lernen
GitHubhunniccyber/sharpml

SharpML

Toolkit zur Jagd nach Netzwerkfreigabe-Passwörtern mit maschinellem Lernen

Repository anzeigen
1281946vor 6 JahrenVon Kitploit geprüft
Teilen

SharpML

SharpML ist ein Proof of Concept-Tool zum Data Mining von Dateifreigaben unter Verwendung von maschinellem Lernen in Python und C#.

Das Tool wird in unserem Blog hier ausführlicher besprochen, ist aber nachfolgend zusammengefasst:

SharpML ist ein auf C# und Python basierendes Tool, das eine Reihe von Operationen durchführt, um Dateifreigaben zu durchsuchen, Active Directory nach Benutzern abzufragen, ein ML-Modell und zugehörige Regeln bereitzustellen, Active Directory-Authentifizierungsprüfungen durchzuführen – mit dem Ziel, die Suche nach Passwörtern in Dateifreigaben zu automatisieren, indem die gesammelten Daten in das ML-Modell eingespeist werden.

Das ML-Modell ist in Python geschrieben und wurde mit einem benutzerdefinierten Algorithmus entwickelt, um Passwortwahrscheinlichkeiten zu ermitteln. Das Modell wurde mit PyInstaller kompiliert und liegt als Ressourcendatei im C#-Wrapper vor, der zwischen sich selbst, den Daten und dem Modell vermittelt. Die Programmlogik ist unten dargestellt:
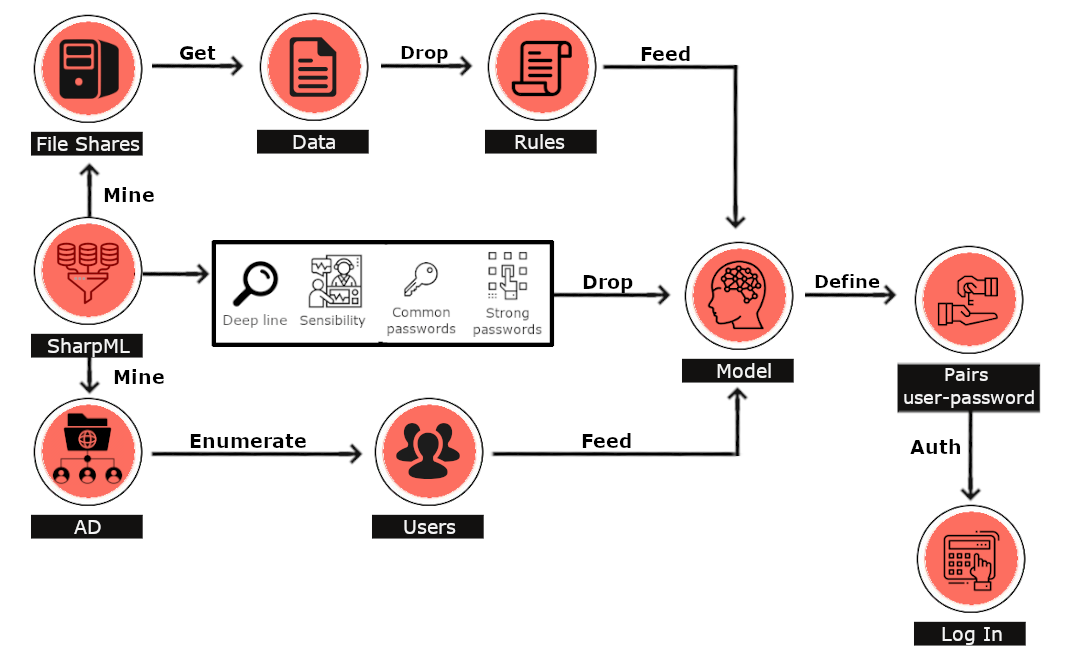
Programmablauf

Derzeit kann eine einzelne Dateifreigabe bewertet werden.

Sie benötigen Lesezugriff auf die anvisierte Dateifreigabe, danach führt das Tool seine Aktivitäten weitgehend autonom durch.

Im Release-Bereich gibt es eine kompilierte Version. Es ist zu beachten, dass dieses Tool derzeit ein Proof of Concept ist und zahlreichen Verbesserungen unterliegt.

Verwendung:

cmd.exe

C:\> SharpML.exe -u \\fileshare\d$

Cobalt Strike

> execute-assembly SharpML.exe -u \\fileshare\d$

Autoren

Marco Valentini

Tom Kallo

To Do

  • Wenn SharpML ausgeführt wird, versucht es, alle gefundenen Benutzer zu verifizieren. Falls eine restriktive Domänen-Sperrrichtlinie existiert, könnte es versuchen, Benutzer mehrfach zu verifizieren und das Konto bei mehreren fehlgeschlagenen Authentifizierungen sperren.
  • Einige Dateigrößenbeschränkungen müssen implementiert werden, damit größere textbasierte Dateien keinen Engpass beim Kopieren der Rohdaten verursachen.
  • Option zum gleichzeitigen Durchsuchen mehrerer Dateifreigaben auswählen. Durch die Implementierung eines automatischen Freigabesuch-Tools SharpML völlig autonom machen und das gesamte Netzwerk durchkämmen lassen.
  • Verbesserung der Programmlogik, einschließlich weiterer Optionen wie der Wahl, ob gegen die 10.000 häufigsten Passwörter geprüft werden soll oder nicht.
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    315
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    285

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






