

Ein hochentwickeltes GUI-Tool zur Erstellung bösartiger RAR-Archive, die die WinRAR-Pfadtraversal-Schwachstelle (CVE-2025-8088) mithilfe von ADS- und RAR5-Header-Manipulation ausnutzen.

  _  _ _____  _____ ___ ___
 | || | __\ \/ / __| __/ __|
 | __ | _| >  <\__ \ _| (__
 |_||_|___/_/\_\___/___\___|
Erweitertes WinRAR-Pfad-Traversal-Exploit-Tool
Ein raffiniertes GUI-Tool zum Erstellen bösartiger RAR-Archive, die die WinRAR-Pfad-Traversal-Schwachstelle (CVE-2025-8088) mithilfe von ADS- und RAR5-Header-Manipulation ausnutzen.
# Abhängigkeiten installieren
pip install -r requirements.txt

# Tool ausführen
python gui.py
Füge hier einen Screenshot des Tools unter Windows 11 ein:
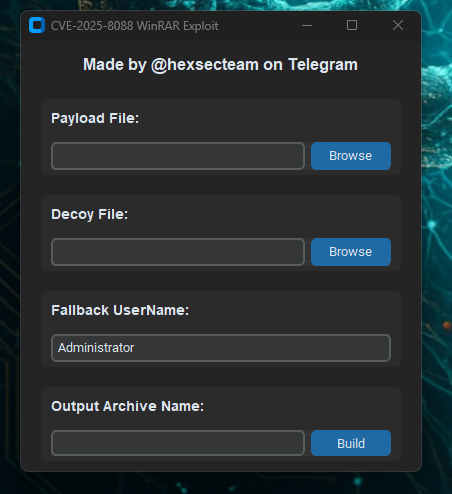

Das Tool erstellt RAR-Archive mit Pfad-Traversal mithilfe von:
Pfadbeispiel: ..\..\..\..\..\..\..\..\..\..\..\..\..\..\..\..\Users\Administrator\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\payload.exe
Dieses Tool dient ausschließlich Bildungs- und autorisierten Testzwecken. Verwende es nur in kontrollierten Umgebungen mit entsprechender Genehmigung.
Mit ❤️ erstellt von Hexec
Für Bildungs- und Forschungszwecke.
🛠️ Tritt unserer Community für Tools, Tutorials und Exploits bei
Erweitertes Red-Team-Tool zur Ausnutzung von CVE-2025-8088
