
In Go geschriebener Schwachstellen-Scanner, der die von https://osv.dev bereitgestellten Daten verwendet.
<picture>
<source srcset="/docs/images/osv-scanner-full-logo-darkmode.svg" media="(prefers-color-scheme: dark)">
<!-- markdown-link-check-disable-next-line -->
<img src="https://raw.githubusercontent.com/google/osv-scanner/HEAD/docs/images/osv-scanner-full-logo-lightmode.svg">
</picture>
---
[](https://scorecard.dev/viewer/?uri=github.com/google/osv-scanner)
[](https://github.com/google/osv-scanner/actions/workflows/checks.yml)
[](https://codecov.io/gh/google/osv-scanner)
[](https://slsa.dev)
[](https://github.com/google/osv-scanner/releases)
Verwenden Sie OSV-Scanner, um vorhandene Schwachstellen zu finden, die die Abhängigkeiten Ihres Projekts betreffen.
OSV-Scanner bietet ein offiziell unterstütztes Frontend für die [OSV-Datenbank](https://osv.dev/) und eine CLI-Schnittstelle zu [OSV-Scalibr](https://github.com/google/osv-scalibr), die die Abhängigkeitsliste eines Projekts mit den sie betreffenden Schwachstellen verknüpft.
OSV-Scanner unterstützt eine breite Palette von Projekttypen, Paketmanagern und Funktionen, einschließlich, aber nicht beschränkt auf:
- **Sprachen:** C/C++, Dart, Elixir, Go, Java, Javascript, PHP, Python, R, Ruby, Rust.
- **Paketmanager:** npm, pip, yarn, maven, go modules, cargo, gem, composer, nuget und andere.
- **Betriebssysteme:** Erkennt Schwachstellen in Betriebssystempaketen auf Linux-Systemen.
- **Container:** Scannt Container-Images auf Schwachstellen in ihren Basis-Images und enthaltenen Paketen.
- **Guided Remediation:** Bietet Empfehlungen für Paketversions-Upgrades basierend auf Kriterien wie Abhängigkeitstiefe, Mindestschweregrad, Behebungsstrategie und Return on Investment.
OSV-Scanner nutzt intern die erweiterbare Bibliothek [OSV-Scalibr](https://github.com/google/osv-scalibr), um diese Funktionalität bereitzustellen. Wenn eine Sprache oder ein Paketmanager derzeit nicht unterstützt wird, reichen Sie bitte eine [Funktionsanfrage](https://github.com/google/osv-scanner/issues) ein.
#### Zugrunde liegende Datenbank
Die zugrunde liegende Datenbank [OSV.dev](https://osv.dev/) bietet im Vergleich zu proprietären Advisory-Datenbanken und Scannern mehrere Vorteile:
- Sie deckt die meisten Open-Source-Sprach- und Betriebssystem-Ökosysteme ab (einschließlich [Git](https://osv.dev/list?q=&ecosystem=GIT)) und ist damit umfassend.
- Jedes Advisory stammt aus einer offenen und autoritativen Quelle (z. B. [GitHub Security Advisories](https://github.com/github/advisory-database), [RustSec Advisory Database](https://github.com/rustsec/advisory-db), [Ubuntu-Sicherheitshinweise](https://github.com/canonical/ubuntu-security-notices/tree/main/osv)).
- Jeder kann Verbesserungen an Advisories vorschlagen, was zu einer sehr hochwertigen Datenbank führt.
- Das OSV-Format speichert Informationen über betroffene Versionen eindeutig in einem maschinenlesbaren Format, das sich präzise auf die Paketliste eines Entwicklers abbilden lässt.
All dies führt zu präzisen und umsetzbaren Schwachstellenmeldungen, was die Zeit für deren Behebung reduziert. Weitere Details finden Sie unter [OSV.dev](https://osv.dev/)!
## Grundlegende Installation
Informationen zur Installation von OSV-Scanner finden Sie im [Abschnitt Installation](https://google.github.io/osv-scanner/installation) unserer Dokumentation. OSV-Scanner-Versionen finden Sie auf der [Releases-Seite](https://github.com/google/osv-scanner/releases) des GitHub-Repositorys. Die empfohlene Methode ist das Herunterladen einer vorgefertigten Binärdatei für Ihre Plattform. Alternativ können Sie `go install github.com/google/osv-scanner/v2/cmd/osv-scanner@latest` verwenden, um es aus dem Quellcode zu erstellen.
## Kernfunktionen
Weitere Informationen zur Verwendung von OSV-Scanner finden Sie in unserer [ausführlichen Dokumentation](https://google.github.io/osv-scanner). Klicken Sie für detaillierte Informationen zu jeder Funktion auf deren Titel in diesem README.
Bitte beachten Sie: Dies sind die Anweisungen für die neueste OSV-Scanner-V2-Beta. Wenn Sie V1 verwenden, schauen Sie sich stattdessen das V1-[README](https://github.com/osv-scanner-v1) und die [Dokumentation](https://google.github.io/osv-scanner-v1/) an.
### [Scannen eines Quellverzeichnisses](https://google.github.io/osv-scanner/usage)
```bash
$ osv-scanner scan source -r /path/to/your/dir
```
Dieser Befehl scannt das angegebene Verzeichnis rekursiv nach unterstützten Paketdateien wie `package.json`, `go.mod`, `pom.xml` usw. und gibt alle entdeckten Schwachstellen aus.
OSV-Scanner bietet die Möglichkeit, mithilfe der Call-Analyse festzustellen, ob eine anfällige Funktion tatsächlich im Projekt verwendet wird. Dies führt zu weniger Fehlalarmen und umsetzbaren Warnungen.
OSV-Scanner kann für die Schwachstellensuche auch vendored C/C++-Code erkennen. Details finden Sie [hier](https://google.github.io/osv-scanner/usage/#cc-scanning).
#### Unterstützte Lockfiles
OSV-Scanner unterstützt 11+ Sprach-Ökosysteme und 19+ Lockfile-Typen. Um zu prüfen, ob Ihr Ökosystem abgedeckt ist, schauen Sie sich unsere [ausführliche Dokumentation](https://google.github.io/osv-scanner/supported-languages-and-lockfiles/#supported-lockfiles) an.
### [Container-Scanning](https://google.github.io/osv-scanner/usage/scan-image)
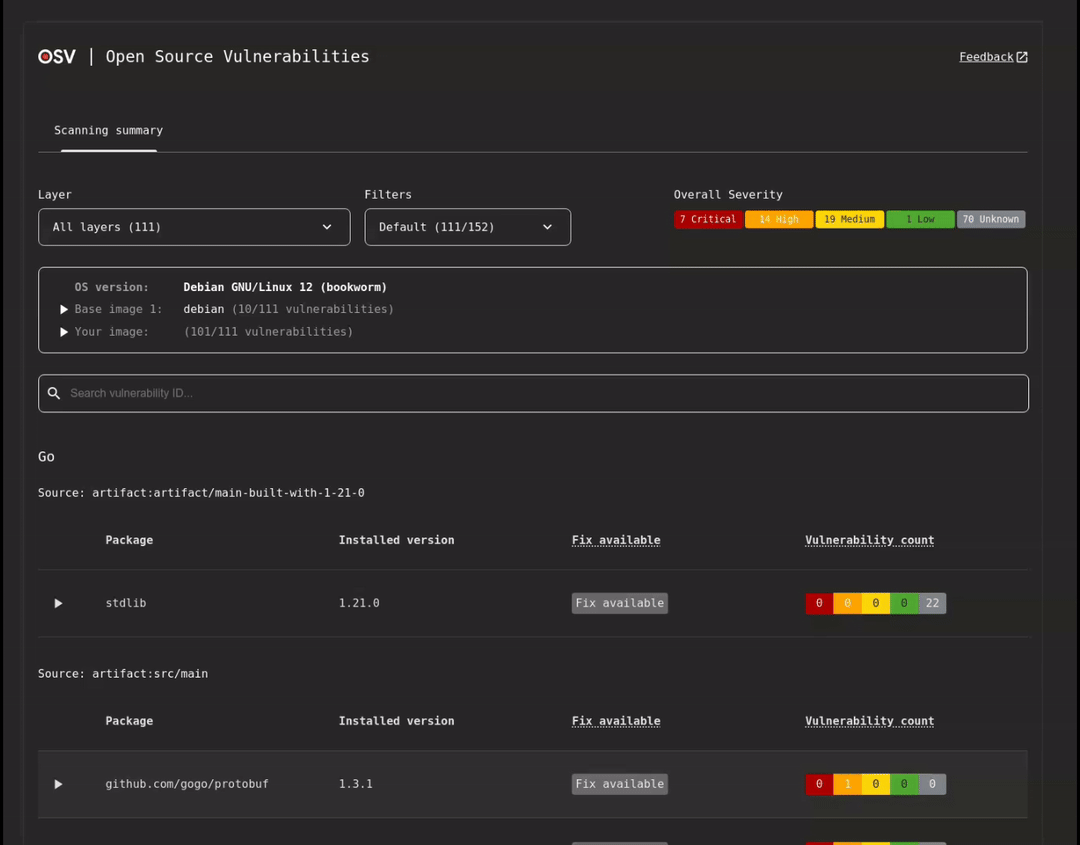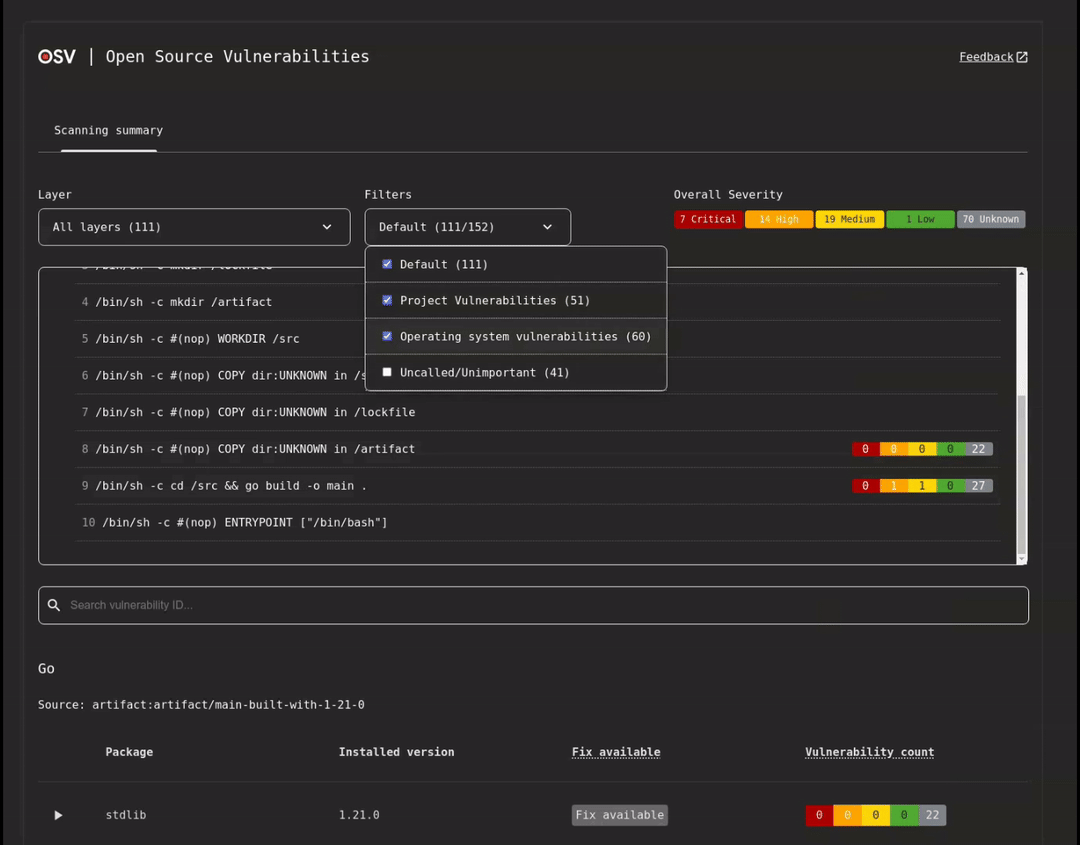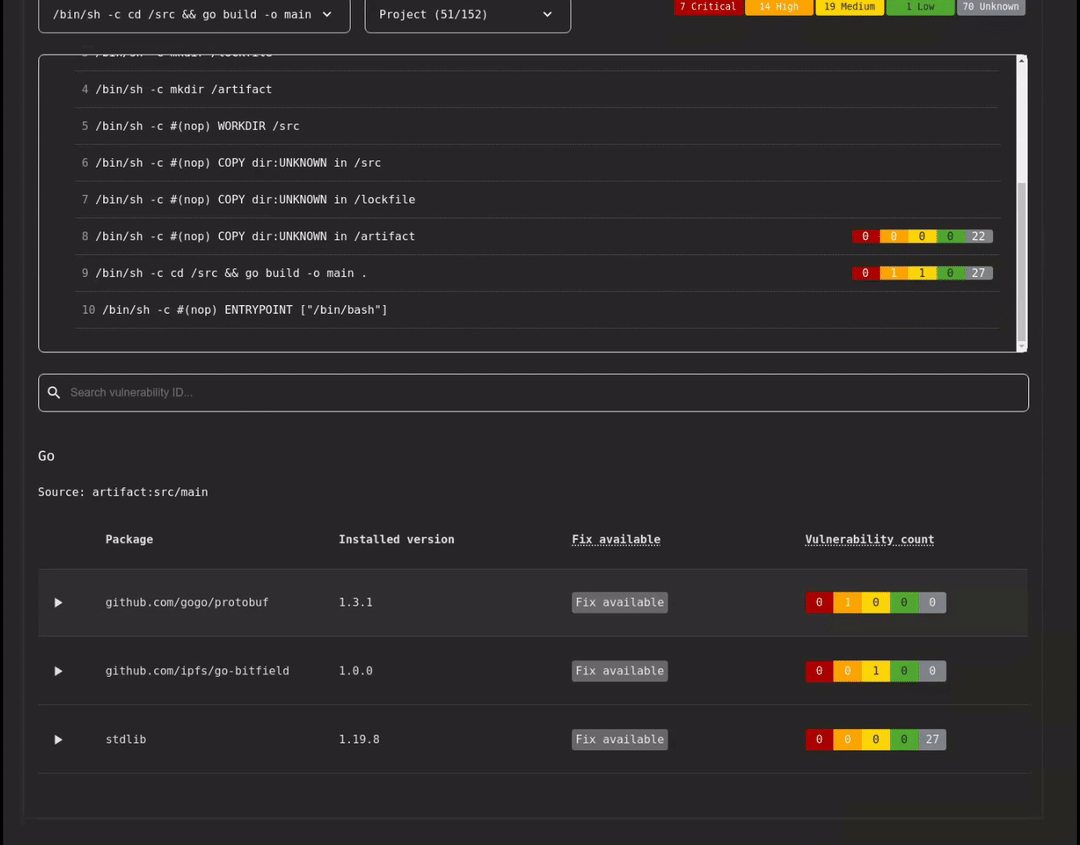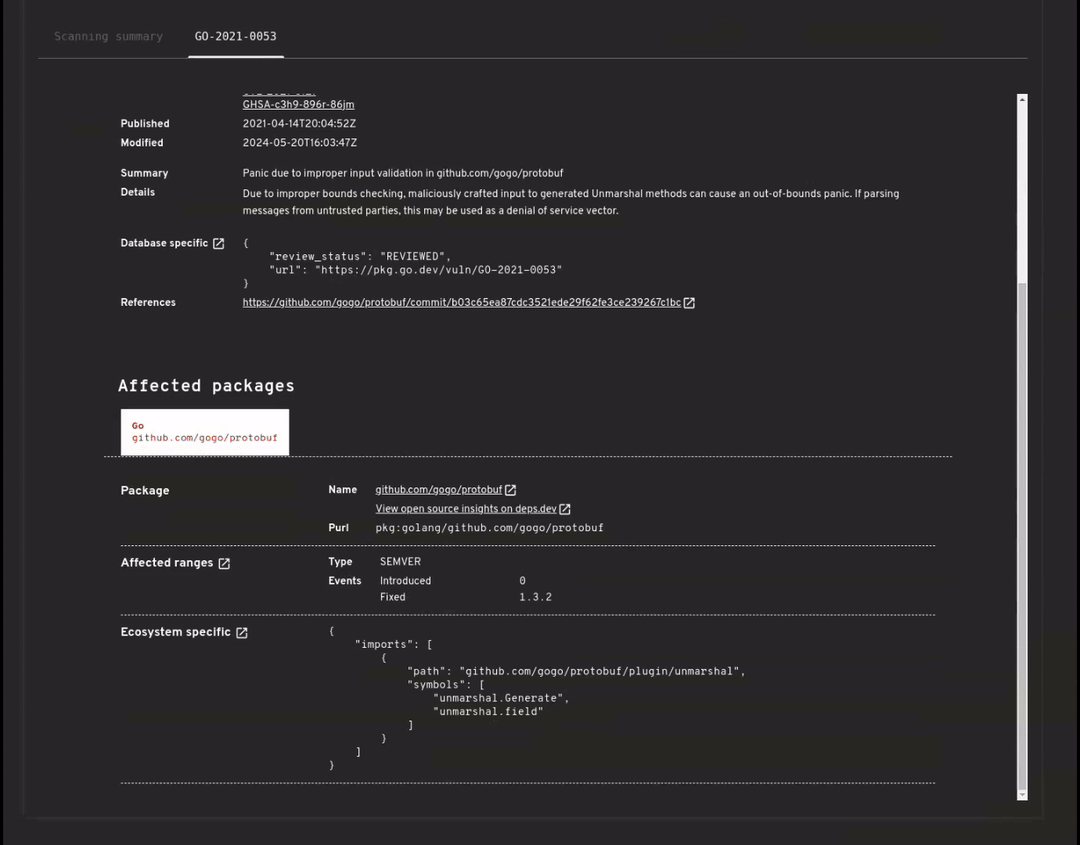
OSV-Scanner unterstützt außerdem ein umfassendes, Layer-bewusstes Scannen von Container-Images, um Schwachstellen in den folgenden Betriebssystempaketen und sprachspezifischen Abhängigkeiten zu erkennen.
| Distro-Unterstützung | Unterstützung für Sprach-Artefakte |
| -------------- | -------------------------- |
| Alpine OS | Go |
| Debian | Java |
| Ubuntu | Node |
| | Python |
Details zur Unterstützung finden Sie in der [vollständigen Dokumentation](https://google.github.io/osv-scanner/supported-languages-and-lockfiles/#supported-artifacts).
**Verwendung**:
```bash
$ osv-scanner scan image my-image-name:tag
```
### [Lizenz-Scanning](https://google.github.io/osv-scanner/usage/license-scanning/)
Prüfen Sie die Lizenzen Ihrer Abhängigkeiten mithilfe der deps.dev-Daten. Für eine Zusammenfassung:
```bash
osv-scanner --licenses path/to/repository
```
Um gegen eine Liste zulässiger Lizenzen (SPDX-Format) zu prüfen:
```bash
osv-scanner --licenses="MIT,Apache-2.0" path/to/directory
```
### [Offline-Scanning](https://google.github.io/osv-scanner/usage/offline-mode/)
Scannen Sie Ihr Projekt gegen eine lokale OSV-Datenbank. Nach dem initialen Datenbank-Download ist keine Netzwerkverbindung erforderlich. Die Datenbank kann auch manuell heruntergeladen werden.
```bash
osv-scanner --offline --download-offline-databases ./path/to/your/dir
```
### [Guided Remediation](https://google.github.io/osv-scanner/experimental/guided-remediation/) (Experimentell)
> [!WARNING]
> Guided Remediation (der Befehl `fix`) kann bei nicht vertrauenswürdigen Projekten riskant sein. Dies kann den Paketmanager dazu veranlassen, Skripte auszuführen oder im Projekt angegebene externe Registries zu verfolgen. Bitte stellen Sie sicher, dass Sie dem Quellcode und den Artefakten vertrauen, bevor Sie fortfahren.
OSV-Scanner bietet Guided Remediation an, eine Funktion, die Paketversions-Upgrades basierend auf Kriterien wie Abhängigkeitstiefe, Mindestschweregrad, Behebungsstrategie und Return on Investment vorschlägt. Derzeit unterstützen wir die Behebung von Schwachstellen in den folgenden Dateien:
| Ökosystem | Dateiformat (Typ) | Unterstützte Behebungsstrategien |
| :-------- | :----------------------------- | :--------------------------------------------------------------------------------------------------------------------- |
| npm | `package-lock.json` (lockfile) | [`in-place`](https://google.github.io/osv-scanner/experimental/guided-remediation/#in-place-lockfile-changes) |
| npm | `package.json` (manifest) | [`relock`](https://google.github.io/osv-scanner/experimental/guided-remediation/#relock-and-relax-direct-dependencies) |
| Maven | `pom.xml` (manifest) | [`override`](https://google.github.io/osv-scanner/experimental/guided-remediation/#override-dependency-versions) |
Dies ist sowohl als Headless-CLI-Befehl als auch im interaktiven Modus verfügbar.
#### Beispiel (für npm)
```bash
$ osv-scanner fix \
--max-depth=3 \
--min-severity=5 \
--ignore-dev \
--strategy=in-place \
-L path/to/package-lock.json
```
#### Interaktiver Modus (für npm)
```bash
$ osv-scanner fix \
-M path/to/package.json \
-L path/to/package-lock.json
```
<img src="https://assets.kitploit.com/production/public/readmes/202/c3a58b2f3acf8619375afa1f7ec3ede0349494517a5812c4c09e1638c1b8cdaa.png" alt="Screenshot des interaktiven Relock-Ergebnisbildschirms mit einigen ausgewählten Relaxation-Patches">
## Datenquellen und Datenschutz
OSV-Scanner kommuniziert während des Betriebs mit den folgenden externen Diensten:
### [OSV.dev API](https://osv.dev/)
Die primäre Datenquelle für Schwachstelleninformationen. OSV-Scanner fragt diese API ab, um Pakete auf bekannte Schwachstellen zu prüfen und vendored C/C++-Abhängigkeiten zu identifizieren. Zu den gesendeten Daten gehören Paketnamen, Versionen, Ökosysteme und Datei-Hashes. Verwenden Sie den [`--offline`-Modus](https://google.github.io/osv-scanner/usage/offline-mode/), um Netzwerkanfragen zu deaktivieren und stattdessen gegen eine lokale Datenbank zu scannen.
### [deps.dev API](https://docs.deps.dev/api/)
Wird für zusätzliche Paketinformationen verwendet:
- **Abhängigkeitsauflösung**: Löst Abhängigkeitsgraphen für die Schwachstellensuche und -behebung auf.
- **Container-Image-Scanning**: Fragt Container-Image-Metadaten zur Schwachstellenerkennung ab.
- **Lizenz-Scanning** (`--licenses`-Flag): Ruft Lizenzinformationen für Pakete ab.
- **Paket-Deprecation**: Prüft, ob Pakete veraltet (deprecated) sind.
Zu den gesendeten Daten gehören Paketnamen, Versionen und Ökosysteme. Es wird kein Quellcode übertragen.
### Paket-Registries
Wenn die native Registry für die Abhängigkeitsauflösung verwendet wird (anstelle von deps.dev), fragt OSV-Scanner möglicherweise Folgendes ab:
| Registry | URL | Verwendet für |
| ------------- | ------------------------------ | ------------------------------------ |
| Maven Central | `repo.maven.apache.org/maven2` | Maven-Paketmetadaten und POM-Dateien |
| npm Registry | `registry.npmjs.org` | npm-Paketmetadaten |
| PyPI | `pypi.org` | Python-Paketmetadaten |
## Mitwirken
### Probleme melden
Wenn Sie vermuten, dass es sich um einen Fehler handelt, nutzen Sie bitte das [GitHub-Issue-Tracking-System](https://github.com/google/osv-scanner/issues). Bevor Sie ein Issue erstellen, durchsuchen Sie bitte die vorhandenen Issues, um zu prüfen, ob Ihr Problem bereits abgedeckt ist.
### Code zu `osv-scanner` beitragen
Informationen zum Beitragen von Code finden Sie in [CONTRIBUTING.md](https://github.com/google/osv-scanner/blob/main/CONTRIBUTING.md).
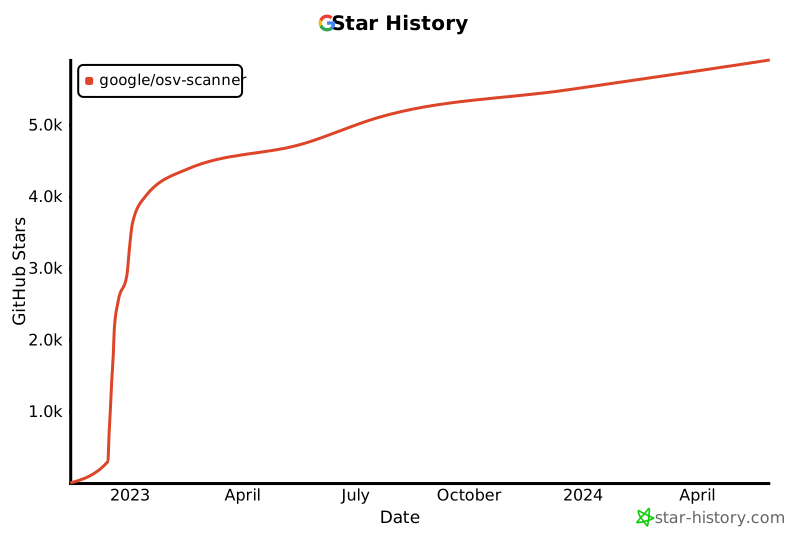
## Star-Verlauf
[](https://www.star-history.com/#google/osv-scanner&Date)

