
 gmh5225/frida-medit
Plattformübergreifender CUI-Prozessspeicher-Scanner auf Basis von Frida zum Auffinden, Filtern, Patchen und Dumpen von Live-Prozessspeicher während Reverse Engineering und Analyse.

Plattformübergreifender CUI-basierter Prozessspeicher-Analysator.
? Please Input a command. find
? Please Input a data type. ['dword']
? Please Input a value. 1000
progress: 100%|█████████████████████████████████████████████████████████████████████████████████████████████|
HIT COUNT:3834!!

--------------------------------------------------------
? Please Input a command. filter
? Please Input a data type. ['dword']
? Please Input a value. 1010
progress: 100%|█████████████████████████████████████████████████████████████████████████████████████████████|
FILTERD:1/3834!!

-------------------------------------------------
? Please Input a command. 3
  1) find
  2) filter
  3) patch
  4) dump
  5) list
  6) view
  7) exit
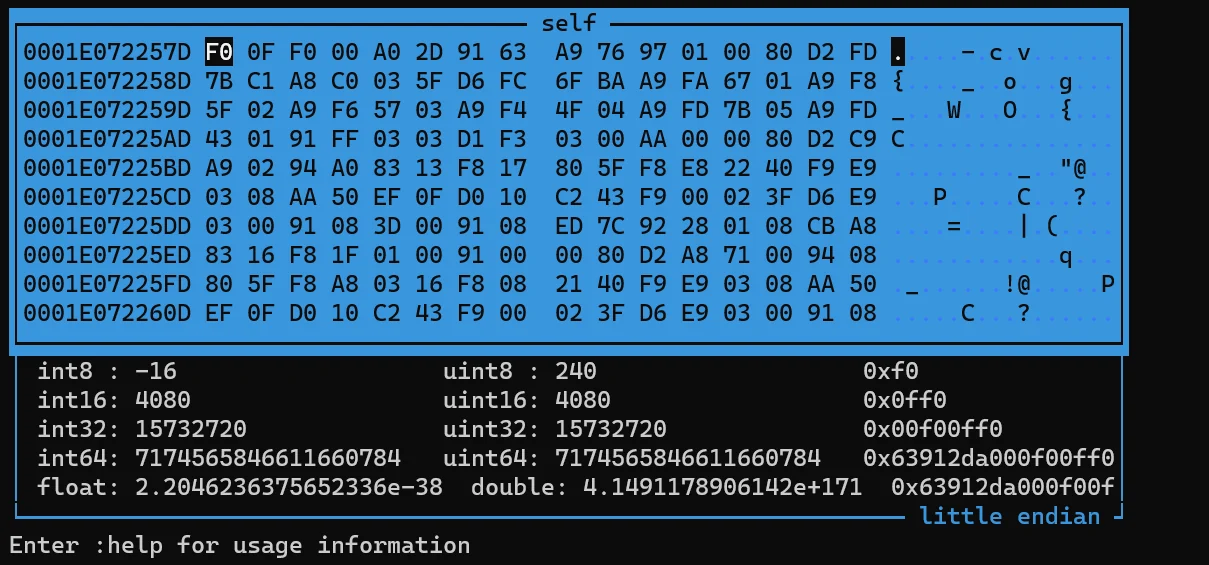
Python-Bibliothek installieren.
# windows
pip install -r requirements_windows.txt

# other
pip instlal -r requirements.txt
frida-server installieren und starten.
python main.py Cydia

# or

python main.py com.saurik.Cydia

# or

python main.py -p ProcessId
Die Originalsoftware ist verfügbar unter
https://github.com/walterdejong/hexview.
Dieses Projekt ist eine teilweise Verbesserung der oben genannten großartigen Software.
