
 glincker/sslx
Eine schnelle, moderne Alternative zur OpenSSL-CLI - Zertifikate prüfen, bewerten und verwalten direkt vom Terminal

openssl, aber du musst die Flags nicht googeln.
Ein einzelnes Binary, das Zertifikate, TLS-Verbindungen und all die Dinge handhabt, für die du normalerweise drei verschiedene OpenSSL-Aufrufe benötigst. Entwickelt mit Rust und rustls, kein systemweites OpenSSL erforderlich.


cargo install sslx
Vorgefertigte Binaries auf der Releases-Seite.
Homebrew:
brew install glincker/tap/sslx
Oder direkt herunterladen:
# macOS (Apple Silicon)
curl -fsSL https://github.com/glincker/sslx/releases/latest/download/sslx-macos-aarch64 -o sslx && chmod +x sslx

# Linux
curl -fsSL https://github.com/glincker/sslx/releases/latest/download/sslx-linux-x86_64 -o sslx && chmod +x sslx
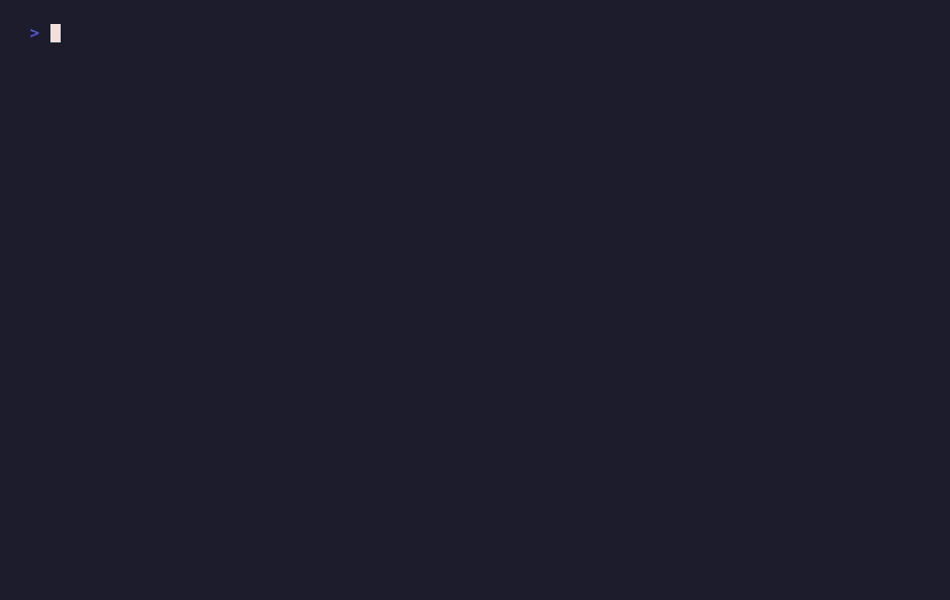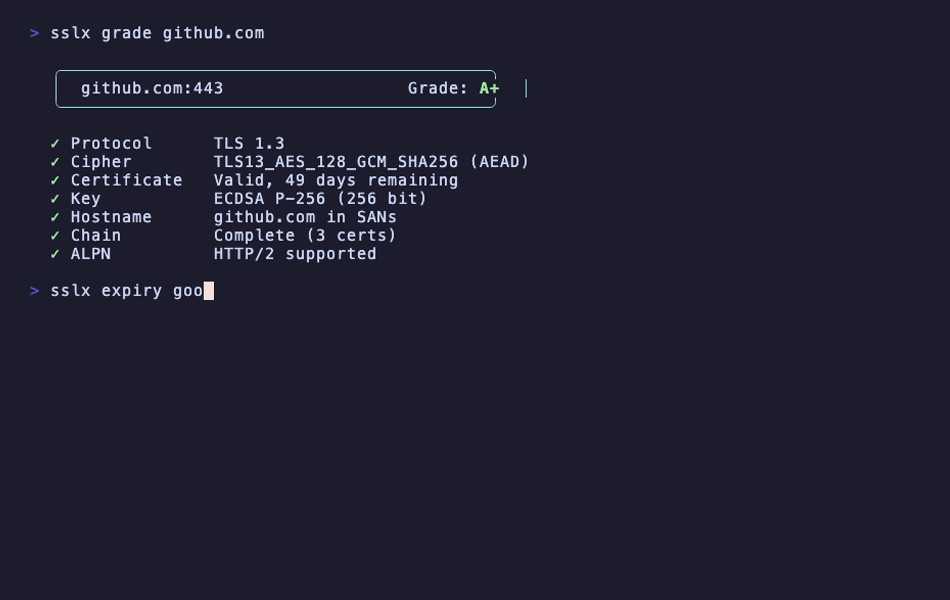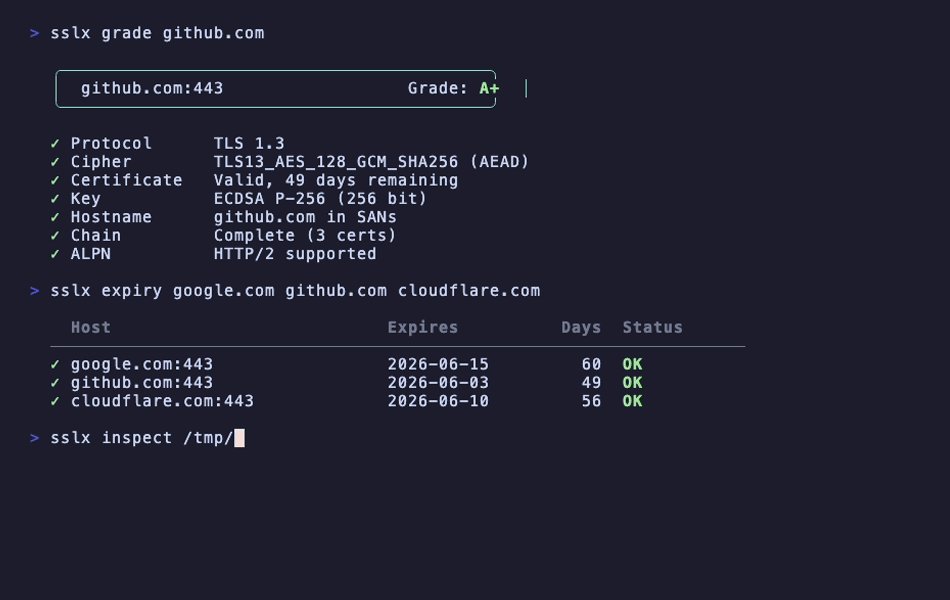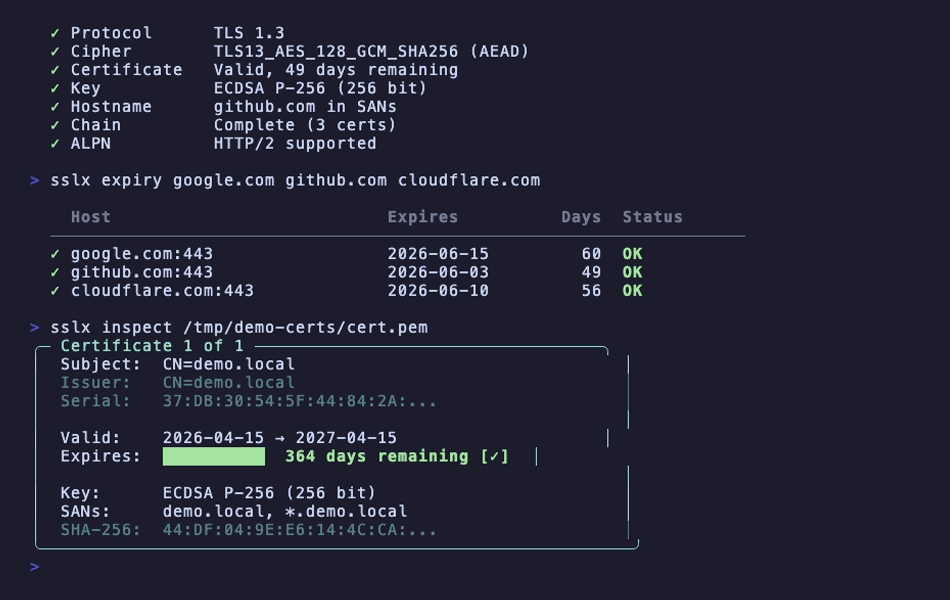
Bewerte die TLS-Konfiguration eines beliebigen Hosts, wie SSL Labs, aber direkt vom Terminal:
$ sslx grade github.com

  ╭──────────────────────────────────────────╮
  │  github.com:443                  Grade: A+  │
  ╰──────────────────────────────────────────╯

  ✓ Protocol      TLS 1.3
  ✓ Cipher        TLS13_AES_128_GCM_SHA256 (AEAD)
  ✓ Certificate   Valid, 49 days remaining
  ✓ Key           ECDSA P-256 (256 bit)
  ✓ Hostname      github.com in SANs
  ✓ Chain         Complete (3 certs)
  ✓ ALPN          HTTP/2 supported
Überprüft Protokollversion, Chiffrierstärke, Zertifikatsgültigkeit, Schlüsseltyp, Hostnamen-Übereinstimmung, Kettenvollständigkeit und ALPN. Vergibt eine Buchstabenbewertung von A+ bis F.
Überprüfe das Ablaufdatum von Zertifikaten mehrerer Hosts auf einmal:
$ sslx expiry google.com github.com cloudflare.com stripe.com

  Host                           Expires          Days  Status
  ────────────────────────────────────────────────────────────────
  ✓ google.com:443                 2026-06-15         61  OK
  ✓ github.com:443                 2026-06-03         49  OK
  ✓ cloudflare.com:443             2026-06-10         56  OK
  ✓ stripe.com:443                 2026-09-01        139  OK
Exit-Code 1, wenn etwas innerhalb von 7 Tagen abläuft. Nützlich in Cron-Jobs oder CI-Pipelines.
Lese eine PEM- oder DER-Zertifikatsdatei mit farbiger Ausgabe:
$ sslx inspect cert.pem

╭─ Certificate 1 of 1 ──────────────────────────────────╮
│  Subject:  CN=*.example.com                             │
│  Issuer:   CN=Let's Encrypt Authority X3                │
│  Serial:   0A:1B:2C:3D...                               │
│                                                         │
│  Valid:    2026-01-15 → 2026-04-15                      │
│  Expires:  ██░░░░░░░░  12 days remaining [!]            │
│                                                         │
│  Key:      ECDSA P-256 (256 bit)                        │
│  SANs:     *.example.com, example.com                   │
│  SHA-256:  AB:CD:EF:12:34...                            │
╰──────────────────────────────────────────────────────────╯
Verarbeitet auch Multi-Zertifikats-Bündel. Erkennt automatisch PEM vs. DER.
Siehe die vollständigen TLS-Handshake-Details und die Zertifikatskette für jeden Host:
$ sslx connect example.com

Connection to example.com:443

  TLS 1.3 · TLS13_AES_256_GCM_SHA384
  ALPN: h2

  Chain:
  ╭─ Certificate 1 of 3 ─────────────────────────╮
  │  Subject:  CN=*.example.com                    │
  │  Valid:    61 days remaining ✓                 │
  │  Key:      ECDSA P-256 (256 bit)              │
  ╰────────────────────────────────────────────────╯
    ↓ signed by
  ╭─ Certificate 2 of 3 (CA) ────────────────────╮
  │  ...                                          │
  ╰────────────────────────────────────────────────╯
Selbstsigniertes Zertifikat für die lokale Entwicklung in einem Befehl:
sslx generate --cn localhost --san "*.local,127.0.0.1"
Erzeugt standardmäßig cert.pem und key.pem mit EC P-256. Unterstützt auch ec384 und ed25519.
sslx csr --cn example.com --san "*.example.com,api.example.com"
Erzeugt csr.pem und key.pem. Reiche das CSR bei deiner Zertifizierungsstelle ein.
sslx convert cert.pem --to der           # PEM to DER
sslx convert cert.der --to pem           # DER to PEM
sslx convert bundle.p12 --to pem         # PKCS12 to PEM
Erkennt das Eingabeformat automatisch.
$ sslx match cert.pem key.pem

  ✓ Certificate and key match (ECDSA P-256 (256 bit))
Kein manueller Vergleich von Modul-Hashes mehr nötig.
sslx extract bundle.p12 --password mypass --out ./certs
Extrahiert das Leaf-Zertifikat, Zwischenzertifikate und den Schlüssel in separate PEM-Dateien.
Wirf eine Datei oder ein JWT-Token darauf, und sslx erkennt, was es ist:
$ sslx decode eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9...

  ✓ Detected: JSON Web Token (JWT)

    Header:   {"alg":"HS256","typ":"JWT"}
    Payload:  {"sub":"1234567890","name":"John","iat":1516239022}
    Expires:  in 3 hours
Erkennt auch PEM-Zertifikate, DER-Dateien, private Schlüssel, öffentliche Schlüssel und CSRs.
sslx verify cert.pem --ca ca-bundle.pem
  ✓ Certificate is valid
    Chain:    complete (3 certs)
    Expiry:   328 days remaining
Sagt dir genau, was falsch ist, falls es fehlschlägt, mit Hinweisen zur Behebung.
| Was du tun möchtest | openssl | sslx |
|---|---|---|
| Ein Zertifikat anzeigen | openssl x509 -in cert.pem -text -noout | sslx inspect cert.pem |
| TLS-Handshake | openssl s_client -connect host:443 2>/dev/null | openssl x509 -text | sslx connect host |
| Kette verifizieren | openssl verify -CAfile ca.pem cert.pem | sslx verify cert.pem --ca ca.pem |
| Selbstsigniertes Zertifikat | openssl req -x509 -newkey ec -pkeyopt ec_paramgen_curve:P-256 -keyout key.pem -out cert.pem -days 365 -nodes -batch -subj "/CN=localhost" | sslx generate --cn localhost |
| CSR erstellen | openssl req -new -newkey ec -pkeyopt ec_paramgen_curve:P-256 -keyout key.pem -out csr.pem -batch -subj "/CN=example.com" | sslx csr --cn example.com |
| PEM nach DER | openssl x509 -in cert.pem -outform DER -out cert.der | sslx convert cert.pem --to der |
| Ablauf prüfen | echo | openssl s_client -connect host:443 2>/dev/null | openssl x509 -noout -enddate | sslx expiry host |
| Zertifikat+Schlüssel-Übereinstimmung | diff <(openssl x509 -noout -modulus -in cert.pem) <(openssl rsa -noout -modulus -in key.pem) | sslx match cert.pem key.pem |
| TLS-Bewertung | (zu ssllabs.com gehen) | sslx grade host |
| JWT dekodieren | (zu jwt.io gehen) | sslx decode <token> |
Jeder Befehl unterstützt --json für Scripting und CI:
# Tage bis zum Ablauf abfragen
sslx connect example.com --json | jq '.chain.certificates[0].days_remaining'

# Bewertung abfragen
sslx grade example.com --json | jq '.grade'

# alle SANs auflisten
sslx inspect cert.pem --json | jq '.certificates[0].sans'
| Code | Bedeutung |
|---|---|
| 0 | ok |
| 1 | Zertifikat abgelaufen oder läuft ab |
| 3 | Kette nicht vertrauenswürdig |
| 4 | Verbindung fehlgeschlagen |
| 5 | Fehlerhafte Datei |
Median von 10 Durchläufen auf macOS M2:






