 gendigitalinc/sage
Leichte Agent Detection & Response (ADR)-Schicht für KI-Agenten – überwacht Befehle, Dateien und Webanfragen. Teil des Gen Agent Trust Hub.

Sicherheit für Agents — Agentenerkennung & -reaktion für KI‑Programmierassistenten
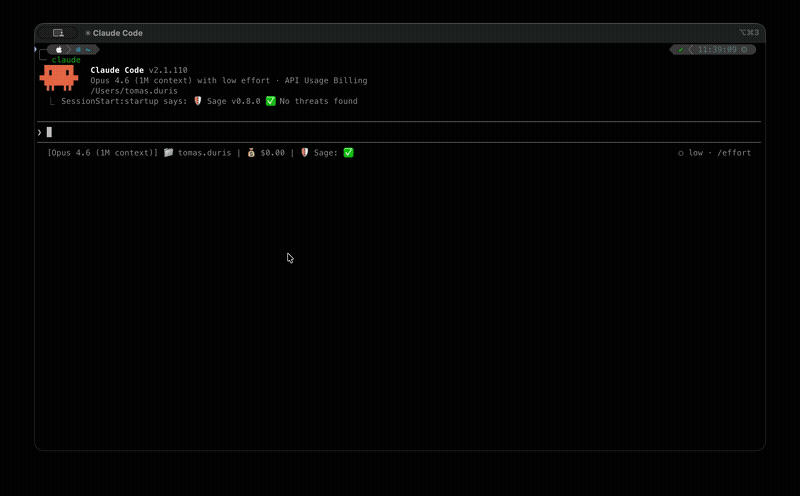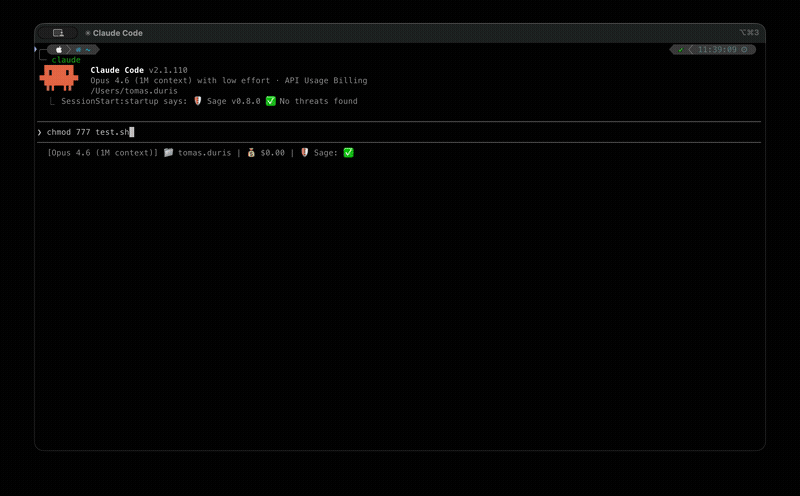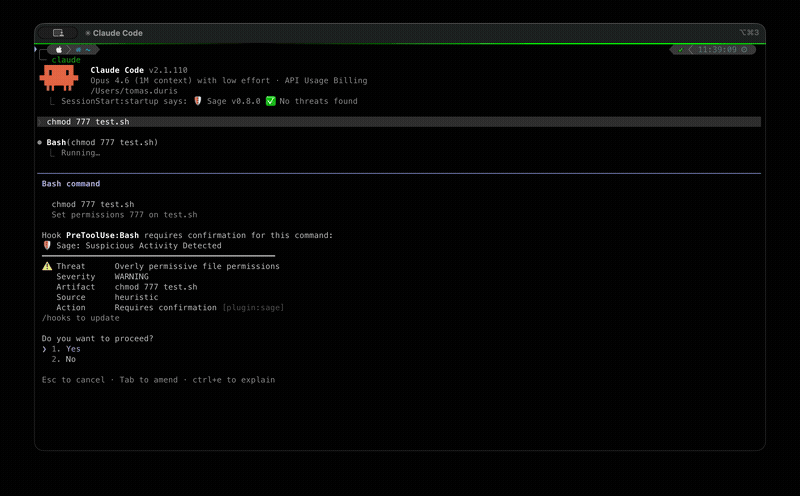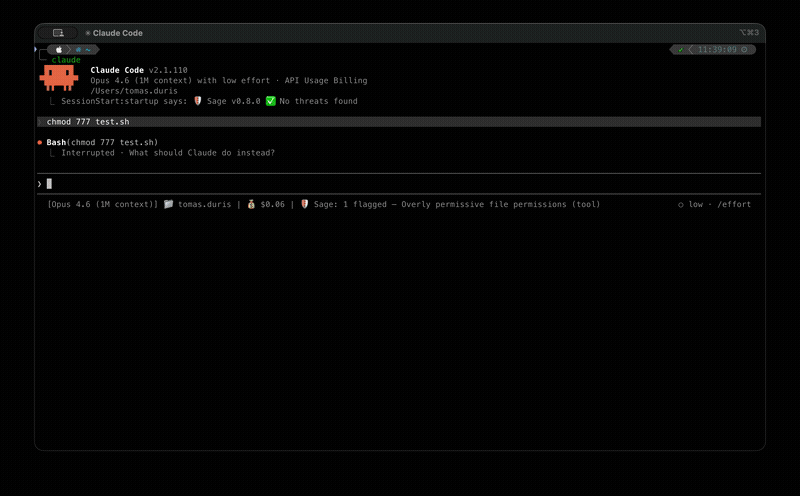
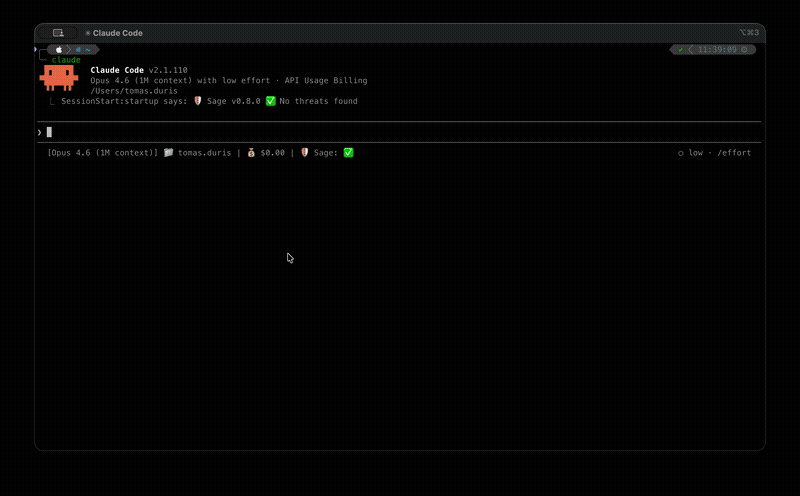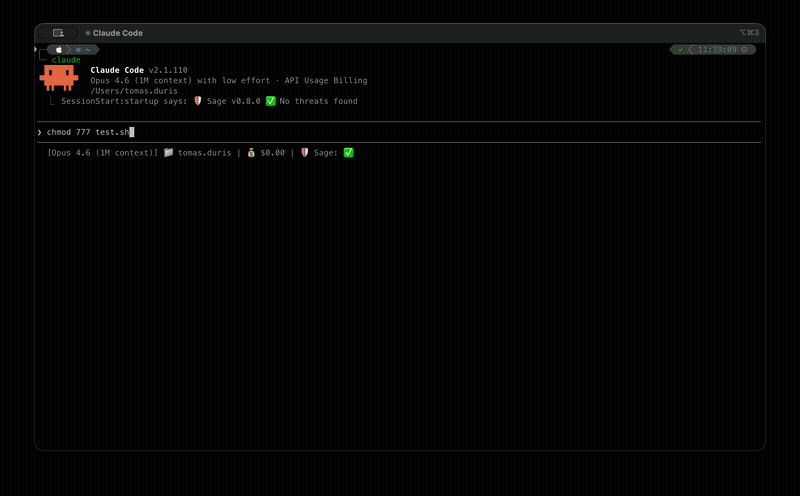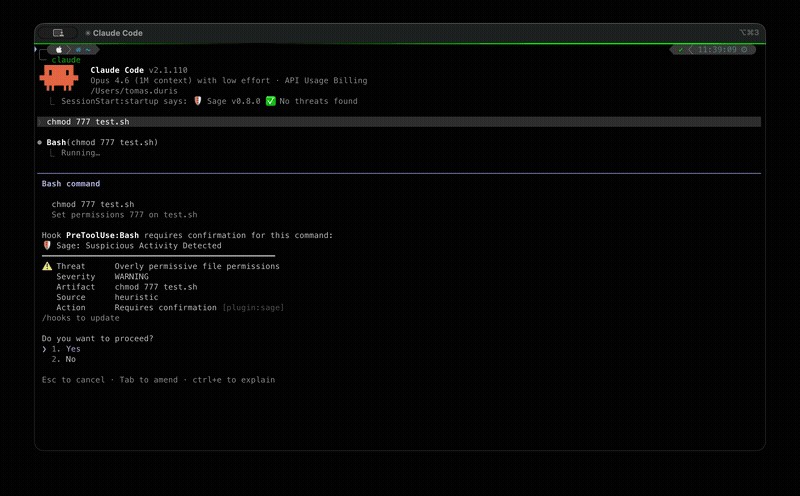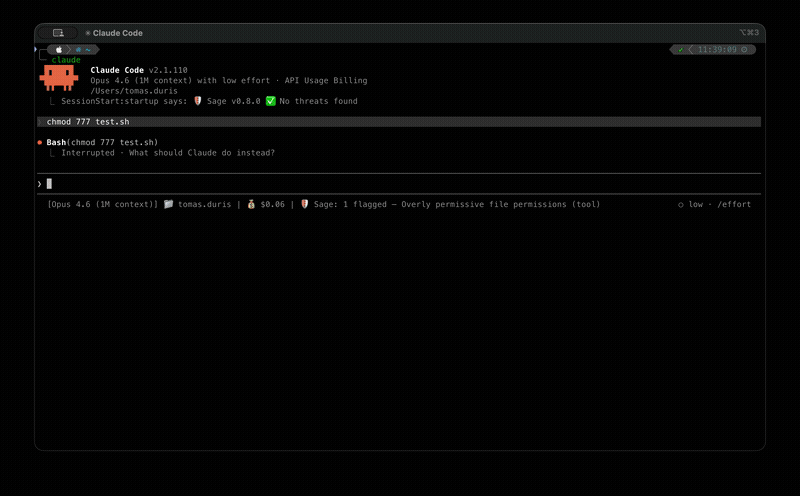
Sage ist eine leichtgewichtige Sicherheitsschicht, die KI‑Agenten vor der Ausführung gefährlicher Aktionen schützt. Es fängt Tool‑Aufrufe ab – Shell‑Befehle, URL‑Abrufe, Dateischreibvorgänge – und prüft sie vor der Ausführung gegen mehrere Bedrohungserkennungsebenen.
Hinweis: Sage kann unter einem anderen Produktnamen erscheinen (z. B. Norton Sage, Avast Sage), je nachdem, wie es installiert wurde. Siehe Branding für Details.
Rufe ai.gendigital.com/sage auf, um die aktuellsten Installationsanweisungen zu erhalten, oder verwende die plattformspezifischen Anleitungen unten.
Claude Code — Installationsanleitung · erfordert Node.js >= 18
/plugin marketplace add https://github.com/gendigitalinc/sage.git
/plugin install sage@sage
Cursor — Installationsanleitung · installiere die Gen Sage Erweiterung aus dem Marktplatz
VS Code — Installationsanleitung · installiere die Gen Sage Erweiterung aus dem Marktplatz
OpenClaw — Installationsanleitung · installiere über npm
openclaw plugins install @gendigital/sage-openclaw
OpenCode — installiere über npm durch Hinzufügen zu ~/.config/opencode/opencode.json:
{
  "plugin": ["@gendigital/sage-opencode"]
}
Ausführliche Anweisungen, Konfiguration und Fehlerbehebung findest du im Benutzerhandbuch.
Bezüglich Datenschutz siehe Datenschutz.
| Dokument | Beschreibung |
|---|---|
| Benutzerhandbuch | Installation, Nutzung, Konfiguration, Ausnahmen, Plattformanleitungen, Datenschutz, FAQ |
| Entwicklerhandbuch | Architektur, Entwicklungseinrichtung, Tests, Format der Bedrohungsregeln |
| Prompt Injection | ML + heuristische Prompt‑Injection‑Erkennung |
| Paketschutz | npm/PyPI‑Supply‑Chain‑Prüfungen |
| AMSI‑Scanning | Windows‑Antimalware‑Scanning über AMSI |
| Plugin‑Scanning | Plugin‑Scanning zu Sitzungsbeginn |
| Prüfprotokoll | JSONL‑Schema auf der Festplatte (Einträge, Signale, Inhalt) |
| MCP‑Server | Gemeinsame MCP‑Server‑Architektur |
| Entscheidungspipeline | Signalquellen, Richtlinienmodell, Auswertungsreihenfolge |
| Branding | Konfiguration des Produktnamens |
Siehe CONTRIBUTING.md für Entwicklungseinrichtung, Code‑Konventionen und den Prozess zum Einreichen von Bedrohungsregeln.
Copyright 2026 Gen Digital Inc.
threats/): Detection Rule License 1.1