
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/galaxy-sc/cve-2026-47423-dompurify-xss-detector
Statische AnalyseSchwachstellenscannerExploitationWebsicherheitPenetrationstests
GitHubgalaxy-sc/cve-2026-47423-dompurify-xss-detector

CVE-2026-47423-dompurify-xss-detector

Go-basierter Scanner, der DOMPurify-Sanitizer-Bypass (CVE-2026-47423) über Logik-Fingerprinting in minifizierten JavaScript-Produktionsbündeln erkennt und ungepatchte Layouts erlaubter Tags identifiziert.

Repository anzeigen
38vor 5 MonatenNoch nicht geprüft
Teilen

DOMPurify < 3.4.5 Sanitizer-Bypass-Erkennungstool (Go)

Ein leichtgewichtiger, leistungsstarker, in Go geschriebener Scanner, der Produktionsinstallationen von DOMPurify erkennt, die über den <selectedcontent>-Re-Clone-Logikfehler anfällig für einen vollständigen Sanitizer-Bypass sind.

Anstatt sich auf leicht entfernbare Quellkommentare oder Versionsvariablen zu verlassen, führt dieses Tool ein logikbasiertes Fingerprinting an minifizierten JavaScript-Produktions-Bundles durch, um ungepatchte Layouts der erlaubten Tags zu identifizieren.

Zusammenfassung der Schwachstelle

In DOMPurify-Versionen bis 3.4.4 war das <selectedcontent>-Element standardmäßig erlaubt. Dies führt zu einem Logikfehler, bei dem Chromium-/WebKit-Browser den <selectedcontent>-Teilbaum aktualisieren und neu klonen, nachdem DOMPurify seinen Sanitisierungsdurchlauf bereits ausgeführt hat, was zu einem absoluten XSS-Bypass führt, wenn die Payload in das Live-DOM injiziert wird.
Funktionen

  • Framework-unabhängig (funktioniert mit React-, Vue-, Angular- oder Vanilla-JS-Bundle-Strukturen)
  • Automatisiertes dynamisches Parsen von JS-Assets aus Root-Pfaden
  • Statische Analyse von kompiliertem Produktionscode ohne Berücksichtigung der Groß-/Kleinschreibung

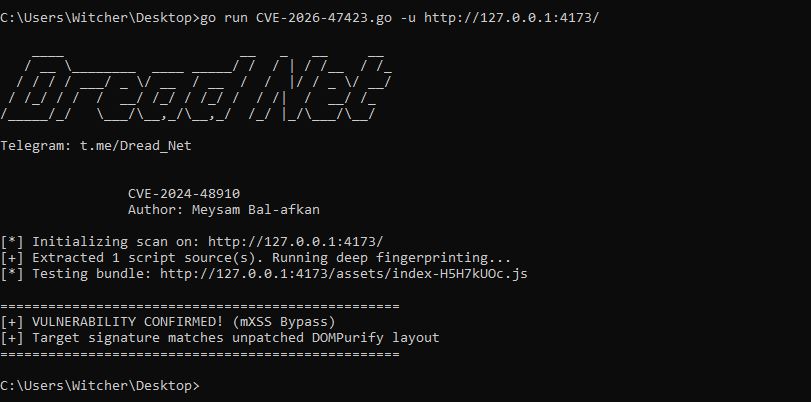
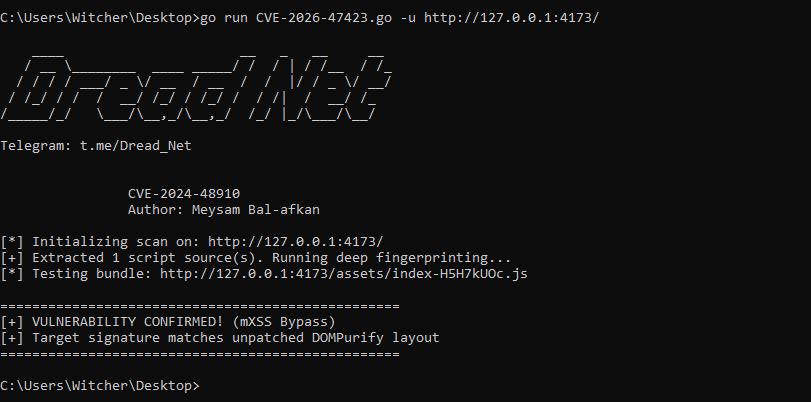
Proof of Concept

Screenshot der Exploit-Ausgabe

Verwendung

# Clone the repository
git clone https://github.com/Galaxy-sc/CVE-2026-47423-dompurify-xss-detector.git
cd CVE-2026-47423-dompurify-xss-detector

# Run against a target using parameters
go run CVE-2026-47423.go -u https://example.com

Behebung

Aktualisieren Sie dompurify über Ihren Paketmanager auf Version 3.4.5 oder höher:

npm install [email protected]

Falls ein sofortiges Upgrade nicht möglich ist, blockieren Sie das Tag manuell in Ihrer Konfiguration:

DOMPurify.sanitize(userInput, { FORBID_TAGS: ['selectedcontent'] });

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    366
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    287

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





