
Freeway für Netzwerk-Pentesting
Lies den Artikel über Freeway, jetzt auf
Medium
[!NOTE]
Der Benutzer wird nicht mehr zur Annahme der EULA aufgefordert!
Daher stimmt der Benutzer durch das Herunterladen der Software automatisch zu, alle in der EULA-Sektion unten festgelegten Richtlinien zu befolgen.
1. Übersicht
Freeway ist ein Python-basiertes Tool (Scapy) für WLAN-Penetration, das ethischen Hackern und Pentestern helfen soll, ihre Fähigkeiten und Kenntnisse bei der Überprüfung und Sicherung von Heim- oder Unternehmensnetzwerken zu entwickeln.
2. Funktionen
- IEEE 802.11 Paketüberwachung
- Deauthentifizierungsangriff
- Beacon Flood
- Paket-Fuzzer
- Netzwerk-Audit
- Kanalwechsler
- Evil Twin
- Paket-Crafter
- Arsenal
Beschreibung der Funktionen finden Sie in Abschnitt 6
3. Vorbereitung
Es ist notwendig, Folgendes zu haben:
- Einen Netzwerkadapter, der Monitormodus und Frame-Injection unterstützt.
- Ein Betriebssystem, das eine Linux-Distribution ausführt.
- Python 3+ installiert.
Optional: Installieren Sie die Scapy- und Rich-Pakete für Python, falls Sie nicht über pip installieren (siehe Abschnitt 4)
4. Einrichtung
Option A: Installation über PyPi (EMPFOHLEN)
$ sudo pip install 3way
Option B: Manuelle Installation oder Ausführung
Klonen Sie zunächst das Repository:
git clone https://github.com/FLOCK4H/Freeway
Navigieren Sie zum geklonten Repository:
cd Freeway
Option 1: Abhängigkeiten, Ordner und Freeway installieren. (EMPFOHLEN)
Dies ermöglicht es, das Tool von überall aus zu starten
sudo pip install .
Option 2: Ohne Installation mit Python ausführen.
Muss aus dem Verzeichnis /Freeway aufgerufen werden
sudo pip install scapy rich
sudo python Freeway
5. Verwendung
Dieses Tool verfügt über eine eigene Befehlszeilenschnittstelle (CLI) und kann ohne Angabe zusätzlicher Argumente ausgeführt werden.
Klicken Sie, um die CLI-Nutzung zu erweitern
sudo Freeway
Folgen Sie der Eingabeaufforderung zur Auswahl des Netzwerkadapters (siehe Abschnitt 3):
[!TIP}
Diese Screenshots zeigen Freeway in seiner allerersten Version; sie spiegeln nicht das aktuelle Erscheinungsbild der Software wider und werden sich in Zukunft ändern.
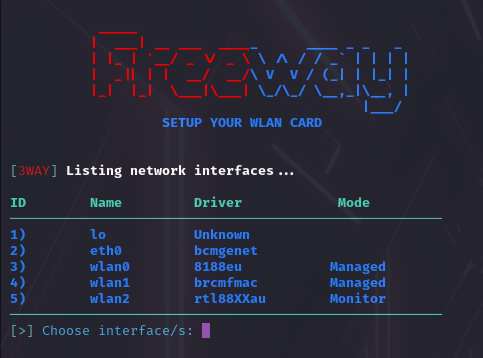
Wählen Sie die Funktion und die Parameter aus:


Und mit den zusätzlichen Argumenten können Sie die CLI teilweise oder ganz überspringen.
Klicken Sie, um die Argumentnutzung zu erweitern
sudo Freeway -i wlan2 -a monitor -p 1,2,a
'-p' wird nicht mit '-a' benötigt, z. B. dies fordert zur Eingabe von Parametern in der CLI auf:
sudo Freeway -i wlan2 -a deauth
Alle Argumente, Aktionen und Parameter:
Argumente:
-h, --help     Zeigt die Hilfemeldung an.

-i, --inf      Gibt das WLAN-Interface an (z. B. wlan0, wlan1).

-a, --action   Aktionsnummer oder Alias (z. B. 1 oder monitor).

-p, --params   Parameterkennungen (z. B. 1,2,a oder 3rtv, abhängig von der Aktion).

Aktionen:
1 oder monitor,
2 oder deauth,
3 oder beacon_spam,
4 oder fuzzer,
5 oder audit,
6 oder hopper,
7 oder eviltwin
8 oder packet_crafter,
9 oder arsenal
Parameter müssen im gleichen Format wie in der CLI angegeben werden, spezifisch für jede Aktion.
Um alle Parameter für eine bestimmte Aktion aufzulisten, geben Sie einfach das Argument -a ohne -p an.
6. Details
- Paketmonitor - Schnüffelt die WLAN-Pakete in der Luft, analysiert sie und gibt das Ergebnis auf dem Python-Curses-Display aus. Erfasst SSIDs, MACs, Clients, Betriebszeit, Kanal, Signal (dBm), Verschlüsselung und löst den Hersteller auf. Erfasst PMKIDs im hashcat-knackbaren Format und 4-Wege-Handshakes sowie andere EAPOL-Pakete. Protokolliert die erfasste Sitzung im Ordner /caps oder jedes erfasste Paket, wenn Save output ausgewählt wurde.
- Deauthentifizierungsangriff (Deauthing) - Trennt ein Gerät vom Netzwerk, indem ein Paket mit AP-Adresse, Geräteadresse (oder Broadcast für Mass Deauthing) und dem Deauthentifizierungs-Frame mit einem Grund für das Kicken des Clients gesendet wird. Falls die Geräteadresse eine Broadcast-Adresse ist, wird der AP in den meisten Fällen alle Clients auf einmal trennen. Freeway erstellt einen separaten Thread für jeden AP oder Client, um das Deauthing maximal effizient zu gestalten.
- Beacon-Flood-Angriff - Überflutet die nahegelegenen WLAN-Scanner mit gefälschten oder fehlerhaften APs. Dies kann dazu führen, dass sich Geräte, die nach WLAN suchen, abnormal verhalten (z. B. abstürzen, einfrieren, den Akku entladen oder langsamer werden) und den nahegelegenen Netzwerkverkehr stören. Der Benutzer kann seine eigene SSID-Liste angeben, die Standardliste verwenden und korrekte (aber zufällige) oder fehlerhafte Beacon-Pakete generieren.
- Paket-Fuzzer - Fuzzing ist eine Technik zur Bewertung von Netzwerkschwachstellen, indem eine breite Palette von fehlerhaften oder halbzufälligen Daten an Netzwerkschnittstellen gesendet und die Antworten beobachtet werden. Freeway umfasst: Abgefangene Pakete wiedergeben (RX&TX), CTS/RTS oder Probe-Requests spammen und einen AP mit Authentifizierungs- oder Assoziierungsframes überfluten. Geräte, die gefuzzte Pakete empfangen, verhalten sich je nach Schwachstellengrad des Empfängers unterschiedlich (!MIT VORSICHT VERWENDEN!).
- Netzwerk-Audit - Sammelt alle möglichen Informationen über ein bestimmtes Netzwerk und gibt sie in der Curses-Ansicht aus. Verfolgt alle Clients-Signale und die letzte Aktivität und löst den Hersteller auf.
- Kanalwechsler - Ändert den aktuellen Kanal des Netzwerkadapters. Hilfreich, um bestimmte Angriffe erfolgreicher zu machen.
- Evil Twin - Hostet einen legitimen Access Point mit einem Captive Portal. Dieser 'legitime' AP fordert den Benutzer zur Eingabe von Anmelde-/Bankdaten oder zum Herunterladen von Malware auf. Zuerst wird ein normaler AP erstellt, meist mit einer ESSID und MAC eines vorhandenen Netzwerks. Dann hosten wir unser Captive Portal (z. B. eine Login-Website), also einen normalen Webserver, der Benutzer auf unsere
index.html umleitet, wenn sie versuchen, sich mit dem Netzwerk zu verbinden, das wir spoofen.
- Packet Crafter - Ermöglicht die Erstellung korrekter .11-Frames, deren Modifikation mit benutzerdefinierten Werten und das Senden in die Luft über mehrere Schnittstellen mit einer benutzerdefinierten Anzahl von Threads. Nützlich für die schnelle Paketzustellung, Bildungsaktivitäten oder Thread-basiertes/Multi-Node-Pentesting. Alles in einer benutzerfreundlichen Oberfläche mit aufeinanderfolgenden Eingabeaufforderungen.
- Arsenal - Ermöglicht das Einbinden und Verwalten von Benutzerskripten innerhalb der App, enthält
CSA Spam, das neu ist.
1Access Points
2Senden und gleichzeitig empfangen
7. Deinstallation

 flock4h/freeway

