Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Podroid — Eine rootless Android-App, die Alpine Linux bootet: Ausführen von Containern (Podman/Docker/LXC) und GUI-Desktop-Apps. | Kitploit
Tools/GitHubGitHub/extv/podroid
Android-SicherheitContainer-SicherheitSicherheitsvirtualisierungMobile SicherheitDienstprogramme & FrameworksHardware- & IoT-Sicherheit
GitHubextv/podroid

Podroid

Eine rootless Android-App, die Alpine Linux bootet: Ausführen von Containern (Podman/Docker/LXC) und GUI-Desktop-Apps.

Repository anzeigen
1.9k108164vor 8 TagenVon Kitploit geprüft
Teilen
Webseite
Podroid-Logo

Podroid

Führen Sie Linux-Container und einen vollständigen Linux-Desktop auf Ihrem Android-Telefon aus. Kein Root.

Eine echte Alpine-Linux-VM mit eigenem Kernel – kein chroot- oder proot-Trick –, sodass sich Podman, Docker und LXC genau wie auf einem Server verhalten.

Release Downloads Stars License Android 8+ arm64

Website · Dokumentation · APK herunterladen
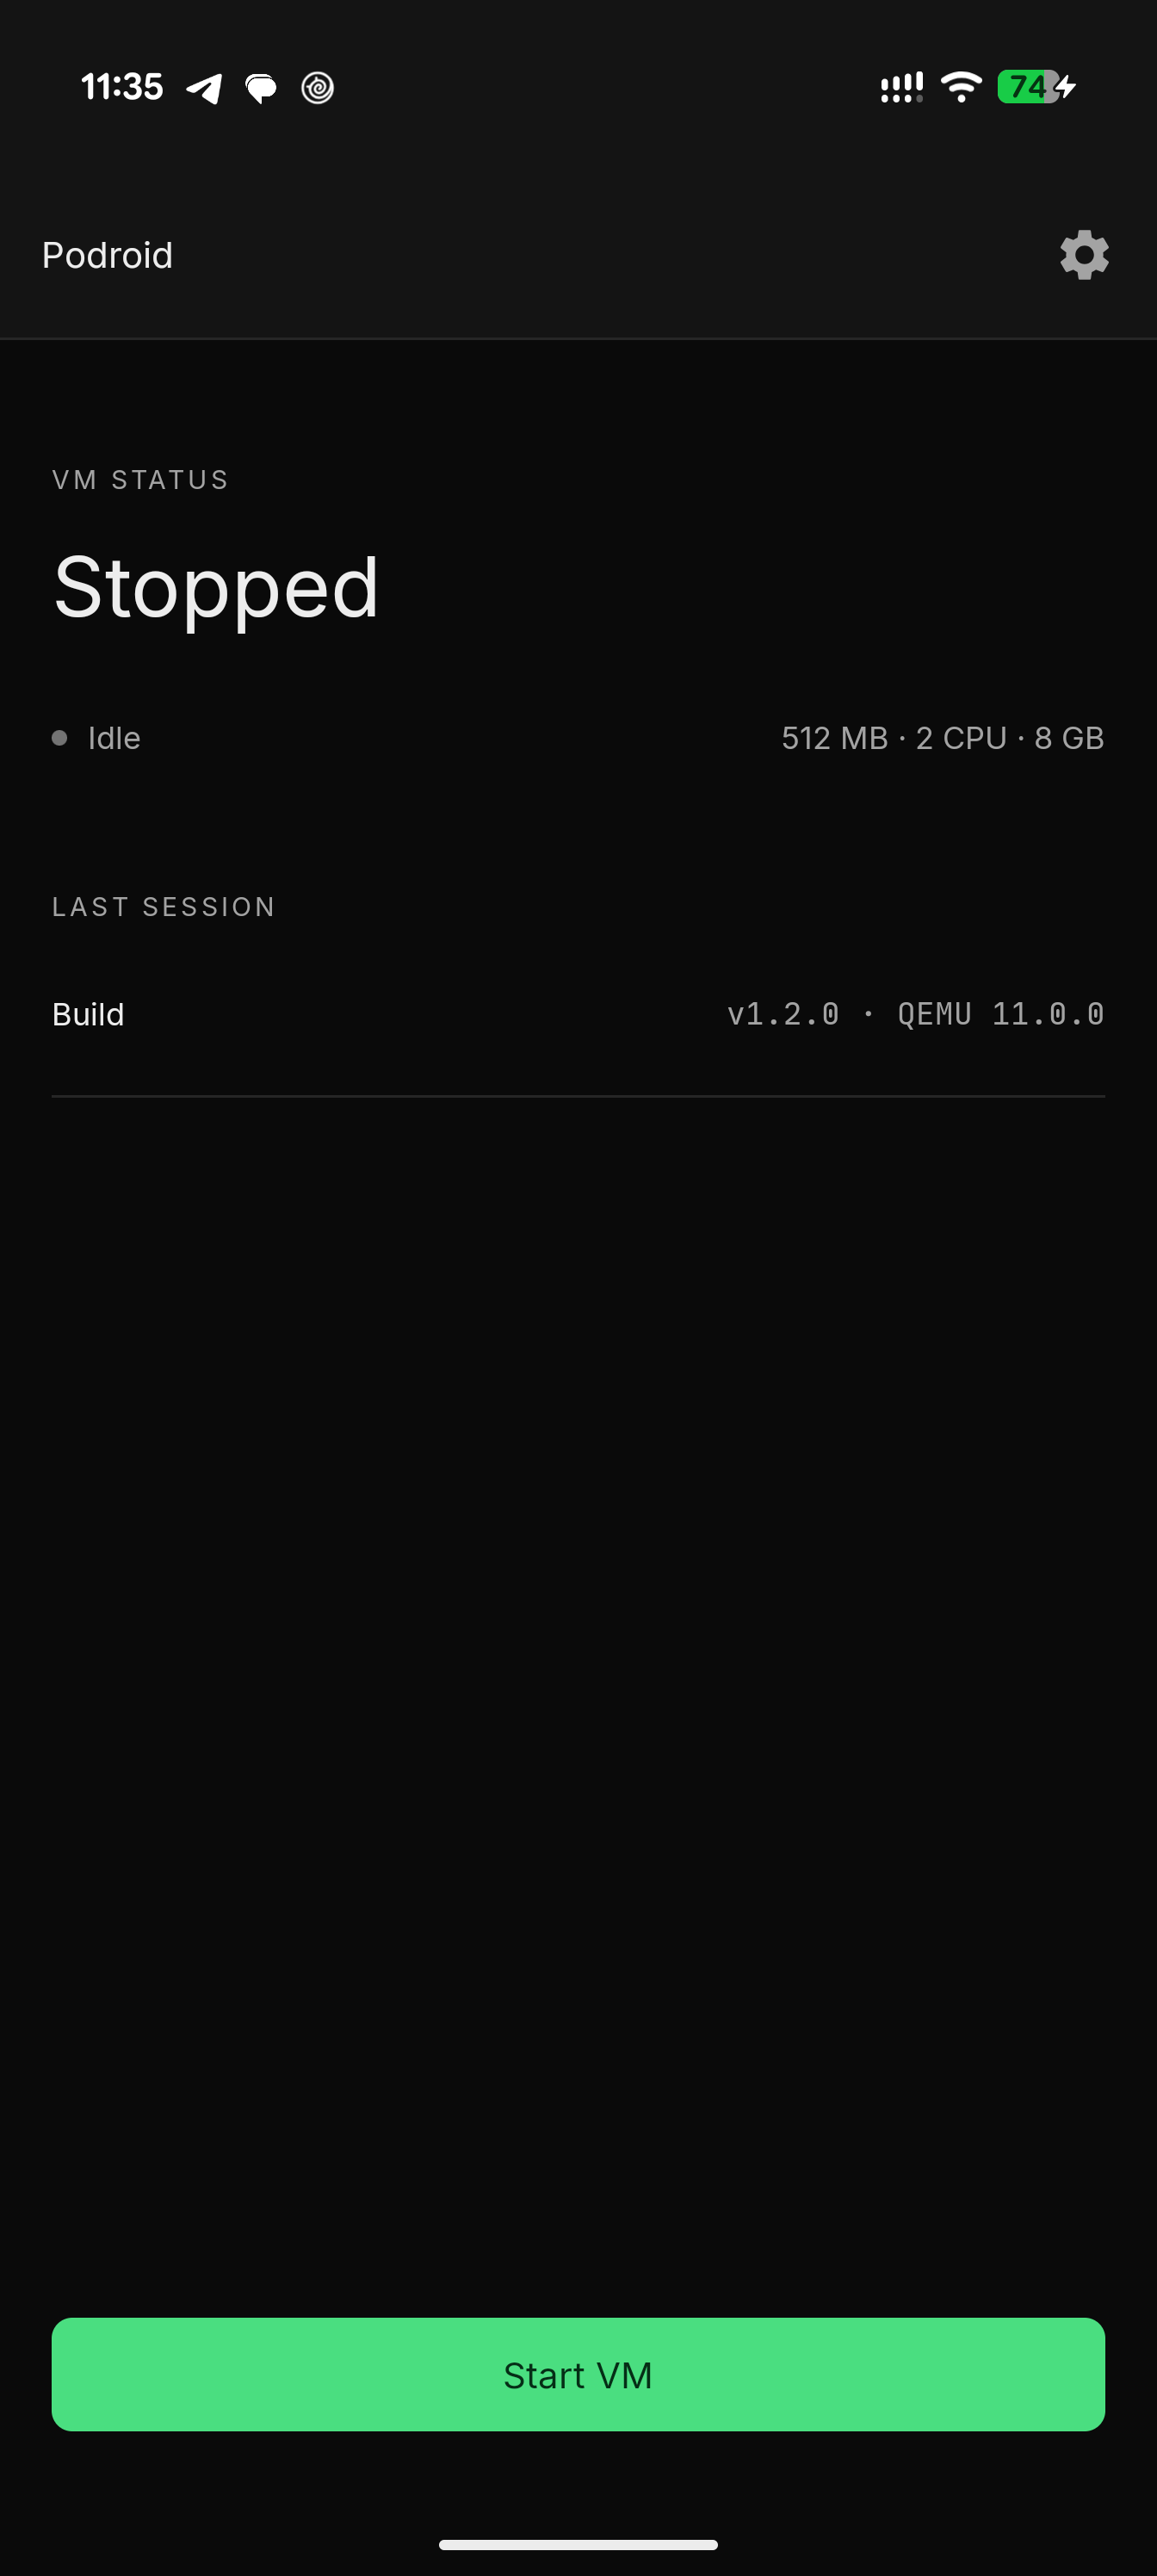
Startbildschirm, bevor die VM startet
Start
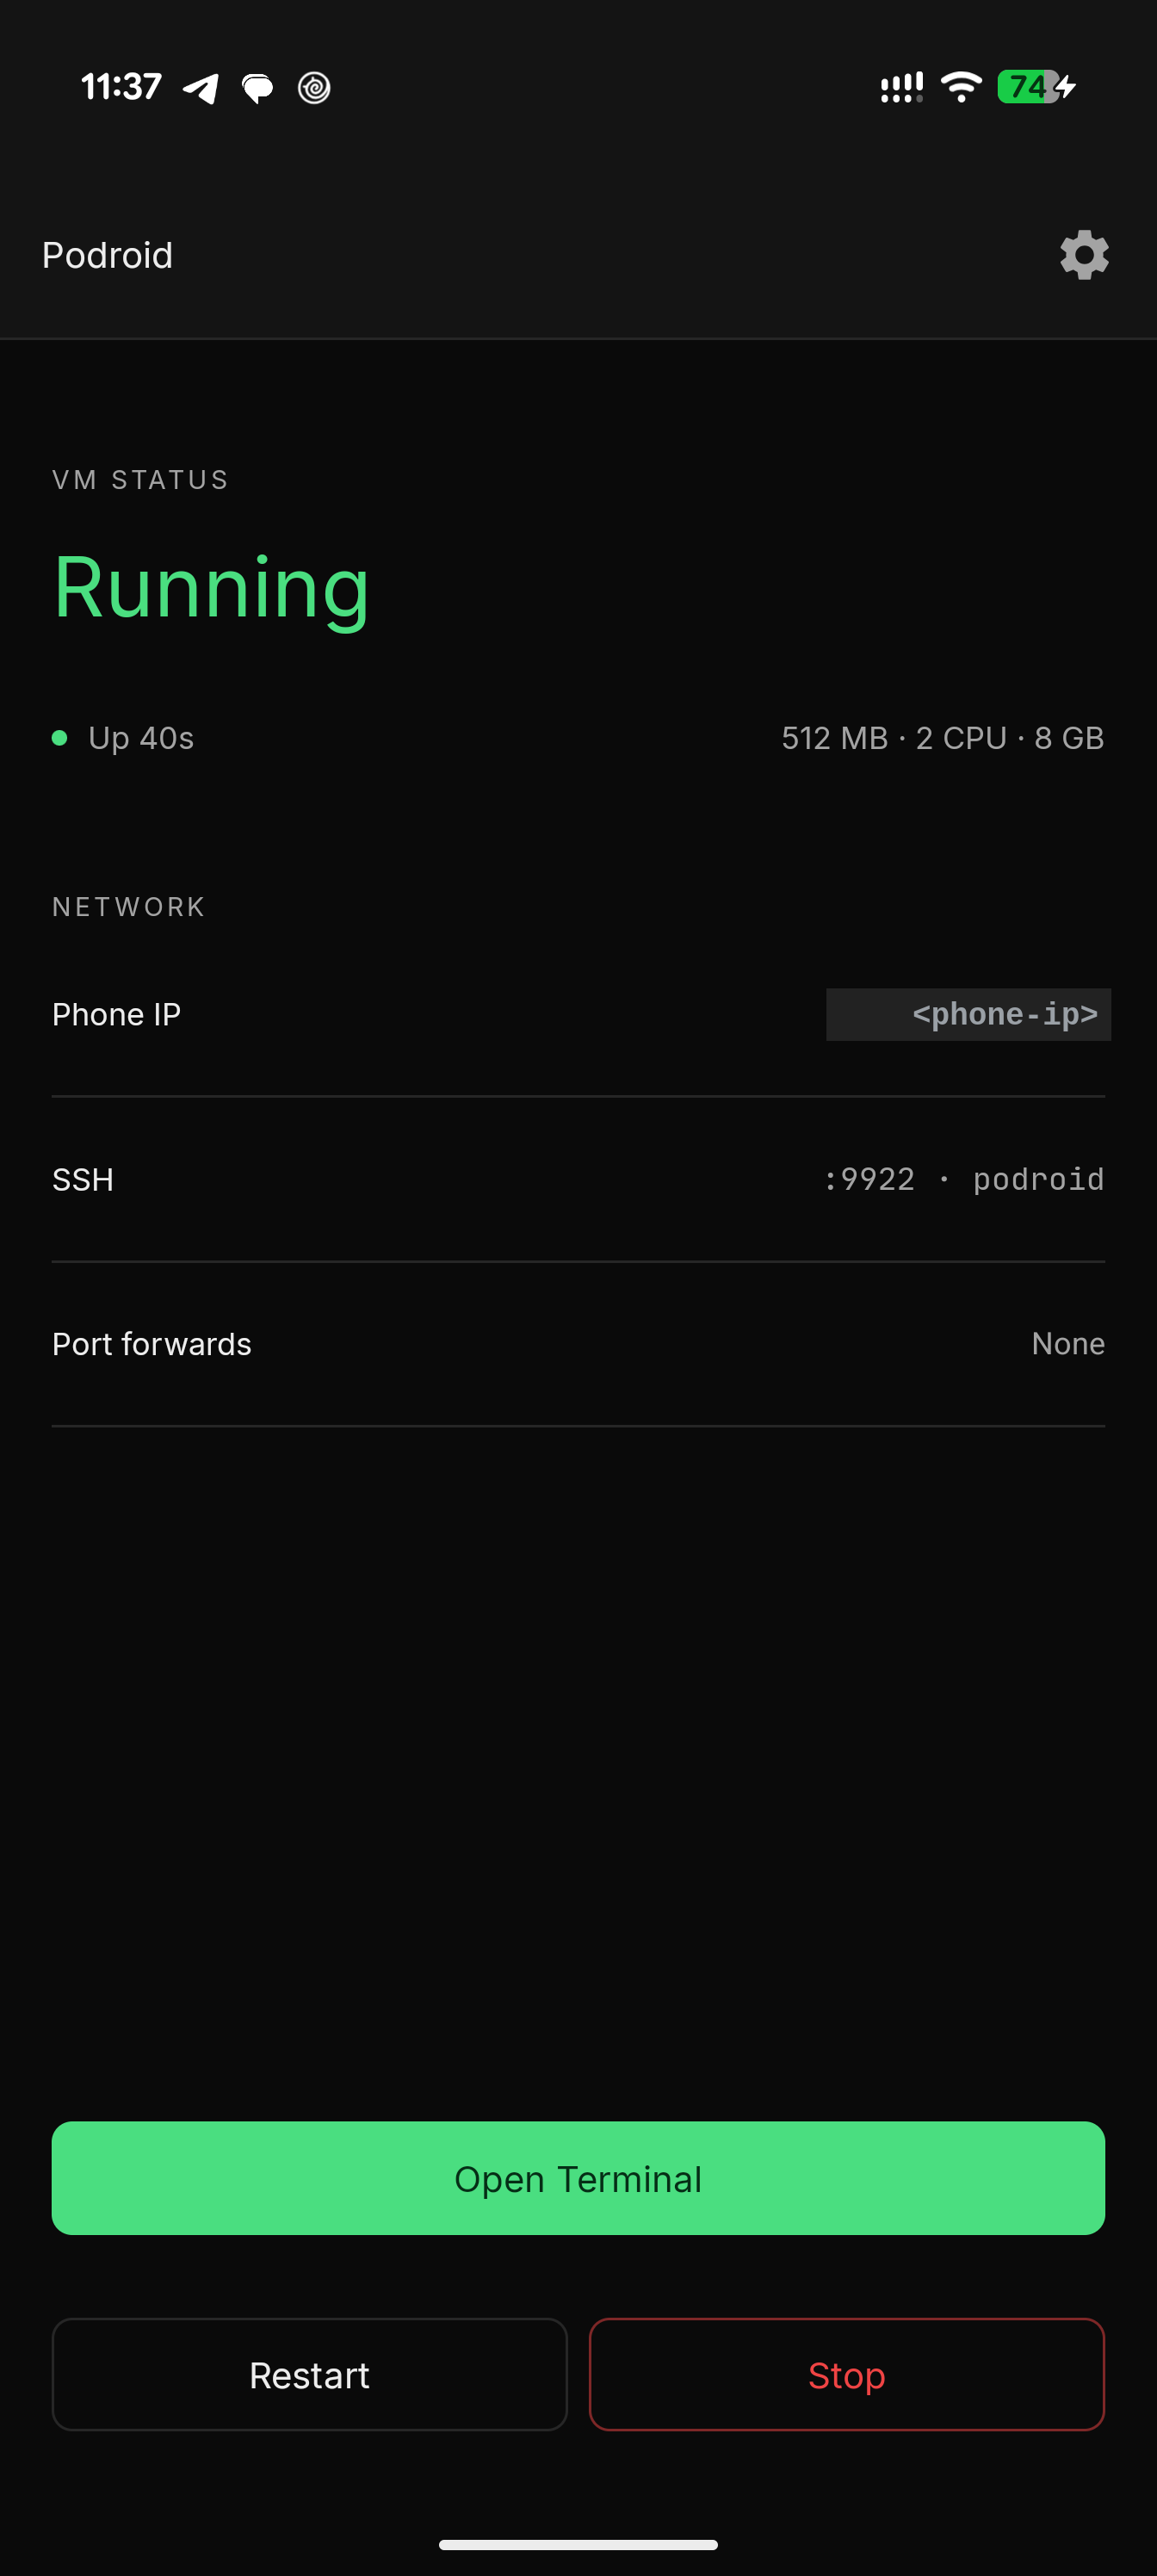
Startbildschirm mit laufender VM und Netzwerkinformationen
Läuft
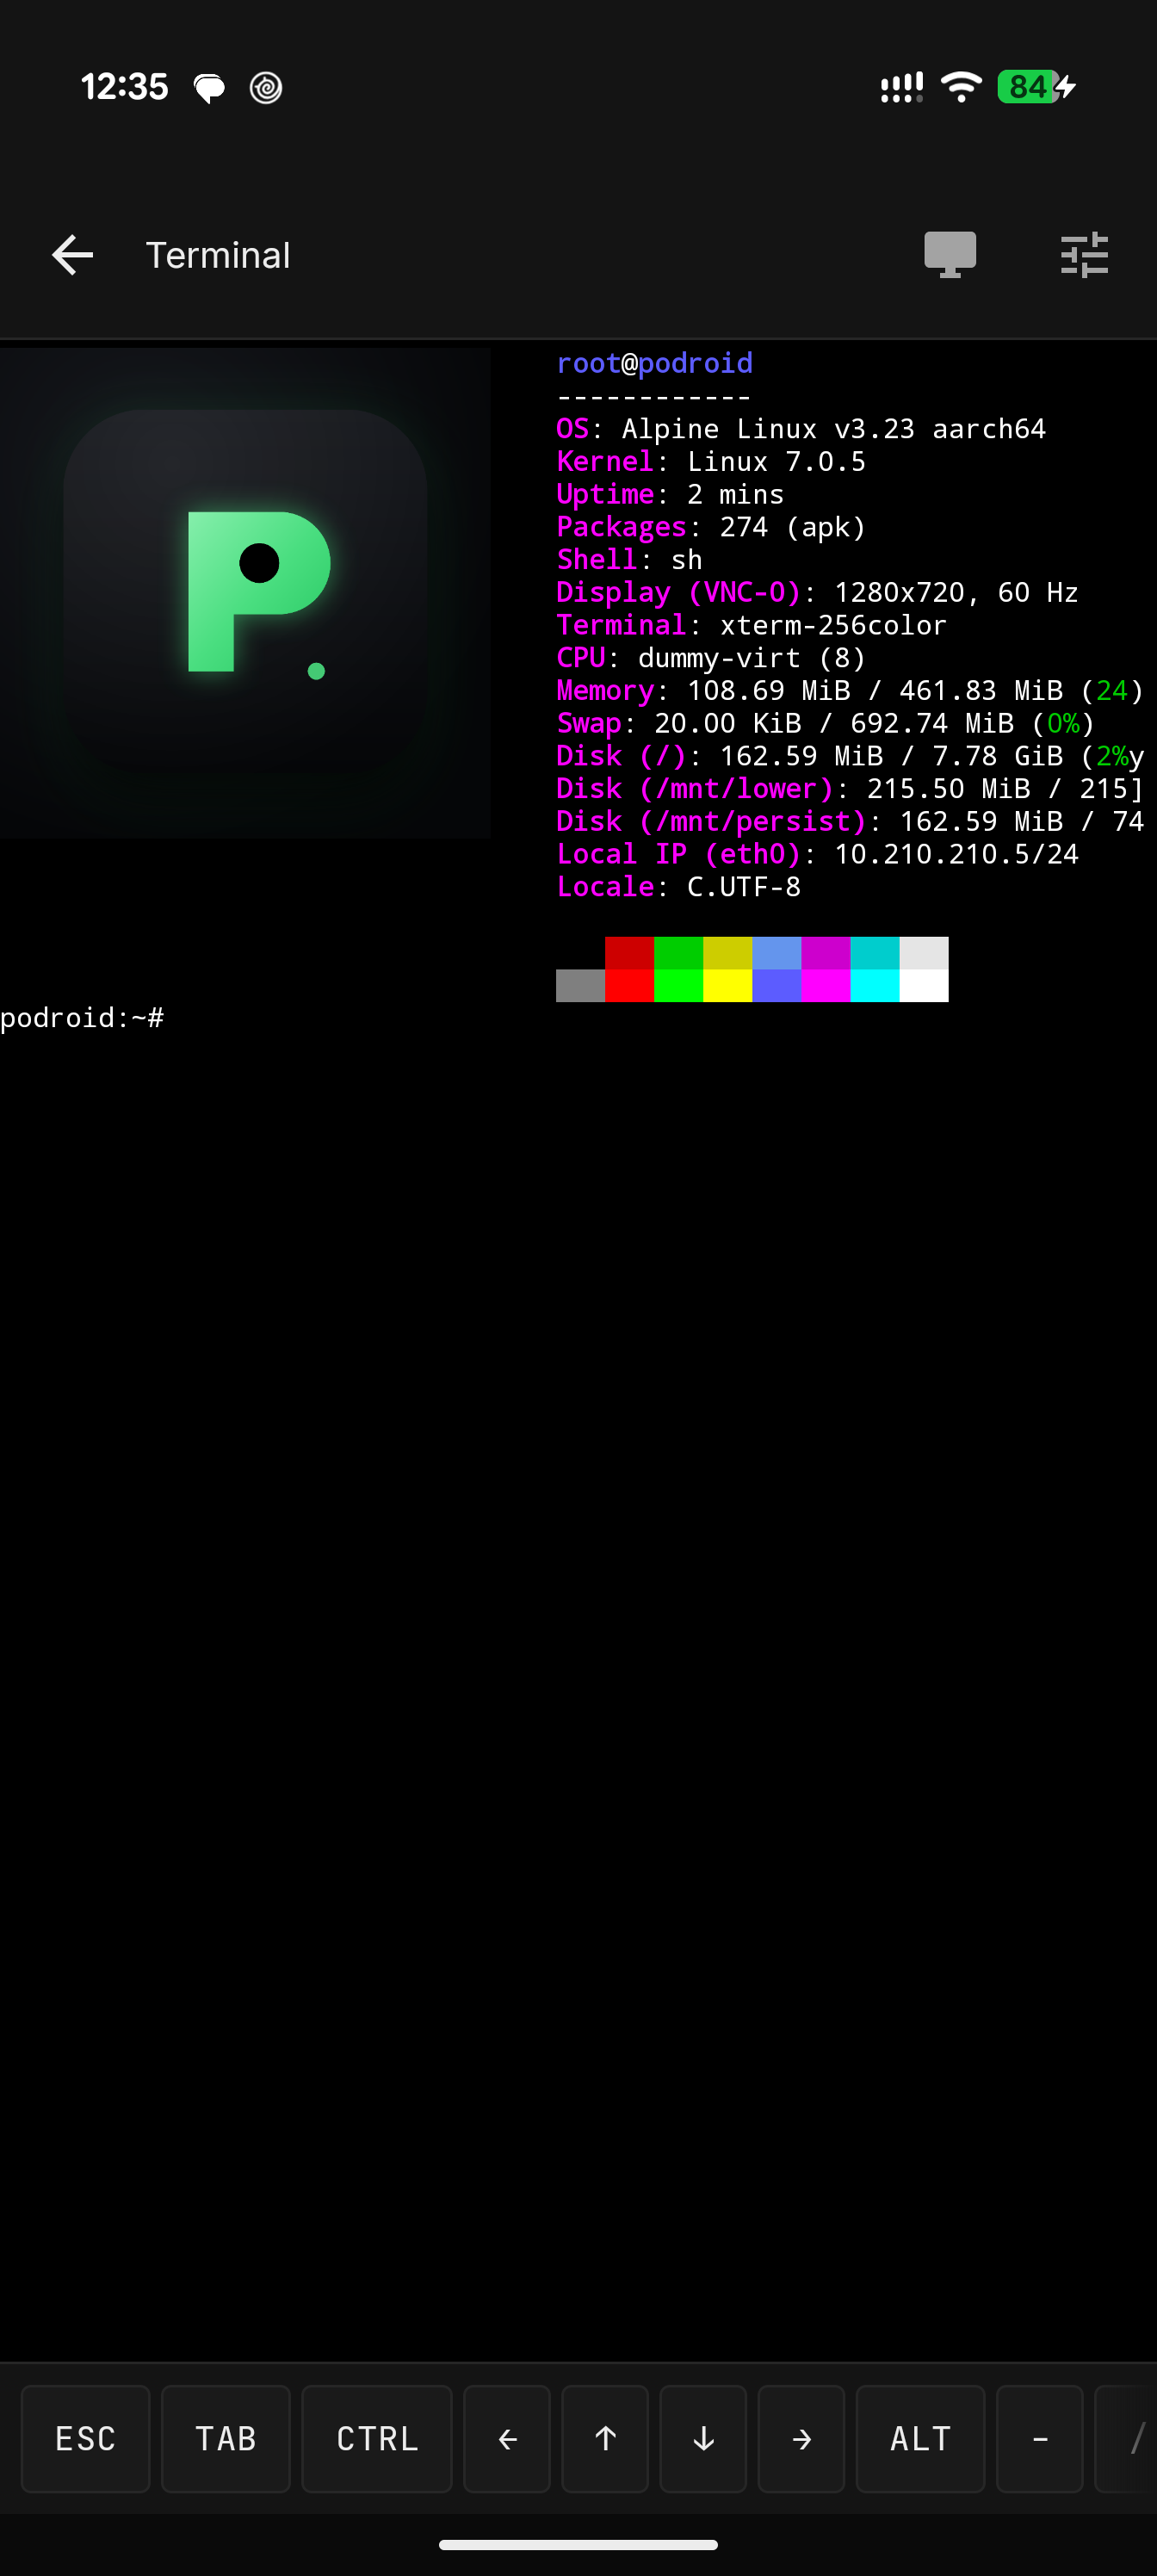
Integriertes Terminal mit Alpine-Systeminformationen
Terminal
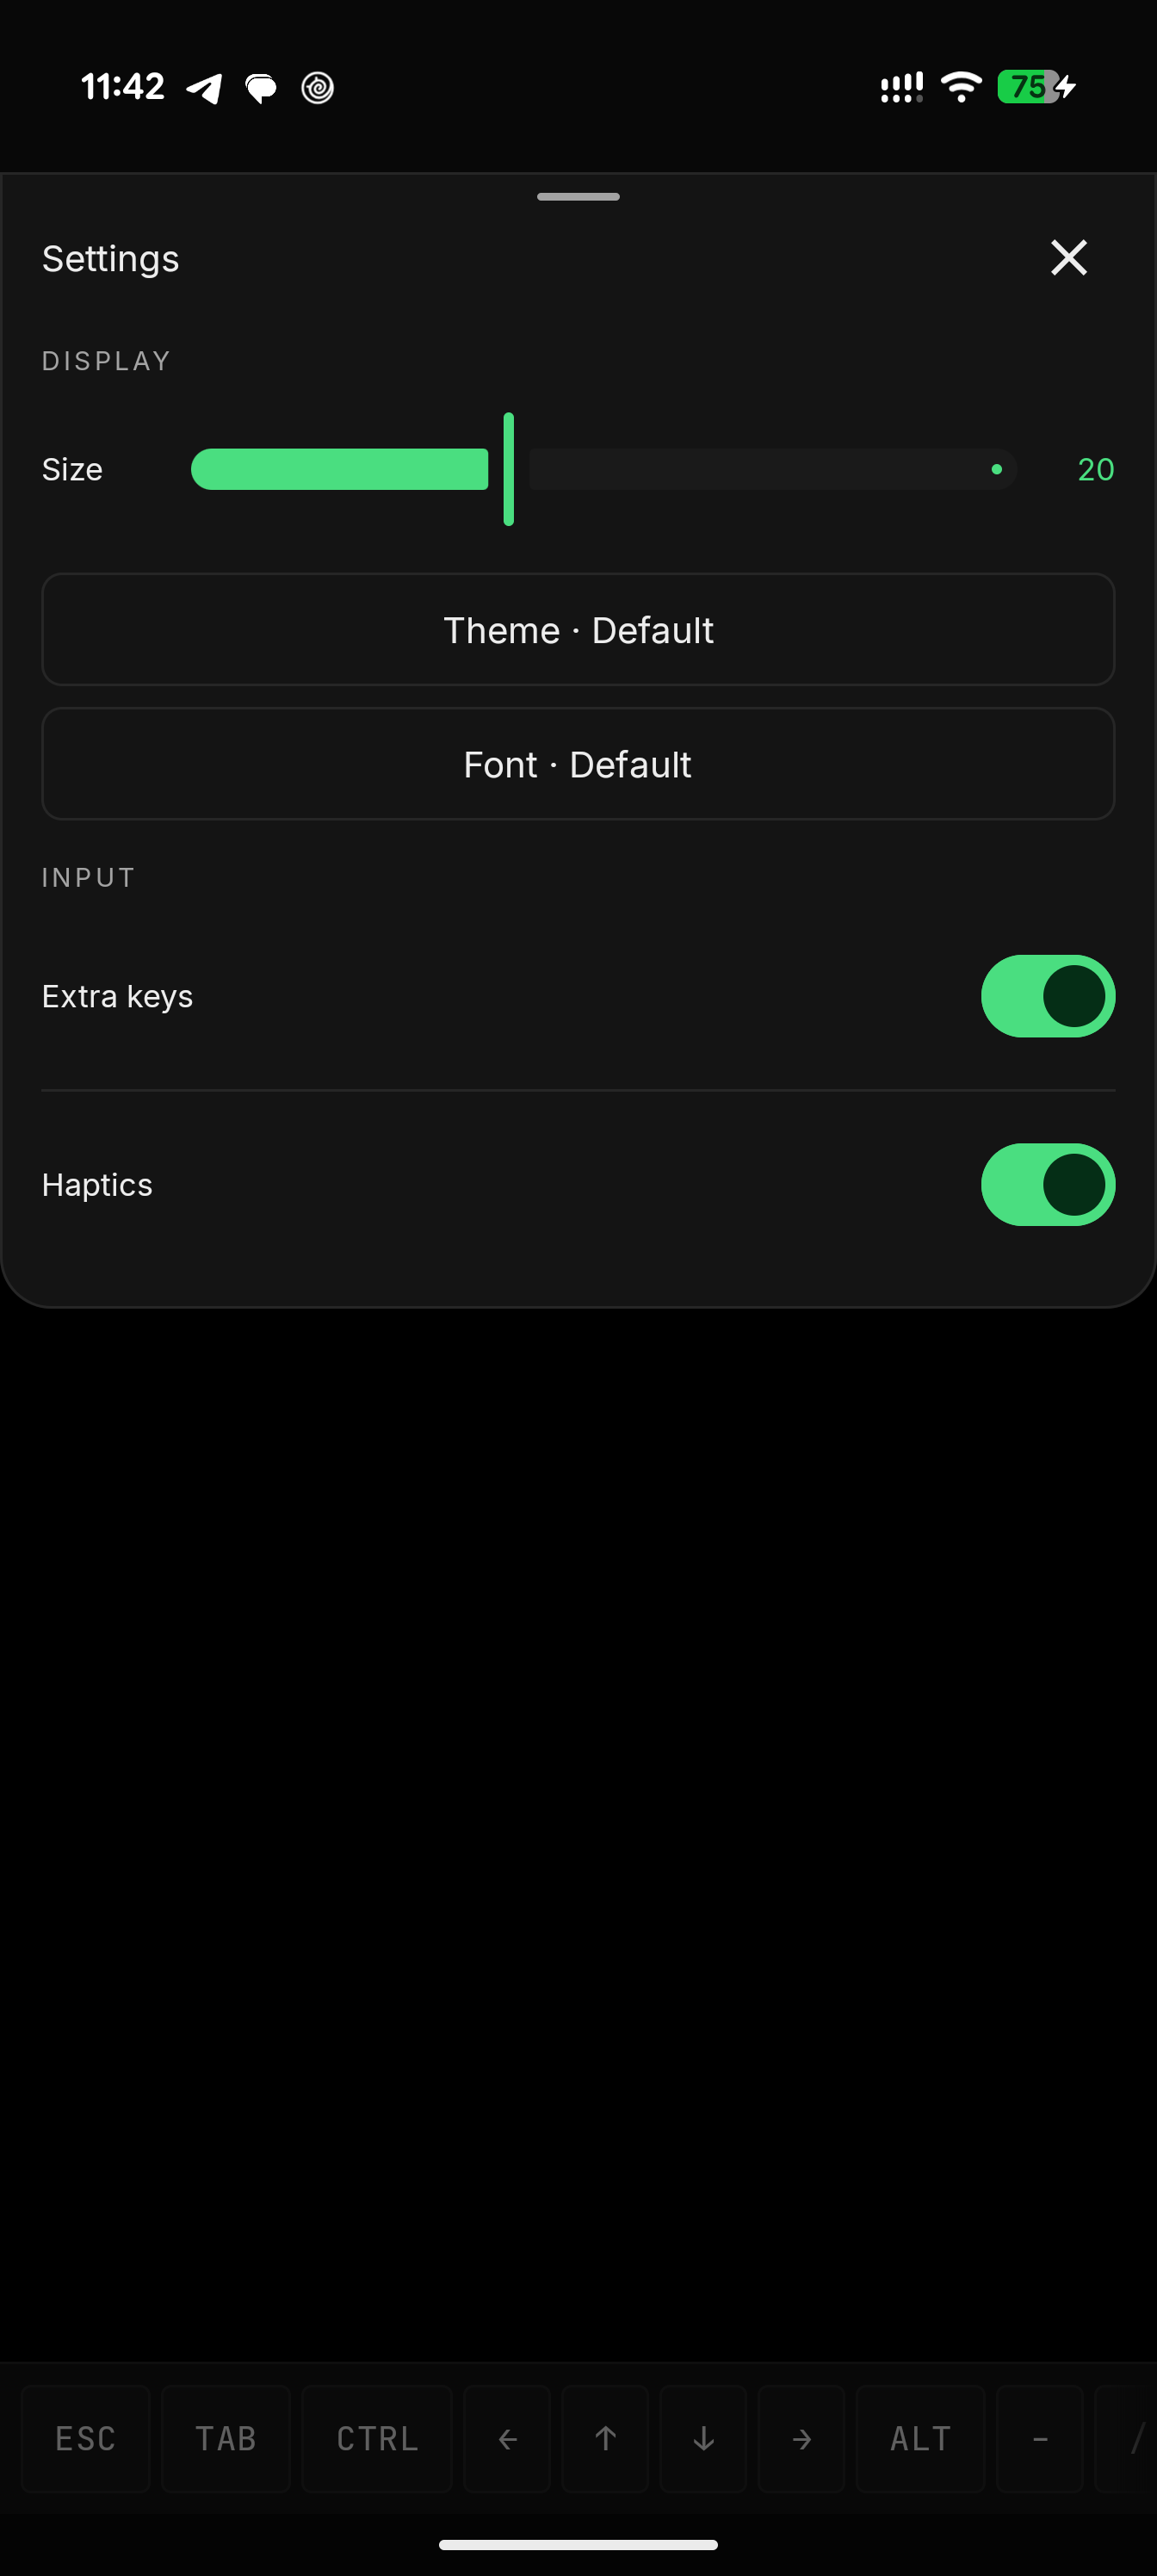
Terminal-Schnelleinstellungen mit Designs und Schriftarten
Designs & Schriftarten

Das bekommst du

  • Podman, Docker und LXC – vorinstalliert und sofort nach dem Booten einsatzbereit
  • Eine echte VM – Alpine Linux auf einem benutzerdefinierten Kernel via QEMU oder hardwarebeschleunigtes AVF auf unterstützten pKVM-Geräten; ein experimentelles, optionales UML-Backend (noch kein USB-Passthrough) führt den Gast-Kernel als normalen Prozess aus und ist in den Einstellungen auswählbar
  • Integriertes Terminal – vollständiges xterm-256color, 122 Farbdesigns, 13 Schriftarten, Live-Größenanpassung
  • X11-Desktop – GUI-Linux-Anwendungen in einem integrierten Viewer mit Touch, Tastatur, Maus und Audio ausführen
  • USB-Passthrough, SSH, Port-Weiterleitung und eine Gast-zu-Android-Brücke
  • Container-Backup, eine Live-Ansicht des VM-/Gerätestatus und Freigabe des Downloads-Ordners mit dem Gast
  • Englisch und 中文, kein Root, jedes arm64-Gerät ab Android 8+

Schnellstart

  1. Lade die APK herunter und installiere sie.
  2. Tippe auf VM starten, warte auf Bereit! und öffne das Terminal.
# rootless containers, straight away
podman run --rm alpine echo "hello from a container"
docker run -d -p 8080:80 nginx

# expose that container to your phone and LAN, right from the VM shell
podroid-forward add 8080 8080 tcp     # TCP or UDP, on every backend
curl http://<phone-ip>:8080
podroid-forward clean                 # remove every rule you added, in one go

# SSH in from your laptop (enable SSH in the setup wizard or Settings)
ssh root@<phone-ip> -p 9922        # password: podroid

# read this documentation with no network connection
podroid-forward add 9980 9980 tcp     # forward the docs port to the phone
podroid-docs                          # serves docs/guide at http://127.0.0.1:9980

Setup, die Backends, Netzwerk, der X11-Viewer und die Fehlerbehebung sind alle in der Dokumentation zu finden.

Build

git clone https://github.com/ExTV/Podroid.git
cd Podroid
./build-all.sh all     # kernel, rootfs, QEMU and APK (needs Docker + Android SDK/NDK)

Builds pro Komponente und Details zur Toolchain: CONTRIBUTING.md.

Mitwirken

Beiträge jeder Größe sind willkommen: Fehlerberichte, Anpassungen der Kernel-Konfiguration, neue Themes, UI-Feinschliff, X11-Eingabekorrekturen, alles.

  • Pull Requests: Lies zuerst CONTRIBUTING.md. Halte Änderungen fokussiert, führe ./build-all.sh test vor dem Push aus und erkläre im PR-Beschreibungstext, warum die Änderung nötig ist.
  • Fehlerberichte: Eröffne ein Issue mit deinem Gerät und deiner Android-Version, einer kurzen Reproduktion und dem Diagnoseprotokoll (Einstellungen → Diagnoseprotokoll exportieren in der App).

Verwandte Projekte

RikkaHub Agent ist ein Fork von RikkaHub, dem nativen Android-LLM-Chat-Client, der ihn in einen echten On-Device-Agenten verwandelt: über 80 Gerätewerkzeuge, geplante Jobs, einen KI-gesteuerten Browser, einen Linux-Arbeitsbereich, SSH, Bildschirmautomatisierung und einen Remote-Telegram-Bot, alles optional. Sein SSH-Werkzeug kann sich in eine laufende Podroid-VM (localhost:9922) einloggen, sodass ein Agent auf deinem Telefon Container bauen, ausführen und inspizieren kann, ohne dass du einen Befehl eintippen musst.

Danksagungen

QEMUMaschinenemulation
TermuxTerminal-Emulator-Engine
Alpine LinuxDie Gastdistribution

Vollständige Liste in CREDITS.md.

Lizenz

GPLv2. Wenn Podroid für dich nützlich ist, hilft ein Star anderen dabei, es zu finden.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    255
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    247

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →