
 ev-flow/quark-engine
Regelbasierte Android-Malware-Bewertungs-Engine, die APKs mittels statischer und dynamischer Analyse untersucht, um Schwachstellen zu erkennen, Malware-Familien zu identifizieren und detaillierte Bedrohungsberichte zu erstellen.
<p align="center">
    <a href="https://www.blackhat.com/asia-24/arsenal/schedule/index.html#quark-script---dig-vulnerabilities-in-the-blackbox-37549">
        <img alt="Black Hat Arsenal" src="https://img.shields.io/badge/Black%20Hat%20Arsenal-Asia%202024-blue">
    </a>
    <a href="https://www.blackhat.com/asia-21/arsenal/schedule/index.html#quark-engine-storyteller-of-android-malware-22458">
        <img alt="Black Hat Arsenal" src="https://img.shields.io/badge/Black%20Hat%20Arsenal-Asia%202021-blue">
    </a>
    <a href="https://conference.hitb.org/hitb-lockdown002/sessions/quark-engine-an-obfuscation-neglect-android-malware-scoring-system/">
        <img alt="HITB" src="https://img.shields.io/badge/HITB-Lockdown%20002-red">
    </a>
    <a href="https://www.youtube.com/watch?v=XK-yqHPnsvc&ab_channel=DEFCONConference">
        <img alt="DEFCON" src="https://img.shields.io/badge/DEFCON%2028-BTV-blue">
    </a><br>
    <a href="https://github.com/quark-engine/quark-engine/actions/workflows/pytest.yml">
        <img alt="Build-Status" src="https://github.com/quark-engine/quark-engine/actions/workflows/pytest.yml/badge.svg">
    </a>
    <a href="https://codecov.io/gh/quark-engine/quark-engine">
        <img alt="Codecov" src="https://codecov.io/gh/ev-flow/quark-engine/graph/badge.svg">
    </a>
    <a href="https://github.com/18z/quark-rules/blob/master/LICENSE">
        <img alt="Lizenz" src="https://img.shields.io/badge/License-GPLv3-blue.svg">
    </a>
    <a href="https://www.python.org/downloads/release/python-31015/">
        <img alt="Python-Version" src="https://img.shields.io/badge/python-3.10-blue.svg">
    </a>
    <a href="https://pypi.org/project/quark-engine/">
        <img alt="PyPi-Download" src="https://pepy.tech/badge/quark-engine">
    </a><br>
    <a href="https://twitter.com/quarkengine">
        <img alt="Twitter" src="https://img.shields.io/twitter/follow/quarkengine?style=social">
    </a><br>
    <img src="https://assets.kitploit.com/production/public/readmes/6741/03a197011a23cc6c340ef8243156a4a8da0cb226daf3ea012a0d007029c48fa9.png"/>
</p>

## Übersicht der Malware-Familien-Analyseberichte

<table>

  <tr>
    <td><img src="https://assets.kitploit.com/production/public/readmes/6741/e14e7970a278faef3a85a6ceee30dd7681c8d7be6f16bc8fad16ff3230600bc1.png" width="310"></td>
    <td><img src="https://assets.kitploit.com/production/public/readmes/6741/72948195e3960572f7c23ff84362625375890339c5f75d651fe42d02e9ed1e95.png" width="310"></td>
    <td><img src="https://assets.kitploit.com/production/public/readmes/6741/1705305abf7957429991bf0cf5ba0bc619edc460604806451ecd0ddc8c464a23.png" width="310"></td>
  </tr>
  <tr>
    <td><img src="https://assets.kitploit.com/production/public/readmes/6741/d94cb3d285cfcc850934be26d17b38c226bc671cddb707ce6597e399f2dca1de.png" width="310"></td>
    <td><img src="https://assets.kitploit.com/production/public/readmes/6741/2423f24f7933d1923794763e041bdb9d99027688f5f3254e73f7b36e79e3c00a.png" width="310"></td>
    <td><img src="https://assets.kitploit.com/production/public/readmes/6741/0035c5f69112d8097ee4ece87a8b0f05f28bc2dec6a8f8cec645138c4d0b5080.png" width="310"></td>
  </tr>
  <tr>
    <td><img src="https://assets.kitploit.com/production/public/readmes/6741/f73f15ad9490c35e70dbea6a90acbd69b480103f9fcdc87440868c3f745c1450.png" width="310"></td>
    <td><img src="https://assets.kitploit.com/production/public/readmes/6741/c0628a03cbd744f7cb5077d27e9cf3b31e4e6faa11a480c729e6f66f1c9f9391.png" width="310"></td>
    <td><img src="https://assets.kitploit.com/production/public/readmes/6741/ff076c7dc8c384297783518dcec6861ef3de193f292724589759ab38c6717032.png" width="310"></td>
  </tr>
  <tr>
    <td><img src="https://assets.kitploit.com/production/public/readmes/6741/d8a967c14e5b508626a281d50f008ab3a6422008231e9e7b3b6b8bbc0822afe5.png" width="310"></td>
    <td><img src="https://assets.kitploit.com/production/public/readmes/6741/eea1fde985ce1cbc5097045e39ed59a92b3c1b9defa920084d64764bd582b8f6.png" width="310"></td>
    <td><img src="https://assets.kitploit.com/production/public/readmes/6741/4e1ef70891c707c427030190d413c66e65183608abfc96d550c203ae7b121ead.png" width="310"></td>
  </tr>
  <tr>
    <td><img src="https://assets.kitploit.com/production/public/readmes/6741/64d7d5044f1b2e2219507f765302a95313f04c19e81a10f5b7c0dd04ceb13a12.png" width="310"></td>
    <td><img src="https://assets.kitploit.com/production/public/readmes/6741/5a4348c3ee554e08cf1509923c29152a337b9c1e7f674b5d0f187feb8884b7f0.png" width="310"></td>
    <td><img src="https://assets.kitploit.com/production/public/readmes/6741/cf2ac808de2437476ff2b20e8178cd906614fe5daea9c3d56c57683c45f73558.png" width="310"></td>
  </tr>
  <tr>
    <td><img src="https://assets.kitploit.com/production/public/readmes/6741/00a382b46e7116952deba2411f72d1eb3addd9d94a0f43cc28419c6e7728c4c0.png" width="310"></td>
    <td><img src="https://assets.kitploit.com/production/public/readmes/6741/fb3f3c0f39b14940edfc6ba133a0670a333e509b19d1e4c5d259621d8875eefb.png" width="310"></td>
    <td><img src="https://assets.kitploit.com/production/public/readmes/6741/6bc7b397dedd9d531ff7a4add4e97001ff5bfe6f78d0506de06b0f4352f65538.png" width="310"></td>
  </tr>
  <tr>
      <td><img src="https://assets.kitploit.com/production/public/readmes/6741/946a13c57e64267f069f0bd0ca98dba98216d014092dc0f09c5eadb060854986.png" width="310"></td>
  </tr>
</table>


| Familie      | Zusammenfassung                                            | Charakteristische Verhaltensweisen                    | Bericht |
|-------------|------------------------------------------------------------|-------------------------------------------------------|--------|
| DroidKungFu | Privilegienerweiterung mit C2-Steuerung.                   | 1. Unbegrenzten Zugriff auf ein Gerät erlangen.<br>2. Zusätzliche Apps installieren/deinstallieren.<br>3. Vertrauliche Daten weiterleiten. | [Anzeigen](https://quark-engine.readthedocs.io/en/latest/malware_report.html#new-quark-rules-for-droidkungfu) |
| GoldDream   | Exfiltration von SMS/Anrufprotokollen mit entfernten C2-Befehlen. | 1. SMS-Nachrichten und Telefonanrufe überwachen.<br>2. SMS-Nachrichten und Telefonanrufe auf entfernte Server hochladen.              | [Anzeigen](https://quark-engine.readthedocs.io/en/latest/malware_report.html#new-quark-rules-for-golddream) |
| SpyNote     | Diebstahl von Anmeldedaten und Geräteüberwachung per RAT.  | 1. Screenshots erstellen.<br>2. Benutzergesten simulieren.<br>3. Benutzereingaben protokollieren.<br>4. Mit C2-Servern kommunizieren.      | [Anzeigen](https://quark-engine.readthedocs.io/en/latest/malware_report.html#new-quark-rules-for-spynote) |
| DawDropper  | Dropper, der Banking-Trojaner für Finanzdiebstahl installiert. | 1. APKs von entfernten Servern herunterladen.<br>2. Zusätzliche APKs installieren. | [Anzeigen](https://quark-engine.readthedocs.io/en/latest/malware_report.html#new-quark-rules-for-dawdropper) |
| SLocker     | Android-Ransomware, die Geräte sperrt/verschlüsselt.       | 1. Das Gerät mit einem Overlay-Bildschirm sperren. | [Anzeigen](https://quark-engine.readthedocs.io/en/latest/malware_report.html#new-quark-rules-for-slocker) |
| PhantomCard | NFC-Relay-basierter Finanzbetrug.                          | 1. Mit C2-Servern kommunizieren.<br>2. Zahlungsdaten von NFC-Karten auslesen.<br>3. PINs von NFC-Karten durch trügerische Bildschirme erfassen.  | [Anzeigen](https://quark-engine.readthedocs.io/en/latest/malware_report.html#new-quark-rules-for-phantomcard) |
| ToxicPanda  | Banking-Trojaner, der On-Device-Betrug ermöglicht.         | 1. Missbrauch der Barrierefreiheit.<br>2. Fernsteuerung des Geräts.<br>3. Abfangen von OTPs. | [Anzeigen](https://quark-engine.readthedocs.io/en/latest/malware_report.html#new-quark-rules-for-toxicpanda) |
| Hydra       | Banking-Trojaner mittels Overlay-Angriffen.                | 1. Overlay-Diebstahl von Anmeldedaten.<br>2. Missbrauch der Barrierefreiheit.<br>3. Diebstahl von OTP/Cookies. | [Anzeigen](https://quark-engine.readthedocs.io/en/latest/malware_report.html#new-quark-rules-for-hydra) |
| SharkBot    | Banking-Trojaner, der auf finanzielle Anmeldedaten und Transaktionen abzielt. | 1. Missbrauch von Barrierefreiheitsdiensten.<br>2. Overlay-Angriffe zum Diebstahl von Anmeldedaten durchführen.<br>3. SMS-Nachrichten (OTP) abfangen. | [Anzeigen](https://quark-engine.readthedocs.io/en/latest/malware_report.html#new-quark-rules-for-sharkbot) |
| Antidot     | Banking-Trojaner getarnt als legitime Updates zum Diebstahl von Finanzdaten. | 1. SMS-Nachrichten (OTP) abfangen.<br>2. Benutzereingaben protokollieren (Keylogging).<br>3. Fernsteuerung über C2 ermöglichen. | [Anzeigen](https://quark-engine.readthedocs.io/en/latest/malware_report.html#new-quark-rules-for-antidot) |
| Arsink      | Banking-Trojaner mit Schwerpunkt auf Exfiltration von Anmeldedaten und Finanzdaten. | 1. Sensible Daten vom Gerät stehlen.<br>2. SMS-Nachrichten (OTP) abfangen. | [Anzeigen](https://quark-engine.readthedocs.io/en/latest/malware_report.html#new-quark-rules-for-arsink) |
| TrickMo     | Banking-Trojaner mittels Overlay-Angriffen und Missbrauch der Barrierefreiheit zum Diebstahl von Anmeldedaten. | 1. Overlay-Angriffe zum Diebstahl von Banking-Anmeldedaten.<br>2. SMS für 2FA-Umgehung abfangen.<br>3. Bildschirmaufzeichnung und Missbrauch der Barrierefreiheit.<br>4. Dynamisches Nachladen von Payloads per Reflection. | [Anzeigen](https://quark-engine.readthedocs.io/en/latest/malware_report.html#new-quark-rules-for-trickmo) |
| Anubis      | Banking-Trojaner mit RAT-Funktionen.                       | 1. Overlay-Diebstahl von Anmeldedaten.<br>2. Keylogging.<br>3. SMS (OTP) abfangen.<br>4. Fernsteuerung über C2. | [Anzeigen](https://quark-engine.readthedocs.io/en/latest/malware_report.html#new-quark-rules-for-anubis) |
| GodFather   | Banking-Trojaner, der durch Overlay und Missbrauch der Barrierefreiheit auf finanzielle Anmeldedaten abzielt. | 1. Overlay-Angriffe zum Diebstahl von Anmeldedaten durchführen.<br>2. Missbrauch von Barrierefreiheitsdiensten.<br>3. SMS-Nachrichten (OTP) abfangen.<br>4. Banking-Anmeldedaten und sensible Daten stehlen. | [Anzeigen](https://quark-engine.readthedocs.io/en/latest/malware_report.html#new-quark-rules-for-godfather) |
| TangleBot   | SMS-basierte Android-Malware, die persönliche und finanzielle Daten stiehlt. | 1. Verbreitung über SMS-Phishing-Links.<br>2. Geräteinteraktionen und Overlay-Bildschirme steuern.<br>3. Zugriff auf SMS, Kontakte, Anrufprotokolle, Kamera und Mikrofon.<br>4. Konto- und Finanzinformationen stehlen. | [Anzeigen](https://quark-engine.readthedocs.io/en/latest/malware_report.html#new-quark-rules-for-tanglebot) |
| BRATA       | Banking-Trojaner mit Fernsteuerungs- und Anti-Analyse-Funktionen. | 1. Overlay-Angriffe zum Diebstahl von Banking-Anmeldedaten durchführen.<br>2. Missbrauch von Barrierefreiheitsdiensten zur Gerätesteuerung.<br>3. SMS-Nachrichten (OTP) abfangen.<br>4. Werksreset- oder Gerätelöschbefehle ausführen. | [Anzeigen](https://quark-engine.readthedocs.io/en/latest/malware_report.html#brata-malware-family-analysis-report) |
| Cerberus    | Banking-Trojaner, der durch Overlay und Gerätesteuerung auf finanzielle Anmeldedaten abzielt. | 1. Overlay-Angriffe zum Diebstahl von Anmeldedaten durchführen.<br>2. Missbrauch von Barrierefreiheitsdiensten.<br>3. Benutzereingaben protokollieren (Keylogging).<br>4. Fernsteuerung über C2 ermöglichen. | [Anzeigen](https://quark-engine.readthedocs.io/en/latest/malware_report.html#cerberus-malware-family-analysis-report) |
| SuperCardX  | NFC-Relay-Malware, die kontaktlosen Zahlungsbetrug ermöglicht. | 1. NFC-Zahlungskartendaten auslesen.<br>2. NFC-Transaktionen an vom Angreifer kontrollierte Geräte weiterleiten.<br>3. Mit C2-Servern kommunizieren.<br>4. Unautorisierte kontaktlose Zahlungen ermöglichen. | [Anzeigen](https://quark-engine.readthedocs.io/en/latest/malware_report.html#supercardx-malware-family-analysis-report) |
| NGate       | NFC-basierte Malware, die Relay-Angriffe und Zahlungsbetrug ermöglicht. | 1. NFC-Zahlungskartendaten auslesen.<br>2. NFC-Kommunikation an vom Angreifer kontrollierte Geräte weiterleiten.<br>3. Mit C2-Servern kommunizieren.<br>4. Unautorisierte kontaktlose Zahlungen ermöglichen. | [Anzeigen](https://quark-engine.readthedocs.io/en/latest/malware_report.html#ngate-malware-family-analysis-report) |

## Schnellstart

### Schritt 1: Installation via PyPi
Installieren Sie die neueste Version von Quark Engine:
```bash
$ pip3 install -U quark-engine
```

### Schritt 2: Neueste Regeln herunterladen
Rufen Sie die aktuellste Regel-Datenbank ab:
```bash
$ freshquark
```

### Schritt 3: Zusammenfassungsbericht ausführen
Analysieren Sie eine APK mit den heruntergeladenen Regeln und erstellen Sie einen Zusammenfassungsbericht:
```bash
$ quark -a <apk_datei> -s
```
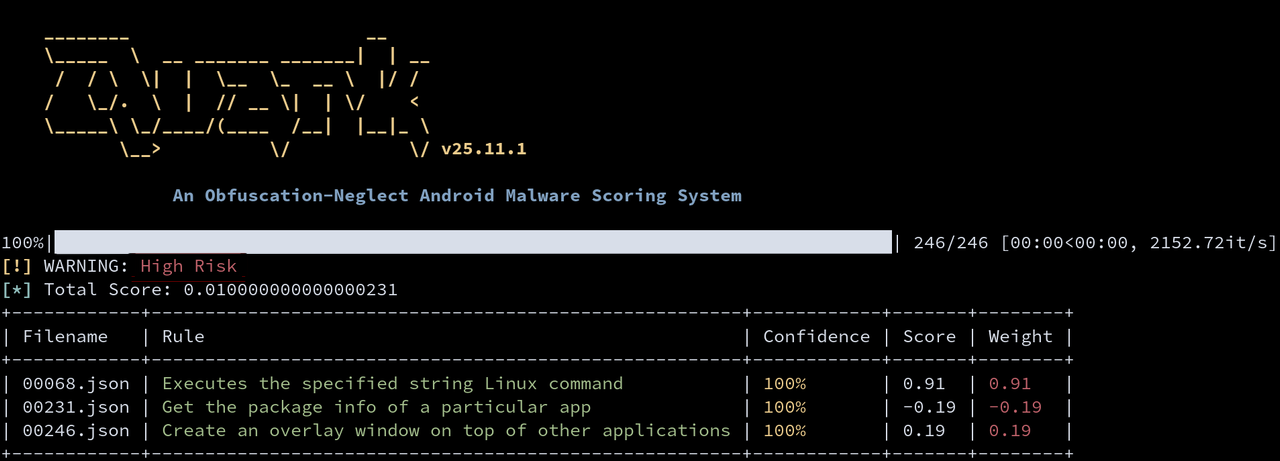
### Schritt 4: Ergebnisse anzeigen
Beispielausgabe:
<img width="1280" height="461" alt="Screenshot-2025-11-25-22-36-54" src="https://assets.kitploit.com/production/public/readmes/6741/896c831335911a2de27ffe4eaa7f501d0f1670432afde44c94df5f1a46b06bd1.png" />


## Danksagungen

### The Honeynet Project

<a href="https://www.honeynet.org"> <img style="border: 0.2px solid black" width=115 height=150 src="https://assets.kitploit.com/production/public/readmes/6741/3434e2b0361550a5a1836ff81c009062d9e83ef7bb84cd53186cd9cd939252ed.png" alt="Honeynet.org Logo"> </a>

### Google Summer Of Code

Quark-Engine hat im Rahmen des Honeynet-Projekts am GSoC teilgenommen!

*   2021:
    *   [YuShiang Dang](https://twitter.com/YushianhD): [Neue Regelgenerierungstechnik & Quark überall in Sicherheits-Open-Source-Projekten verbreiten](https://github.com/ev-flow/ref/blob/main/GSoC-2021-YuShiangDang.md)
    *   [Sheng-Feng Lu](https://twitter.com/haeter525): [Ersetzen der Kernbibliothek von Quark-Engine](https://github.com/ev-flow/ref/blob/main/GSoC-2021-ShengFengLu.md)

Bleiben Sie gespannt auf das kommende GSoC! Treten Sie dem [Honeynet Slack-Chat](https://gsoc-slack.honeynet.org/) bei, um weitere Informationen zu erhalten.

## Kernwerte des Quark Engine-Teams

*   Wir lieben **Schlachtfelder**. Wir begrüßen **Unsicherheiten**. Wir fordern **Unmögliches** heraus. Wir **überdenken** alles. Wir ändern die Denkweise der Menschen. Und das Wichtigste: Wir nutzen uns selbst, indem wir **zuerst** anderen nützen.