
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
cupcake — Eine native Richtliniendurchsetzungsschicht für KI-Codierungsagenten. Basierend auf OPA/Rego. | Kitploit
Tools/GitHubGitHub/eqtylab/cupcake
Cloud-SicherheitDevSecOpsLieferkettensicherheitKI-Sicherheit
GitHubeqtylab/cupcake

cupcake

Eine native Richtliniendurchsetzungsschicht für KI-Codierungsagenten. Basierend auf OPA/Rego.

Repository anzeigen
2852310vor 7 MonatenVon Kitploit geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Webseite
Teilen

Cupcake

Cupcake-Logo

KI-Agenten dazu bringen, die Regeln einzuhalten.
Docs License Tests SLSA 3

Richtliniendurchsetzungs-Schicht für KI-Agenten; bietet bessere Leistung und Sicherheit ohne Verbrauch von Modellkontext.

  • Deterministisches Regelbefolgen für Ihre Agenten. Interaktive Beispiele
  • Bessere Leistung durch Verlagerung von Regeln aus dem Kontext in Policy-as-Code.
  • Auslösen von Alarmen und Versetzen von schlechten Agenten in den Auszeit-Modus, wenn sie wiederholt Regeln verletzen.

Cupcake fängt Agentenereignisse ab und bewertet sie anhand benutzerdefinierter Regeln, die in Open Policy Agent (OPA) Rego geschrieben sind. Aktionen des Agenten können blockiert, modifiziert und automatisch korrigiert werden, indem dem Agenten hilfreiches Feedback gegeben wird. Zu den weiteren Vorteilen gehört die reaktive Automatisierung von Aufgaben, für die Sie sich nicht auf den Agenten verlassen müssen (z. B. Linting nach einer Dateibearbeitung).

Updates

2025-12-10: Offizielle Open-Source-Veröffentlichung. Eine Roadmap wird im Q1 2026 erstellt.

2025-04-04: Wir erstellen den Feature-Request für Claude Code Hooks. Die Laufzeitausrichtung erfordert die Integration in die Agent-Harnesses, und wir wenden uns von Dateisystem- und Betriebssystem-Monitoring des Agentenverhaltens ab (frühe Cupcake-PoC).

Unterstützte Agent-Harnesses

Cupcake bietet leichte native Integrationen für mehrere KI-Codierungsagenten:

HarnessStatusIntegrationsanleitung
Claude Code✅ Voll unterstütztEinrichtungsanleitung
Cursor✅ Voll unterstütztEinrichtungsanleitung
Factory AI✅ Voll unterstütztEinrichtungsanleitung
OpenCode✅ Voll unterstütztEinrichtungsanleitung
AMPDemnächst verfügbarWarte auf Veröffentlichung
Gemini CLIDemnächst verfügbarWarte auf Veröffentlichung

Jede Harness verwendet native Ereignisformate. Ähnlich wie bei Terraform werden Richtlinien nach Harness getrennt (policies/claude/, policies/cursor/, policies/factory/, policies/opencode/), um Klarheit und vollständigen Zugriff auf harnessspezifische Fähigkeiten zu gewährleisten. Wenn eine bestimmte Harness nicht unterstützt wird, liegt dies daran, dass sie keine Möglichkeit zur Laufzeitintegration bietet.

Sprachbindungen

Cupcake kann über native Bindungen in JavaScript-Agentenanwendungen eingebettet werden. Dies ermöglicht die Integration mit webbasierten Agent-Frameworks wie LangChain, Google ADK, NVIDIA NIM, Vercel AI SDK und mehr.

SpracheBindung
TypeScript./cupcake-ts

Funktionsweise

Cupcake fungiert als Durchsetzungsschicht zwischen Ihren Codierungsagenten und ihrer Laufzeitumgebung über Hooks direkt im Aktionspfad des Agenten.
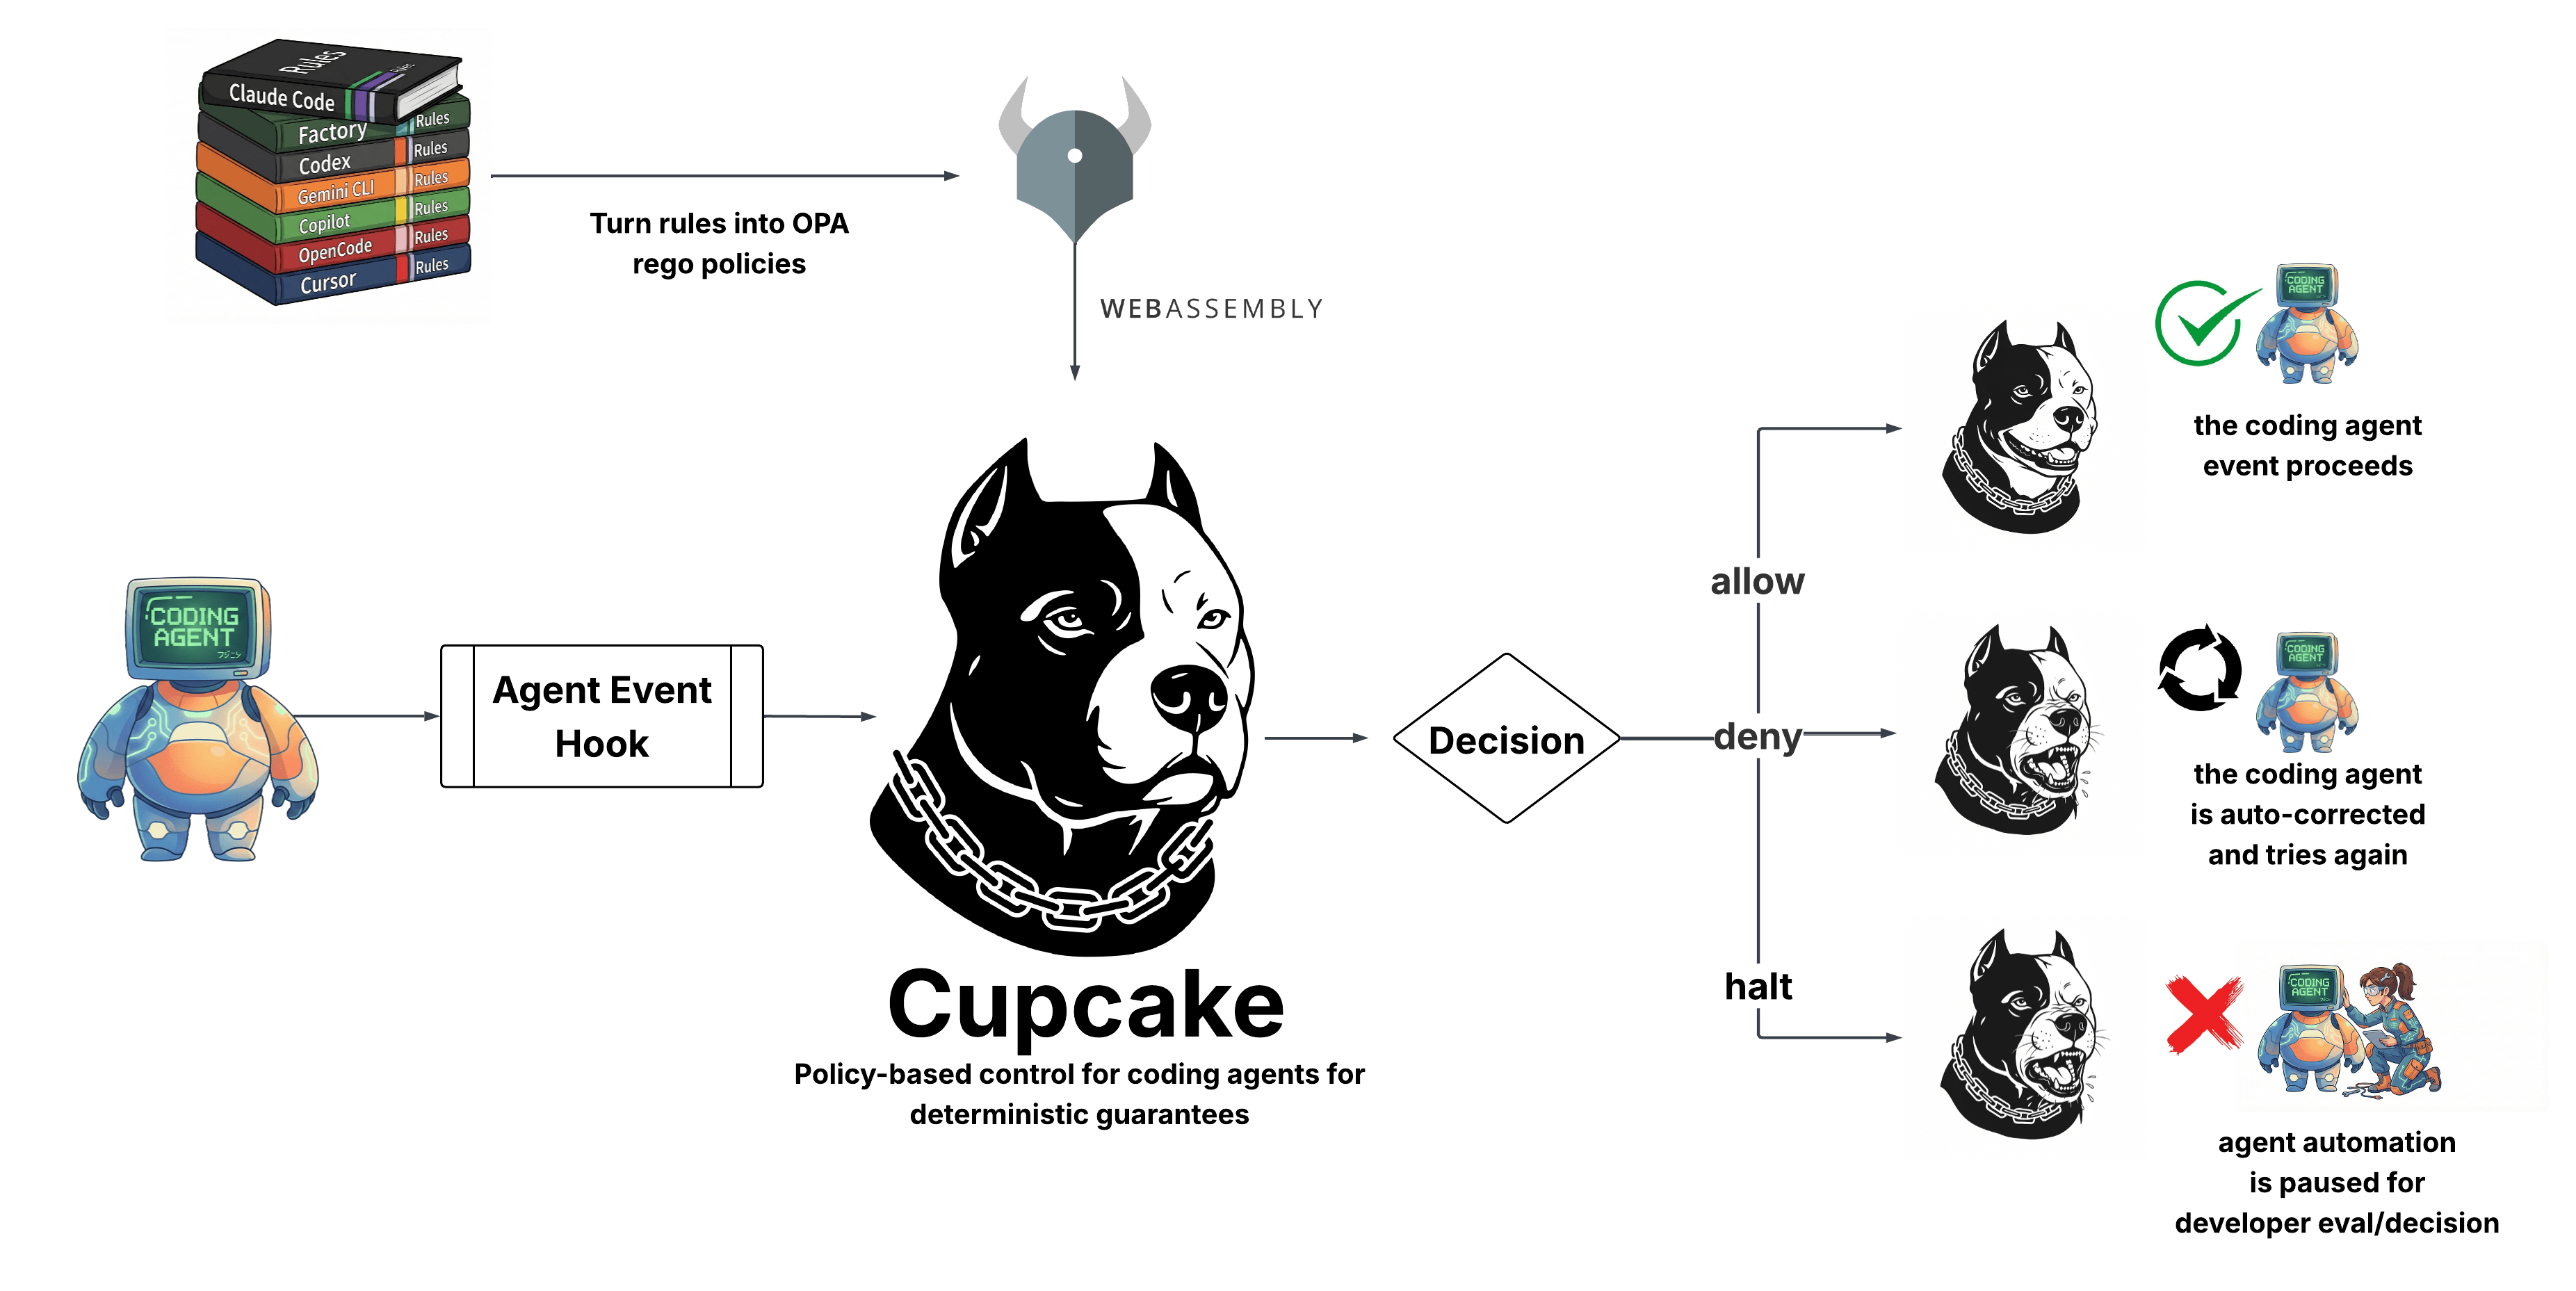
Cupcake-Agent-Hooks-Sicherheitsarchitektur

Agent → (proposed action) → Cupcake → (policy decision) → Agent runtime

  1. Abfangen: Der Agent bereitet die Ausführung einer Aktion/eines Tool-Aufrufs vor (z. B. git push, fs_write).
  2. Anreicherung: Cupcake sammelt Echtzeit-Signale – Fakten aus der Umgebung wie den aktuellen Git-Branch, CI-Status oder Datenbank-Metadaten.
  3. Bewertung: Die Aktion und die Signale werden in eine JSON-Eingabe verpackt und in Millisekunden gegen Ihre Wasm-Richtlinien bewertet.

Deterministische und nicht-deterministische Bewertung

Cupcake unterstützt zwei Bewertungsmodelle:

  1. Deterministische Richtlinien: Richtlinien werden in OPA/Rego geschrieben und zu WebAssembly (Wasm) kompiliert für eine schnelle, sandboxierte Bewertung. Richtlinien schreiben-Leitfaden für Implementierungsdetails.
  2. LLM‑als‑Richter: Für eine einfachere, aber dennoch fortschrittlichere Überwachung Ihrer Regeln kann Cupcake über ein sekundäres LLM oder einen Agenten eingreifen, um zu bewerten, wie eine Aktion fortgesetzt werden soll. Cupcake Watchdog-Leitfaden für Implementierungsdetails.

Entscheidungen & Feedback

Basierend auf der Bewertung gibt Cupcake eine von fünf Entscheidungen an die Agentenlaufzeit zurück, zusammen mit einer menschenlesbaren Nachricht:

  • Erlauben: Die Aktion wird fortgesetzt. Optional kann Cupcake Kontext einfügen (z. B. "Denken Sie daran: Sie sind auf dem Hauptbranch"), um das folgende Verhalten zu lenken, ohne zu blockieren. Hinweis: Kontextinjektion wird in Claude Code und Factory AI unterstützt, aber nicht in Cursor.
  • Ändern: Die Aktion wird mit transformierter Eingabe fortgesetzt. Richtlinien können Befehle bereinigen, Sicherheitsflags hinzufügen oder Konventionen vor der Ausführung durchsetzen. Hinweis: Nur in Claude Code und Factory AI unterstützt.
  • Blockieren: Die Aktion wird gestoppt. Cupcake sendet Feedback, das erklärt, warum sie blockiert wurde (z. B. "Tests müssen vor dem Pushen bestanden werden"), sodass der Agent sich selbst korrigieren kann.
  • Warnen: Die Aktion wird fortgesetzt, aber eine Warnung wird protokolliert oder angezeigt.
  • Überprüfung erforderlich: Die Aktion wird pausiert, bis ein Mensch sie genehmigt.

Warum Cupcake?

Tool herunterladen