
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
cve-2022-33891-fix — # Bildungslabor zur Demonstration der Ausnutzung von CVE-2022-33891 und der Anwendung von Patches für Apache Spark mit ACL-Authentifizierung, einschließlich PoC-Verifizierung und Neukompilierungsschritten. | Kitploit
Tools/GitHubGitHub/elsvital/cve-2022-33891-fix
SchwachstellenanalyseExploitationWebsicherheitPenetrationstestsLernen & BildungLabs & Praxis
GitHubelsvital/cve-2022-33891-fix

cve-2022-33891-fix

# Bildungslabor zur Demonstration der Ausnutzung von CVE-2022-33891 und der Anwendung von Patches für Apache Spark mit ACL-Authentifizierung, einschließlich PoC-Verifizierung und Neukompilierungsschritten.

Repository anzeigen
17vor 2 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

EP3 - MAC0352 Computernetzwerke und verteilte Systeme 2023

Thema: CVE-2022-33891

Ausführung beliebiger Shell-Befehle in einer Spark-Anwendung, die ACL-Authentifizierung verwendet

Studenten

  • Elinilson Vital
  • Leoarndo Bozzetto

CVE-2022-33891 Patch-Anleitung für Ubuntu 22.04

Voraussetzungen

  • Ubuntu 22.04
  • Git
  • Maven
  • Python 3

Schritte zum Anwenden des Patches

  1. Klone das Fix-Repository:
git clone https://github.com/elsvital/cve-2022-33891-fix.git
  1. Wechsel in das Spark-Verzeichnis ohne Patch:
cd spark-3.2.0-no-patch
  1. Kompiliere Spark ohne Patch:
sudo ./build/mvn -DskipTests clean package
  1. Starte den Spark-Dienst:
sudo ./sbin/start-master.sh
  1. Klone das Repository für den Proof-of-Concept zur Schwachstellenüberprüfung:
git clone https://github.com/HuskyHacks/cve-2022-33891
  1. Navigiere zum Quellverzeichnis des PoC:
cd cve-2022-33891
  1. Überprüfe die Schwachstelle:
python3 poc.py -u http://localhost -p 8080 --check --verbose
  1. Kehre zum Hauptverzeichnis zurück:
cd ..
  1. Stoppe den Spark-Dienst:
sudo ./sbin/stop-master.sh
  1. Wende den Patch von dem bereitgestellten Link an oder führe die Änderungen in deinem lokalen Repository zusammen.
# Zugriff: https://github.com/apache/spark/commit/1d524a88f6e93e9971a09f70eb2804dca51d578c
  1. Kompiliere Spark mit dem angewendeten Patch neu:
sudo ./build/mvn -DskipTests clean package
  1. Starte den Spark-Dienst erneut:
sudo ./sbin/start-master.sh
  1. Navigiere zurück zum Quellverzeichnis des PoC:
cd cve-2022-33891
  1. Bestätige, dass die Schwachstelle geschlossen ist:
python3 poc.py -u http://localhost -p 8080 --check --verbose

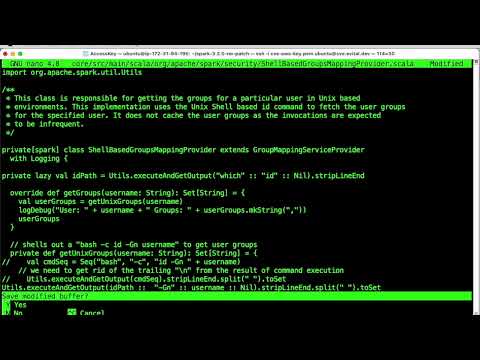
Video-Tutorial

Eine Video-Anleitung zum Patch-Prozess findest du hier: Video ansehen
Zusätzliche Hinweise

Ersetze http://localhost bei Bedarf durch die entsprechende IP-Adresse oder den Hostnamen deines Spark-Dienstes.

Tool herunterladen