
 dozermx/argus
Mehrphasiger Aufklärungs- und Angriffsflächen-Scanner, der Domains, IPs, ASNs, Cloud-Assets und CVEs in einem Wissensgraphen mit CVSS-Bewertung und Compliance-Zuordnung abbildet.





Security-Intelligence-Framework
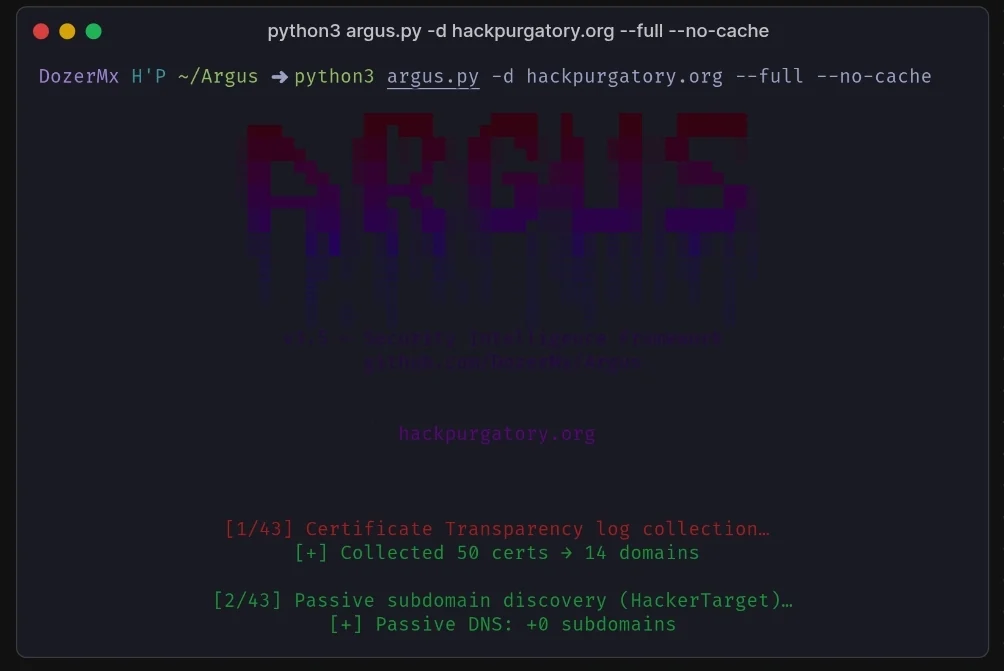
Argus ist ein mehrphasiges Framework für Sicherheitsaufklärung und -analyse, das für professionelle Penetrationstests und die Bewertung der Angriffsfläche entwickelt wurde. Es läuft vollständig autonom – keine API-Schlüssel erforderlich, keine externen Dienste, keine Konten. Ein einziger Befehl erzeugt ein vollständiges Bild der externen Exponierung einer Organisation.
argus/
├── sources/          Certificate Transparency, passives DNS, Brute Force
├── correlators/      DNS-Auflösung, CDN-Bypass, Port-Scanning
├── intelligence/     43 Analysemodule
│   ├── Core          TLS, HTTP, E-Mail, Content Discovery, JS-Secrets
│   ├── Graph         Angriffspfade, Compliance, CVE, Anomalieerkennung
│   ├── Advanced      SSRF-Ketten, OAuth/GraphQL/WebSocket, BGP, Stealth
│   └── Intelligence  Deep CVE, API-Enumeration, Cloud-Speicher, Threat Intelligence
├── ontology/         Wissensgraph (NetworkX), Entitätsmodell, Pivot-Engine
├── output/           HTML-Bericht, Management-Bericht, CSV, JSON, Terminal
└── web/              FastAPI-Echtzeit-Dashboard mit WebSocket
Die Engine baut einen Wissensgraphen aller entdeckten Entitäten auf – Domains, IPs, Zertifikate, Organisationen, Technologien, offene Ports – sowie die Beziehungen zwischen ihnen. Jede Feststellung ist eine Anomalie, die an einem Graph-Knoten mit einem CVSS-3.1-Score, einer Angriffspfad-Verknüpfung und einer Compliance-Zuordnung hängt.
| Bereich | Kategorie | Abdeckung |
|---|---|---|
| 1–9 | Aufklärung | CT-Log-Sammlung, passives DNS, AXFR, Subdomain-Brute-Force (2.500+ Wörter + Permutationen), DNS-Auflösung, IPv6, ASN-Intelligence, CDN-Origin-Bypass |
| 10–17 | Oberflächenanalyse | TLS-Fingerprinting, HTTP-Header-Analyse, Content Discovery (100+ Pfade), JavaScript-Secret-Scanning, Supply-Chain-CVEs, Cache-Poisoning, CORS, HTTP-Smuggling-Sonden |
| 18–30 | Intelligence | E-Mail-Sicherheit (SPF/DMARC/DKIM), Wayback Machine, Reverse IP, JARM-C2-Fingerprinting, Anomalieerkennung, CVSS-3.1-Bewertung, Angriffspfad-Synthese, Compliance-Zuordnung (OWASP/GDPR/ISO 27001/NIST/PCI-DSS), CVE-Korrelation, Graph-Analytik, Scan-Diff |
| 31–35 | Aktives Testen | HTTP-Request-Smuggling (CL.TE/TE.CL/TE.TE), organisationsübergreifende Korrelation, GNN-Subdomain-Vorhersage, Authentifizierungsanalyse (Formulare/JWT/Basic Auth), Parameter-Fuzzing (SQLi/XSS/SSRF/IDOR/Traversal) |
| 36–39 | Erweitert | BGP/AS-Pfad- und Cloud-Provider-Korrelation, SSRF-Ketten-Pivoting (Cloud-Metadaten, interne Dienste, Gopher), OAuth/GraphQL/WebSocket-Protokoll-Fuzzing, Honeypot-Erkennung |
| 40–43 | Intelligence+ | Deep-CVE-Fingerprinting (22 Technologien), API/OpenAPI/Swagger-Enumeration, Cloud-Speicher-Enumeration (S3/Azure/GCS/DO), Threat Intelligence (DNS-Blacklists, Tor-Exits, ASN-Reputation) |
Anforderungen: Python 3.9+, Linux/macOS/Termux
git clone https://github.com/DozerMx/Argus
cd Argus
pip install -r requirements.txt
Web-UI (optional):
pip install fastapi uvicorn websockets
python argus.py -d TARGET [OPTIONS]
# CT-Log-Sammlung + DNS-Auflösung + Anomalieerkennung
python argus.py -d target.com

# Vollständiger 43-Phasen-Scan
python argus.py -d target.com --full

# Vollständiger Scan mit Management-Bericht
python argus.py -d target.com --full --output executive

# Vollständiger Scan mit Authentifizierung und Fuzzing
python argus.py -d target.com --full --fuzz --auth

# Scan mit bekannten Zugangsdaten
python argus.py -d target.com --full --auth --user admin --password admin123
# Subdomain-Brute-Force + AXFR
python argus.py -d target.com --brute --axfr

# Tiefe Infrastruktur: ASN + CDN-Bypass + Ports
python argus.py -d target.com --deep --cdn-bypass --ports

# Stealth-Scan (paranoides Jitter-Profil)
python argus.py -d target.com --full --stealth-profile paranoid

# Über Tor
python argus.py -d target.com --full --proxy socks5://127.0.0.1:9050
# Massen-Scan aus Datei
python argus.py -f targets.txt --full --output json

# Kontinuierliche Überwachung mit Slack-Benachrichtigungen
python argus.py -d target.com --daemon --webhook https://hooks.slack.com/...

# Web-UI-Dashboard
python argus.py --serve --ui-port 8080
Target:
  -d DOMAIN             Einzelne Zieldomain
  -f FILE               Datei mit einer Domain pro Zeile

Scan-Module:
  --full                Alle Module aktivieren
  --deep                ASN, Cloud-Erkennung, Wayback, Reverse IP
  --brute               Subdomain-Brute-Force + Permutationen
  --axfr                DNS-Zonentransfer
  --cdn-bypass          CDN/WAF-Origin-IP-Erkennung
  --ports               TCP-Portscan + Banner-Grab (178 Ports)
  --jarm                JARM-TLS-Fingerprinting
  --fuzz                Parameter-Fuzzing (SQLi, XSS, SSRF, IDOR, Traversal)
  --auth                Authentifizierungsanalyse
  --user USER           Benutzername für authentifizierte Scans
  --password PASS       Passwort für authentifizierte Scans

Ausgabe:
  --output FORMAT       terminal | html | executive | json | csv
  --outfile PATH        Ausgabedateipfad
  -v                    Ausführliche Protokollierung
  -q                    Stillen Modus

Leistung:
  --threads N           Parallele Threads (Standard: 30)
  --timeout N           Request-Timeout in Sekunden (Standard: 10)
  --proxy URL           Proxy (socks5://host:port oder http://host:port)
  --no-cache            Festplatten-Cache deaktivieren
  --stealth-profile     paranoid | careful | normal | aggressive

Web-UI:
  --serve               Echtzeit-Web-Dashboard starten
  --ui-port N           Web-UI-Port (Standard: 8080)

Daemon:
  --daemon              Kontinuierlicher Überwachungsmodus
  --webhook URL         Webhook-URL für Benachrichtigungen (Slack/Telegram)
  --interval N          Scan-Intervall in Stunden (Standard: 6)

