 dominic471/qub-network-security-cve-2023-20198
Analyse, Erkennung und Eindämmung der Ausnutzung von CVE-2023-20198 in Cisco IOS XE – QUB CSC3064 Network Security Assessment

Analyse, Erkennung und Abwehr der Ausnutzung von CVE-2023-20198 in Cisco IOS XE
📘 Queen’s University Belfast – CSC3064 Network Security Assessment
Dieses Projekt beinhaltet die Analyse von PCAP-Dateien, die von Fox-IT bereitgestellt wurden, um:
Slides/ – Präsentationsfolien, die im Video verwendet wurdenIOC Summary/ – Detaillierte Aufschlüsselung aller netzwerkseitigen Indikatoren für eine KompromittierungSnort Rules/ – In Snort implementierte Alarm- und Blockierungsregeln mit visuellem NachweisAssessment PDF/ – Offizielle CSC3064-Aufgabenstellung der QUBVideo/ – Demonstrationsvideo (separat hochgeladen und unten verlinkt)| IOC-Typ | Beobachteter IOC | Bestätigung |
|---|---|---|
| IP-Muster | Angreifer: 10.10.1.1, 10.10.0.1Opfer: 10.10.1.69, 10.10.1.42 | Angriffsquelle und Zielgeräte identifiziert |
| Header | User-Agent: Mozilla/5.0...Priv-Level: 15 | Browser-Imitation und Privilegieneskalation |
| Protokolle | TCP, HTTP (Port 80), SOAP/XML | Ausnutzung von WSMA über unverschlüsseltes HTTP |
| Payloads | execCLI und username cisco_support | Fernausführung von Befehlen und Erstellung einer Hintertür |
| TCP-Verhalten | SYN, ACK, FIN (normale Sequenz) | Deutet auf verdecktes, nicht auf DoS abzielendes Verhalten hin |
| Verwendete Ports | Port 80 (kein HTTPS) | Sensitiver Datenverkehr im Klartext |
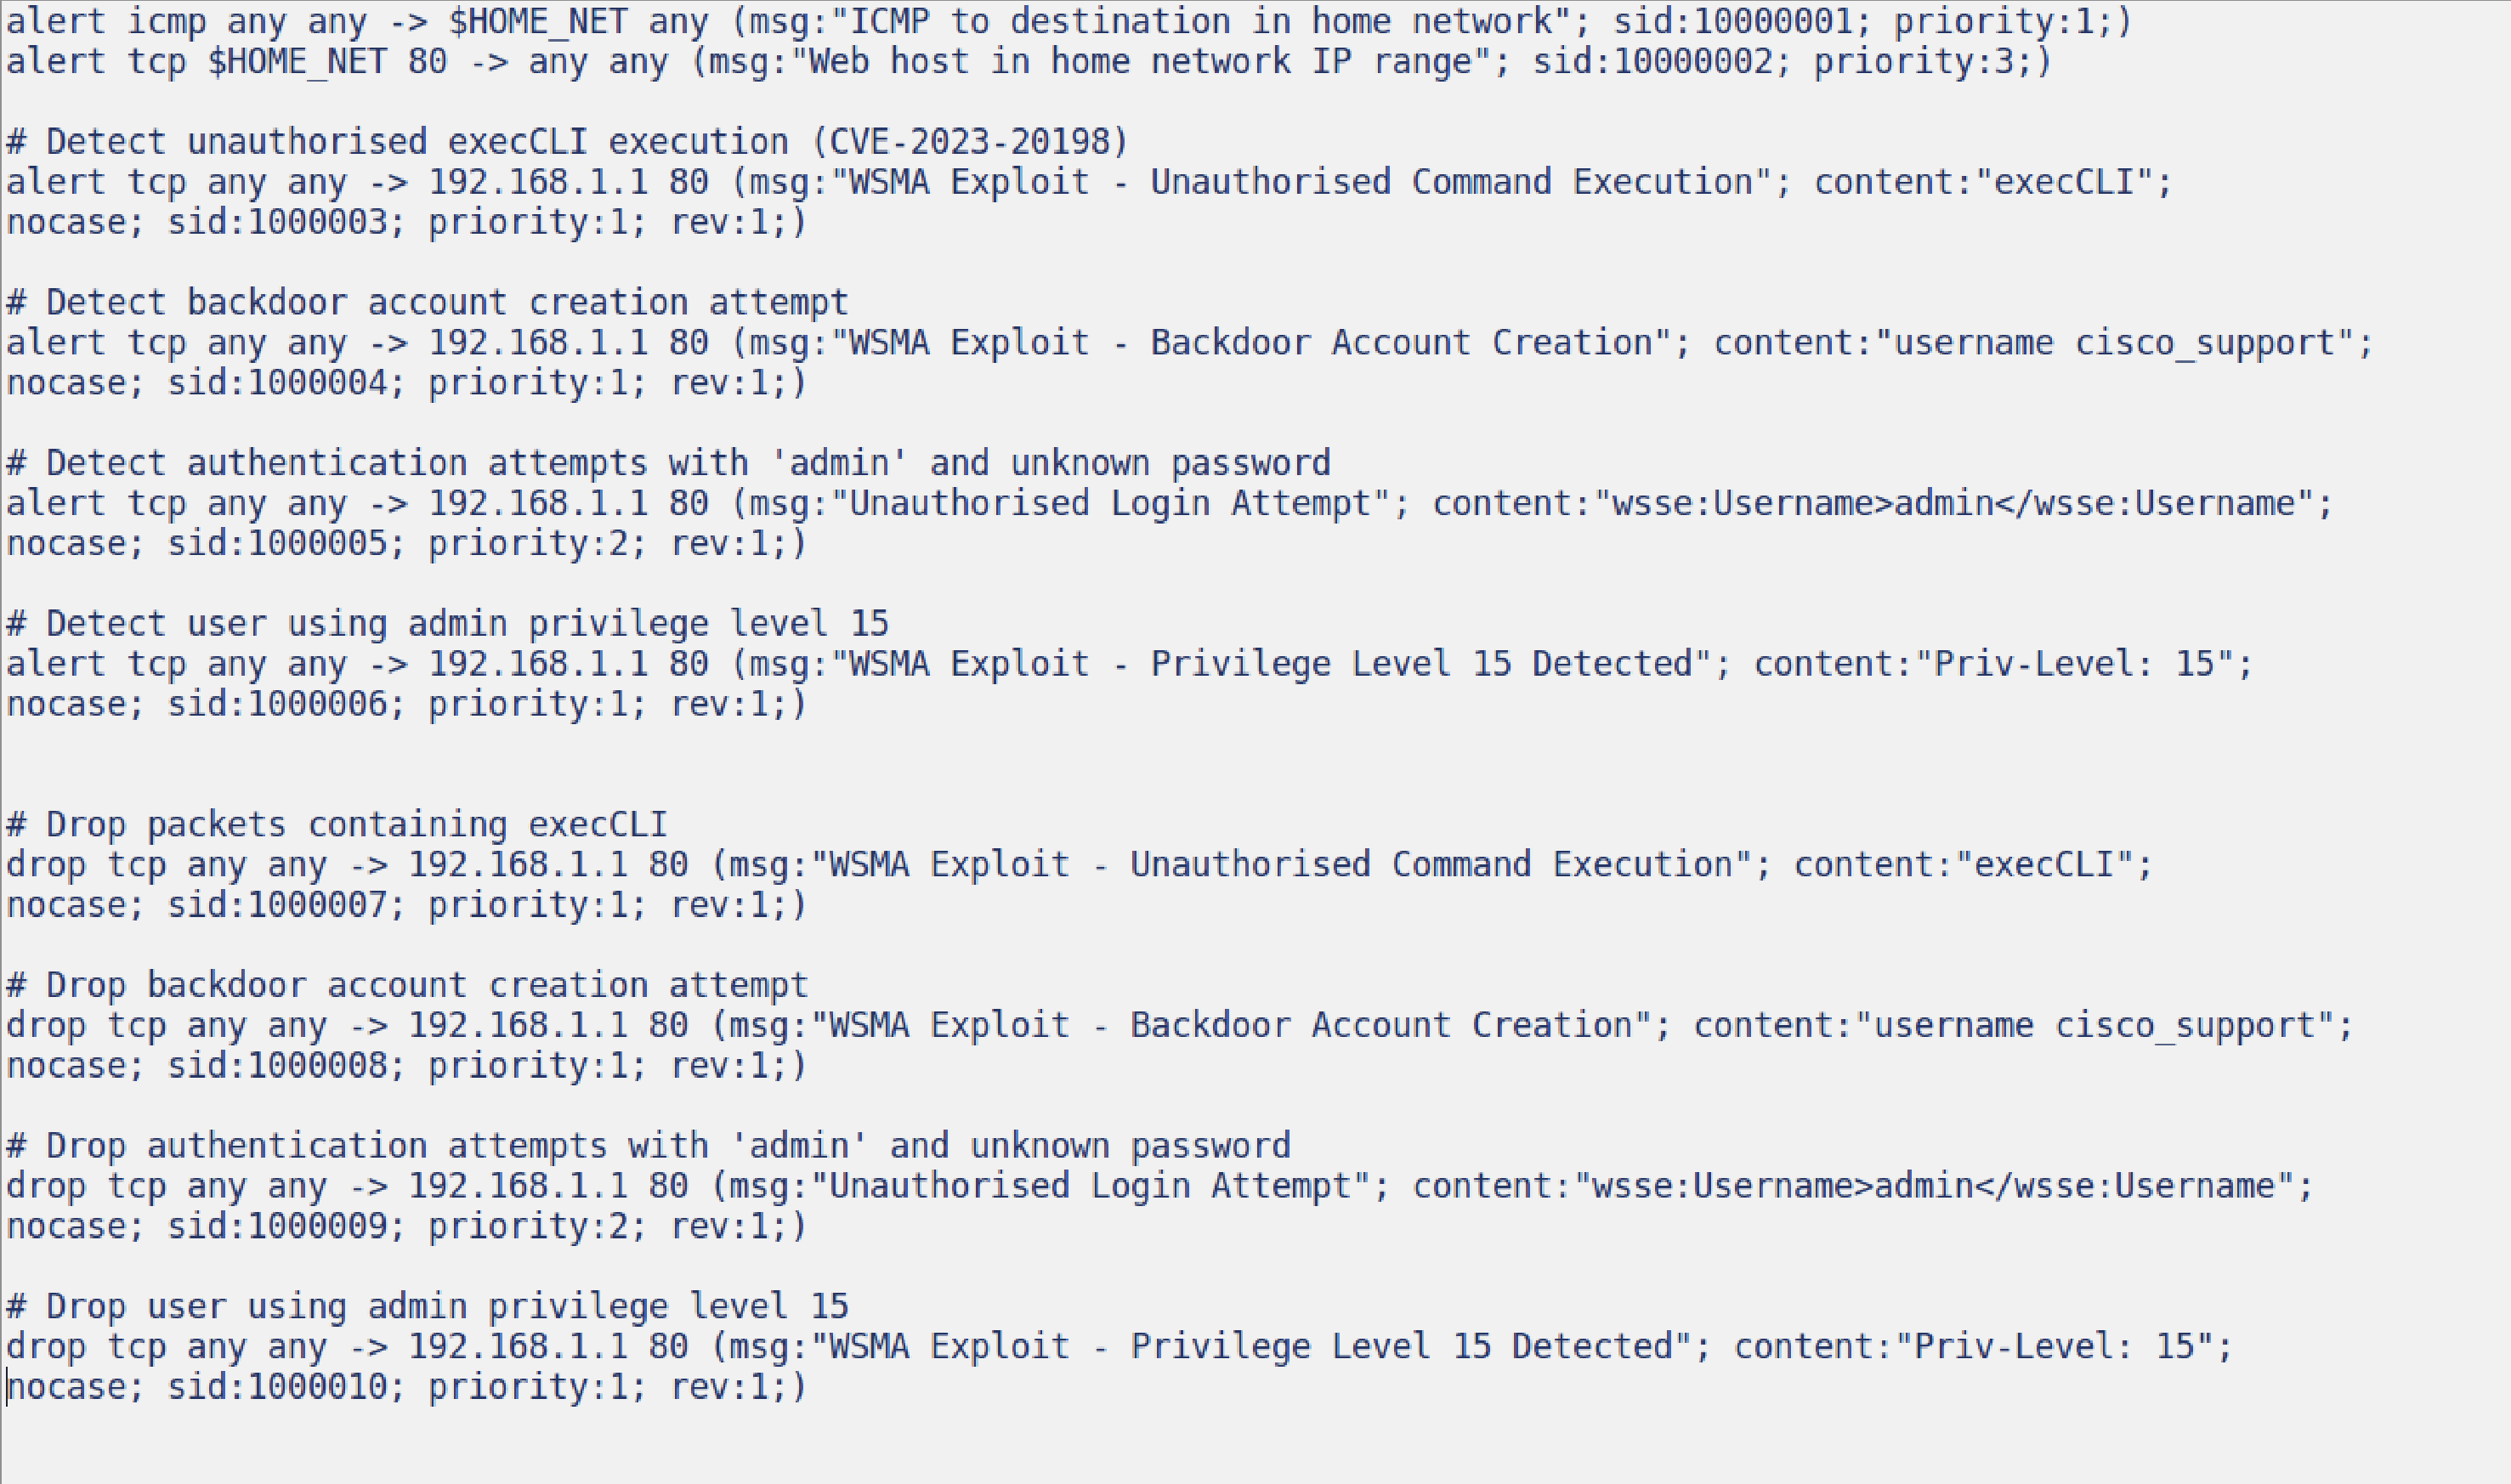
📄 Siehe Snort_Rules.txt für alle implementierten Regeln.
Die Regeln decken ab:
execCLI, Erstellung von Hintertürkonten, Admin-Login-Versuchen und Privilegieneskalation.🖼️ Screenshot:
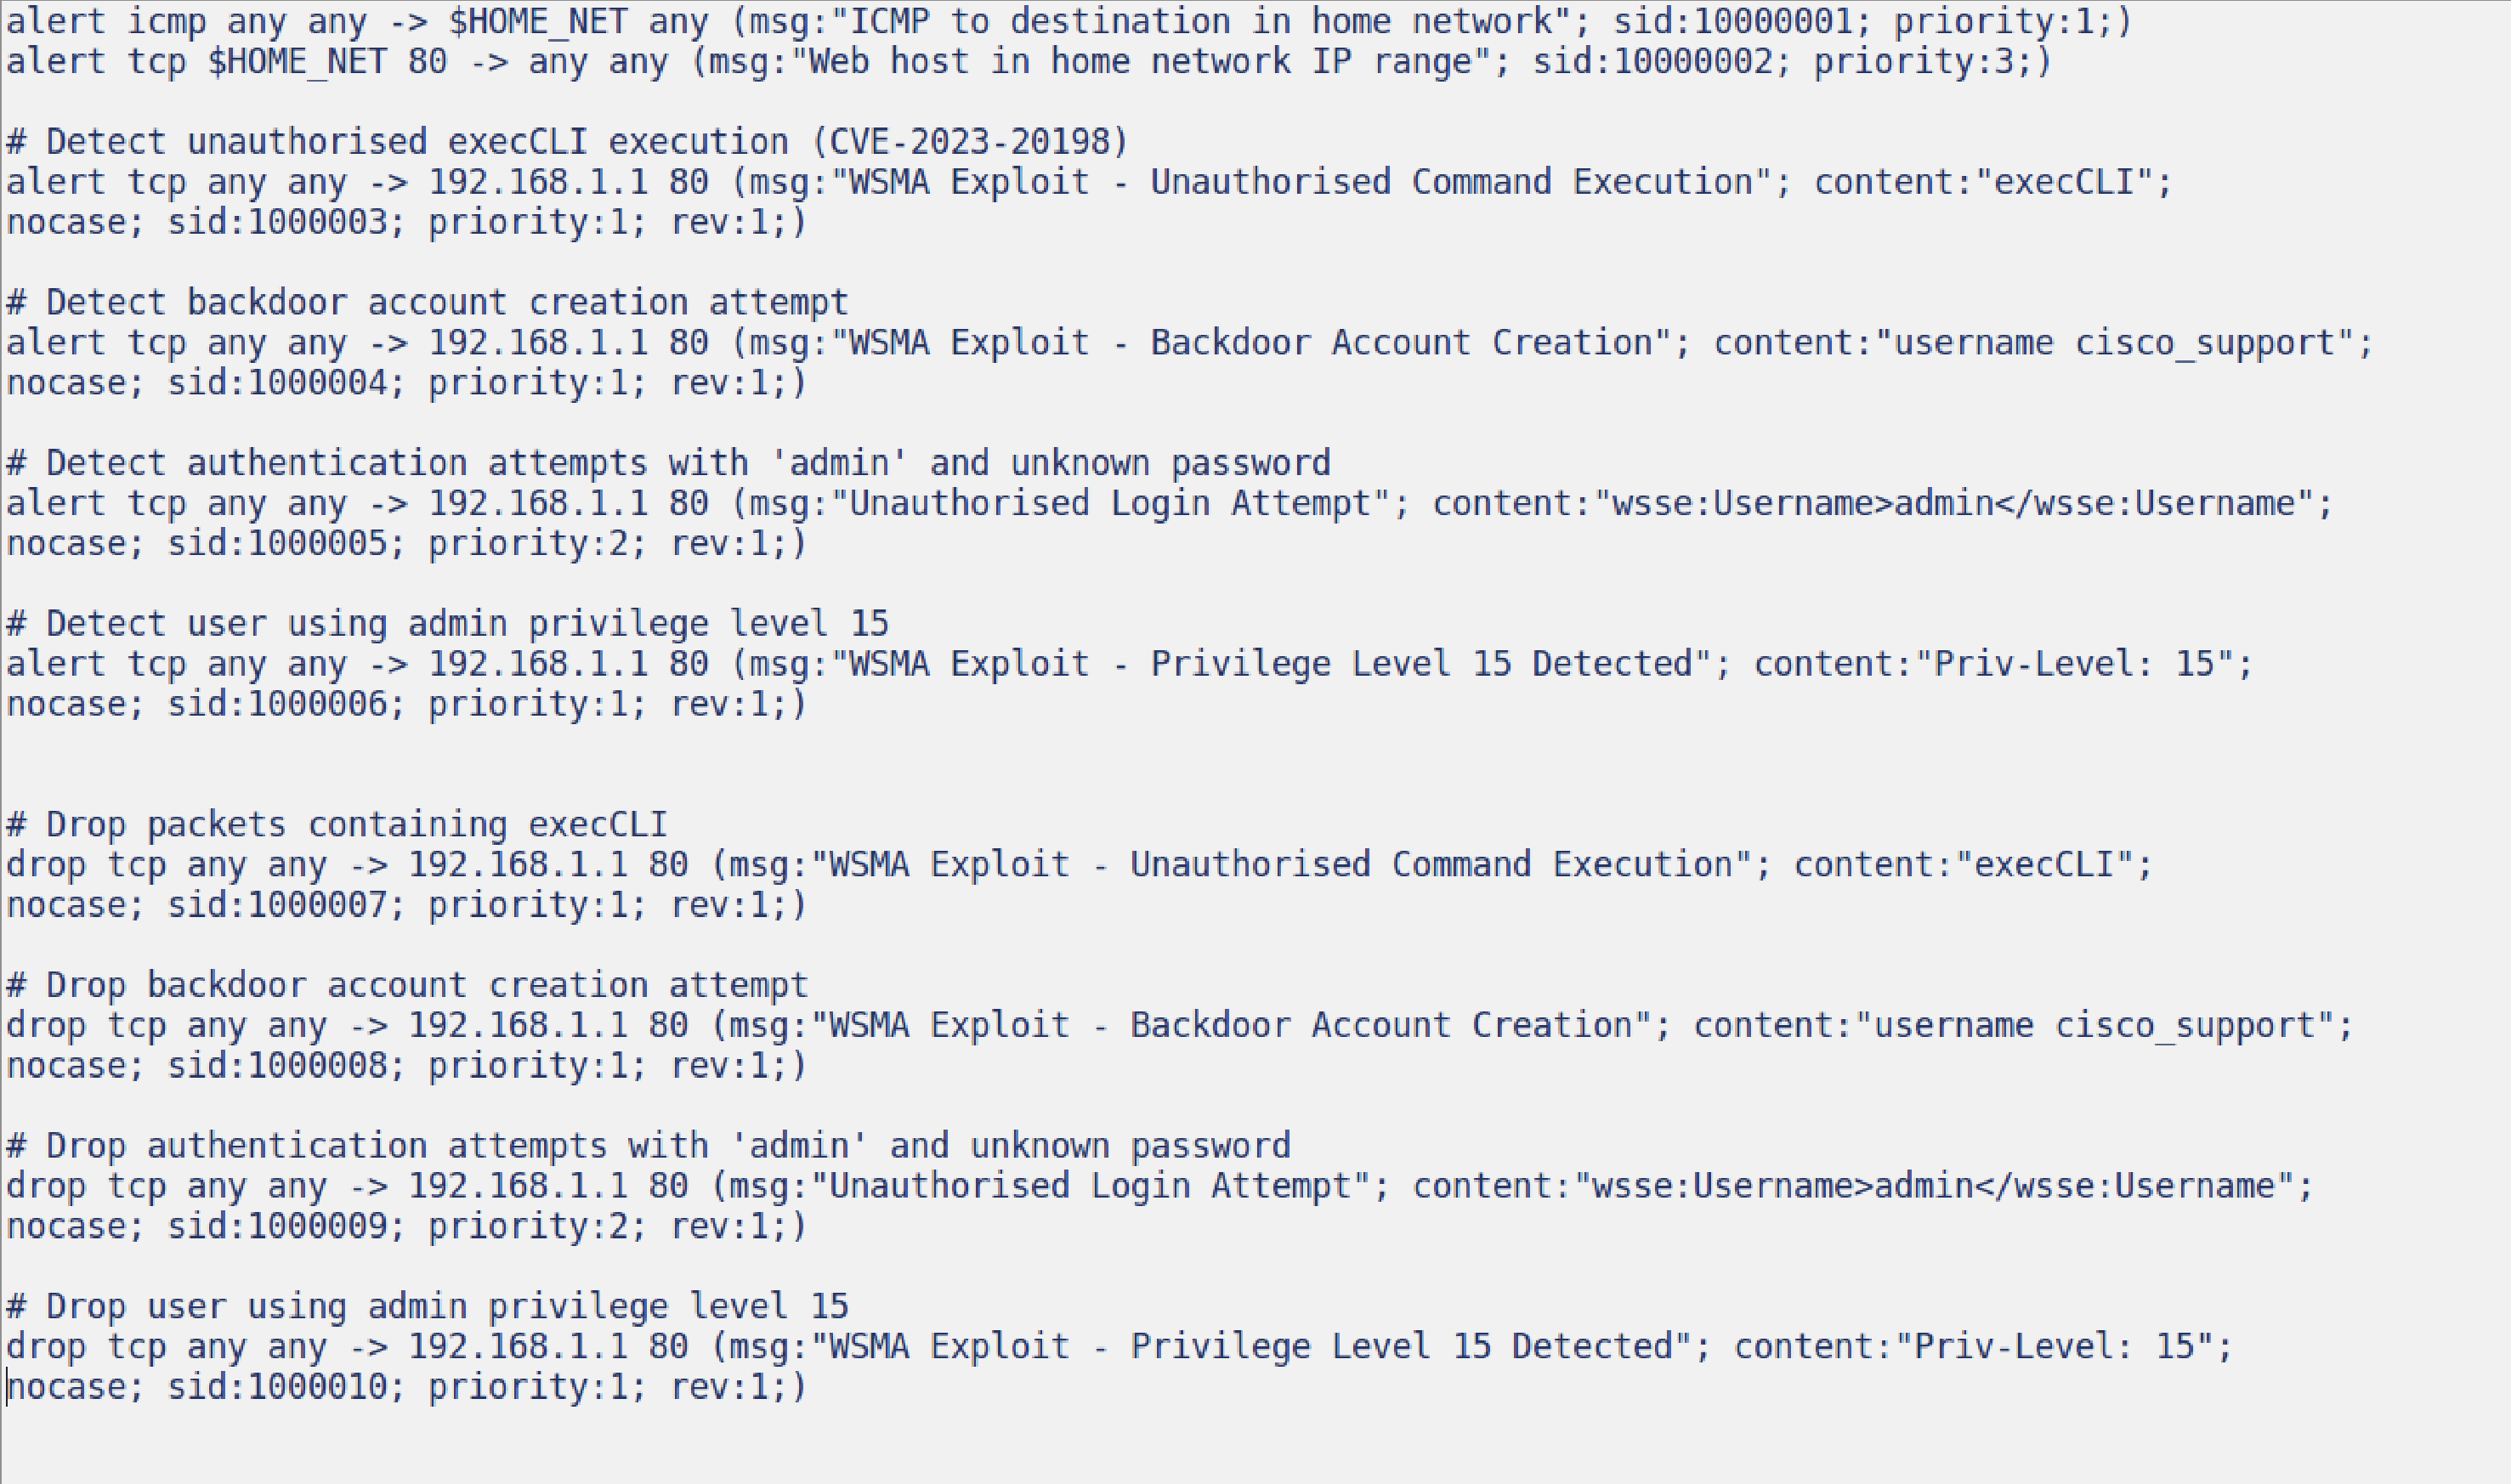
hping3iptables, um sicheren Verkehr zuzulassen und bösartige Pakete zu verwerfen📺 Vollständige Demo auf YouTube ansehen
(Nicht gelistet – nur über diesen Link zugänglich)
Dominicus Adjie Wicaksono
Matrikelnummer: 40352799
📧 [email protected]
🔗 LinkedIn
