
 domienschepers/wifi-framework
Wi-Fi-Framework zum Erstellen von Proof-of-Concepts, automatisierten Experimenten, Testsuiten, Fuzzern und mehr.

Wir stellen ein Framework vor, mit dem Wi-Fi-Experimente einfacher durchgeführt werden können. Es kann verwendet werden, um Fuzzer zu erstellen, neue Angriffe zu implementieren, Proof-of-Concepts zu erstellen, um Schwachstellen zu testen, Experimente zu automatisieren, Testsuiten zu implementieren usw.
Der Hauptvorteil des Frameworks besteht darin, dass es ermöglicht, Wi-Fi-Funktionen von Linux wiederzuverwenden, um Angriffe und/oder Tests einfacher zu implementieren. Beispielsweise kann das Framework für Sie eine Verbindung zu (geschützten) Wi-Fi-Netzwerken herstellen und beim Testen von Clients Beacons für Sie ausstrahlen. Im Allgemeinen kann jede Wi-Fi-Funktion von Linux wiederverwendet werden, um Angriffe/Tests schneller zu implementieren. Das Framework erreicht dies, indem es Testfälle auf dem hostap-Userspace-Daemon ausführt.
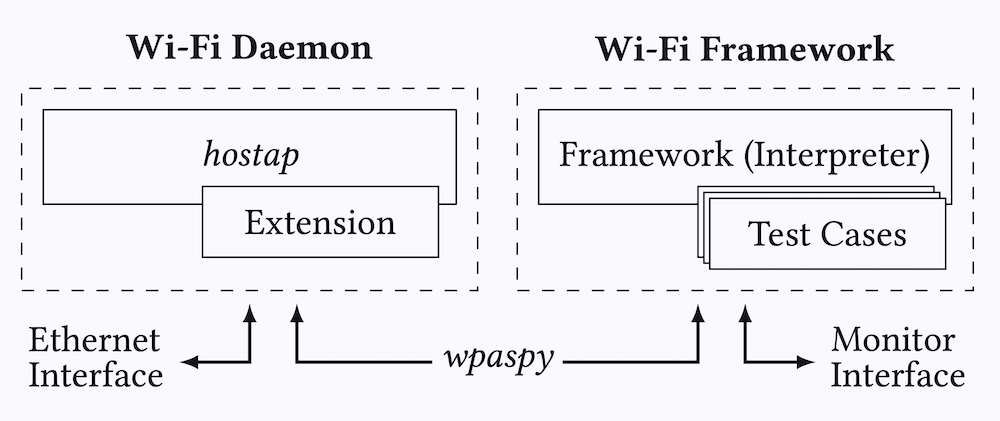
Übersicht über den Wi-Fi-Daemon und die Framework-Komponenten.
Wenn Sie neu bei der Durchführung von Wi-Fi-Experimenten unter Linux sind, wird dringend empfohlen, zuerst das libwifi Linux Tutorial zu lesen. Wenn Sie grundlegende Wi-Fi-Angriffe implementieren, ohne Linux-Funktionen wiederverwenden zu müssen, bietet das Framework nur begrenzte Vorteile und Sie können stattdessen in Betracht ziehen, Angriffe direkt in Scapy zu implementieren und optional die libwifi-Bibliothek zu verwenden.
So verwenden Sie das Framework:
Installieren Sie es, indem Sie ./setup.sh ausführen. Siehe setup, um zu erfahren, was dieses Skript tut.
Lesen Sie das Verwendung-Tutorial.
Angenommen, Sie möchten testen, ob ein Client jemals Frames mit einem Nullschlüssel verschlüsselt. Dies kann während eines Schlüsselinstallationsangriffs passieren. Durch die Verwendung des Frameworks müssen Sie nicht die gesamte Funktionalität eines Zugangspunkts neu implementieren, sondern müssen nur den folgenden Testfall schreiben:
class ExampleKrackZerokey(Test):
	name = "example-krack-zero-key"
	kind = Test.Authenticator

	def __init__(self):
		super().__init__([
			# Replay 4-Way Handshake Message 3/4.
			Action( trigger=Trigger.Connected, action=Action.Function ),
			# Receive all frames and search for one encrypted with an all-zero key.
			Action( trigger=Trigger.NoTrigger, action=Action.Receive ),
			# When we receive such a frame, we can terminate the test.
			Action( trigger=Trigger.Received, action=Action.Terminate )
		])


	def resend(self, station):
		# Resend 4-Way Handshake Message 3/4.
		station.wpaspy_command("RESEND_M3 " + station.clientmac )


	def receive(self, station, frame):
		if frame[Dot11].addr2 != station.clientmac or not frame.haslayer(Dot11CCMP):
			return False

		# Check if CCMP-encrypted frame can be decrypted using an all-zero key
		plaintext = decrypt_ccmp(frame.getlayer(Dot11), tk=b"\x00"*16)
		if plaintext is None: return False

		# We received a valid plaintext frame!
		log(STATUS,'Client encrypted a frame with an all-zero key!', color="green")
		return True
Der obige Testfall erstellt einen Zugangspunkt, mit dem Clients eine Verbindung herstellen können. Nachdem der Client eine Verbindung hergestellt hat, wird eine neue 3. Nachricht im 4-Wege-Handshake an den Client gesendet. Ein anfälliger Client beginnt dann, einen Nullverschlüsselungsschlüssel zu verwenden, was der Testfall automatisch erkennt.
Sie können den obigen Testfall mit simulierten Wi-Fi-Funkgeräten wie folgt ausführen:
./setup/setup-hwsim.sh 4
source setup/venv/bin/activate
./run.py wlan1 example-krack-zero-key
Sie können eine Verbindung zum erstellten Zugangspunkt herstellen, um ihn zu testen (Netzwerk testnetwork mit Passwort passphrase):
./hostap.py wlan2
Durch Ändern der Netzwerkkonfiguration kann dieser AP einfach konfiguriert werden, um WPA2 oder WPA3 zu verwenden und/oder für die Unternehmensauthentifizierung konfiguriert werden, ohne dass Änderungen an dem von uns geschriebenen Testfall vorgenommen werden müssen! Weitere Vorteile der Verwendung des Frameworks in diesem Beispiel sind:
Siehe eine detaillierte Beschreibung aller unserer Beispiele für weitere Beispiele.
Diese Arbeit wurde auf der ACM Conference on Security and Privacy in Wireless and Mobile Networks (WiSec '21) veröffentlicht:
Arbeiten, die dieses Framework oder ein ähnliches verwendet haben:
