
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
headerpwn — Ein Fuzzer zum Auffinden von Anomalien und zur Analyse, wie Server auf verschiedene HTTP-Header reagieren. | Kitploit
Tools/GitHubGitHub/devanshbatham/headerpwn
SchwachstellenanalyseWebsicherheitFuzzing
GitHubdevanshbatham/headerpwn

headerpwn

Ein Fuzzer zum Auffinden von Anomalien und zur Analyse, wie Server auf verschiedene HTTP-Header reagieren.

Repository anzeigen
3594142vor 3 JahrenVon Kitploit geprüft
Teilen

headerpwn

Ein Fuzzer zur Analyse, wie Server auf verschiedene HTTP-Header reagieren.

🏗️ Installieren ⛏️ Verwendung 📡 Proxying von HTTP-Anfragen

headerpwn

Installieren

Um headerpwn zu installieren, führen Sie den folgenden Befehl aus:

go install github.com/devanshbatham/[email protected]

Verwendung

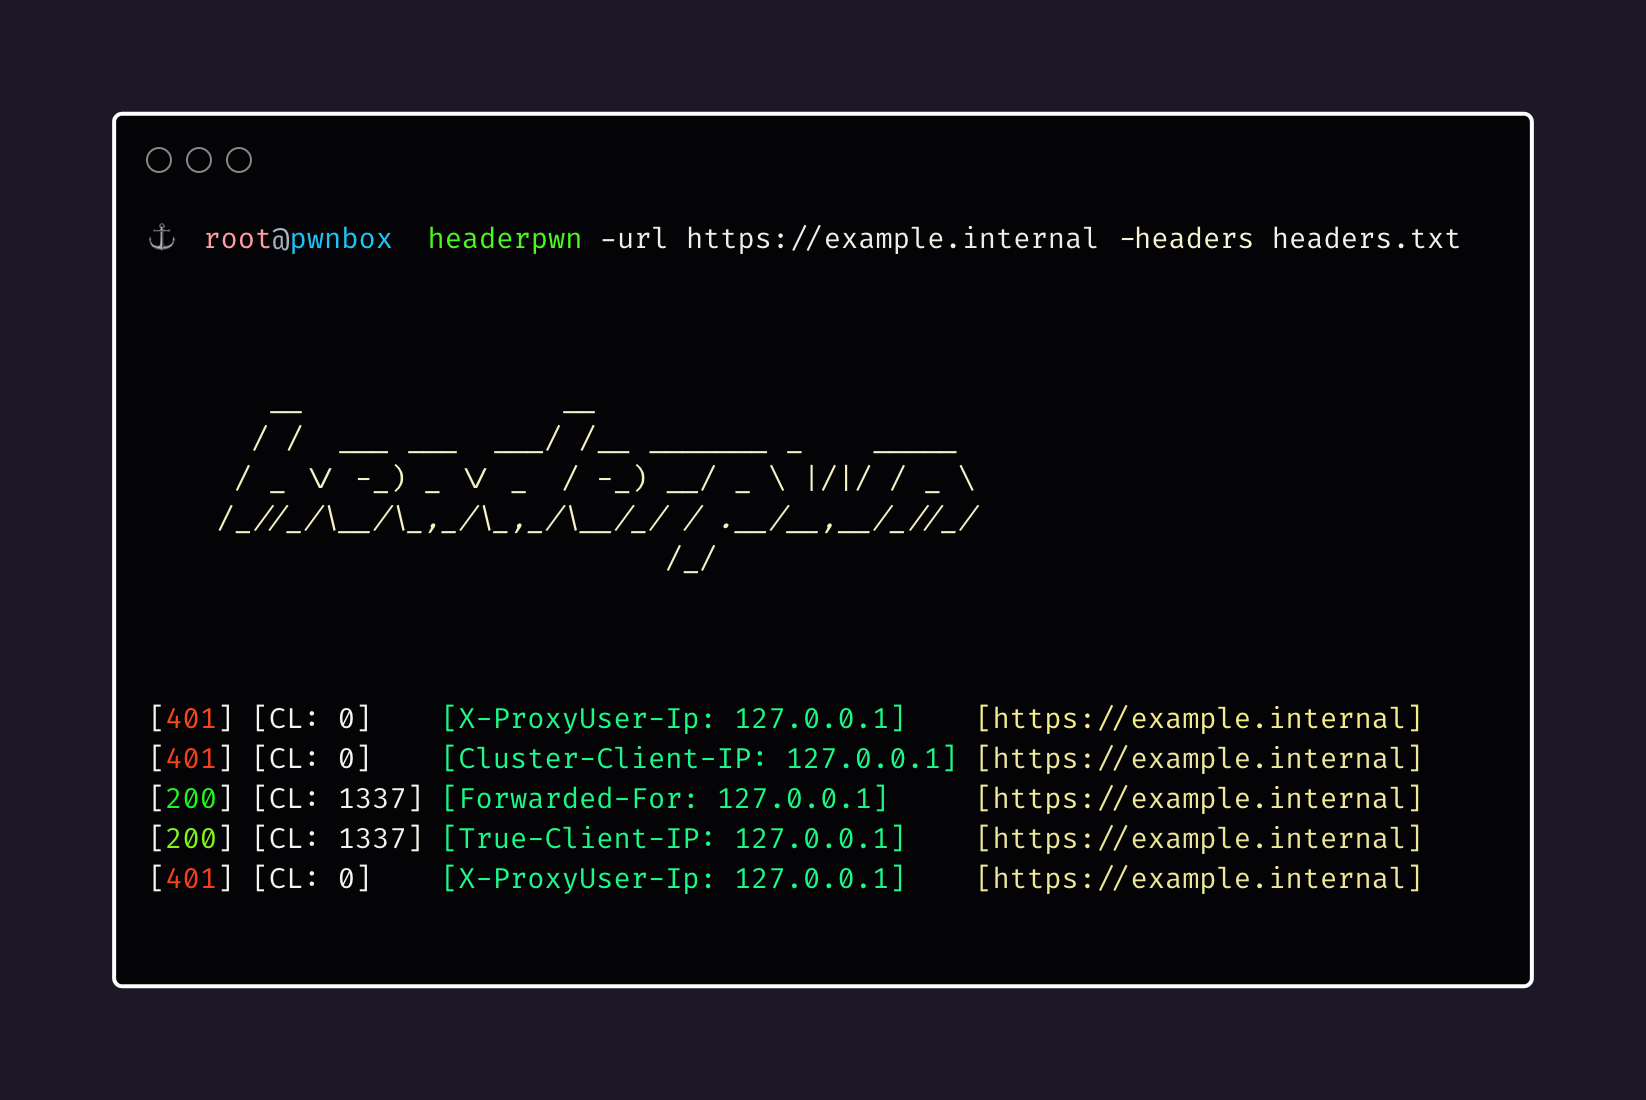
headerpwn ermöglicht es Ihnen, verschiedene Header auf einer Ziel-URL zu testen und die Antworten zu analysieren. So verwenden Sie das Tool:

  1. Geben Sie die Ziel-URL mit dem Flag -url an.
  2. Erstellen Sie eine Datei mit den Headern, die Sie testen möchten, ein Header pro Zeile. Verwenden Sie das Flag -headers, um den Pfad zu dieser Datei anzugeben.

Beispielverwendung:

headerpwn -url https://example.com -headers my_headers.txt
  • Das Format von my_headers.txt sollte wie folgt aussehen:
Proxy-Authenticate: foobar
Proxy-Authentication-Required: foobar
Proxy-Authorization: foobar
Proxy-Connection: foobar
Proxy-Host: foobar
Proxy-Http: foobar

Proxying von Anfragen durch Burp Suite:

Befolgen Sie die folgenden Schritte, um Anfragen durch Burp Suite zu proxieren:

  • Exportieren des Burp-Zertifikats:

    • Gehen Sie im Burp Suite zum Tab „Proxy“.
    • Wählen Sie unter dem Abschnitt „Proxy-Listener“ den Listener aus, der für 127.0.0.1:8080 konfiguriert ist.
    • Klicken Sie auf die Schaltfläche „CA-Zertifikat importieren/exportieren“.
    • Klicken Sie im Zertifikatsfenster auf „Zertifikat exportieren“ und speichern Sie die Zertifikatsdatei (z. B. burp.der).
  • Installieren des Burp-Zertifikats:

    • Installieren Sie das exportierte Zertifikat als vertrauenswürdiges Zertifikat auf Ihrem System. Wie das geht, hängt von Ihrem Betriebssystem ab.
    • Unter Windows können Sie die .cer-Datei doppelklicken und den Anweisungen folgen, um sie im Speicher „Vertrauenswürdige Stammzertifizierungsstellen“ zu installieren.
    • Unter macOS können Sie die .cer-Datei doppelklicken und sie der App „Schlüsselbundverwaltung“ im Schlüsselbund „System“ hinzufügen.
    • Unter Linux müssen Sie das Zertifikat möglicherweise an einen vertrauenswürdigen Zertifikatsspeicherort kopieren und Ihr System so konfigurieren, dass es ihm vertraut.

Sie sollten bereit sein:

headerpwn -url https://example.com -headers my_headers.txt -proxy 127.0.0.1:8080

proxy

proxy-burp

Credits

Die Datei headers.txt wurde aus verschiedenen Quellen zusammengestellt, einschließlich des Seclists-Projekts. Diese Header werden zu Testzwecken verwendet und bieten eine Vielzahl von Szenarien zur Analyse, wie Server auf verschiedene Header reagieren.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    264

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




