Fortschrittsverfolgung
Burp Suite Erweiterung zur Verfolgung des Fortschritts bei Schwachstellenbewertungen.
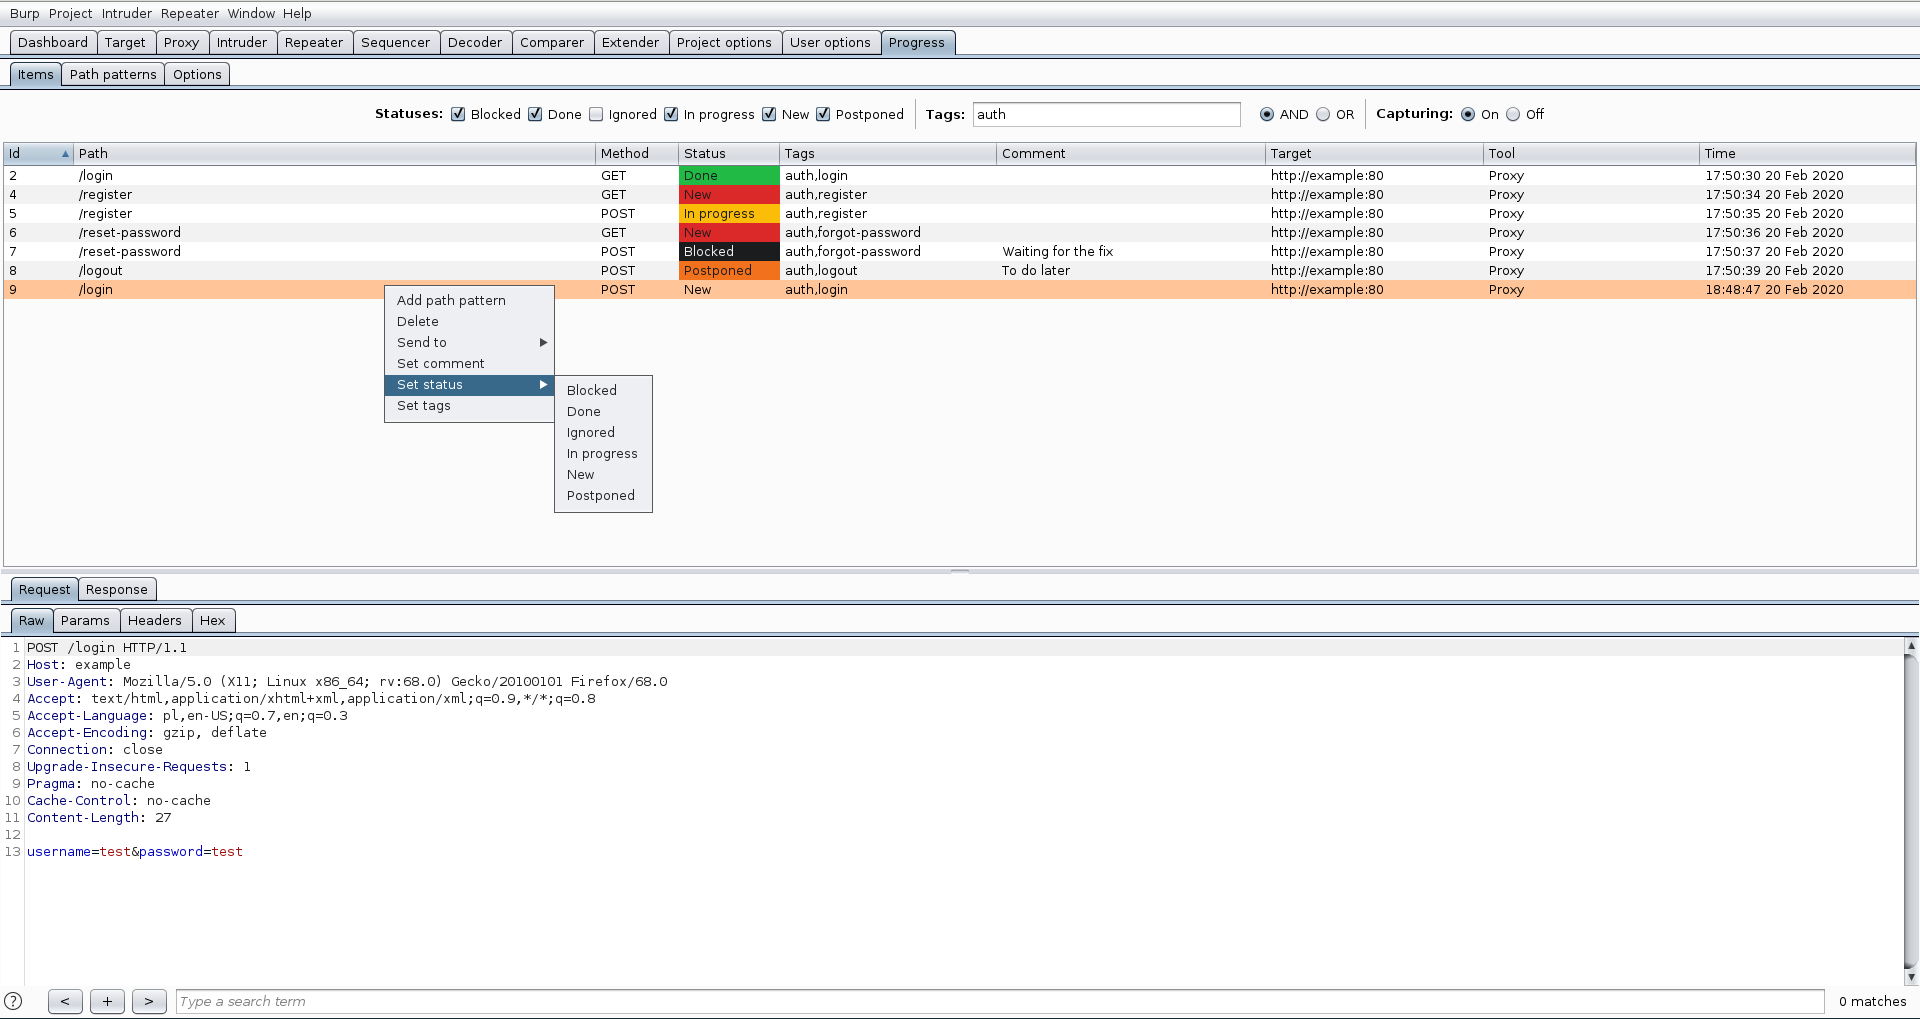
Funktionen
-
Erfassen von Elementen (eindeutige Anfragen) aus den Burp Suite Tools (Proxy, Repeater, Target). Der eindeutige Schlüssel einer Anfrage ist wie folgt definiert: Ziel (Host, Port, Protokoll), Pfad und Methode.
-
Elemente haben die folgenden bearbeitbaren Eigenschaften:
- Kommentar
- Status (Blockiert, Erledigt, Ignoriert, In Bearbeitung, Neu, Zurückgestellt)
- Tags
-
Elemente können gefiltert werden nach:
- Status
- Tags (es gibt zwei Filtermodi: UND – das Element muss alle Filter-Tags haben; ODER – das Element muss mindestens eines der Filter-Tags haben)
-
Anfragen basierend auf der Pfaderweiterung oder dem Antwortstatuscode von der Erfassung ausschließen
-
Ausgewählte Elemente können an die Burp Suite Tools gesendet werden: Intruder, Repeater oder Scanner
-
Ausgewähltes Element wird im voll funktionsfähigen Burp Suite HTTP-Nachrichten-Editor angezeigt
-
Pfadmuster – der eindeutige Schlüssel der Anfrage wird durch Ziel, Pfad und Methode definiert. Es kann jedoch nützlich sein, ein Pfadmuster (Regex) zu definieren, um unterschiedliche Anfragen als dasselbe Element zu betrachten (z. B. gruppiert das Pfadmuster /article/\d+?/comments folgende Anfragen: /article/1/comments, /article/2/comments, /article/100/comments usw.)
-
Optional können Elemente und Pfadmuster persistent gespeichert werden, um den Zustand zwischen Burp Suite Starts zu erhalten (siehe Anforderungen)
Verwendung
- Erstellen Sie ein neues Projekt oder verwenden Sie ein vorhandenes
- Wenn Sie den Zustand zwischen Burp Suite Starts erhalten möchten, wählen Sie eine Datei zum Speichern der Daten aus (Progress -> Options -> Database -> Save as...)
- Elemente werden nun automatisch in der SQLite-Datenbank gespeichert/aktualisiert und der Zustand wird nach dem erneuten Öffnen von Burp Suite automatisch wiederhergestellt
Optionen
- Datenbank – wählt die Datei zum Speichern von Elementen und Pfadmustern aus (siehe Anforderungen)
- Scope-Tools – aktiviert die Erfassung von Elementen für ausgewählte Burp Suite Tools (Proxy, Repeater, Target)
- Ausgeschlossene Erweiterungen – Anfragen mit diesen Pfaderweiterungen werden nicht verarbeitet
- Ausgeschlossene Statuscodes – Antworten (und zugehörige Anfragen) mit diesen Statuscodes werden nicht verarbeitet
- Doppelte Elemente überschreiben – das aktuelle Element wird durch das neueste Duplikat ersetzt (der Zustand des Elements bleibt erhalten)
- Nur Anfragen im Scope verarbeiten
- Status In Bearbeitung setzen, wenn ein Element an ein Tool gesendet wird
Anforderungen
Wenn Sie die Erweiterung manuell installieren und Elemente und Pfadmuster persistent speichern möchten, muss der SQLite-JDBC-Treiber installiert werden.
- Laden Sie den Treiber von https://mvnrepository.com/artifact/org.xerial/sqlite-jdbc herunter
- Legen Sie den heruntergeladenen Treiber (Jar-Datei) in einem Ordner auf der Festplatte ab (z. B. /home/user/burpsuite-jars)
- Setzen Sie die Burp Suite Option (Extender -> Options -> Java Environment) auf den Pfad des Ordners mit dem Treiber
- Laden Sie die Erweiterung neu
Änderungen
Siehe CHANGELOG
BApp Store
Die Erweiterung ist im BApp Store verfügbar: Progress Tracker
 dariusztytko/progress-burp







