
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-34835-Black-box-Analysis — Eine Black-Box (DAST) Sicherheitsanalyse von CVE-2026-34835, mit Fokus auf externe Validierungsmethodik, beobachtbares Verhalten, Sicherheitsauswirkungen und defensive Empfehlungen. | Kitploit
Tools/GitHubGitHub/cyber-note/cve-2026-34835-black-box-analysis
Web-SchwachstellenscannerSchwachstellenanalyseWebsicherheitPenetrationstestsLernen & BildungDNS-Analyse
GitHubcyber-note/cve-2026-34835-black-box-analysis

CVE-2026-34835-Black-box-Analysis

Eine Black-Box (DAST) Sicherheitsanalyse von CVE-2026-34835, mit Fokus auf externe Validierungsmethodik, beobachtbares Verhalten, Sicherheitsauswirkungen und defensive Empfehlungen.

Repository anzeigen
615vor 2 MonatenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

Dieses Repository bietet eine Black-Box-Sicherheitsanalyse von CVE-2026-34835 aus der Perspektive eines externen Penetrationstesters.

Das Ziel ist nicht, die Schwachstelle zu reverse-engineeren, sondern zu dokumentieren, wie ein Sicherheitsprüfer sie während einer autorisierten Bewertung identifizieren, validieren und deren Auswirkungen bewerten kann.

Black-box Analysis of CVE-2026-34835 (Rack Host Header Bypass)

DAST Black-box CVE Analysis

Eine dynamische Anwendungssicherheitstest-Perspektive (DAST) auf CVE-2026-34835, eine Schwachstelle mit mittlerem Schweregrad, die eine Validierungsumgehung ermöglicht.

Dieser Bericht bewertet, wie sich der Fehler aus einer externen Black-Box-Penetrationstest-Perspektive manifestiert, wobei der Fokus strikt auf beobachtbarem Verhalten und Anomalien in den Anwendungsantworten liegt.
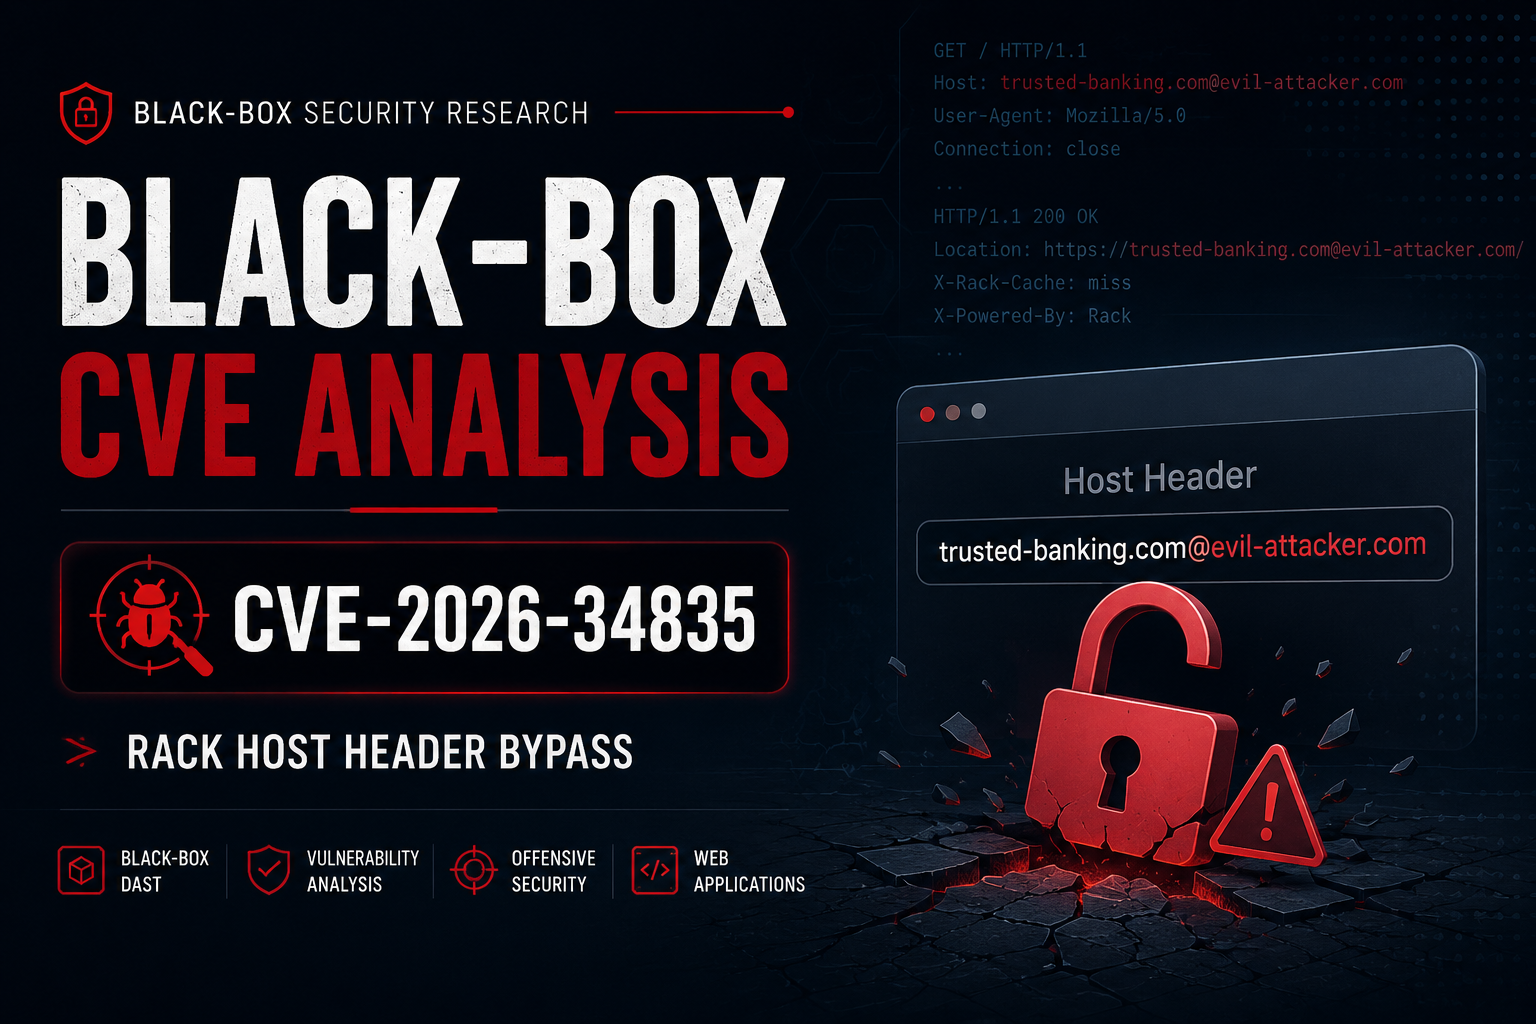

CVE-2026-34835

📌 Schwachstellenübersicht

  • CVE-ID: CVE-2026-34835
  • Komponente: Rack::Request Handling Logic
  • Schwachstellentypen:
    • CWE-20 (Improper Input Validation)
    • CWE-1286 (Improper Validation of Syntactic Correctness of Input)
  • CVSS-Score: 4.8 (Moderate)
  • Betroffene Versionen: 3.0.0.beta1 bis < 3.1.21 und 3.2.0 bis < 3.2.6
  • Empfohlene gepatchte Versionen: 3.1.21 und 3.2.6

🔍 Zusammenfassung der Schwachstelle

Laut dem öffentlichen Sicherheitshinweis können betroffene Rack-Versionen bestimmte fehlerhafte Host-Header-Werte falsch verarbeiten, was zu unerwartetem Anwendungsverhalten führt. Diese Analyse basiert nicht auf einer Quellcode-Überprüfung und stützt sich ausschließlich auf öffentlich verfügbare Sicherheitshinweise und beobachtbares Anwendungsverhalten.

Anwendungen, die auf Vertrauensentscheidungen basierend auf dem Host-Header angewiesen sind, können sich unerwartet verhalten, wenn fehlerhafte Werte akzeptiert werden. Wenn nachgelagerte Anwendungssteuerungen oder Front-End-Routing-Ebenen auf partielle Zeichenkettenüberprüfungsmethoden angewiesen sind – wie das Prüfen von Präfixen oder Suffixen – könnte dieser lockere Validierungsmechanismus es fehlerhaften Eingaben ermöglichen, die beabsichtigte Verarbeitungslogik zu umgehen.


🗺️ Black-Box-Bewertungsmethodik

Die folgende Arbeitsablaufabbildung zeigt die Black-Box-Reproduktionspipeline, die zur Analyse des Verhaltens aus einer externen Perspektive verwendet wurde:

Passives Fingerprinting (Versuchen, die zugrunde liegende Infrastruktur zu identifizieren, wenn möglich)
      │
      ▼
Host-Header manipulieren (Fehlerhafte Variationen über einen Intercepting-Proxy injizieren)
      │
      ▼
Antwortunterschiede beobachten (Statuscodes und Header-Verhalten analysieren)
      │
      ▼
Anwendungsverhalten überprüfen (Feststellen, ob fehlerhafte Werte akzeptiert werden)
      │
      ▼
Potenzielle Sicherheitsauswirkungen bewerten (Auswirkungen auf die Geschäftslogik ermitteln)

🎯 Black-Box-Tests & Beispielhafter Test

Aus der Perspektive des Black-Box-Tests kann ein Prüfer beurteilen, ob das Ziel anfällig erscheint, indem er den Host-Header mit einem Intercepting-Proxy (z. B. Burp Suite Repeater) manipuliert und beobachtet, ob der Server die Anfrage weiterverarbeitet, anstatt sie mit einem HTTP 400 Bad Request abzuweisen.

Hypothetisches Beispiel: Diskrepanz bei der Präfix-Validierung

Betrachten Sie ein hypothetisches Szenario, in dem eine externe Perimeter-Regel den Datenverkehr einschränkt oder bestimmten Zugriff basierend auf einem vertrauenswürdigen Zeichenkettenformat gewährt:

  • Angenommene Logik: Das System verarbeitet Anfragen, die eine bestimmte Präfixbedingung erfüllen (z. B. trusted-banking.com).

Während einer Bewertung kann ein Prüfer Autoritätskontrollzeichen (wie @) verwenden, um die vertrauenswürdige Zeichenkette am Anfang des Headers zu platzieren, während die Gesamtstruktur verändert wird:

GET / HTTP/1.1
Host: [email protected]
User-Agent: Mozilla/5.0
Connection: close
  • Erwartetes Verhalten bei anfälligen Bereitstellungen: Der Server verarbeitet möglicherweise die fehlerhafte Anfrage weiter, anstatt sie sofort mit einem HTTP 400 Bad Request abzulehnen.
  • Mögliche Sicherheitsauswirkungen: Da der fehlerhafte Wert akzeptiert wird, könnte ein nachgelagerter Routing- oder Anwendungsfilter, der auf dieses spezifische Präfix prüft, die Eingabe falsch auswerten, was potenziell zu einer Umgehung der Eingabevalidierung führt.

🔍 Indikatoren für eine potenzielle Schwachstelle

Während der dynamischen Analyse sollten Sie bei der Eingabe fehlerhafter Host-Werte auf die folgenden potenziellen Verhaltensweisen achten:

  • Host-Header in Weiterleitungen reflektiert: Prüfen Sie, ob Location-Header mit injizierten Zeichenketten übereinstimmen.
  • Absolute URLs, die aus dem Host generiert werden: Suchen Sie nach injizierten Komponenten in eingebetteten Link- oder Asset-Definitionen im Antwortkörper.
  • Unterschiedliche Antworten für fehlerhaften Host: Überwachen Sie, ob sich der Zustand oder die Fehlerbehandlung zwischen Standard- und injizierten Headern ändert.
  • Cache-Anomalien: Beobachten Sie, ob fehlerhafte Antworten von vorgelagerten Schichten zwischengespeichert werden.
  • Unerwartetes Virtual-Host-Routing: Prüfen Sie, ob die Anwendung unerwartete Endpunkte bereitstellt, wenn manipulierte Header verarbeitet werden.

⚠️ Potenzielle Sicherheitsauswirkungen

Obwohl diese Validierungsdiskrepanz an sich keine direkten Befehlsausführungsmöglichkeiten bietet, wirkt sie als kritischer Katalysator für sekundäre Angriffe mit hohem Schadenspotenzial:

  1. Host-Header-Poisoning: Das System dazu zwingen, Links oder Asset-Pfade der Anwendung zu generieren, die die Eingaben des Angreifers widerspiegeln.
  2. Web-Cache-Poisoning: Vorgelagerte Caching-Schichten (wie CDNs oder Reverse-Proxys) dazu bringen, die anomale Antwort zu speichern und an nachfolgende Benutzer zu verteilen.
  3. Unbeabsichtigtes Routing-Verhalten: Beitrag zu unbeabsichtigtem Routing-Verhalten, wenn Netzwerkinfrastrukturkonfigurationen stark auf rohe Host-Werte angewiesen sind.

📝 Notizen für Pentester

  • Mögliche Fingerprinting-Möglichkeiten: Wenn beobachtbare Indikatoren vorhanden sind (Header wie X-Rack-Cache, benutzerdefinierte Cookie-Strukturen oder spezifische Stack-Trace-Formate), kann passives Fingerprinting helfen, Rack-basierte Bereitstellungen zu identifizieren.
  • Fehlerbehandlung prüfen: Überwachen Sie, ob Injektionsvarianten einen HTTP 400 Bad Request zurückgeben oder die Verarbeitung fortsetzen.
  • Testen von Parameter-Variationen: Fuzzen Sie den Host-Header mit mehreren Steuerzeichen (@, /, ?, #), um zu sehen, wie die Infrastruktur mit Grenzfällen umgeht.
  • Weiterleitungsverhalten beobachten: Analysieren Sie, ob Location-Header oder absolute Pfade im Antwortkörper die fehlerhaften Zeichenketten widerspiegeln.
  • Cache-Verhalten überprüfen: Prüfen Sie auf X-Cache-Header, um zu bewerten, ob anomale Host-Strings von vorgelagerten Proxys zwischengespeichert werden.

📋 Black-Box-Test-Checkliste

  • Versuchen Sie passives Framework-Fingerprinting.
  • Erfassen Sie eine Basis-Anfrage.
  • Injizieren Sie fehlerhafte Host-Header.
  • Vergleichen Sie Basis- und manipulierte Antworten.
  • Beobachten Sie Weiterleitungen und die Generierung absoluter URLs.
  • Untersuchen Sie cache-bezogene Header.
  • Dokumentieren Sie Verhaltensunterschiede.
  • Bewerten Sie die potenziellen Sicherheitsauswirkungen.

📅 Zeitplan der Schwachstelle

Tool herunterladen