 cr4sh/windowsregistryrootkit
Kernel-Rootkit, das in den Daten der Windows-Registrierungswerte lebt

Kernel-Rootkit, das innerhalb der Daten der Windows-Registrierungswerte lebt.
Von Oleksiuk Dmytro (alias Cr4sh)
http://twitter.com/d_olex
http://blog.cr4.sh
[email protected]
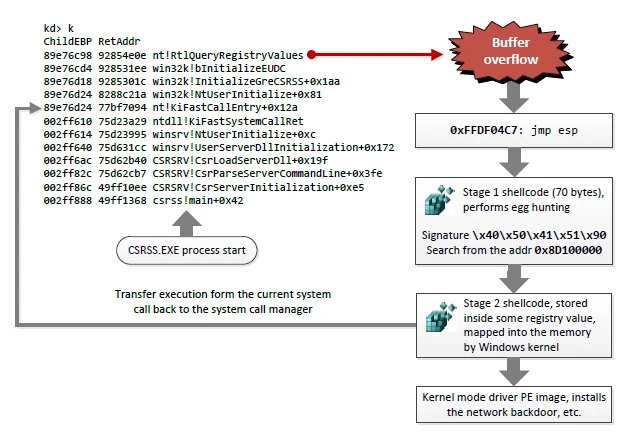
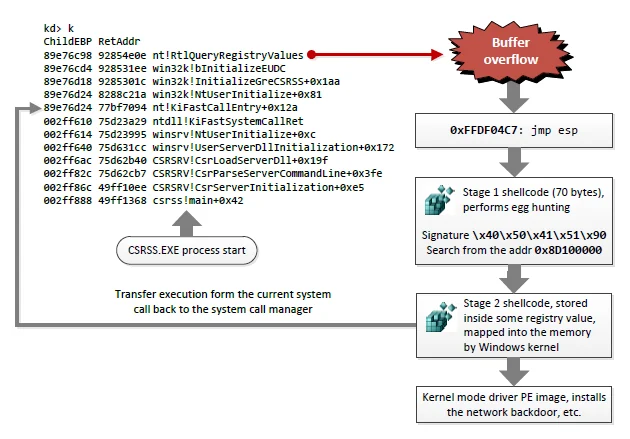
Das Rootkit nutzt die Zero-Day-Schwachstelle in win32k.sys (Pufferüberlauf in der Funktion win32k!bInitializeEUDC()), um beim Start des Betriebssystems Codeausführung zu erlangen.
Funktionen:
NDIS-basierte Netzwerk-Backdoor (+ meterpreter/bind_tcp).
Um die Erkennung unbekannten ausführbaren Codes zu vermeiden, verschiebt es sich selbst im Speicher über verwerfbare Abschnitte einiger Standard-Windows-Treiber.
Vollständig unentdeckbar durch öffentliche Anti-Rootkit-Tools.
Funktioniert unter Windows 7 (SP0, SP1) x86.
Dieses Rootkit wurde ursprünglich auf der ZeroNights-2012-Konferenz während meines Vortrags vorgestellt.
Weitere Informationen finden Sie in den Folien und Videos: https://raw.githubusercontent.com/Cr4sh/blog/master/windows-registry-rootkit/Applied-anti-forensics.pdf
