
 completetech-security/tinypool-options-rce-check
Offline-Tinypool-Nachweisprüfer für CVE-2026-104849. Nachweise zu Worker-Pool-Paket und -Optionen. Eigenständiges Python; JSON/CSV/HTML-Berichte; keine Exploit-Payloads.





Offline-Evidenzprüfer für CVE-2026-104849 — Tinypool worker-options Prototype-Pollution-Gadget (Alias GHSA-85c8-ppgw-ccpr).
Er vergleicht vom Betreiber gemeldete tinypool-Versionen mit den geprüften Advisory-Regeln und schreibt CSV-, JSON- oder HTML-Berichte. Es handelt sich ausschließlich um Versions-Evidenz-Triage: Das Tool kontaktiert niemals Websites, importiert keinen Anwendungscode, führt keinen Paketmanager aus und führt keine Exploit-Payloads aus; die Ausnutzbarkeit wird stets als not_tested gemeldet.
Dieses Repository behandelt ausschließlich CVE-2026-104849. Der Prüfer scannt keine bereitgestellten Systeme, ruft keine Paketinventare ab, analysiert keinen Quellcode und testet keine Ausnutzbarkeit. Er liest Versionen und optionale Beobachtungen, die Sie bereitstellen, und meldet, was diese Angaben gemäß den geprüften Regeln implizieren.
Eine öffentliche URL kann kein Inventar installierter Pakete liefern. Ermitteln Sie die exakte Version und Herkunft jeder bereitgestellten Paketinstanz; Deklarationen und Versionen lokaler Arbeitsstationen sind keine Deployment-Evidenz. Verwenden Sie das Tool nur mit Inventaren, deren Bewertung Sie autorisiert sind durchzuführen.
tinypool_options_rce_check.py kann kopiert und eigenständig ausgeführt werden; zur Laufzeit ist kein Begleit-Repository erforderlich..github/workflows/tests.yml) führt die ausschließlich lokalen Tests und --help unter Python 3.10 und 3.14 auf Ubuntu und Windows aus.# Assess one reported version; the default format is csv
python tinypool_options_rce_check.py --version 2.1.2 --format json
# Assess a JSON inventory and save an HTML report to a new file
python tinypool_options_rce_check.py --inventory examples/inventory.example.json --format html --output report.html
# Assess a CSV list and exit 1 if any entry is potentially affected
python tinypool_options_rce_check.py --csv-list inventory.csv --fail-on-finding
# Show all options, then run the local tests
python tinypool_options_rce_check.py --help
python -m unittest -v
examples/inventory.example.json ist ein synthetischer Eintrag (2.1.2, Label example-package-instance, alle Beobachtungen null). Ohne --output geht der Bericht nach stdout.
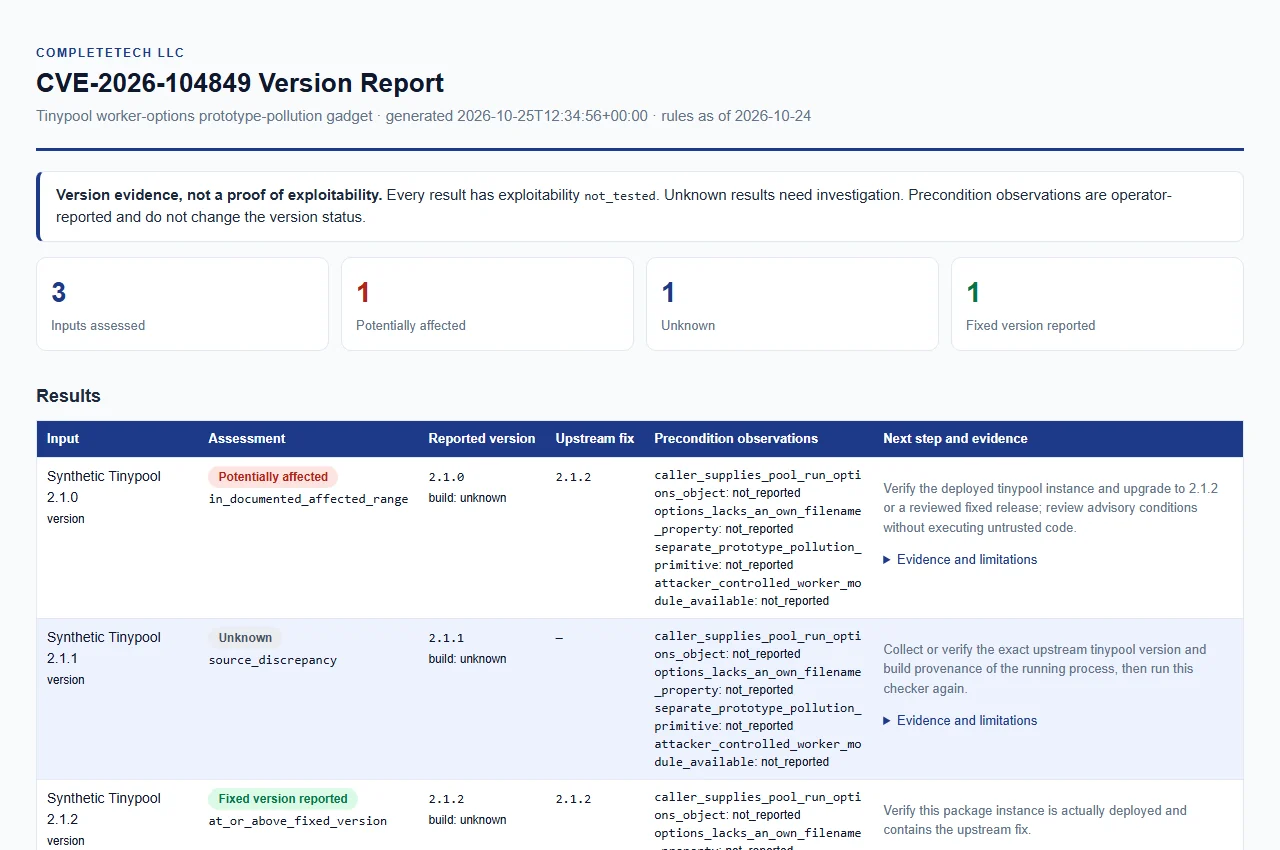
Den synthetischen Beispielbericht öffnen. Nur Beispieldaten; dies ist keine Live-Bewertung.
Der primäre Advisory und die geprüfte Datenbank wurden am 2026-10-24 abgerufen (rules_as_of in jedem Bericht).
| Beispielhafte gemeldete Version | Ergebnis |
|---|---|
| 2.0.9 | potentially_affected |
| 2.1.0 | potentially_affected |
| 2.1.1 | unknown |
| 2.1.2 | fixed_version_reported |
| 2.1.3 | fixed_version_reported |
| 2.2.0 | unknown |
| 3.0.0 | unknown |
0.0.0 bis einschließlich 2.1.0.2.1.x, behoben in 2.1.2. Zukünftige Linien bleiben unbekannt, statt eine Patch-Behauptung zu extrapolieren.2.1.1. Der Maintainer-Bereich (<=2.1.0) und der GitHub-Reviewed-Bereich (<2.1.2) widersprechen sich dort, daher wird sie als unknown und niemals als sauber gemeldet. Maintainer-Nachweise einholen.pool.run(task) allein ist nicht der dokumentierte Auslöser.Es werden nur einfache stabile MAJOR.MINOR.PATCH-Versionen verglichen. Ein einzelnes führendes v und umgebende ASCII-Leerzeichen werden akzeptiert.
| Status | Bedeutung |
|---|---|
potentially_affected | Die gemeldete Version liegt im dokumentierten betroffenen Intervall. Dies ist keine bestätigte Ausnutzbarkeit: Vorbedingungen und Ausnutzbarkeit wurden nicht festgestellt. |
fixed_version_reported | Die gemeldete Version liegt auf oder über dem Fix innerhalb der geprüften 2.1.x-Linie. Dies beschreibt nur eine Versionsangabe; es belegt niemals einen installierten Patch oder Sicherheit. |
unknown | Die Evidenz reicht für eine Klassifizierung nicht aus. Dies ist weder ein sauberes Ergebnis noch ein Befund. |
Jedes Ergebnis behält exploitability: not_tested. evidence_type ist operator_reported_version; evidence_confidence ist insufficient für unknown und andernfalls low.
Jedes Ergebnis trägt außerdem einen spezifischeren version_status:
version_status | Status | Ursache |
|---|---|---|
in_documented_affected_range | potentially_affected | Version liegt innerhalb von 0.0.0–2.1.0. |
at_or_above_fixed_version | fixed_version_reported | Version ist 2.1.2 oder später innerhalb von 2.1.x. |
source_discrepancy | unknown | Version ist 2.1.1, wo die Quellen sich widersprechen. |
outside_reviewed_range | unknown | Version liegt außerhalb des betroffenen Intervalls und der geprüften behobenen Linie; es wird keine Schlussfolgerung zu Sicherheit oder anderen Schwachstellen gezogen. |
vendor_build_unverified | unknown | build_source ist ein benutzerdefinierter oder Vendor-Build, der unabhängige Patch-Nachweise erfordert. |
qualified_version_unverified | unknown | Prerelease-, Nightly-/rc- oder Versionen mit Suffix erfordern eine Vendor-Verifizierung. |
unrecognized_or_partial_version | unknown | Versionstext ist fehlerhaft oder unvollständig. |
version_not_disclosed | unknown | Es wurde keine Version gemeldet. Fehlende Metadaten belegen nicht, dass die Runtime nicht betroffen ist. |
Entdecken Sie die meistgenutzten Tools unserer Community.
Noch keine Beliebtheitsdaten.
