 completetech-security/php2shell-check
Passiver PHP2Shell-Prüfer (CVE-2026-109618, CVE-2026-109619) für Exposition mit gebrandeten HTML-Berichten. Einzelne Python-Datei, keine Abhängigkeiten, keine Exploit-Payloads.





Passive Triage für Websites, die eine von PHP2Shell betroffene PHP-Version angeben
CVE-2026-109618 · CVE-2026-109619 · Einzeldatei, ohne Abhängigkeiten
php2shell-check liest die PHP-Version, die eine Website bereits in ihren öffentlichen Antwort-Headern angibt, und vergleicht sie mit dem offiziellen Upstream-Fix für jeden PHP-Zweig. Es sendet keine Exploit-Payloads, respektiert robots.txt und meldet Unsicherheit ehrlich: Eine verborgene, widersprüchliche oder vom Hersteller gebaute Version ist unknown, niemals „sicher".
robots.txt, mit verifiziertem TLS und einem aussagekräftigen User-Agent.php2shell_exploitability=not_tested.wordpress_check.py verwendet ausschließlich die Python-Standardbibliothek. Der Dateiname und der Standard-User-Agent bleiben aus Kompatibilitätsgründen erhalten; WordPress ist für die PHP2Shell-Bewertung nicht erforderlich.[!IMPORTANT] Potenzielles Risiko ist keine bestätigte Ausnutzbarkeit. Header können die PHP-SAPI, Hersteller-Backports oder den tatsächlichen Patch-Status nicht offenlegen. Behandle jedes Ergebnis als Anlass für einen Administrator, dies zu prüfen. Prüfe nur Websites, deren Bewertung du autorisiert bist durchzuführen.
Erfordert Python 3.10 oder neuer unter Windows, macOS oder Linux. Es muss nichts installiert werden: kein pip-Paket, kein API-Schlüssel, kein Browser, keine Datenbank. Verwende python3, wenn Python auf deinem System so heißt.
git clone https://github.com/CompleTetech-Security/php2shell-check.git
cd php2shell-check

python wordpress_check.py example.com                       # CSV to the terminal
python wordpress_check.py --input websites.txt --format html --output report.html
websites.txt ist eine Textdatei mit einer autorisierten Website pro Zeile; websites.example.txt zeigt das Format anhand reservierter Beispieldomains. Siehe Usage für Eingaberegeln und Optionen.
Jedes Website-Ergebnis enthält php2shell_status:
| Status | Bedeutung |
|---|---|
potentially_affected | Eine vollständige, uneingeschränkte PHP-Version unterhalb des Fixes ihres Zweigs wird angegeben. Bitten Sie den Administrator um Überprüfung. |
fixed_version_reported | Die angegebene Version erfüllt den Fix ihres Zweigs. Dies ist eine gemeldete Version, kein verifizierter Patch und kein Unbedenklichkeitsbescheid. |
unknown | Version verborgen, unvollständig, widersprüchlich, Vorabversion, herstellerspezifisch qualifiziert oder außerhalb der abgedeckten Zweige 8.2–8.5. |
| PHP-Zweig | 8.2 | 8.3 | 8.4 | 8.5 |
|---|---|---|---|---|
| Behoben in | 8.2.35 | 8.3.36 | 8.4.27 | 8.5.12 |
Die Schwellenwerte stammen aus den Sicherheitshinweisen des PHP-Projekts zu CVE-2026-109618 und CVE-2026-109619, geprüft am 2026-10-21. Die Tabelle ist im Skript eingebettet und wird nicht aus dem Internet aktualisiert. Distributionen wie Ubuntu backporten Fixes, ohne die Upstream-Versionsnummer zu ändern, daher sind paketierte Builds immer unknown.
Betriebliche Ergebnisse sind von den Bewertungsergebnissen getrennt. Ein abgeschlossener Lauf kann Ziele enthalten, die blockiert wurden, ein Timeout hatten oder außerhalb des Geltungsbereichs lagen; diese Zeilen haben eine unknown-Bewertung, keinen negativen Befund. Siehe die vollständige Referenz für die Erkennungswerte status und fetch_status sowie jedes Ausgabefeld und die Bewertungsmethodik dafür, wie jede Version klassifiziert wird.
--format html erzeugt eine einzelne Offline-Datei mit Ihrem Logo, Übersichtskacheln und jedem Ergebnis nach Risiko sortiert. Sie folgt dem hellen oder dunklen Theme des Lesers und lässt sich sauber drucken.
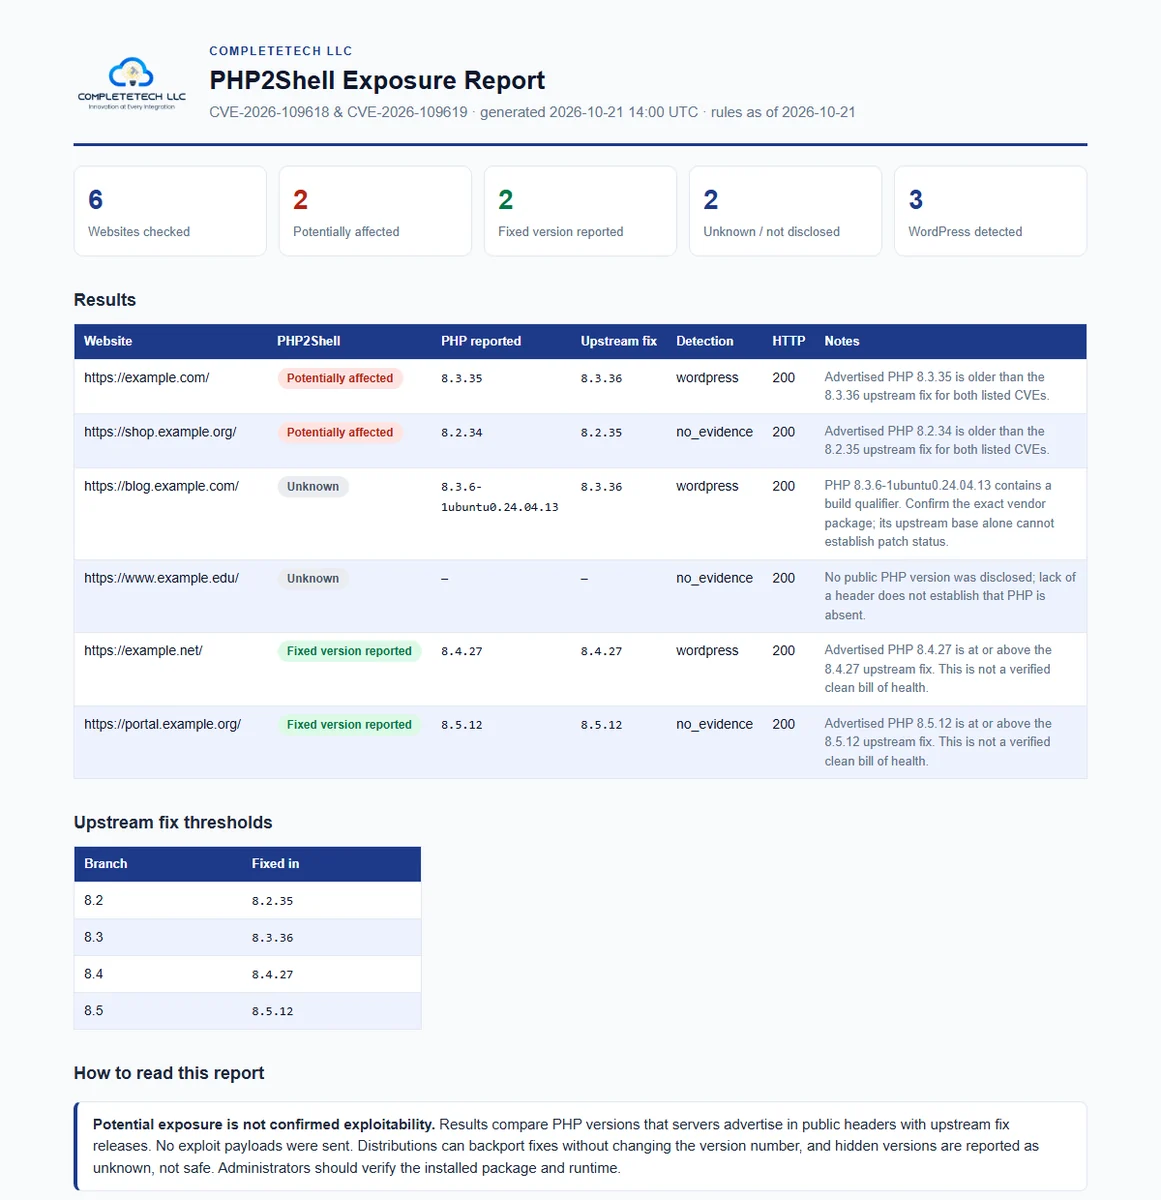
Synthetisches Beispiel, erstellt aus reservierten example.*-Domains. HTML ansehen.
Verwenden Sie --logo path/to/logo.png und --brand "Your Company", um den Bericht für Ihre eigene Organisation zu branden. CSV und JSON bleiben für Tabellenkalkulationen und Pipelines verfügbar.
/robots.txt des Origins und stoppt, wenn die Seite nicht erlaubt ist.GET-Anfrage an die Seite aus, mit verifiziertem TLS und einem ehrlichen User-Agent.X-Powered-By und Server sowie WordPress-Marker im bereits zurückgegebenen HTML.Entdecken Sie die meistgenutzten Tools unserer Community.
Noch keine Beliebtheitsdaten.

