 completetech-security/flowise-cve-2026-69254-check
Offline-Flowise-Nachweisprüfer für CVE-2026-69254. Nachweise zu Flowise-Version und -Konfiguration. Eigenständiges Python; JSON/CSV/HTML-Berichte; keine Exploit-Payloads.





Offline-Versionsprüfung für die Flowise-nodeVMOptions-Sandbox-Überschreibung
(CVE-2026-69254, GHSA-3769-jgqc-cxm7; npm-Pakete flowise und flowise-components).
flowise-cve-2026-69254-check ist ein einteiliger Prüfer für CVE-2026-69254, der ausschließlich die Python-Standardbibliothek ab 3.10 benötigt.
Er vergleicht gemeldete Versionen von flowise / flowise-components, Einträge in package-lock.json oder ein kleines,
vom Betreiber erstelltes Inventar mit den betroffenen und behobenen Versionen aus dem Advisory und schreibt eine CSV-, JSON- oder
Offline-HTML-Berichtsdatei.
Er arbeitet ausschließlich offline. Er liest JSON, führt niemals npm aus, importiert oder führt niemals Flowise- oder anderen Paketcode aus,
kontaktiert niemals ein Ziel und übermittelt niemals Code benutzerdefinierter Funktionen an irgendeinen Ort. Das Advisory basiert auf Versionen, daher gibt
es keinen Netzwerkmodus.
[!IMPORTANT] Eine Versionsübereinstimmung ist ein Hinweis, kein Beweis.
potentially_affectedbedeutet nicht bestätigte Ausnutzbarkeit, undfixed_version_reportedist keine Garantie dafür, dass der laufende Prozess gepatcht ist. Jedes Ergebnis trägtexploitability: not_tested. Eine Lockfile beschreibt, was eine Installation auflöst, nicht was ein bereitgestellter Prozess lädt.
npm und keine Flowise-Installation erforderlich. Der Prüfer besteht aus einer einzigen Datei.python flowise_cve_2026_69254_check.py --version 3.1.2
python flowise_cve_2026_69254_check.py --version 3.1.3 --package flowise-components --format json
python flowise_cve_2026_69254_check.py --inventory package-lock.json --format html --output report.html
python flowise_cve_2026_69254_check.py --inventory inventory.example.json --fail-on-finding
python flowise_cve_2026_69254_check.py --deployment-export examples/deployment.json --format json
Auf Systemen, auf denen Python als python3 aufgerufen wird, ist dies entsprechend zu ersetzen. Mindestens eine der Optionen --version, --inventory oder
--deployment-export ist erforderlich. Standardmäßig wird der Bericht als CSV auf stdout ausgegeben; verwenden Sie --format und --output, um dies zu ändern.
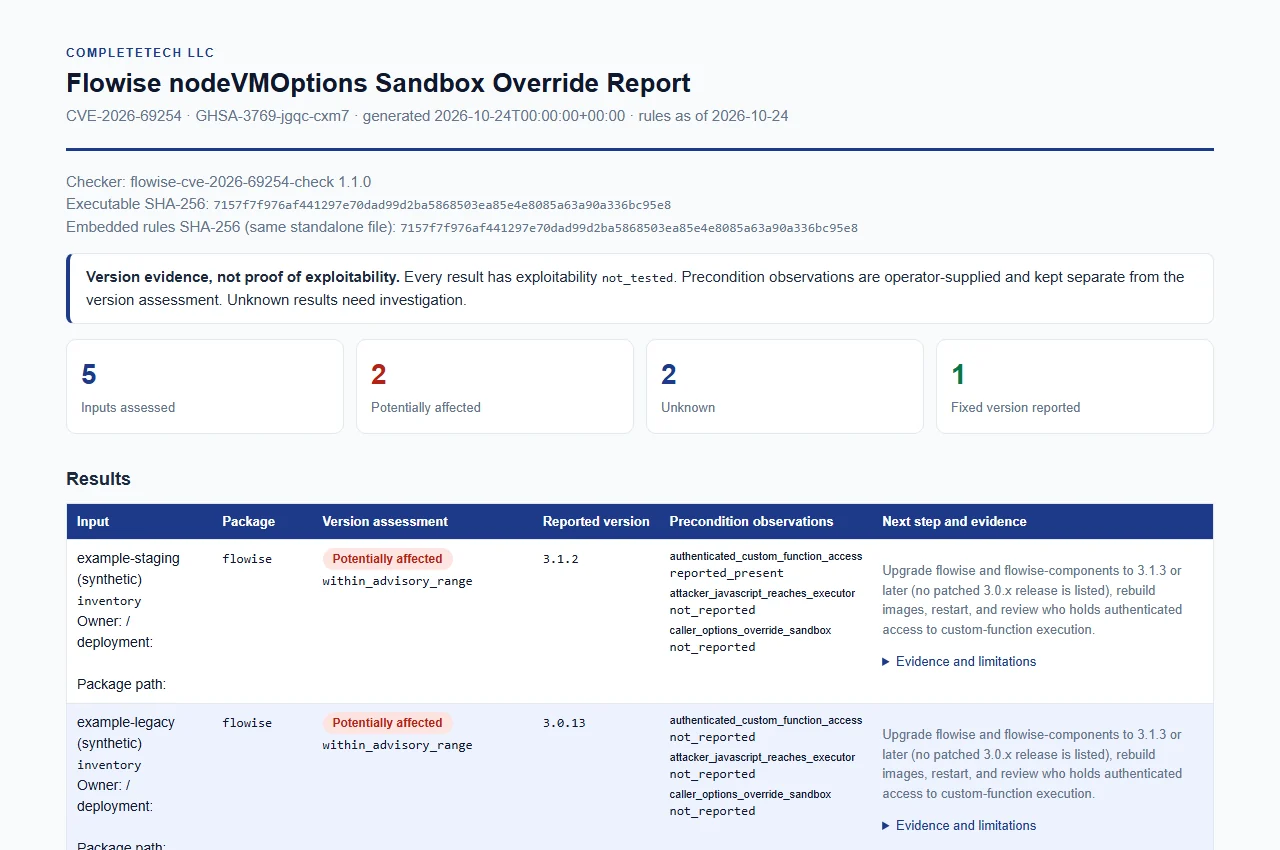
Synthetisches Beispiel, erstellt aus inventory.example.json mit erfundenen Bezeichnungen. HTML anzeigen.
Eingaben werden ausschließlich als JSON geparst und niemals ausgeführt. Sie sind begrenzt (16 MiB pro Datei, 10.000 Ergebnisse pro Lauf). Regeln auf Feldebene, akzeptierte Lockfile-Versionen und abgelehnte Formen sind in docs/REFERENCE.md beschrieben.
--version VERSION (wiederholbar) mit --package und optional --build-source und --observe KEY=yes|no|unknown.--inventory FILE (wiederholbar): ein npm package-lock.json / npm-shrinkwrap.json (Lockfile v1, v2, v3), eine
package.json (nur Deklaration, immer unknown) oder das kleine Checker-Inventar in
inventory.example.json.--deployment-export FILE (wiederholbar): ein bereinigter Administrator-Export von Deployments, Eigentümern und Image-
Labels; siehe den nächsten Abschnitt.python flowise_cve_2026_69254_check.py --deployment-export examples/deployment.json --format json
Dieser Modus liest einen expliziten, auf einer Allowlist basierenden Administrator-Export, nicht rohe Docker-inspect-Ausgaben oder Kubernetes-Manifeste. Umgebungsvariablen, Befehle, Registry-Anmeldedaten und nicht zugehörige Felder werden abgelehnt. Es wird kein Container und keine Anwendung ausgeführt oder gepullt.
Format. Das synthetische Format (examples/deployment.json) hat genau deployment_metadata_version: 1 und eine deployments-Liste.
deployment_id, die über jeden im selben Lauf bereitgestellten Export hinweg eindeutig ist.owner (128 Zeichen) und image_digest (sha256: plus 64 Hex-Ziffern in Kleinbuchstaben) sind optionale, vom Betreiber bereitgestellte Labels.packages enthält unabhängige Einträge mit package, version und/oder version_candidates, einem optionalen relativen install_path und paketspezifischen observations unter Verwendung der bestehenden dokumentierten Schlüssel. Vorbedingungs-Observations werden niemals von einer Komponente auf eine andere übertragen.unknown-Abdeckungszeilen für jede fehlende Flowise-Komponente.So sind die Ergebnisse zu lesen.







