 coey0814/dirtyfrag-galaxy
Ein-Klick-temporärer KernelSU-Root (Late-Load) für Samsung Galaxy via DirtyFrag (CVE-2026-43284). Kein Shizuku/PC/ADB.

한국어 · English
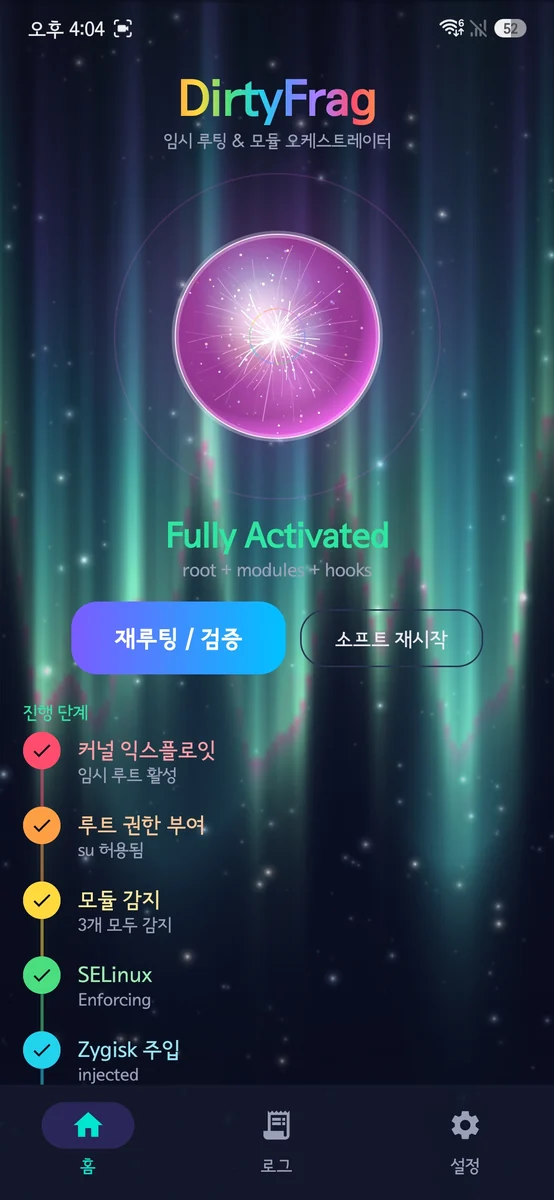
Ein Tool, das mit dem DirtyFrag(CVE-2026-43284)-Exploit auf Samsung-Galaxy-Geräten
One-Click-Temporary-Root (KernelSU late-load) anwendet.
Ohne Shizuku, PC oder ADB führt die App alles vom Exploit bis zum KernelSU late-load direkt selbst aus.
⚠️ Warnung
I am not responsible for bricked phones. — Ich übernehme keine Verantwortung für gebrickte Geräte.
- Dieses Tool verwendet eine temporäre Root-Methode (late-load), die keine Partitionen flasht und daher den KNOX-Warranty-Bit nicht auslöst.
- Es funktioniert auf Kernen mit der DirtyFrag-Schwachstelle. Bei nicht anfälligen oder inkompatiblen Kernen wird in der patch/primitive-Verifizierungsphase abgebrochen und nicht mit der Root-Erlangungsphase fortgefahren.
- Führe es ausschließlich auf Geräten in deinem eigenen Besitz aus.
- Während Root aktiv ist, können einige Apps (Finanz-, Behörden-, DRM-Apps usw.) Root erkennen und die Ausführung verweigern.
- Keine Gewährleistung. Die gesamte Verantwortung für die Nutzung liegt beim Benutzer.
Diese App wählt das Kernelmodul (KO) automatisch anhand der Android-KMI-Familie (androidNN) + Kernel major.minor aus, die in uname angezeigt werden.
androidNNmuss nicht unbedingt mit der vom Benutzer gesehenen Android-Versionsnummer übereinstimmen, sondern bezeichnet die Android-Kernel/KMI-Familie, die inuname -rangezeigt wird.
Nachfolgend die bisherigen Messergebnisse.
| Gerät | Modell | Kernel | Ergebnis |
|---|---|---|---|
| Galaxy Z Fold8 Ultra | SM-F976N (q8q) | 6.12.58-android16 | ✅ Erfolg (Referenz) |
| Galaxy S25 | SM-S931N (pa1q) | 6.6.98-android15 | ✅ Erfolg |
| Galaxy S24+ | SM-S926N (e2s) | 6.1.157-android14 | ❌ CBC primitive NO-OP |
6.6.98-android15 und 6.12.58-android16, während bei 6.1.157-android14 das CBC-Primitive als NO-OP bestätigt wurde und es nicht funktionierte.6.1 = gepatcht, 6.6 = anfällig.android12-5.10
android13-5.10
android13-5.15
android14-5.15
android14-6.1
android15-6.6
android16-6.12
android17-6.18
Die zu den oben genannten KMIs passenden KOs sind in der App integriert, wobei keine Garantie für den Betrieb auf allen Zielgeräten/Firmwares gegeben wird.
Module können erst nach Erlangung von Root installiert werden. Gehe in der folgenden Reihenfolge vor.
Nach Abschluss von Schritt 4 prüft die App automatisch auf Module und zeigt, falls keine vorhanden sind, eine "Module müssen installiert werden"-Benachrichtigung (+ "Manager öffnen"-Schaltfläche) an. Installiere Zygisk-Next und LSPosed (zip) unter KernelSU Manager → Module.
Wenn du zur App zurückkehrst, werden sie automatisch erkannt (kein erneutes Drücken von [Rooten] nötig). Sobald die Module bereit sind, erscheint die Benachrichtigung "Ein Soft-Neustart ist erforderlich (für den ordnungsgemäßen Betrieb von LSPosed)".
Drücke [Jetzt Soft-Neustart] in der Benachrichtigung oder Soft-Neustart auf dem App-Startbildschirm. Nach Abschluss wechselt der Status zu Fully Activated.
Bei Bedarf kannst du in den Einstellungen Automatisches Rooten beim Booten aktivieren, wodurch Root nach einem Neustart automatisch erneut angewendet wird.
Zusammenfassung: Root → Module installieren (Benachrichtigungsanleitung) → automatische Erkennung → Soft-Neustart (Benachrichtigung/Ein-Tipp). Auch ohne Module läuft die Root-Phase normal weiter, und die App bietet statt eines harten Fehlers Benachrichtigungen, Anleitungen und Ein-Tipp-Ausführung.
